

我們都越來越精通線上身分盜竊。
幾乎沒有哪天不聽到大企業遭遇資料洩露;我們只是不總是聽到嚴重程度,除非涉及大量客戶資料。同樣,我們對醫療記錄也同樣重視隱私。它們包含敏感個人資訊,落入壞人手中可能被用來對付我們。
我們早就知道並理解醫療記錄隱私的必要性,幸運的是醫生和護士發誓維護該隱私。在過去紙本時代,未經授權存取醫療記錄只能靠偷竊或內部作案。
但現在,全球醫療產業已數位化,我們的記錄也是。數位醫療記錄有巨大優勢,但將個人資料置於火線上值得嗎?
醫療身分盜竊
無可否認,醫療身分盜竊正在上升。傳統尋找銀行和線上帳戶詳情的詐騙者越來越轉向醫療記錄。為什麼?首先,它們裝滿了我們最珍視的事物 — 我們的生活 — 最個人化的資訊。
你的醫療記錄包含 所有 個人資訊:姓名、地址、出生日期、社會安全號碼(或同等證件),在某些情況下還包含帳單資訊、信用卡或簽帳卡詳情。這顯然使醫療記錄非常有價值 — 比你的銀行帳戶詳情更有價值(視你帳戶有多少個零而定)。
駭客輕易存取醫療記錄使它們更具吸引力。儘管多年來知道醫療記錄終將數位化,許多醫療機構完全無法應對無所不在的網路犯罪威脅。因此,美國醫療機構報告潛在攻擊的比例從 2009 年的 20% 上升到 2013 年的 40% 並不令人驚訝。僅 2015 年,五家醫療機構就正式報告了 1.088 億筆個人記錄洩露;每家機構都報告其網路伺服器被入侵:
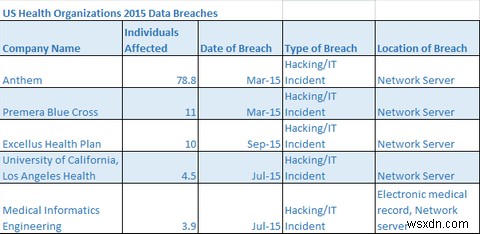
註: 上表中的受影響個人數以百萬為單位。
我們能期待什麼?
除了醫療歷史落入不明之手的顯而易見問題,另一個幽靈揮之不去。醫療硬體的最新進展堪稱奇蹟,但它們與前身有一個重大差異:聯網狀態。許多設備現在連接到醫院網路,給駭客直接存取某些設備的機會。
在一份真正驚人的報告《2016 年預測:網路安全轉向預防》中,預測 2016 年將看到醫療設備開始受到勒索軟體影響。
風險源於對網路安全基本知識的缺乏。2012 年,Essentia Health 當時的資訊安全主管 Scott Erven(現為 Protoviti 副總監)受命評估中西部大型醫療連鎖機構的安全性。在提出的問題清單中,清楚地看到醫療機構仍在使用硬編碼網路密碼,如 "admin" 或 "1234",佐證了早期報告和 ICS-ALERT-13-164-01,其中 Cylance 的研究人員 Billy Rios 和 Terry McCorkle 報告約 300 個醫療設備仍在使用硬編碼密碼。
這些基本驗證步驟製造了巨大的安全問題,本可以輕易避免,或至少讓攻擊者更難得手。在最好的情況下,我們將看到金融勒索增加。
在最壞的情況下,人會死。
MEDJACK
基於欺騙的網路安全公司 TrapX 發現了一波針對醫療機構的廣泛攻擊,主要針對醫院醫療設備。在三家不同醫院,TrapX 發現「各種醫療設備被廣泛攻破,包括 X 光設備、影像存檔與通訊系統 (PACS) 和血液氣體分析儀 (BGA)。」
然而,這不是 MEDJACK 攻擊向量的極限。TrapX 認為(需註冊):
"還有許多其他設備是 MEDJACK 的目標。這包括診斷設備(PET 掃描儀、CT 掃描儀、MRI 機器等)、治療設備(輸液泵、醫療雷射和 LASIK 手術機)、生命維繫設備(心肺機、醫用呼吸器、體外膜氧合機和透析機)等。"
報告進一步解釋,許多被利用的醫療設備是封閉系統,運行過時的作業系統如 Windows 2000 或 Windows XP。作業系統經常被修改,滿是安全漏洞,成為任何醫院網路的巨大弱點。在大多數情況下,使用和部署這些設備的醫療人員無法存取內部運作,意味著他們完全依賴製造商安裝最新 且 有彈性的安全防護 — 但目前並未發生。
這不僅限於幾家醫院。各種製造商向全球醫療機構供應大量設備,很難確切指出下一個弱點將在哪裡暴露。
例如,當 FDA 發布建議製造商加強醫療設備安全時,國土安全部 (DHS) 揭露了正在進行的 24 起疑似網路安全缺陷調查,包括「Hospira Inc. 的輸液泵和 Medtronic Inc. 及 St Jude Medical Inc. 的植入式心臟設備」。
DHS 調查仍在繼續。
醫療記錄銷售
雖然不如劫持醫療設備那麼危及生命,私人醫療記錄越來越多地被出售給資料探勘公司,有時連同郵遞區號使數據更有用、更有價值。
然而,一旦數據離開醫療機構,你的資訊落入不法之手的機會就增加了。早在 2013 年 8 月,多達 11 個衛生機構已開始或已經進行資料收集政策審查,包括資料銷售流程如何發生,以及應對資料探勘公司實施什麼責任。
Intermountain Healthcare 首席資訊官 Marc Probst 指出:「購買該數據的唯一原因是為了詐欺性帳單」希望有人恐慌並付款。這種醫療記錄的欺詐使用(連同醫療記錄首先被竊取、無數機構鬆散的安全、以及為整個醫療產業提供更好整體網路安全的持續努力)是直接轉嫁給美國公民醫療保費的眾多成本之一。
你能阻止它嗎?
不幸的是,在醫療提供者直接持有的數位醫療記錄情況下 — 我們幾乎無能為力。
你的提供者持有你的數據,即使你要求副本(可能相對昂貴),提供者也不太可能隨意刪除你的記錄。誰知道你什麼時候會被衝進急診室,卻發現他們沒有關於你青黴素過敏的醫療資訊。
一個主動措施是與 DataLossDB.org 建立警報系統,一個詳細記錄盡可能多資料洩露的綜合網站。另一個緩解策略可能包括監控你的信用報告 — 但這通常需要月費。儘管如此,如果你的評級暴跌,你肯定會注意到,並可能在無法挽回前發現。如果你發現特別惡劣的情況並及時發現,你可以發布詐欺警報,阻止任何新的信用申請或以你的名義開立帳戶 90 天。
要像對待銀行帳戶那樣主動應對醫療記錄安全很難,但這不代表你必須坐視不管。
擔心醫療詐欺?你的醫療記錄被盜過?或者你有什麼安全措施?在下方告訴我們!
