

您可能知道 Ashley Madison,一個主要針對出軌配偶的「隱密」線上約會網站,最近被駭客入侵。該網站多年來因投放此類廣告而引發爭議:
駭客自稱「The Impact Group」,威脅如果母公司 Avid Media Life(擁有多個其他約會網站)不關閉網站,就將釋放數百萬用戶的數據(包括妥協圖片和個人信息)。
駭客動機似乎是基於道德理由反對網站運營,但天真地排除真正目的是勒索、駭客只是試圖混淆視聽的可能性也是不負責任的。
所有 3700 萬用戶都可能受到影響,包括過去的用戶 — 甚至包括已刪除帳戶的人。AML 公開表示內部調查正在進行,他們相信自己已鎖定駭客身份。根據 AML CEO Noel Biderman:
“我們已經接近[確認]我們認為的罪魁禍首,不幸的是這可能觸發了這次大規模發布 [...] 我手邊就有他們的檔案,所有工作憑證。這絕對是一個在這裡的人,不是員工,但確實接觸過我們的技術服務。”
到目前為止,對此事的報導有點,嗯,請稱之為譏諷。普遍認為這不是嚴重問題,甚至大型出版物如 Daily Mail 都對駭客表示支持。大體感覺是受害者自作自受。今天,我想談談為什麼這種反應是不負責任的,並錯過了我們應該關注的更大問題。
複雜的後果
兩天前,一名自稱是沙烏地阿拉伯同性戀者的男子在 Reddit 發文求助。作為 Ashley Madison 用戶,如果他的姓名和照片(其中一些描繪同性性行為)公開,他將面臨死刑。如果他的故事屬實,他遠非孤例:像 Ashley Madison 這樣匿名、隱密的網站顯然吸引同性戀者,特別是在同性性行為被定罪的司法管轄區。今年已有因同性戀被處決的案例。事實上,沙烏地阿拉伯今年加快了處決速度,稱其為「簡化司法系統」。
匿名 Reddit 用戶發文:
"我來自同性戀會被判死刑的國家。我在美國留學過去幾年,那時使用 Ashley Madison。我是單身,但因為我是同性戀;在我祖國同性性行為會被判死刑,所以我想保持約會極度隱密。我只用 AM 約單身男性。[...] 我即將被殺害、折磨或流放。而我什麼錯都沒犯。"
這令人髮指,但 Ashley Madison 的同性戀用戶並非唯一不符合「自作自受」敘事的人。離婚非法的司法管轄區怎麼辦?虐待關係中,配偶可能不敢在身體安全上要求離婚怎麼辦?註冊帳戶但最終選擇不實踐的人怎麼辦?所有這些人都應該被曝光嗎?因為如果這些信息公開釋放,他們就會被曝光。
在駭客的宣言中,他們對網站數百萬用戶的困境毫無同情心,
“對那些男人太糟糕了,他們是出軌的垃圾,不值得這種謹慎 [...] 超過 3700 萬會員,主要來自美國和加拿大,相當大比例的人口即將度過非常糟糕的一天,包括許多富有和有權勢的人。”
顯然,駭客寫這段話時不太可能專門考慮這些情況 — 但這正是問題所在。這些駭客是自封的義警,不是被委託行使良好判斷的負責任的數據守護者。他們從未被委託掌握所有這些敏感信息,這是有充分理由的!
聽到這次駭客入侵就說「幹得好」是錯失重點。這裡的故事不是關於出軌者被曝光,而是關於我們信任的公司對我們隱私的尊重有多少。Ashley Madison 在保護用戶隱私的義務上 — 以驚人的規模 — 失敗了。他們不是唯一的。
忽視的模式
5 月底,一名駭客訪問了 Adult Friend Finder(一個約會網站)的數據庫 — 据稱勒索該網站 10 萬美元,並將數據發布在線。作為回應,另一名駭客 Andrew Auerenheimer 開始在 Twitter 上隨機曝光公眾人物,包括他們的性習慣。被曝光者包括一名 FAA 員工和一名華盛頓警察學院指揮官。超過 350 萬用戶的信息免費在線可用。而且,我強調,這不是「出軌」網站。這些人大多數沒做錯事 — 卻發現自己被公開羞辱。
不只是這兩個網站。就在兩個月前,一位名為 Mircea Popescu 的部落格作者注意到,戀物癖導向的約會網站 FetLife 沒有正確保護其數據庫免受外部用戶訪問,允許任何具備基本編碼知識的人挖掘並收集所有個人資料、圖片和視頻的主列表。Popescu 利用此創建了他所謂的「FetLife Meatlist」[Broken URL Removed] — 一份數千名 30 歲以下女性 Fetlife 用戶的名單,用於公開羞辱。
諷刺的是,這是我在寫作中第二次遇到 Popescu。Popescu 是自稱「比特幣領主」團體的成員,因一些非常愚蠢和短視的理由反對必要的比特幣區塊大小增加。我記得覺得他特別是偏執、自戀和惡毒的可怕組合。我現在對那個評價感到有些正名,並對他的部落格在隨後的混亂中關閉感到有點幸災樂禍。
相信我:沒有損失任何有價值的東西。
然而,同樣地,關注駭客的動機(雖然卑鄙)是在錯失重點。連續出軌者和反社會人格者,儘管他們很豐富多彩,只是分散了真正故事的注意力,即這些網站在提供即使是最基本和必要的電腦安全方面失敗得有多深刻。
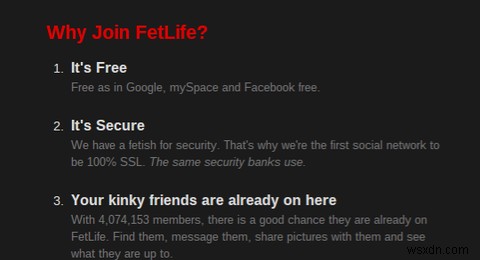
FetLife 在廣告材料中吹噓他們有「對安全的癖好」,並強調他們使用 SSL。Secure Socket Layer 是全網標準,幾乎每個網站和用戶的瀏覽器都在使用。實際上,任何具備基本網頁腳本知識的人都可以(合法地!)從 FetLife 網站刮取每一條信息,因為他們完全沒有費心保護它。Ashley Madison 和 Adult Friend Finder 犯有類似的安全罪行。
這些網站(以及可能許多尚未曝光的其他網站)考慮到它們處理的信息的敏感性,已經疏忽得難以置信。對受害者的性生活發表意見和評判無法解決這個問題..
您是否受到這些線上約會網站駭客攻擊的影響? 擔心我們的個人信息在線安全? 討論從評論開始!
