

แอปพลิเคชันเว็บหลากหลายใช้ระบบฐานข้อมูลสำหรับฟังก์ชัน backend ภาษาที่ใช้กันอย่างแพร่หลายสำหรับ query, operate และ administer ฐานข้อมูลคือ Structured Query Language (SQL) เนื่องจากใช้กันทั่วโลกในแอปพลิเคชันเว็บ ฐานข้อมูลที่ขับเคลื่อนด้วย SQL จึงเป็นเป้าหมายง่ายและบ่อยของอาชญากรไซเบอร์ ระดับความรุนแรงขึ้นอยู่กับความซับซ้อนของแต่ละระบบที่ถูกเป้าหมาย
การโจมตี SQL Injection อธิบาย
การโจมตี SQL Injection เป็นหนึ่งใน web hacks ที่พบบ่อยที่สุดในปัจจุบัน โดยโจมตีใช้ input ของหน้าเว็บเพื่อ insert รหัสอันตรายเข้าไปใน SQL statements ปกติเกิดขึ้นเมื่อหน้าเว็บขอ user input เช่น username/userid โจมตีใช้โอกาสนี้ insert SQL statement ที่สุดท้ายรันบนฐานข้อมูลของคุณโดยที่คุณไม่รู้
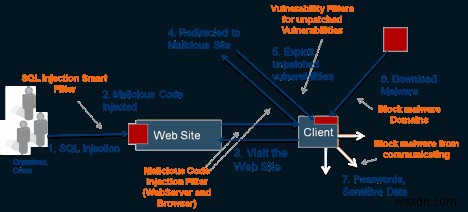
Workflow ของการโจมตี SQL Injection
ผลกระทบของการโจมตีนี้ขึ้นอยู่กับแอปพลิเคชันเว็บ และวิธีที่มันประมวลผลข้อมูลจากโจมตีก่อนสร้าง SQL statement ผลกระทบด้านความปลอดภัยที่เป็นไปได้ ได้แก่ authentication bypass, information disclosure, การขยายรหัสอันตรายไปยังผู้ใช้แอปพลิเคชันอื่นๆ ความเสี่ยงครอบคลุมเว็บไซต์จำนวนมาก เนื่องจากฐานข้อมูล SQL ได้รับการรองรับจากแพลตฟอร์มเว็บต่างๆ เช่น WordPress, PHP, Joomla ฯลฯ
ผลกระทบของการโจมตี SQL ที่สำเร็จ
SQL injection ถือเป็นช่องโหว่ระดับความรุนแรงสูง ขอบเขตของความเสียหายขึ้นอยู่กับทักษะและจินตนาการของโจมตี และการมี countermeasures เช่น low privilege connections ไปยัง database server
เมื่อถูกควบคุม ข้อมูลละเอียดอ่อนจำนวนมากที่ถูกซ่อนไว้ในฐานข้อมูลจะอยู่ในอำนาจของโจมตี โจมตีสามารถขโมยข้อมูลละเอียดอ่อนจากฐานข้อมูล, execute administration operations บนฐานข้อมูล (เช่น shutdown DBMS), กู้คืนเนื้อหาไฟล์บน DBMS file system และในบางกรณีควบคุมระบบปฏิบัติการได้
ทั่วไป การโจมตีต่อไปนี้เป็นไปได้เมื่อ SQL injection เกิดขึ้น:
- โจมตีสามารถ bypass authentication เพื่อ login เข้าแอปพลิเคชันได้ โดยอาจมีสิทธิ์ admin โดยไม่ต้องให้ credentials ที่จำเป็น
- โจมตีสามารถทำลาย data integrity โดยเปลี่ยนแปลงเนื้อหาฐานข้อมูล, ทำลายหน้าเว็บ หรือ insert เนื้อหาอันตรายเข้าเว็บไซต์อื่นที่ดูปลอดภัย
- โจมตีสามารถทำลาย availability ของข้อมูลโดยลบ log หรือ audit information ในฐานข้อมูล
- โจมตีสามารถอ่อนไหว operations ของ host operating system ผ่าน command execution ผ่านฐานข้อมูล
การปกป้องเว็บไซต์จากการโจมตี SQL Injection
แม้การโจมตี SQL injection จะเป็นหนึ่งใน application layer attacks ที่พบบ่อยที่สุดส่งผลต่อแอปพลิเคชันเว็บทั่วโลก แต่การหลีกเลี่ยงช่องโหว่ SQL Injection ในโค้ดของคุณเป็นเรื่องง่ายมาก
แนวทางหลักคือ validate ข้อมูลที่ผู้ใช้ให้มา ซึ่งทำได้โดย whitelisting หรือ blacklisting อีกแนวทางหนึ่งคือสร้าง SQL statements ให้ input ของผู้ใช้ไม่สามารถเปลี่ยนแปลง logic ของ SQL commands ได้
-
Input Validation (การตรวจสอบข้อมูลนำเข้า)
Input validation ใช้ 2 แนวทางป้องกัน SQL injection: blacklisting และ whitelisting Blacklisting คือการลบหรือแทนที่อักขระอันตรายที่รู้จักจาก user input แม้ใช้กันกว้างแต่ไม่มีประสิทธิภาพเท่า whitelisting โจมตีสามารถหลีกเลี่ยง filter และ inject SQL อันตรายได้ ขณะที่ whitelisting ตรวจสอบทุกอักขระใน user input สำหรับเนื้อหาอันตราย และอนุญาตเฉพาะ input ที่มีอักขระทั้งหมดตรงตามรายการที่อนุญาต
2. Secured SQL Statements (คำสั่ง SQL ที่ปลอดภัย)
นอกจาก input validation ที่เข้มงวดแล้ว จำเป็นต้องใช้ parameterized queries ใน ASP.NET, prepared statements ใน Java หรือเทคนิคคล้ายๆ กันในภาษาอื่นๆ ที่ประกอบแอปพลิเคชันเว็บ การทำให้ SQL statement แข็งแกร่งแบบนี้จะรับรองการ escaping อักขระอันตรายก่อนที่ SQL statement จะถูกส่งไปยังระบบฐานข้อมูล
3. Routine Audit (ตรวจสอบเป็นประจำ)
ทดสอบแอปพลิเคชันเป็นประจำด้วยทั้ง static และ dynamic testing เพื่อหาช่องโหว่ SQLi ที่เป็นไปได้
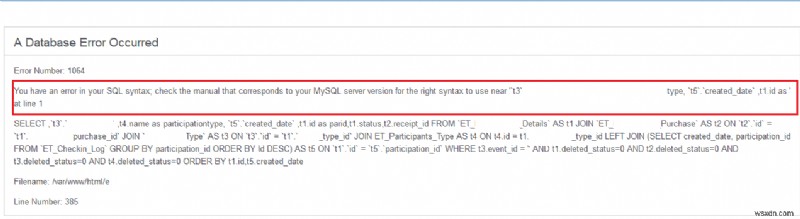
Astra ช่วยปกป้องคุณจาก SQL Injection อย่างไร
Web Application Firewall ของ Astra สแกนแบบ real-time เพื่อลดความเสี่ยงจาก web application flaws ที่พบบ่อย รวมถึง SQL injection แพลตฟอร์มความปลอดภัยบนคลาวด์ช่วยให้คุณจัดการโปรแกรมความปลอดภัยแอปพลิเคชัน ติดตามความคืบหน้า และฝึกอบรมพนักงานเกี่ยวกับการหลีกเลี่ยงและซ่อมแซม SQL injection และช่องโหว่ความปลอดภัยอื่นๆ ผ่าน e-learning materials
