

เกี่ยวกับช่องโหว่ PDF Invoice Plus Magento Extension
ไม่กี่สัปดาห์ก่อน ทีมความปลอดภัยของเรากำลัง audit ความปลอดภัยร้านค้าของลูกค้าที่ใช้ Magento ระหว่างทดสอบ extensions ที่ลูกค้าใช้ พบช่องโหว่วิกฤติใน extension PDF Invoice Plus Extension นี้ใช้กันอย่างแพร่หลายโดยร้าน Magento หลายร้อยร้าน สำหรับสร้าง invoice ให้ลูกค้า ปกติ invoice เหล่านี้มีที่อยู่ลูกค้าสุดท้าย และบางครั้งรวมถึงข้อมูลส่วนตัว
ผลกระทบของช่องโหว่:
- สูญเสียข้อมูลลูกค้าสุดท้าย
- ใครก็ตามสามารถดาวน์โหลด invoice ของผู้ใช้คนอื่นได้
- ข้อมูล invoice รั่วไหลผ่านการใช้ Google dorks
รายละเอียดของช่องโหว่:
- ไปที่เว็บไซต์ใดก็ตามที่ใช้ PDF Invoice Plus
- แค่เข้า URL แบบนี้: https://AnyMageStore.com/pdfinvoiceplus/order/print/order_id/208/
- เปลี่ยนค่า '208' ใน URL ต่อเนื่อง และหากมี invoice หมายเลขนั้น จะถูกดาวน์โหลด
- ทำได้แม้บุคคลนั้น ไม่ได้ login เข้าเว็บไซต์ก็ตาม!
การ Exploit แบบ Mass:
เราตระหนักว่า URL ที่ PDF Invoice Plus extension ปล่อย invoice นั้นคงที่สำหรับเกือบทุกๆ ร้าน สามารถทำเป็น Google dork ได้ เราลอง Google dork ต่อไปนี้:
[alert type="success" enable_close="no"]inurl:pdfinvoiceplus/[/alert] มันแสดงเว็บไซต์ทั้งหมดที่ใช้ PDF Invoice Plus:
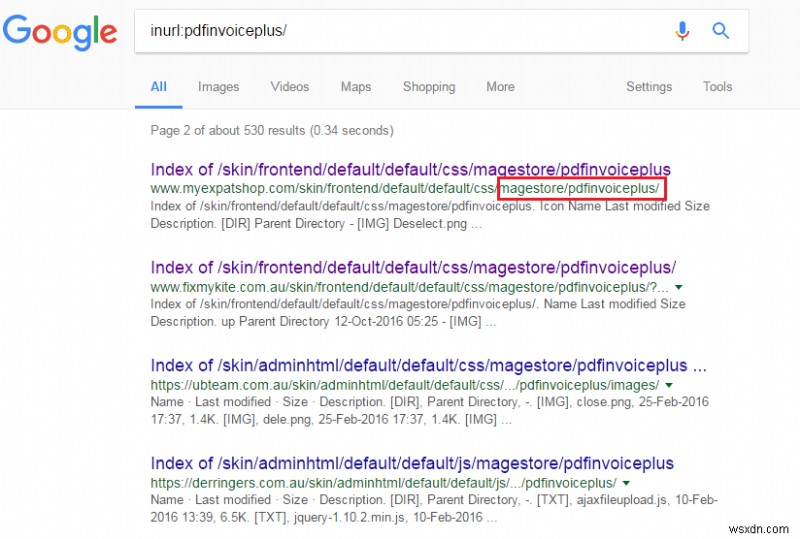
ในร้าน Magento เหล่านี้ ส่วนต่อไปนี้: pdfinvoiceplus/order/print/order_id/508/ เมื่อเพิ่มเข้าไปใน URL เว็บไซต์หลัก จะนำไปสู่การดาวน์โหลด invoice ที่สร้างให้ลูกค้าของร้านนั้น ตัวเลข 508 สามารถ iterate/เปลี่ยน/เดาได้ตามร้าน
ขอแนะนำอย่างยิ่ง หากคุณใช้ extension นี้ โปรดอัปเดตเป็นเวอร์ชันล่าสุดเพื่อป้องกันช่องโหว่ Magento extension นี้
Timeline
ทีม PDF Invoice Plus เข้าใจปัญหาและแก้ไขได้อย่างรวดเร็ว มีคนจากทีมมาทำงานแก้ไขทันที ภายในไม่กี่วัน ส่งเวอร์ชันใหม่มาให้ verify หลัง verify แล้ว เวอร์ชันที่ปลอดภัยของ extension ถูกปล่อยให้ลูกค้า
