

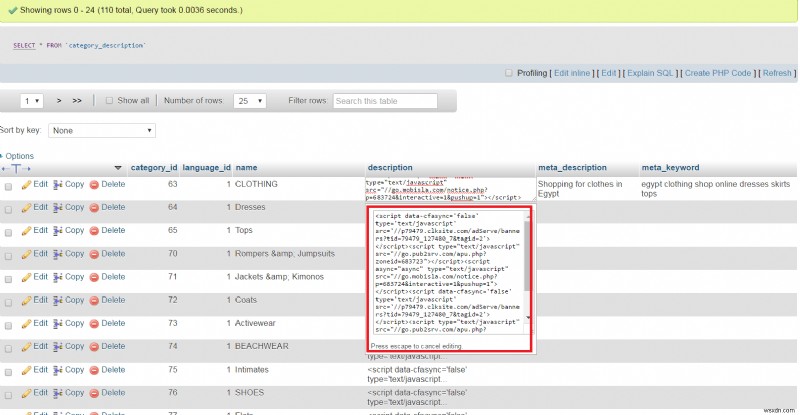
สัปดาห์ที่แล้วทีมของเรายุ่งมากกับกรณีการแฮกเว็บไซต์หลายกรณี หลายกรณีเป็นการติดเชื้อมัลแวร์ เว็บไซต์ถูก Google ใส่บัญชีดำ และถูกทำลายหน้าเว็บโดยแฮกเกอร์ สถิติแสดงว่ากรณีส่วนใหญ่มาจาก OpenCart ตามด้วย Magento อันตรายมัลแวร์/เวกเตอร์การโจมตี 3 อันดับแรกที่พบใน OpenCart และ Magento ได้แก่:
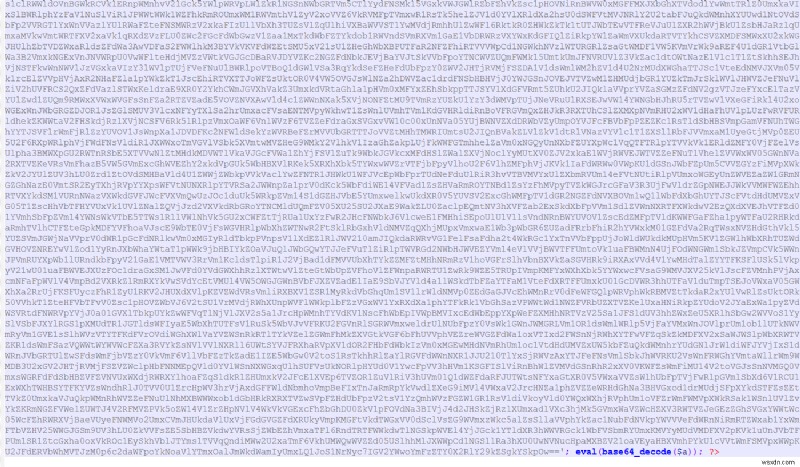
- Base64 Encoded แบบปกติ: นี่คือมัลแวร์ที่พบบ่อยที่สุดใน OpenCart และ Magento แฮกเกอร์เข้ารหัสมัลแวร์หลายรอบเพื่อให้เจ้าของร้านไม่เข้าใจ เพื่อหลอกล่อให้เจ้าของร้าน/ทีม IT คิดว่าเป็นไฟล์ปกติ ใช้ชื่ออย่าง payments.php, shipping.php หรือชื่อที่ดูเหมือนเป็นส่วนของระบบไฟล์ OpenCart/Magento มัลแวร์ประเภทนี้มักเปลี่ยน payment gateway keys พยายาม redirect การชำระเงินจากลูกค้าไปยังระบบชำระเงินของแฮกเกอร์
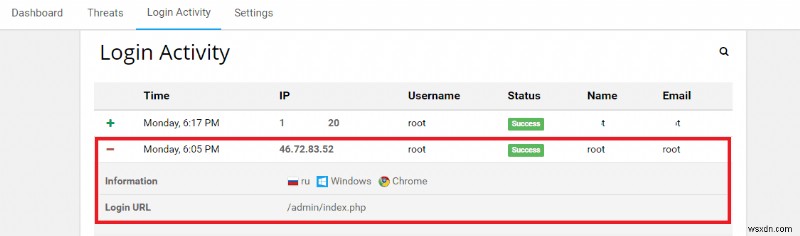
สัปดาห์ที่แล้ว ลูกค้าที่ร้านติดมัลแวร์ตัดสินใจใช้บริการกำจัดมัลแวร์ของเรา เพื่อจำกัดการโดนมัลแวร์ เราได้ติดตั้ง Astra ก่อนเริ่มกระบวนการกำจัด ขณะกำจัดอยู่ Astra ตรวจพบการ login จากรัสเซีย:
หมายความว่ามีคน login เข้าระบบจากรัสเซีย ใช้ username และ password เป็น 'root' ในขณะที่ลูกค้าของเราอยู่ในยุโรป ทีมของเราค้นพบสาเหตุอย่างรวดเร็ว มีสคริปต์ที่รันเป็นระยะเพิ่ม admin user ใหม่เข้าเว็บไซต์ หลังจากเพิ่ม user แล้ว แฮกเกอร์จะ login และเปลี่ยนข้อมูลการชำระเงิน
มัลแวร์ OpenCart และ Magento กำลังเพิ่มขึ้น แฮกเกอร์มักโจมตีธุรกิจขนาดเล็กและกลาง เนื่องจากโซลูชันความปลอดภัยจำกัดหรือไม่มีเลย การใช้โซลูชันความปลอดภัยสำหรับเว็บไซต์และไม่รอจนกว่าจะถูกแฮกเป็นแนวทางที่ดี คุณสามารถลอง Astra ได้ที่นี่
