

มัลแวร์ WP-VCD ซึ่งได้ชื่อมาจากไฟล์ wp-vcd.php ได้สร้างความวุ่นวายในพื้นที่ WordPress มาก ตั้งแต่การตรวจพบครั้งแรกโดยทีม threat intelligence ของเราเกินหนึ่งปีก่อน มัลแวร์นี้ได้พัฒนาและกลายเป็นซับซ้อนขึ้น นี่คือการวิจัยของเราเกี่ยวกับวิวัฒนาการของมัลแวร์ดังนี้และวิธีแก้ไข & ป้องกันการติดเชื้อ wp-vcd malware บนเว็บไซต์ของคุณ
อาการของมัลแวร์ WP-VCD:
- มี Admin users ใหม่เพิ่มใน WordPress: เราเห็นแฮกเกอร์เพิ่มตัวเองเป็น user ใน WordPress ด้วยสิทธิ์ administrator
- การใช้ทรัพยากรสูง: มัลแวร์ WP-VCD รู้จักกันดีในการบริโภคทรัพยากรเซิร์ฟเวอร์ เรายังเห็นบริษัทโฮสติ้งระงับบัญชีด้วยเหตุผล 'high resource utilization'
- เว็บไซต์โหลดช้าลง: บ่อยครั้ง load time ของเว็บไซต์ที่ติดมัลแวร์นี้ได้รับผลกระทบรุนแรง ในบางกรณี เราเห็นเว็บที่ปกติโหลด 2-3 วินาที ใช้เวลาเกิน 30 วินาที!
- JavaScript โค้ดไม่รู้จัก: เราเห็น JavaScript โค้ดไม่รู้จักถูกเพิ่มเข้าไปในไฟล์ WP สำคัญอย่าง functions.php, index.php หรือเกือบทุก core WP files กรณีที่สองมักเป็น pesadilla ในการแก้ไäch บ่อยครั้งนำไปสู่การ redirect ไปยังโดเมนอันตราย
- PHP โค้ดอันตรายใน core folders: โค้ด 'WP-VCD' ถูกเพิ่มที่หลายที่ใน WordPress จากชื่ออาจคิดว่าเป็นไฟล์ส่วนหนึ่งของ WordPress แต่ code analysis แล้วพบว่าเป็นมัลแวร์
นี่คือตัวอย่าง WP-VCD malware ที่ซ่อนอยู่ใน wp-includes directory ถูกตรวจจับโดย malware scanner ของ Astra Security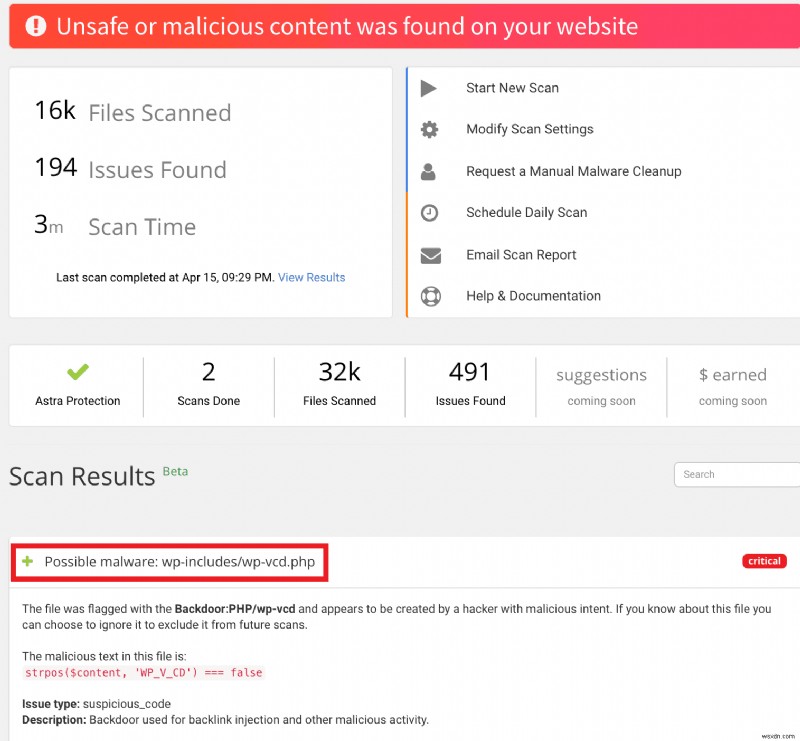
สาเหตุหลักของการติดเชื้อไวรัส WP-VCD:
เมื่อติดเชื้อแล้ว การกำจัดเชื้อและให้ WordPress ปลอดภัยต่อไปเป็นสิ่งจำเป็น พร้อมกับนั้น การรู้แหล่งที่มาของการติดเชื้อในครั้งแรกก็สำคัญเท่ากัน แหล่งเข้าบางประการที่เราระบุได้ ได้แก่:
- Thèmes & plugins พิราต/นัลล์ (Pirated & nulled themes): มัลแวร์ WP-VCD มาพร้อมกับเวอร์ชันพิราตของ theme/plugin ที่ต้องเสียเงิน ธีมและปลั๊กอิน nulled (พิราต) มี malicious scripts ที่ถูก deploy เมื่อคุณติดตั้ง
หลังจากยืนยันเท้าบนเว็บไซต์ของคุณผ่าน nulled theme มันจะไปติดเชื้อทุก theme อื่นบนไซต์ของคุณ ในกรณี shared server มัลแวร์นี้จะ propagate ไปติดเชื้อแต่ละไซต์ที่ไม่ได้รับการป้องกันบนเซิร์ฟเวอร์นั้น นั่นคือเหตุผลที่เราเห็นมัลแวร์นี้ติดเชื้อทุกเว็บไซต์บนเซิร์ฟเวอร์เดียวกันเมื่อไม่ได้ containerized - Plugins & themes ไม่ได้อัปเดต: นี่คือหนึ่งในสาเหตุหลักของการติดเชื้อ WordPress เกือบทุกกรณี อย่างไรก็ตาม การอัปเดต themes/plugins ทั้งหมดหลังจากติดเชื้อแล้ว ไม่หมายความว่าเชื้อจะหายไป การทำความสะอาดเชื้อโรคยังจำเป็น และการให้ความปลอดภัยเชิงรุกก็เช่นกัน ดูเพิ่มเติมด้านล่าง
- ไม่มี proactive security บนเว็บไซต์: ต้องบอกตรงๆ แฮกเกอร์พัฒนาวิธีการตลอดปี พวกเขาได้รายได้หลายพันดอลลาร์จากการแฮกเหล่านี้ หมายความว่าพวกเขาสามารถใช้หลายร้อยดอลลาร์ทำ automation แฮกเว็บไซต์หลายพัน/ล้านไซต์พร้อมกัน
เพื่อป้องกันเทคนิคแฮก WordPress ที่พัฒนาแล้ว การลงทุนเล็กน้อยใน security tool จะช่วยได้มากมาย ประหยัดปวดหัวในช่วงแบบนี้ และป้องกันการสูญเสีย SEO/marketing/sales จาก downtime เป็นประโยชน์เพิ่มเติม
WP-VCD malware ทำงานอย่างไรจริงๆ?
[technical jargon ที่สำคัญมาก ข้างหน้า]
เข้าใจว่า WP-vcd ทำอะไรจริง และว่ามัน slow website กินทรัพยากรเซิร์ฟเวอร์อย่างไร เป็นเรื่องสำคัญมาก
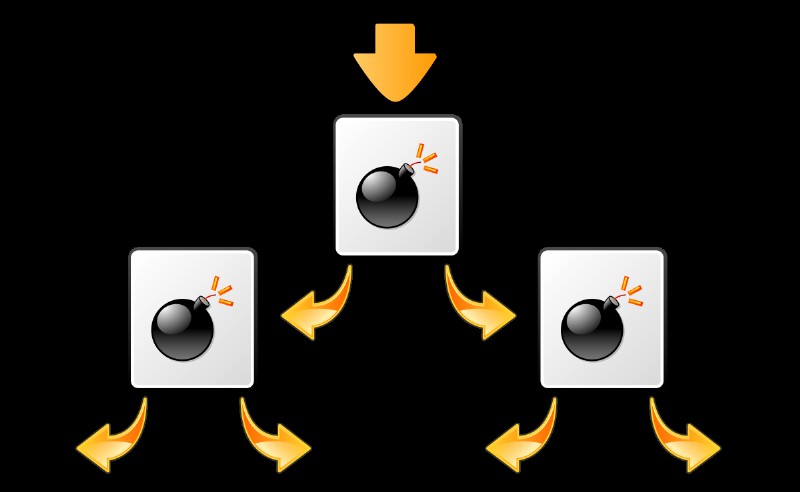
เมื่อ malicious code ถูก insert เข้าเว็บไซต์ มันมักนั่งใน core files เช่น functions.php/index.php โค้ดอันตรายนี้จะ call ไฟล์ภายในเว็บไซต์ของคุณ เมื่อเว็บไซต์ถูกเปิดจาก browser มันจะพยายาม reach ไฟล์ที่ malware call ไป และไฟล์เหล่านี้อาจมีหรือไม่มีอยู่บนเว็บไซต์ ทำให้ functions.php ถูก execute ซ้ำ กลายเป็น big loop ในภาษาความปลอดภัย เรียกว่า 'forkbomb'
Step 1: Deploy malicious scripts
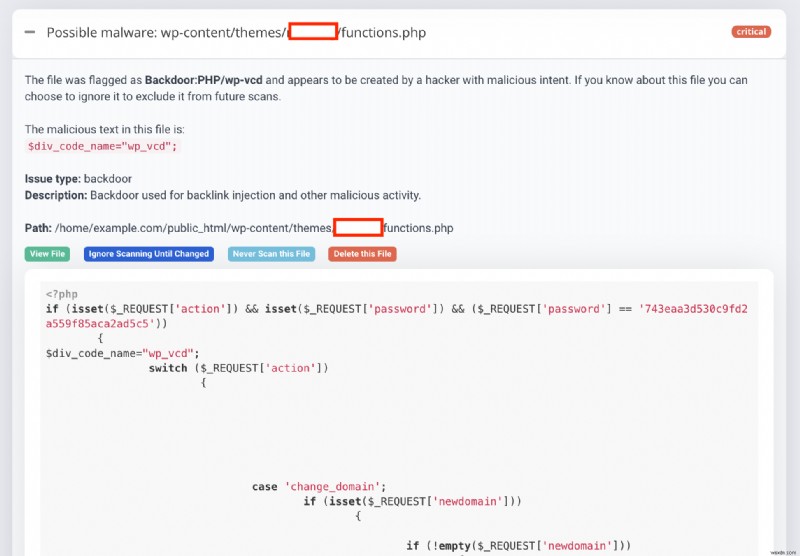
ในไฟล์ functions.php ภายใน theme ของคุณ คุณจะเห็นโค้ดคล้ายๆ นี้:
<?php if (file_exists(dirname(__FILE__) . '/<b>class.theme-modules.php</b>')) <b>include_once</b>(dirname(__FILE__) . '/<b>class.theme-modules.php</b>'); ?>โค้ดนี้ตรวจสอบว่ามี deployer scripts หรือไม่ และ execute ต่อไป ตามโค้ดข้างต้น ไฟล์ที่ถูก call คือ class.theme-modules.php ขึ้นอยู่กับว่าการติดเชื้อมาจากที่ไหน (theme หรือ plugin) malicious script จะอยู่ใน class.theme-modules.php หรือ class.plugin-modules.php ตามลำดับ.
Step 2: Creates backdoor
<?php //install_code1 error_reporting(0); ini_set('display_errors', 0); DEFINE('MAX_LEVEL', 2); DEFINE('MAX_ITERATION', 50); DEFINE('P', $_SERVER['DOCUMENT_ROOT']); $GLOBALS['<b>WP_CD_CODE</b>'] = 'PD9waHANCmVycm9y...(base64-encoded string of PHP code) ...โค้ดนี้สร้าง admin user ใหม่ด้วยชื่อคล้าย 100010010 วัตถุประสงค์ของ backdoor admin account นี้คือให้แฮกเกอร์เข้าถึงเว็บไซต์ได้แม้คุณลบ malicious code ไปแล้ว เพื่อให้โจมตีเว็บไซต์ของคุณได้ในภายหลัง
Step 3: Gets instructions from hackers
บางครั้งแฮกเกอร์ inject URLs ของ C2 servers URLs นี้จะถูก call ภายหลังเพื่อ deploy action ทั่ว infected sites ทั้งหมดในครั้งเดียว โดเมนอย่าง www.krilns[.]com/code.php, krilns[.]pw, krilns[.]top ฯลฯ เคยพบว่าทำอย่างนี้ในหลาย WP-VCD infected sites
Step 4: Infects other files and sites
สิ่งต่อไปที่ WP-VCD malware ทำคือขยายตัว มัน deploy malicious script ในทุก theme และ plugin บนไซต์ของคุณ ต่อไป มันหา vulnerable sites บนเซิร์ฟเวอร์เดียวกันและติดเชื้อพวกเขาด้วย
การแพร่กระจายนี้เริ่มจาก deployment ของ script ที่ wp-includes/wp-vcd.php ตามด้วยการแก้ไขใน core wp-includes/post.php ซึ่งสุดท้าย execute โค้ดใน wp-vcd.php บนทุกหน้า
วิธีแก้ไข & กำจัดมัลแวร์ WP-VCD WordPress?
- ค้นหา & ลบ malicious code: มีที่น้อยที่น่าจะพบ malicious code แม้แฮกเกอร์พยายามซ่อนมัลแวร์อย่างสร้างสรรค์ ไฟล์/โฟลเดอร์เหล่านี้บนเซิร์ฟเวอร์คุ้มค่าที่จะเริ่มล่า:
- wp-includes/wp-vcd.php
- wp-includes/wp-tmp.php
- wp-content/themes/*/functions.php (ทุก themes ที่ติดตั้งบนเซิร์ฟเวอร์ ไม่ว่าจะ active หรือไม่)
- class.wp.php
- code1.php
- class.theme-modules.php (inside the theme folder)
- ค้นหา malicious string patterns: การค้นหา string patterns ที่พบในไฟล์มัลแวร์ช่วย narrow down การค้นหา บางตัวที่กล่าวถึงด้านล่าง:
- tmpcontentx
- function wp_temp_setupx
- wp-tmp.php
- derna.top/code.php
- stripos($tmpcontent, $wp_auth_key)
- Analyze functions.php: ไฟล์นี้เป็นหนึ่งในไฟล์ที่ถูกแฮกมากที่สุด การ review โค้ดใน functions.php อาจเปิดเผย controlling code ของ wp-vcd malware
- Run diff check เพื่อยืนยันความถูกต้องของโค้ด: รัน diff check ของเนื้อหาไฟล์บนเซิร์ฟเวอร์กับไฟล์ที่ตรงกันใน WordPress core GitHub repository หรือ theme/plugin directory คุณสามารถใช้ทั้งสองวิธี (หรือทั้งคู่) ผ่าน SSH หรือ IDE
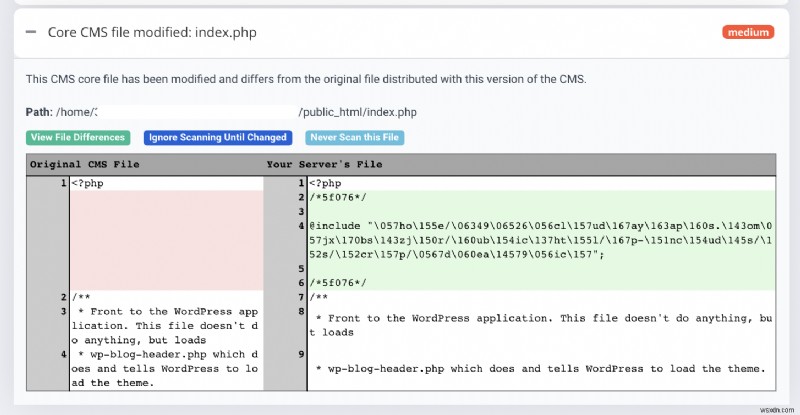
(File difference checking, screenshot จาก malware scanner ของ Astra แสดงมัลแวร์เพิ่มที่ด้านบนของ index.php file) - รัน malware scan: ในสถานการณ์ติดเชื้อมัลแวร์แบบนี้ malware scanner ช่วยประหยัดเวลาหลายชั่วโมงในการล่ามัลแวร์ (ซึ่งยังไม่ guarantee success) Malware scanner ไม่เพียงสแกนทุกไฟล์บนเซิร์ฟเวอร์ แต่ยังชี้ให้เห็นทุกความแตกต่างใน core files ของ WordPress ของคุณ
มัลแวร์ WP VCD ได้ foothold ในไซต์ของคุณโดยใช้ช่องโหว่ใน plugins และ themes ที่ล้าสมัย ในกรณี WP-VCD ส่วนใหญ่ เจ้าของเว็บติดเชื้อเองโดยติดตั้ง free/nulled plugin & themes จากแหล่งไม่ได้รับอนุญาต ในขณะที่บางกรณีเกิดจากการติดเชื้อข้ามจากไซต์ที่ติดเชื้อ
Related Guide – Comprehensive Guide on WordPress
Tip: Scan WordPress for malicious code
บทเรียนใหญ่ที่สุดจากการแฮกแบบนี้คือ ให้แน่ใจว่าเว็บไซต์ของคุณปลอดภัยต่อไป การไม่ตกอยู่ในสถานการณ์แฮกแบบนี้เป็นไปได้โดยใช้ Astra Security Suite ที่ขับเคลื่อนความปลอดภัยของเว็บไซต์หลายพันไซต์ทั่วโลก หยุดโจมตีและมัลแวร์หลายล้านครั้งทุกวัน!
