

การเปิดเผยช่องโหว่ใหม่ในซีรีส์ WordPress plugins ลงมือได้ WordPress plugin User Submitted Posts ให้ผู้ใช้อัปโหลด posts และ images จาก front end feature Plugin นี้มี installations มากกว่า 30,000 และยอดนิยมตอนที่พบ arbitrary file upload vulnerability ร้ายแรง เรียนรู้รายละเอียด User Submitted Posts Exploit ในบทความนี้
เว็บไซต์ของคุณโดนแฮ็ก? ทิ้งข้อความที่นี่หรือแชทกับเราตอนนี้ เราจะช่วยด้วยความยินดี?
Technical Details: User Submitted Posts Exploit
Versions prior to & equal to 20190426 ร่อนแรงต่อ arbitrary file upload อนุญาตให้ unauthenticated user ใดๆ บน apache server พร้อม PHP FastCGI อัปโหลดและรัน PHP script ใน 'image upload' feature ที่ควรอนุญาตแค่ image files เท่านั้น ได้พบว่า หาก non-blacklisted extensions ร่วมกับ whitelisted ones ระบบ validation ของ plugin ถูกหลอก ตัวอย่างเช่น หากคุณ camouflage .php extension ด้วย .jpg มันไม่ได้ sanitized และผ่าน validation ตัวอย่าง script.php.gif เนื่องจาก .php extension แต่งตัวเป็น image file จะผ่าน security check และถูก execute ทำให้ malicious file ใดๆ เข้าถึง database หรือทำลาย privacy ของ sensitive information บนเว็บไซต์ เว็บไซต์ของคุณโดนแฮ็ก? ทิ้งข้อความที่นี่หรือแชทกับเราตอนนี้ เราจะช่วยด้วยความยินดี?
Preventive measures: User Submitted Posts Exploit
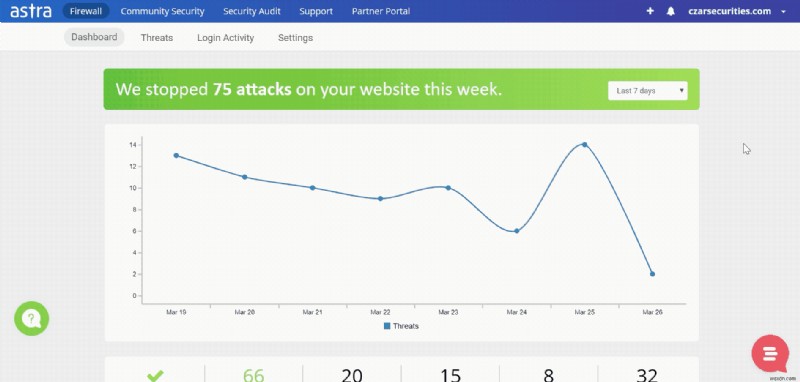
ช่องโหว่ได้รับการแก้ไขใน versions หลัง 20190426 อัปเดตเป็น patched version เร็วที่สุด เนื่องจากช่องโหว่ถูก disclose สาธารณะแล้ว การใช้ older version อาจ detrimental เพื่อ added assurance ของความปลอดภัย ให้ติดตั้ง web application firewall บนเว็บไซต์ Astra Web Security เสนอ continuous monitoring system เป็น WAF (Web Application Firewall) ปกป้องเว็บไซต์จาก Arbitrary File Upload, SQLi, XSS, CSRF, bad bots, และ 100+ cyber threats อื่นๆ
ลอง Astra demo ตอนนี้!
