

ลองคิดจาก mindset ของแฮกเกอร์ คุณไม่อยากเจาะ platform ที่ถูกใช้โดยพันเว็บไซต์ หรือ brute-force platform ที่มีหลายเว็บไซต์? ด้วย tools อย่าง WP-Scanner ที่ open source แม้ script kiddie มือใหม่ก็เจาะเว็บ WordPress มืออาชีพของคุณได้และทำให้คุณประสบประสบการณ์ภาวะฝันร้าย นอกจากนี้ wp-config.php เป็น one-stop file ที่ทำให้เว็บไซต์สำเร็จหรือล้มเหลว คุณจะปล่อยให้มัน compromise? เรียนรู้ขั้นตอน secure wp config file ในบทความนี้
WordPress มีหลายวิธี harden ตนเองจาก security breaches ในบทความนี้ เราจะเน้นที่ securing wp-config.php file ซึ่งเป็นหนึ่งใน core files ที่ทำลายได้หากโดนแฮ็ก
บทความเกี่ยวข้อง – วิธีแก้ wp-vcd malware backdoor hack ใน WordPress functions.php
เกี่ยวกับไฟล์ wp-config.php
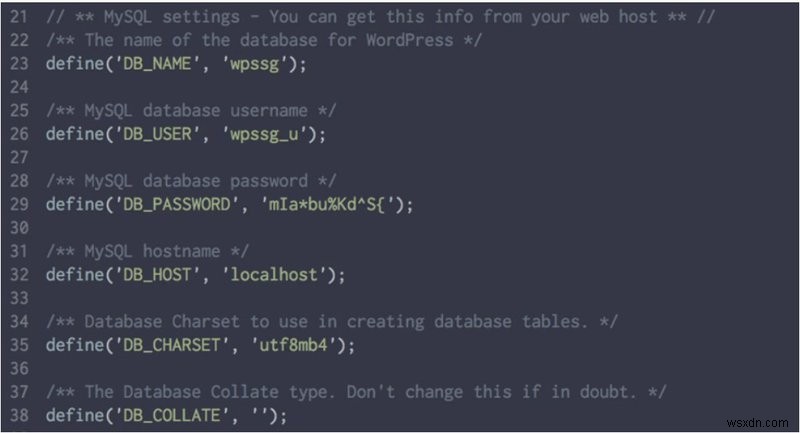
เมื่อสร้าง WordPress website จะมีไฟล์ชื่อ 'wp-config.php' ไฟล์ configuration พิเศษของ WordPress นี้เป็นหนึ่งใน vital WordPress files มากที่สุด ไฟล์มี configuration parameters หลายอย่างที่ต้องแก้ไขเพื่อ better security ของ WordPress website เมื่อคุณเปิดไฟล์นี้ จะพบข้อมูลทั้งหมดที่คุณใส่ตอน setup database สำหรับ WordPress website
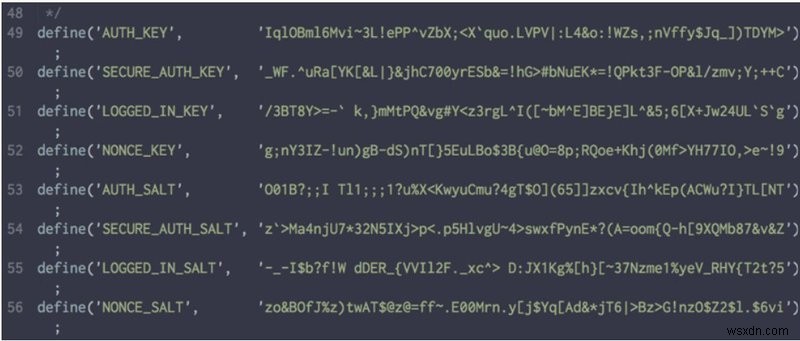
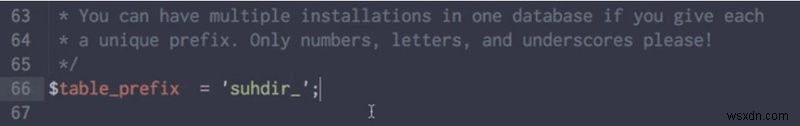
มันเก็บข้อมูลอย่าง username, password – ข้อมูลจำเป็นทั้งหมดเพื่อเข้าถึง database เพิ่มเติมมี secret keys ชุดหนึ่งช่วย secure WordPress website หลายวิธี ด้านล่างมี variable ชื่อ 'table_prefix' สำคัญต่อ information security ด้วยข้อมูลสำคัญทั้งหมดเขียนอยู่ในไฟล์นี้ securing wp-config.php file จึงสำคัญมาก หากใครได้ข้อมูลในไฟล์นี้ จินตนาการ catastrophe ที่จะตกมาบนเว็บไซต์ของคุณ
วิธี Secure wp-config.php File
ตอนนี้มาอภิปรายขั้นตอนที่เป็นไปได้สำหรับ securing wp-config.php file ของเว็บไซต์ WordPress:
1. ป้องกันผ่าน .htaccess file
- Connect WordPress website ด้วย FTP Client (ใช้ SFTP หรือ FTPES เพื่อ encrypt communication ระหว่าง computers และ servers) และ download .htaccess file ที่อยู่ใน root directory ของ WordPress website
- เปิด .htaccess file ด้วย text editor ใดๆ
- เพิ่มบรรทัดโค้ดต่อไปนี้ท้าย .htaccess file:
 #secure wp-config.php
 <files wp-config.php>
 order allow, deny
 deny from all
 </files>
บรรทัดเหล่านี้บล็อกการเข้าถึง wp-config.php จาก internal hacking และ code modification ทำให้ secure wp-config.php file
หลัง edit เสร็จ save file ด้วย 'Save As Type' เลือก 'All Files' เพื่อไม่ให้ text editor เปลี่ยน file type หลัง save upload กลับผ่านการเชื่อมต่อเดิมไปที่ root folder ของ WordPress website และ overwrite ไฟล์เก่า
2. ย้าย wp-config.php
ปกติ wp-config.php อยู่ใน root directory การให้แฮกเกอร์ซ่อนเข้า root directory เป็นสิ่งที่คุณไม่ต้องการ ดังนั้น best practice คือย้าย wp-config.php ไป unpredictable location เพื่อ secure sensitive data ในไฟล์ แม้จะ difficult และ time-consuming แต่ในที่สุดเป็นส่วนสำคัญในการตัดสิน địnhชะตากรรมของ WordPress website security นอกจากนี้ ทุก upgrade คุณจะต้องแก้ไข WordPress source code และ maintain มัน
ปกติ wp-config.php ถูก secure โดยย้ายขึ้น 1 level วางนอก public folder ของเว็บไซต์ ดังนั้น best option คือย้ายขึ้นและใน undisclosed location บน website directory ขณะทำงาน offline ทำได้ด้วย drag-and-drop แต่ออนไลน์ ต้องทำขั้นตอน:
- ใช้ Move tool ใน File Manager
- Select wp-config.php file
- Hit Move tool
- เปลี่ยน directory ที่ต้องการวางไฟล์
กระบวนการนี้อาจไม่ทำได้ง่าย และอาจต้องพูดกับ WordPress host ให้แน่ใจว่า server setup อนุญาตให้ทำได้ แต่การย้าย wp-config.php ไม่ ensure full security อยากลองเปลี่ยน contents เพื่อ secure wp-config.php file?
3. แก้ไข wp-config.php File
คุณสามารถสร้าง configuration file ใหม่ ไฟล์นี้ต้องสร้างใน non-WWW accessible directory เพื่อปกป้องจาก foreign access หรือ external attackers ต้องไม่อยู่ใน public_html file ของเว็บไซต์ ทำให้ไม่อยู่ในกำลังเข้าถึงของ visitors
ตอนนี้เปิด wp-config.php ปัจจุบัน และย้ายบรรทัดที่มี database connection details, database prefix และ WordPress security keys เพิ่ม <?php ต้นไฟล์ config ใหม่ และ ?> ท้ายไฟล์
หลังย้าย sensitive data ทั้งหมดจาก wp-config.php ให้เพิ่มบรรทัดต่อไปนี้ทันทีหลัง <?php ใน wp-config.php file:
<?php
include('/home/yourusername/config.php');
ตอนนี้เมื่อ wp-config.php ถูกเปิด sensitive data จะถูก include จากไฟล์แยกที่เก็บที่ตำแหน่งต่างบน web server ไม่มี sensitive information บน wp-config.php หลัก ทำให้มัน secure แต่ include path (เช่น /home/yourusername/) แตกต่างกันระหว่าง web servers ดังนั้นคุณต้องมีความรู้พอสมควรเกี่ยวกับ absolute path ของเว็บไซต์ เพื่อให้ขั้นตอนนี้ทำงานถูกต้อง
4. ตั้งค่า File Permissions ให้ถูกต้องสำหรับ wp-config.php
wp-config เป็นหนึ่งใน sensitive files มากที่สุดใน directory ทั้งหมด เพราะมีข้อมูล base configuration และ database connection information ทั้งหมด File permission ที่เหมาะสมสำหรับไฟล์นี้คือ 400 หมายถึง user และ groups มี permission อ่านอย่างเดียว others จะเข้าถึงไฟล์ไม่ได้
สรุป – Secure WP Config File
ดังนั้น นี่คือ methods บางส่วนสำหรับ secure wp-config.php file ซึ่งจะ secure WordPress website ของคุณ ตัวแทน WordPress admin คุณต้องแน่ใจว่า wp-config.php ถูก configured ตามขั้นตอนข้างต้น และให้ users ของคุณรู้ best security practices สำหรับเว็บไซต์องค์กร

Plugin ใหม่ต้องตรวจสอบอย่างละเอียดว่า known vulnerabilities ถูก fix อย่างถูกต้อง ในฐานะ admin คุณต้อง balance security กับ utilitarianism – ไม่太可能ว่า code ทั้งหมด secure 100% และ plugin ยิ่งยอดนิยม ยิ่งได้ attention จากแฮกเกอร์ เพราะมากคนพยายามหาช่องโหว่ ดังนั้น ด้วย mindful security practices และความช่วยเหลือจากบริษัทน่าเชื่อถืออย่าง Astra คุณสามารถ secure wp-config.php files และ secure WordPress website ทั้งหมดได้
