

ด้วยการใช้งานอีคอมเมิร์ซที่เพิ่มขึ้น ความเสี่ยงต่อความปลอดภัยของมันเป็นเรื่องที่เกี่ยวข้องมาก สำหรับอีคอมเมิร์ซ Magento หนึ่งในความเสี่ยงหลักมาจากการโจมตี Magecart Magecart คือเครือข่ายของ card skimmers ที่กำลังมุ่งเป้าหมายเว็บไซต์ Magento มาเป็นระยะเวลานานแล้ว เว็บไซต์ที่ถูกแฮกโดยกลุ่ม Magecart มักมี JavaScript อันตรายถูกแทรกในหน้าชำระเงินที่ขูดรายละเอียดบัตรเครดิตของลูกค้า สัญญาณบ่งชี้ว่าถูกแฮกโดยกลุ่ม Magecart คือลูกค้าหลายคนร้องเรียนเรื่องการใช้บัตรผิดปกติ หากคุณกลายเป็นเหยื่อของการโจมตี Magecart นี่คือสิ่งที่คุณควรทำ
อาการที่ Magento ถูกแฮกด้วย Magecart
แม้การระบุการเจาะระบบ Magento อาจยากในตอนแรก แต่จะมีสัญญาณบ่งชี้บางอย่างว่า ร้านค้า Magento ของคุณถูกโจมตีด้วย MageCart:
- ลูกค้าร้องเรียนเรื่องการใช้บัตรผิดปกติ: สัญญาณแรกคือการเพิ่มขึ้นของคำร้องเรียนจากผู้บริโภคเกี่ยวกับปัญหาการชำระเงิน คำร้องเรียนจะเกี่ยวกับคำสั่งซื้อที่ชำระเงินแล้ว แต่คำสั่งซื้อนั้นไม่ได้ทำโดยพวกเขา אלו הם מקרים קלאסיים של שימוש לרעה בכרטיסי אשראי. การเพิ่มขึ้นของคำร้องเรียนแบบนี้ฝ่ายพ่อค้าคือธงแดงใหญ่และตัวบ่งชี้ของการโจมตี Magecart
- การเปลี่ยนแปลงลักษณะการซื้อของผู้บริโภคอย่างกะทันหัน: สัญญาณถัดไปที่คุณต้องระวังคือการเปลี่ยนแปลงประเภทคำสั่งซื้อ สมมติ ถ้าหนุ่มอายุ 18 ปีบนพอร์ทัลของคุณสั่งผ้าอ้อมเด็กเล็ก ความรอบคอบของคุณสำคัญในสถานการณ์นี้ บ่อยครั้ง การเปลี่ยนแปลงพฤติกรรมการซื้อของผู้บริโภคเป็นสัญญาณเตือนเร็วว่าบางอย่างอาจผิดปกติ
- ไม่ตรงกันระหว่างที่อยู่บัตรและที่อยู่ออกใบแจ้งหนี้: ในฟอร์มชำระเงิน การเปลี่ยนแปลงที่อยู่จัดส่งที่อยู่ไกลจากกันมากเป็นอาการอีกอย่างว่า Magento ถูกแฮกด้วย Magecart. สัญญาณเหล่านี้จะบอกคุณว่ามีการเปลี่ยนแปลงบุคคลที่ซื้อสินค้า ซึ่งคุณต้องระวัง บ่อยครั้งในสถานการณ์เหล่านี้ ควรโทรหาหมายเลขของเจ้าของบัญชีเพื่อยืนยัน
- การจัดการราคาในคำสั่งซื้อ: การจัดการราคาซื้อเป็นศูนย์หรือการเปลี่ยนแปลงในการชำระเงินซื้อสินค้าเป็นสัญญาณอื่นๆ ที่คุณต้องระวัง หากในแพลตฟอร์มอีคอมเมิร์ซของคุณ สินค้าถูกส่งแต่ไม่ได้รับเงิน คุณอยู่ในความเสี่ยง
Magento ถูกแฮก? สิ่งที่คุณควรทราบในฐานะผู้ใช้
ในฐานะผู้ใช้ ยากที่จะรู้ว่าพอร์ทัลที่คุณซื้อของถูกแฮกหรือไม่ อย่างไรก็ตาม การใส่ใจใส่บิลและการชำระเงินจากบัตรของคุณหลังจากซื้อจากร้านค้าสามารถเปิดเผยได้ว่าร้านค้านั้นถูกแฮกหรือไม่ เมื่อคุณแน่ใจว่าข้อมูลของคุณถูกแฮก สิ่งแรกที่คุณควรทำคือติดต่อสาขาธนาคารใกล้บ้านและยกเลิกบัตรเครดิต เพื่อไม่ให้ธุรกรรมอันตรายเพิ่มเติมเกิดขึ้น
จากนั้น จะกลายเป็นสิ่งสำคัญที่ต้องแจ้งให้พอร์ทัล (หรือเว็บไซต์ Magento) ทราบเกี่ยวกับปัญหา การร้องเรียนเป็นสิ่งจำเป็น แม้คุณจะบล็อกบัตรแล้ว ด้วยการร้องเรียน คุณนำการแฮกไปบอกผู้ที่เกี่ยวข้องและช่วยผู้อื่นไม่ให้สูญเสียข้อมูล นอกจากนี้ คุณยังสามารถขอค่าเสียหายจากความสูญเสียที่เกิดจากอุบัติการณ์นี้
หากคุณเป็นเจ้าของร้าน นี่คือ วิธีที่คุณสามารถกำจัดการแฮก Magecart
หลังจากร้าน Magento ของคุณถูกแฮก จึงเป็นสิ่งสำคัญที่จะรู้แผนการกู้คืน
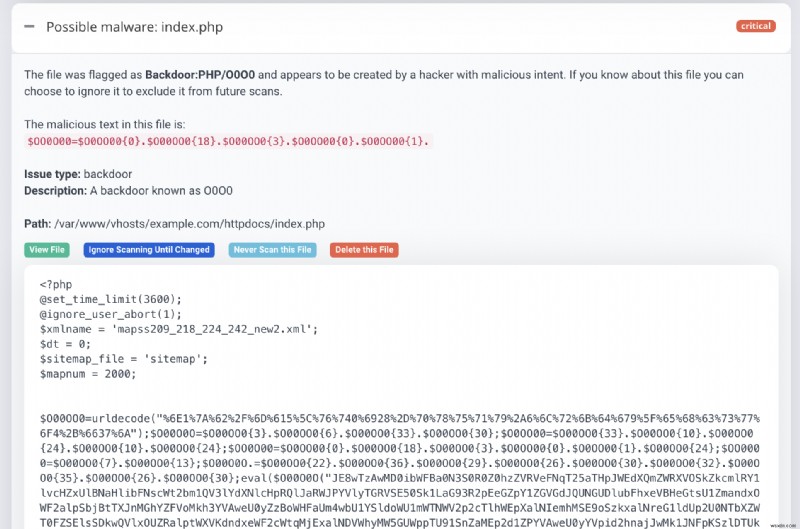
1. ขั้นตอนแรกคือสแกนเว็บไซต์ของคุณด้วยมัลแวร์สแกนเนอร์
ด้วยวิธีนี้ JavaScript อันตรายบนเว็บไซต์ของคุณจะถูกตรวจจับทั้งหมดทีเดียว และคุณสามารถตรวจสอบและลบมันได้ง่าย อย่างไรก็ตาม หากคุณไม่รู้ความแตกต่างระหว่างโค้ดดีและโค้ดอันตราย จ้างคนที่สามารถตรวจสอบไซต์และลบมัลแวร์ให้คุณ โซลูชันความปลอดภัยชั้นนำ – Astra Security มอบบริการกำจัดมัลแวร์ที่ยอดเยี่ยม เวลาตอบสนองของพวกเขาเป็นที่ดีที่สุดในอุตสาหกรรมเพียง 4-6 ชั่วโมง
2. การเก็บสำรองข้อมูลเว็บไซต์เป็นขั้นตอนที่สองเพื่อกลับมาออนไลน์เร็ว!
แม้คุณจะมีความรู้ทางเทคนิคก่อนหน้า เราแนะนำให้คุณเก็บสำรองข้อมูลเว็บไซต์ก่อนจะกระโดดไปทำการเปลี่ยนแปลงบนเว็บไซต์ของคุณ เผื่ออะไรผิดพลาด บ่อยครั้ง การค้นหา JavaScript อันตรายเป็นงานที่ยาก ดังนั้น เว็บไซต์ที่สำรองไว้ช่วยกู้คืนร้านค้าของคุณได้จริงเร็วแม้คุณจะทำผิดพลาด หากคุณใหม่ในเรื่องนี้ ติดตามคู่มือการกำจัดการแฮก Magento แบบละเอียดนี้
ทางเลือกอื่น หากคุณเคยมีนิสัยเก็บสำรองข้อมูล การกู้คืนจากสำรองที่ดีสามารถกลับคืนการแฮกได้ทันที ความท้าทายเดียวคือ การแฮก Magecart ซ่อนตัวมาสัปดาห์ๆ ทำให้ยากที่จะกำหนด timeline ที่แน่นอนของการแฮก ดังนั้นคุณอาจไม่รู้ว่าสำรองไหนดีและไหนอันตราย
3. การรับรอง payment gateway ที่ปลอดภัยเป็นขั้นตอนที่สามสู่ความปลอดภัยไซเบอร์
การชำระเงินที่ทำให้เว็บไซต์ของคุณมักทำผ่านบัตรพลาสติก รักษาความปลอดภัย payment gateway ให้ไม่มีการฟิชชิงหรือ pharming การเข้ารหัสข้อมูลและคีย์ส่วนตัวเป็นขั้นตอนสำคัญ การเปลี่ยนไปใช้การชำระเงินแบบ cryptocurrency ก็เป็นแนวโน้มเพราะมันปลอดภัยกว่า
4. ขั้นตอนเพิ่มเติมที่จำเป็นเพื่อเพิ่มความปลอดภัยร้านค้าออนไลน์ของคุณ
- เว็บไซต์ควรได้รับการป้องกันด้วยมัลแวร์คลีนเนอร์ ไฟร์วอลล์บนเว็บไซต์ป้องกันไซต์จากการโจมตีอันตราย
- เปลี่ยนข้อมูลเข้าสู่ระบบและ URL สำหรับส่วนแอดมินอย่างสม่ำเสมอ
- รักษาไฟล์สำคัญด้วยการเข้ารหัสและสิทธิ์
เช็กลิสต์สรุป: Magento ถูกแฮกด้วย Magecart
- ระบุภัยคุกคามบนเว็บไซต์และรายละเอียดบัตรที่ถูกเจาะ
- สร้างสำรองข้อมูลสำคัญบนเว็บไซต์
- ความสมบูรณ์ของไฟล์ควรคงอยู่ ใช้คำสั่ง SSH ตรวจสอบความสมบูรณ์ของไฟล์และคำสั่ง diff เพื่อหาความแตกต่าง
- ตรวจสอบบัญชีผู้ใช้โดยล็อกอินเข้า Admin Panel ตรวจสอบ ID และชื่อผู้ใช้ที่แปลกๆ! ลบพวกเขา
- ใช้ Safe Browsing Site ตรวจสอบรายงานความปลอดภัยของเว็บไซต์ (ใช้ได้ก็ต่อเมื่อเว็บไซต์ถูกแบนโดย Google เพื่อเหตุผลด้านความปลอดภัย)
- แก้ไขเว็บไซต์โดยล็อกอินด้วย SSH และหาการเปลี่ยนแปลงล่าสุดในเนื้อหาเว็บไซต์ ค้นหาโดเมนอันตราย ตรวจสอบไฟล์ที่ diff ชี้ไป และกู้คืนระบบ
- เปรียบเทียบไฟล์น่าสงสัยกับสำรองข้อมูลสะอาดของเว็บไซต์ กำจัดไฟล์และโค้ดอันตรายเหล่านั้น
- หลังจากทำการเปลี่ยนแปลง ตรวจสอบเว็บไซต์ก่อนไป live!
การแก้ไขปัญหานี้อาจเป็นเรื่องทางเทคนิคมาก หากคุณไม่สะดวกกับรายละเอียดทางเทคนิค อย่าลังเลที่จะปรึกษา Astra Security ด้วยประสบการณ์อุดมสมบูรณ์ในโดเมนไซเบอร์ความปลอดภัย Astra Security ให้โซลูชันที่รวดเร็วกับปัญหานี้ภายในไม่กี่ชั่วโมง! ติดต่อพวกเขาตอนนี้เพื่อแก้ปัญหา Magento ถูกแฮกด้วย Magecart!
