

มัลแวร์ WP-VCD ซึ่งได้ชื่อมาจากไฟล์ wp-vcd.php ได้สร้างความวุ่นวายในพื้นที่ WordPress มานานกว่าหนึ่งปีแล้ว นับตั้งแต่การตรวจจับครั้งแรกโดยนักวิจัยความปลอดภัยของเรา มัลแวร์นี้ได้วิวัฒนาการและกลายเป็นซับซ้อนมากขึ้น นี่คือการวิจัยของเราเกี่ยวกับวิวัฒนาการของมัลแวร์โจรสลัดนี้และวิธีแก้ไขและป้องกันไม่ให้เว็บไซต์ของคุณติดเชื้อมัลแวร์ WP-VCD
อาการของมัลแวร์ WP-VCD:
1. ผู้ใช้แอดมินใหม่ถูกเพิ่มใน WordPress: เราเห็นแฮกเกอร์เพิ่มตัวเองเป็นผู้ใช้ใน WordPress ด้วยสิทธิ์แอดมิน
2. การใช้ทรัพยากรสูง: มัลแวร์ WP-VCD รู้จักกันดีในการบริโภคทรัพยากรของเซิร์ฟเวอร์ของคุณ เรายังเห็นบริษัทโฮสติ้งระงับบัญชีโดยอ้างเหตุผล "การใช้ทรัพยากรสูง"
3. เว็บไซต์โหลดช้าลง: บ่อยครั้ง เวลาโหลดของเว็บไซต์ที่ติดเชื้อมัลแวร์นี้ได้รับผลกระทบเชิงลบ ในบางกรณี เราเห็นเว็บไซต์ที่ปกติโหลด 2-3 วินาที ใช้เวลาเกิน 30 วินาที!
4. โค้ด JavaScript ไม่รู้จัก: เราเห็นโค้ด javascript ไม่รู้จักถูกเพิ่มเข้าไปในไฟล์ WP สำคัญอย่าง functions.php, index.php หรือเกือบทุกไฟล์ WP core การทำเช่นนั้นมักเป็นกิวคำรามในการแก้ไข และมักนำไปสู่การเปลี่ยนเส้นทางเว็บไซต์ไปโดเมนอันตรายด้วย
5. โค้ด PHP อันตรายในโฟลเดอร์หลัก: โค้ด "WP-VCD" ถูกเพิ่มที่ตำแหน่งต่างๆ ของ WordPress จากที่มาของชื่อมัลแวร์ จากชื่ออาจสมมติได้ว่าไฟล์เป็นส่วนหนึ่งของ WordPress แต่การวิเคราะห์โค้ดเปิดเผยว่ามันเป็นมัลแวร์
นี่คือตัวอย่างมัลแวร์ WP-VCD ที่ซ่อนอยู่ดีในไดเรกทอรี wp-includes ถูกตรวจจับโดยมัลแวร์สแกนเนอร์ของ Astra Security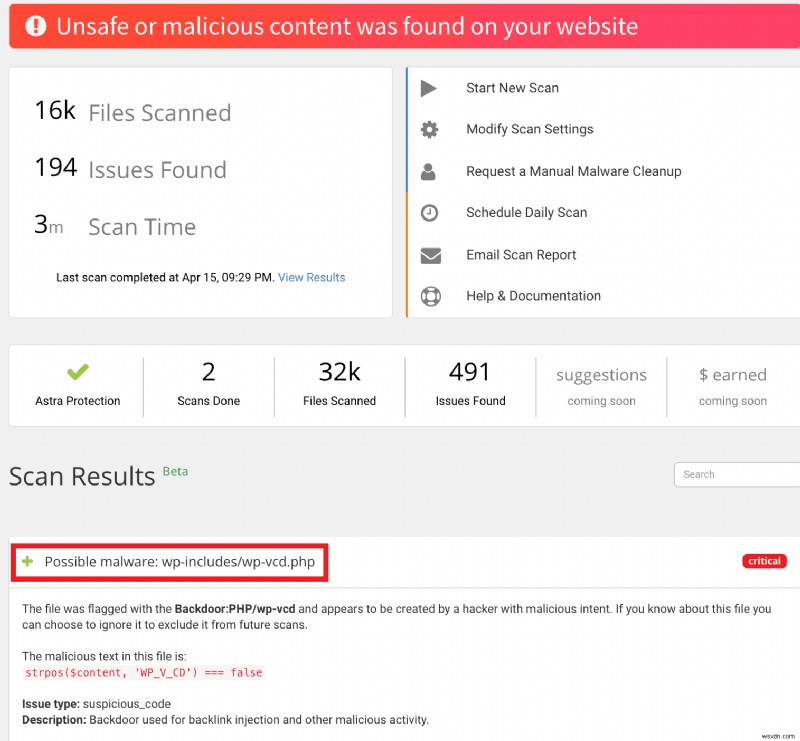
สาเหตุหลักของการติดไวรัส WP-VCD:
เมื่อติดเชื้อแล้ว การกำจัดการติดเชื้อและรับรองว่า WordPress ของคุณปิดแน่นและปลอดภัยในอนาคตเป็นสิ่งจำเป็น ในเวลาเดียวกัน การรู้แหล่งที่มาของการติดเชื้อในตอนแรกก็สำคัญเท่ากัน นี่คือจุดเข้าบางจุดที่เราระบุได้:
- ธีมแตก (cracked) และ nulled: มัลแวร์ WP-VCD ถูกติดตั้งมาพร้อมกับเวอร์ชันแตกของธีม/ปลั๊กอินพรีเมียม ธีมและปลั๊กอิน nulled (แตก) นี้มีสคริปต์อันตรายที่ทำงานเมื่อคุณติดตั้ง
หลังจากได้มาซึ่งที่ตั้งบนเว็บไซต์ของคุณผ่านธีม nulled มันจะติดเชื้อธีมอื่นๆ ทั้งหมดบนไซต์ของคุณต่อไป ในกรณีของเซิร์ฟเวอร์ร่วม (shared server) มัลแวร์นี้จะแพร่กระจายไปติดเชื้อทุกไซต์ที่ไม่ได้รับการป้องกันบนเซิร์ฟเวอร์นั้น นี่คือเหตุผลที่เรามักเห็นมัลแวร์นี้ติดเชื้อเว็บไซต์ทั้งหมดบนเซิร์ฟเวอร์เดียวกันเมื่อพวกเขาไม่ได้ถูกแยก (containerized)
- ปลั๊กอินและธีมที่ไม่ได้อัปเดต: นี่เป็นหนึ่งในสาเหตุหลักของการติดเชื้อ WordPress เกือบทุกกรณี อย่างไรก็ตาม การอัปเดตธีม/ปลั๊กอินทั้งหมดหลังติดเชื้อไม่ได้หมายความว่าการติดเชื้อจะหายไป การทำความสะอาดการติดเชื้อจะต้องทำเสมอ ซึ่งรับรองความปลอดภัยเชิงรุก
- ไม่มีความปลอดภัยเชิงรุกบนเว็บไซต์: ตรงไปตรงมา แฮกเกอร์ได้พัฒนาวิธีการของพวกเขาผ่านปีๆ พวกเขาทำรายได้พันดอลลาร์จากการแฮกเหล่านี้ หมายความว่าพวกเขาสามารถใช้จ่ายร้อยดอลลาร์เพื่อทำให้การแฮกเหล่านี้อัตโนมัติและติดเชื้อพัน/ล้านเว็บไซต์พร้อมกัน
เพื่อป้องกันเทคนิคการแฮก WordPress ที่พัฒนาขึ้นเหล่านี้ การลงทุนเล็กน้อยในเครื่องมือความปลอดภัยสามารถทำได้ไกลมาก นี่ช่วยคุณหลีกเลี่ยดความปวดหัวในเวลาอย่างนี้ และการป้องกันการสูญเสีย SEO, การตลาด และยอดขายจากดาวน์ไทม์เป็นประโยชน์เพิ่มเติมอีก
มัลแวร์ WP-VCD ทำงานอย่างไรพอดี?
[จะมีภาษาเทคนิคเล็กน้อย (แต่สำคัญมาก) จะมาถึง]
มันสำคัญมากที่จะเข้าใจว่ามัลแวร์ WP-VCD ทำอะไรพอดี และมันสามารถทำให้เว็บไซต์ของคุณช้าลงโดยการบริโภคทรัพยากรเซิร์ฟเวอร์ที่มีค่าได้อย่างไร
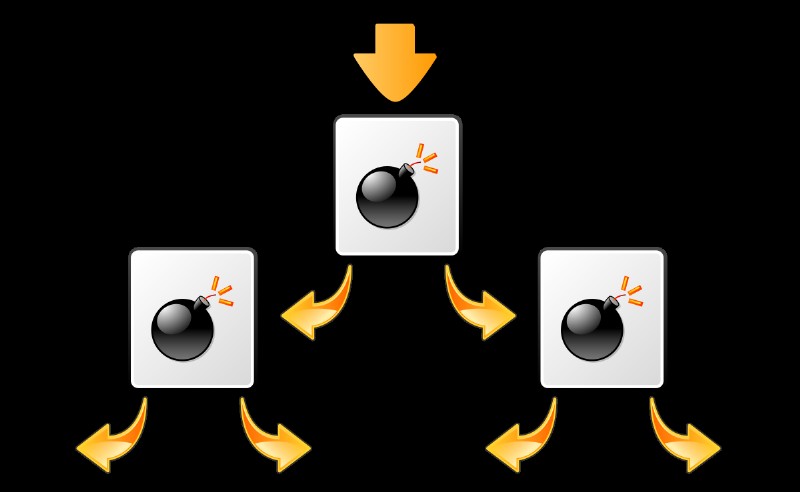
เมื่อโค้ดอันตรายถูกฉีดเข้าไปในเว็บไซต์ของคุณ มันมักอยู่ในไฟล์หลักอย่าง functions.php/index.php ตอนนี้ โค้ดอันตรายนี้เรียกไฟล์ของเว็บไซต์ของคุณ เมื่อเว็บไซต์ของคุณถูกเปิดจากเบราว์เซอร์ มันพยายามเข้าถึงไฟล์ที่มัลแวร์เรียก และไฟล์เหล่านี้อาจมีหรือไม่มีอยู่บนเว็บไซต์ของคุณ ซึ่งนำไปสู่การรัน functions.php ใหม่ นี่คือการทำให้กระบวนการโหลดเว็บไซต์วนลูป ในภาษาความปลอดภัย เรียกว่า "fork bomb"
ขั้นตอนที่ 1: การปรับใช้สคริปต์อันตราย
ในไฟล์ functions.php ของธีมของคุณ คุณจะเห็นโค้ดคล้ายกับนี้:
<?php if (file_exists(dirname(__FILE__) . '/class.theme-modules.php')) include_once(dirname(__FILE__) . '/class.theme-modules.php'); ?>โค้ดนี้ตรวจสอบว่ามีสคริปต์ปรับใช้หรือไม่ และรันมัน ตามที่เห็นในโค้ดข้างต้น ไฟล์ที่ถูกเรียกคือไฟล์ class.theme-modules.php ตอนนี้ ขึ้นอยู่กับแหล่งที่มาของการติดเชื้อ (คือ ธีม หรือ ปลั๊กอิน) สคริปต์อันตรายจะอยู่ในไฟล์ class.theme-modules.php หรือ class.plugin-modules.php ตามลำดับ
ขั้นตอนที่ 2: การสร้างประตูหลัง (Backdoor)
<?php //install_code1 error_reporting(0); ini_set('display_errors', 0); DEFINE('MAX_LEVEL', 2); DEFINE('MAX_ITERATION', 50); DEFINE('P', $_SERVER['DOCUMENT_ROOT']); $GLOBALS['WP_CD_CODE'] = 'PD9waHANCmVycm9y...(base64-encoded string of PHP code) ...โค้ดนี้สร้างผู้ใช้แอดมินใหม่ด้วยชื่อคล้าย 100010010 เป้าหมายของบัญชีแอดมินที่ถูกขโมยนี้คือเพื่อให้แฮกเกอร์สามารถเข้าถึงเว็บไซต์ได้แม้คุณจะลบโค้ดอันตราย เพื่อให้ผู้โจมตีสามารถโจมตีเว็บไซต์ของคุณในภายหลัง
ขั้นตอนที่ 3: รับคำสั่งจากแฮกเกอร์
บางครั้ง แฮกเกอร์ฉีด URL ของเซิร์ฟเวอร์ C2 ของพวกเขา URL เหล่านี้จะถูกเรียกเพื่อปรับใช้การดำเนินการบนไซต์ที่ติดเชื้อทั้งหมดในคราวเดียว โดเมนอย่าง www.krilns[.]com/code.php, krilns[.]pw, krilns[.]top ฯลฯ พบว่ากำลังดำเนินการนี้ในไซต์ที่ติดเชื้อ WP-VCD มากมาย
ขั้นตอนที่ 4: ติดเชื้อไฟล์และไซต์อื่นๆ
สิ่งต่อไปที่มัลแวร์ WP-VCD ทำคือการแพร่กระจาย มันปรับใช้สคริปต์อันตรายในทุกธีมและปลั๊กอินของไซต์ของคุณ จากนั้นมันยังคงหาไซต์ที่เปราะบางบนเซิร์ฟเวอร์เดียวกันและติดเชื้อมันด้วย
การแพร่กระจายนี้เริ่มจากการปรับใช้สคริปต์ที่ตั้งอยู่ที่: wp-includes/wp-vcd.php ตามด้วยการแก้ไขในไฟล์หลัก wp-includes/post.php ซึ่งสุดท้ายรันโค้ดใน wp-vcd.php บนทุกหน้า
วิธีแก้ไขและกำจัดมัลแวร์ WP-VCD WordPress?
1. หาและลบโค้ดอันตราย: มีสถานที่ไม่กี่แห่งที่โอกาสหาโค้ดอันตรายสูง แม้แฮกเกอร์มักพยายามปรับปรุงวิธีซ่อนมัลแวร์ให้สร้างสรรค์ขึ้น แต่ไฟล์/โฟลเดอร์เหล่านี้บนเซิร์ฟเวอร์ของคุณคุ้มค่าที่จะเริ่มล่า:
- wp-includes/wp-vcd.php
- wp-includes/wp-tmp.php
- wp-content/themes/*/functions.php (ทุกธีมที่ติดตั้งบนเซิร์ฟเวอร์ ไม่ว่าจะ active หรือไม่)
- class.wp.php
- code1.php
- class.theme-modules.php (ภายในโฟลเดอร์ธีม)
2. ค้นหารูปแบบสตริงอันตราย: การค้นหารูปแบบสตริงที่พบในไฟล์มัลแวร์ที่ติดเชื้อช่วยให้คุณจำกัดขอบเขตการค้นหา บางอย่างระบุด้านล่าง:
- tmpcontentx
- function wp_temp_setupx
- wp-tmp.php
- derna.top/code.php
- stripos($tmpcontent, $wp_auth_key)
3. วิเคราะห์ functions.php: ไฟล์นี้เป็นหนึ่งในไฟล์ที่ถูกแฮกเกอร์ติดเชื้อมากที่สุด การตรวจสอบโค้ดใน functions.php สามารถเปิดเผยโค้ดควบคุมของมัลแวร์ wp-vcd
4. รันการตรวจสอบ diff เพื่อให้แน่ใจถึงความถูกต้องของโค้ด: รัน diff check ของเนื้อหาไฟล์บนเซิร์ฟเวอร์ของคุณกับไฟล์ที่สอดคล้องใน GitHub repository ของ WordPress core หรือไดเรกทอรี theme/plugin คุณสามารถใช้วิธีใดวิธีหนึ่ง (หรือทั้งสอง) ผ่าน SSH หรือ IDE ของคุณ
- Finding & removing malicious code: There are a few places where probability of finding the malicious code is high. Though, hackers often try to improve their ways to hide the malware more creatively still these files/folders on your server are worth starting the hunt from:
- wp-includes/wp-vcd.php
- wp-includes/wp-tmp.php
- wp-content/themes/*/functions.php (all themes installed on the server whether active or not)
- class.wp.php
- code1.php
- class.theme-modules.php (inside the theme folder)
- Searching malicious string patterns: Searching for string patterns that are found in infected malware files helps you in narrowing down the search. A few of them mentioned below:
- tmpcontentx
- function wp_temp_setupx
- wp-tmp.php
- derna.top/code.php
- stripos($tmpcontent, $wp_auth_key)
- Analyze functions.php: This file is one of the top infected files by hackers. Reviewing the code in functions.php can reveal the controlling code of wp-vcd malware.
- Run a diff check to ensure code authenticity: Run a diff check of the file contents on your server with corresponding files in the WordPress core GitHub repository or theme/plugin directory. You can use either of the approaches (or both) using SSH or using your IDE.
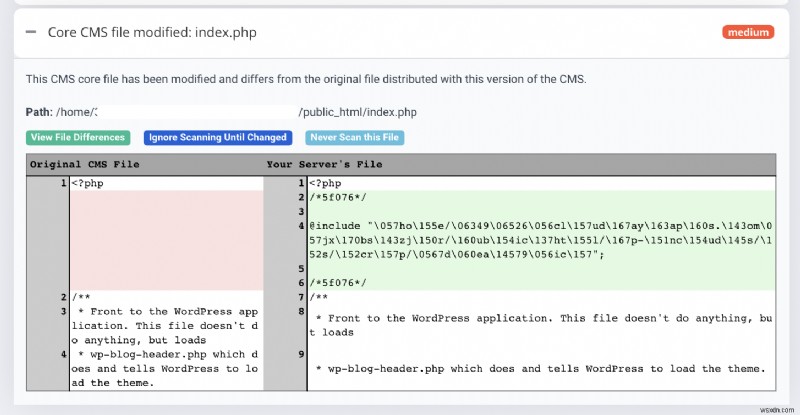
(การตรวจสอบความแตกต่างของไฟล์ สกรีนชอตจากมัลแวร์สแกนเนอร์ของ Astra แสดงมัลแวร์ที่เพิ่มขึ้นบนสุดของไฟล์ index.php)
5. รันการสแกนมัลแวร์: ในสถานการณ์การติดเชื้อมัลแวร์แบบนี้ มัลแวร์สแกนเนอร์สามารถประหยัดเวลาชั่วโมงของคุณในการหามัลแวร์ (ซึ่งยังไม่รับประกันความสำเร็จ) มัลแวร์สแกนเนอร์ไม่ได้แค่สแกนทุกไฟล์บนเซิร์ฟเวอร์ แต่ยังรับรองว่าความแตกต่างทุกอย่างในไฟล์หลัก WordPress ของคุณถูกตรวจพบ
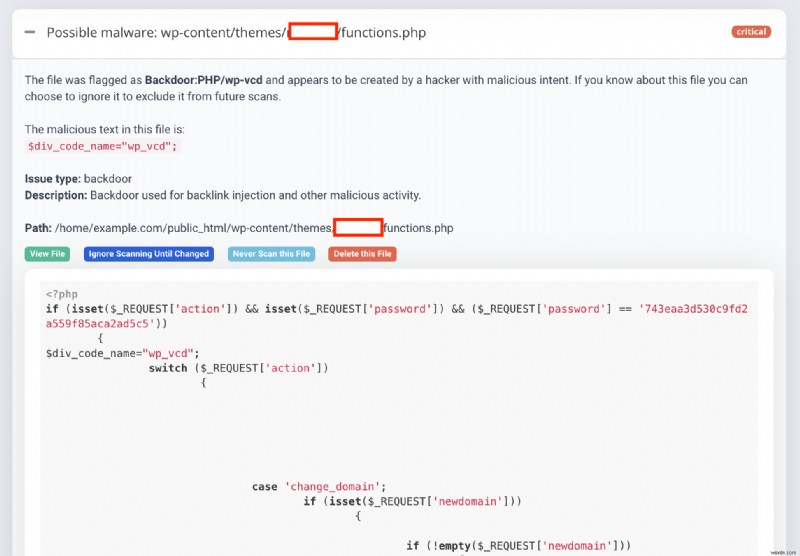
มัลแวร์ WP VCD ติดตั้งบนไซต์ของคุณโดยใช้ช่องโหว่ของปลั๊กอินและธีมที่ล้าสมัย ในส่วนใหญ่ เจ้าของเว็บไซต์ติดเชื้อเองโดยการติดตั้งปลั๊กอินและธีมฟรีหรือ nulled จากแหล่งที่ไม่ได้รับอนุญาต ในขณะที่กรณีอื่นเกิดจากการติดเชื้อข้ามไซต์ (cross-contamination) จากไซต์ที่ติดเชื้อ
คู่มือที่เกี่ยวข้อง – คู่มือความปลอดภัย WordPress ฉบับสมบูรณ์

บทเรียนใหญ่ที่สุดจากการแฮกเหล่านี้คือการรับรองว่าเว็บไซต์ของคุณปลอดภัยในอนาคต การไม่ให้ตัวเอง陷入สถานการณ์เช่นนี้เป็นไปได้อย่างสมบูรณ์ด้วย Astra Security Suite ซึ่งรับรองความปลอดภัยพันๆ เว็บไซต์ทั่วโลก หยุดล้านๆ การโจมตีและมัลแวร์ทุกวัน!
