

วิธีรักษาความปลอดภัยร้านค้า Magento ของคุณ
ทุกวันนี้ เว็บไซต์ทุกแห่งเผชิญความเสี่ยงร้ายแรง แต่เป็นอุตสาหกรรมอีคอมเมิร์ซที่เผชิญความเสี่ยงออนไลน์มากที่สุด และ Magento กลายเป็นผู้นำในพื้นที่อีคอมเมิร์ซ ทำให้เป็นเป้าหมายที่ถูกปรารถนา
อย่างไรก็ตาม คุณสามารถลดความเสี่ยงเหล่านี้อย่างเป็นระบบได้โดยการปฏิบัติตามชุดแนวทางปฏิบัติด้านความปลอดภัย Magento ที่ดี ในคู่มือที่ครอบคลุมและสมบูรณ์นี้ ฉันได้ระบุมาตรการพื้นฐานที่สามารถนำไปปฏิบัติได้จริงเพื่อเสริมสร้างความปลอดภัย Magento
หากคุณอ่านคู่มือนี้จนจบและปฏิบัติตามด้วยความสำคัญสูงสุด คุณสามารถมั่นใจได้ในการลดช่องโหว่ของเว็บไซต์ของคุณ
ไปที่ URL ด้านล่างหากคุณกำลังมองหา:
- คู่มือการกำจัดการแฮก Magento
- ส่วนขยายความปลอดภัย Magento โดย Astra
- เช็คลิสต์ความปลอดภัย Magento
CMS Magento ปัจจุบันขับเคลื่อน 25% ของเว็บไซต์อีคอมเมิร์ซทั้งหมดทั่วโลก ชัดเจนว่าเป็นหนึ่งใน CMS ที่ได้รับความนิยมมากที่สุดสำหรับอีคอมเมิร์ซ นอกจากนี้ ยังจัดเก็บทะเลของข้อมูลส่วนตัวและทางการเงิน ทำให้มันส่องสว่างใน mắtแฮกเกอร์มากขึ้น สถิติการแฮก Magento ต่อไปนี้สนับสนุนเรื่องนี้
สถิติการแฮก Magento
- Magento ขับเคลื่อน 1.2% ของอินเทอร์เน็ต
- และ 12% ของเว็บไซต์อีคอมเมิร์ซทั้งหมด
- ในตัวเลขจริง 250,000 ไซต์ที่ใช้งานอยู่ใช้ Magento
- อย่างไรก็ตาม เพียง 11,000 ไซต์จากนี้รันบน Magento 2 ประมาณ 44% ของเว็บไซต์ Magento ทั้งหมด
Magento ยังเป็น CMS ที่ถูกแฮกมากเป็นอันดับสองหลัง WordPress รายละเอียด CVE ของ Magento CMS แสดงว่า XSS เป็นภัยคุกคาม terbesarต่อ Magento ภัยคุกคามอื่นๆ รวมถึง การรันโค้ด (Code Execution), SQL Injection, Directory Traversal, การเปลี่ยนเส้นทางไปร้าน Magento, CSRF ฯลฯ กราฟต่อไปนี้ช่วยให้เข้าใจได้ดีขึ้น
Chart by Visualizerนอกจากนี้ การขูดข้อมูลบัตร Magento (Magento Card Skimming) และการแฮกบัตรเครดิตเป็นตัวอย่างของวิธีที่ข้อมูลถูกเจาะบน Magento นอกจากนี้ การโจมตี Magecart เป็นการโจมตีที่ต่อเนื่องมากที่สุดบน Magento จนถึงตอนนี้ เนื่องจากโจมตีเหล่านี้ ลูกค้าเผชิญกับการขโมยข้อมูลส่วนตัว การขโมยข้อมูล ธุรกรรมปลอม ฯลฯ นี่คือข้อมูลการแฮกโดยละเอียดเพิ่มเติมสำหรับการอ่าน
16 ขั้นตอนสำคัญเพื่อรักษาความปลอดภัยร้านค้า Magento 1 และ Magento 2
การรักษาความปลอดภัยและดูแลรักษาเว็บไซต์ของคุณเป็นสิ่งสำคัญในยุคอาชญากรรมไซเบอร์ที่เพิ่มสูงขึ้น ยิ่งไปกว่านั้นเมื่อเกี่ยวข้องกับอีคอมเมิร์ซ ผลกระทบของการโจมตีบน Magento หรืออีคอมเมิร์ซใดๆ จะส่งผลต่อผู้คนจำนวนมาก ในกรณีเหล่านี้ เป็นคนทั่วไปและข้อมูลของพวกเขาที่อยู่ในความเสี่ยง Bill Gates กล่าวถึงความกังวลสำหรับไซต์อีคอมเมิร์ซอย่างถูกต้องว่า
ทุกอย่างลดทอนเหลือสิ่งเดียว: รักษาความปลอดภัยเว็บไซต์ของคุณ เพื่อให้ผู้คนรู้สึกมั่นใจพอที่จะสวายบัตรโดยตรงและไม่ประสบผลกระทบ ด้านเจ้าของเว็บไซต์ มีโทษที่หนักและรุนแรงเพื่อให้เหตุผลกับความปลอดภัย Magento
อย่างไรก็ตาม คุณสามารถหลีกเลี่ยงการเผชิญกับพายุได้โดยเพียงปฏิบัติตามมาตรการความปลอดภัยด้านล่างที่อธิบายในคู่มือนี้ อย่างซื่อสัตย์ หากคุณนำมาตรการเหล่านี้ไปปฏิบัติอย่างระมัดระวัง คุณจะลดความเสี่ยงได้สูงสุด

คู่มือที่เกี่ยวข้อง – ความปลอดภัยอีคอมเมิร์ซ
1. PCI-DSS (Payment Card Industry – Data Security Standard)
เนื่องจากเว็บไซต์อีคอมเมิร์ซจัดการข้อมูลการชำระเงินที่ละเอียดอ่อนของลูกค้า จึงต้องการการตรวจสอบอย่างรอบคอบ ดังนั้น PCI (Payment Card Industry) สมาคมของบริษัทบัตรเครดิตหลัก จึงดูแลความปลอดภัยร้านค้า Magento ของเว็บไซต์เหล่านี้
ในฐานะเจ้าของธุรกิจเว็บ ไม่ว่าจะเป็นเรื่องสำคัญที่สุดว่าลูกค้าได้รับการชำระเงินที่ปลอดภัยและรับประกัน ดังนั้น PCI-DSS กำหนดให้เว็บไซต์ Magento ทั้งหมดใช้การจัดการบัตรเครดิตมาตรฐานและปลอดภัย หากไม่ปฏิบัติตาม อาจถูกปรับหนักและลงโทษอย่างรุนแรง
PCI Compliance ประกอบด้วยอะไร?
ข้อกำหนดด้านความปลอดภัยภายใต้ PCI Compliance รวมถึง นโยบายและขั้นตอน การออกแบบซอฟต์แวร์ และสถาปัตยกรรมเครือข่าย ในภาษาทั่วไป
- สร้างและรักษาเครือข่ายและระบบที่ปลอดภัย
เงื่อนไข 1: ติดตั้งและดูแลการกำหนดค่าไฟร์วอลล์เพื่อปกป้องข้อมูลผู้ถือบัตร
เงื่อนไข 2: ไม่ใช้ค่าเริ่มต้นจากผู้ขายสำหรับรหัสผ่านระบบและการตั้งค่าความปลอดภัยอื่นๆ
- ปกป้องข้อมูลผู้ถือบัตร
ข้อกำหนด 3: ปกป้องข้อมูลผู้ถือบัตรที่จัดเก็บ
ข้อกำหนด 4: เข้ารหัสการส่งข้อมูลผู้ถือบัตรผ่านเครือข่ายสาธารณะเปิด - รักษาโปรแกรมจัดการช่องโหว่
เงื่อนไข 5: ปกป้องทุกระบบจากมัลแวร์และอัปเดตซอฟต์แวร์หรือโปรแกรมแอนติไวรัสเป็นประจำ
เงื่อนไข 6: พัฒนาและรักษาระบบและแอปพลิเคชันที่ปลอดภัย - นำมาตรการควบคุมการเข้าถึงที่เข้มงวดมาใช้
ข้อกำหนด 7: จำกัดการเข้าถึงข้อมูลผู้ถือบัตรตามความต้องการทางธุรกิจ ข้อกำหนด 8: ระบุและยืนยันการเข้าถึงส่วนประกอบระบบ
ข้อกำหนด 9: จำกัดการเข้าถึงทางกายภาพข้อมูลผู้ถือบัตร - ติดตามและทดสอบเครือข่ายเป็นประจำ
ข้อกำหนด 10: ติดตามและตรวจสอบการเข้าถึงทรัพยากรเครือข่ายและข้อมูลผู้ถือบัตรทั้งหมด
ข้อกำหนด 11: ทดสอบระบบและกระบวนการความปลอดภัยเป็นประจำ - รักษานโยบายความปลอดภัยข้อมูล
ข้อกำหนด 12: รักษานโยบายที่จัดการกับความปลอดภัยข้อมูลสำหรับบุคลากรทุกคน
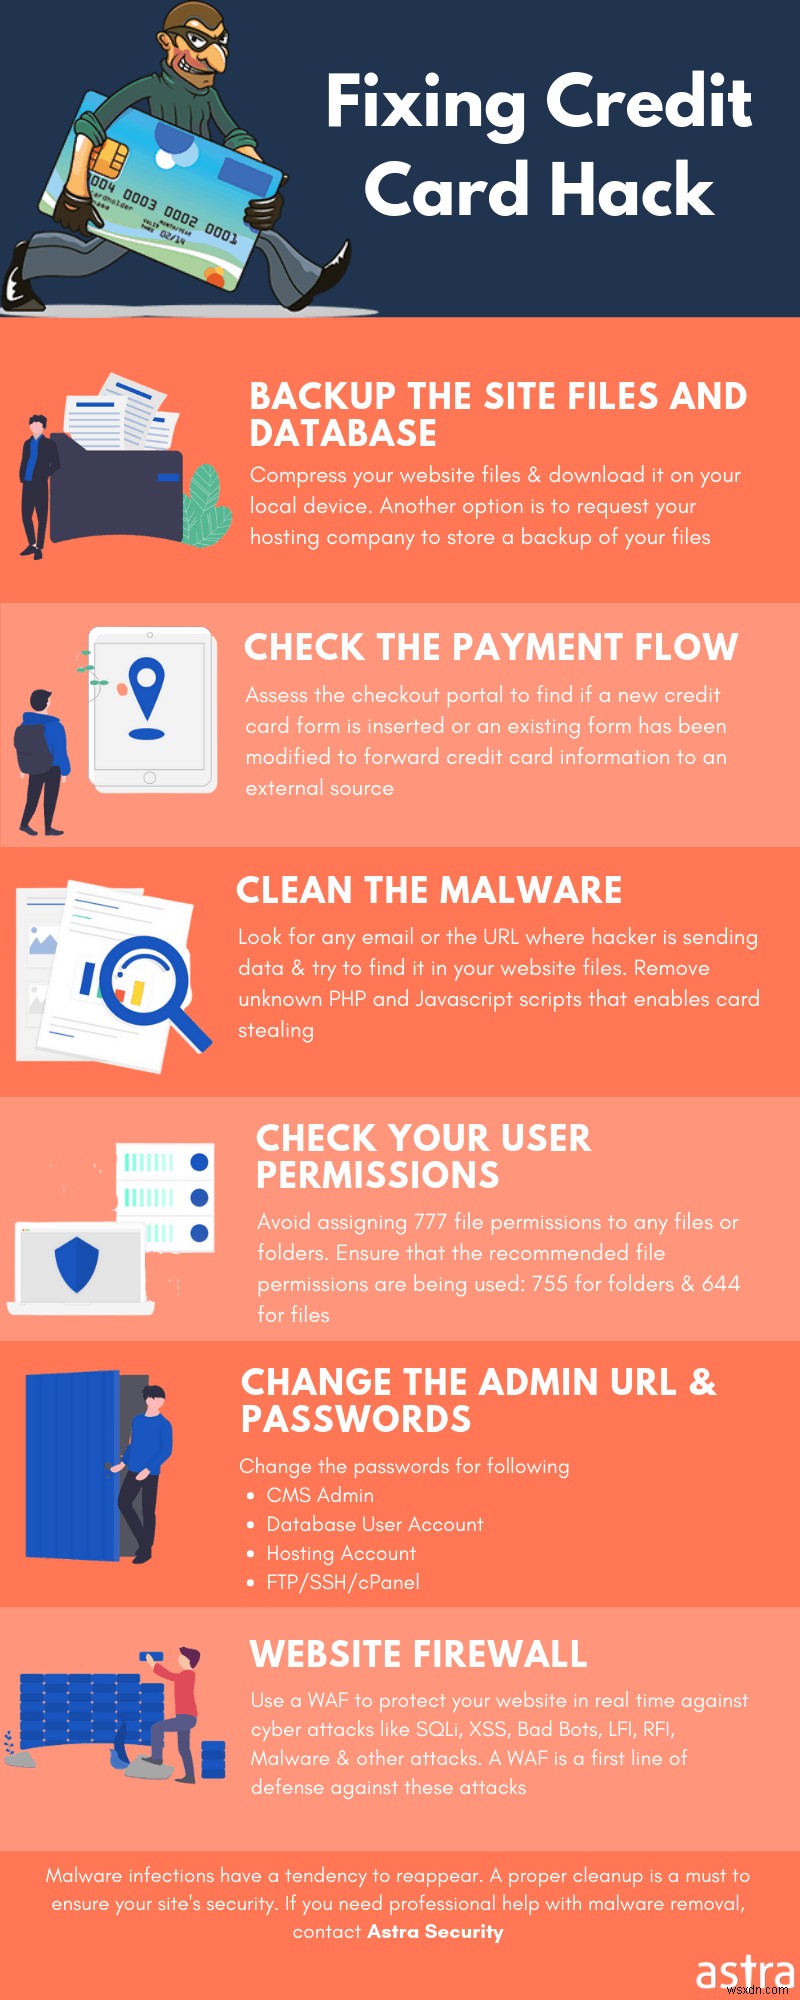
การไม่ปฏิบัติตามแนวทางที่ PCI-SSC กำหนดอาจเปิดประตูให้การแฮกบัตรเครดิตในร้านค้าของคุณ
2. เปลี่ยนชื่อผู้ใช้แอดมินสำหรับร้านค้า Magento
เมื่อคุณรับรอง PCI compliance ของไซต์ของคุณแล้ว ให้เปลี่ยนชื่อผู้ใช้แอดมินเริ่มต้น หลีกเลี่ยงการใช้สิ่งที่ชัดเจนเป็นชื่อผู้ใช้เสมอ เช่น คำว่า "admin" ชื่อของคุณเอง ชื่อเว็บไซต์ของคุณ ง่ายเกินไปสำหรับแฮกเกอร์ที่จะเดา และดังนั้นอันตราย ไซต์ Magento ที่เพิ่งติดตั้งมีอีเมลเจ้าของโครงการเป็นชื่อผู้ใช้ เปลี่ยนอีเมลโค้ดแข็งของเจ้าของโครงการเริ่มต้นดังนี้:
- ล็อกอินเข้าสู่ Magento Admin Panel ของคุณ
- ไปที่ System >> My Account
- ป้อนชื่อผู้ใช้ใหม่ที่ไม่ซ้ำในฟิลด์ "'Username'
- คลิก "Save Account"
3. เปลี่ยน URL แอดมินใน Magento
เกือบเว็บไซต์ทุกแห่งมี /admin เป็น URL เริ่มต้นสำหรับหน้าแอดมินของพวกเขา การไม่เปลี่ยน URL แอดมินเริ่มต้นใน Magento สร้างช่องโหว่ร้ายแรง อีกด้านหนึ่ง การเปลี่ยน URL เริ่มต้นจะซ่อนหน้าแอดมินของเว็บไซต์ของคุณ เพิ่มความปลอดภัย Magento นอกจากนี้ เราแนะนำให้เลือกค่าที่ไม่ใช่ "admin" หรือ "backend" หรือคำอื่นที่ง่ายต่อการเดา
คุณสามารถเปลี่ยน URL แอดมินเริ่มต้นได้โดยทำตามขั้นตอนด้านล่าง:
- ในแผงแอดมิน เลือก System > Configuration
- เลือก Admin ในคอลัมน์ซ้ายมือ
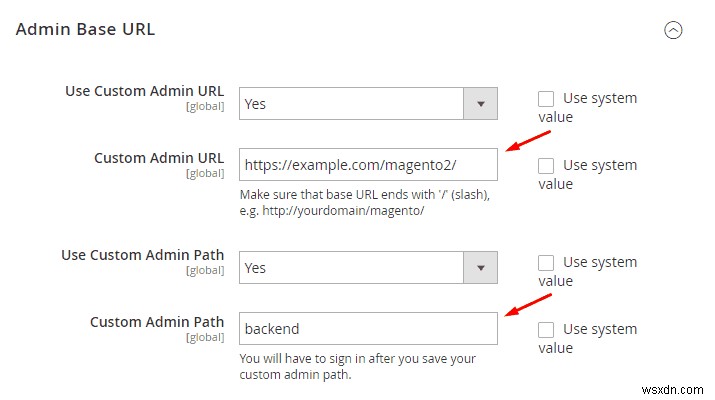
- ไปที่ ส่วน Admin Base URL section และดำเนินการดังนี้:
a) ตั้งค่า Use Custom Admin URL เป็น "Yes" จากนั้นป้อน Custom Admin URL ในรูปแบบแบบนี้:https://yourdomain.com/magento/
b) ตั้งค่า Custom Admin Path เป็น "Yes" จากนั้นป้อนชื่อ Custom Admin Path เลือกสิ่งที่ไม่คาดเดาง่ายโดยผู้โจมตี - สุดท้าย กด Save Config และล็อกอินด้วย URL ที่สร้างใหม่
4. ใช้การยืนยันสองขั้นตอน (2FA) สำหรับการล็อกอิน Magento
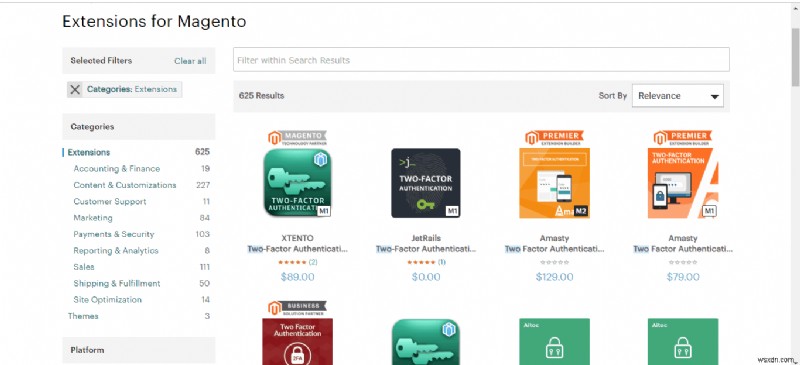
การยืนยันสองขั้นตอนลดความเสี่ยงด้านความปลอดภัยที่เกี่ยวกับรหัสผ่าน Magento ของคุณลงอย่างมาก แม้แฮกเกอร์จะเข้าถึงข้อมูลประจำตัวที่ถูกขโมย พวกเขาก็เพียงแค่ไม่สามารถล็อกอินเข้าสู่แผงแอดมินของคุณได้เนื่องจากความปลอดภัยเพิ่มเติม นอกจากนี้ การยืนยันตัวตนสองปัจจัย (2FA) ยังตรวจสอบ brute force ด้วย คุณยังสามารถติดตั้ง TFA สำหรับหน้าล็อกอินของคุณเพื่อการเข้าถึงบัญชีผู้ใช้ที่แท้จริง
มีส่วนขยายมากมายที่เสนอความสามารถในการยืนยันสองขั้นตอน เลือกตัวที่ดีที่สุดตามคะแนน
5. ใช้ IP Whitelist และ .htaccess ใน Magento
ขั้นตอนต่อไปคือ IP whitelist และ .htaccess การ whitelist เพียงที่อยู่ IP เพื่อเข้าถึงแผงแอดมิน Magento เป็นวิธีอัจฉริยะในการรักษาความปลอดภัยไซต์ของคุณ ดังนั้น ให้ใช้ IP whitelist และการป้องกันด้วยรหัสผ่าน .htaccess เพื่อบล็อกการเข้าถึงระบบพัฒนา staging หรือ testing ใดๆ เนื่องจากเป็นระบบที่ละเอียดอ่อนมาก และการเจาะระบบเหล่านี้จะนำไปสู่การรั่วไหลข้อมูลที่น่าสยองขวัญหรือการโจมตี brute force
นี่คือวิธีที่คุณสามารถแก้ไขไฟล์ .htaccess ของคุณเพื่อปกป้อง URL บางส่วนจากผู้โจมตีที่ซ่อนอยู่
a) สำหรับการติดตั้ง Magento มุมมองร้านเดียว (single-store view)
b) สำหรับ Store View ใน Subdirectory
หาก Magneto ถูกติดตั้งใน subdirectory หรือ store view เป็น virtual subdirectory ของโดเมนหลัก
เช่น https://www.getastra.com/features/
เช่น https://www.getastra.com/en/
เช่น https://www.getastra.fr/
อีกวิธีง่ายๆ ในการ whitelist IP คือการใช้ส่วนขยายอย่าง Ultimate GeoIP Lockdown ซึ่งให้สิทธิ์เข้าถึงร้านค้าให้ที่อยู่ IP เฉพาะ ด้วยส่วนขยายนี้ คุณสามารถบล็อกการเข้าถึงจากประเทศ โซน และที่อยู่ IP ที่ไม่พึงประสง่ายได้ นอกจากนี้ คุณยังสามารถบล็อกการเข้าถึงทั้งร้านค้า สินค้าเฉพาะ และหน้าเว็บได้
6. ใช้รหัสผ่านที่แข็งแกร่ง
หากคุณยังใช้รหัสผ่านที่ง่ายต่อการเดา โปรดพิจารณาใหม่ การใช้รหัสผ่านแข็งแกร่งช่วยให้คุณ:
- ปกป้องข้อมูลส่วนตัวของคุณ
- ปกป้องอีเมล ไฟล์ และเนื้อหาอื่นๆ
- ป้องกันไม่ให้ใครเข้าถึงบัญชีของคุณ
รหัสผ่านแข็งแกร่งยืนหยัดในวิกฤตอย่างการโจมตี brute force ตอนนี้ รหัสผ่านแข็งแกร่งคืออะไร และอะไรไม่ใช่? การผสมผสานตัวอักษร ตัวเลข และสัญลักษณ์เป็นรหัสผ่านทำให้มันแข็งแกร่ง เนื่องจากรหัสผ่านคุ้มครองตัวพิมพ์เล็ก/ใหญ่ การใช้ตัวพิมพ์ใหญ่และเล็กผสมกันทำให้มันแข็งแกร่งขึ้น ความยาวรหัสผ่านที่เหมาะสมคือระหว่าง 8 ถึง 14 ตัวอักษร อีกด้านหนึ่ง รหัสผ่านที่อ่อนแอคือการใช้คำ วลี และการผสมผสานที่ง่ายต่อการเดา เช่น password, 12345678, 9874561 ฯลฯ จัดเป็นรหัสผ่านอ่อนแอ
คุณสามารถสร้างรหัสผ่านเองหรือใช้ online password generator เพื่อวัตถุประสงค์นี้ หากคุณวางแผนสร้างรหัสผ่านเอง เราแนะนำให้ดูคู่มือนี้ – "วิธีสร้างรหัสผ่านที่ปลอดภัยและมั่นคง"
นี่คือตัวอย่างวิธีที่คุณสามารถแปลงรหัสผ่านง่ายๆ ให้กลายเป็นรหัสผ่านแข็งแกร่ง:
แทนที่ตัวอักษรด้วยตัวเลขและสัญลักษณ์ ตัวอย่าง: "Spooky Halloween" กลายเป็น "sPo0kyH @ ll0w3En"
7. จำกัดจำนวนครั้งที่พยายามล็อกอินสำหรับ Magento Admin
อีกวิธีที่ปลอดภัยในการล็อคแผงแอดมินของคุณจากผู้โจมตีคือการจำกัดจำนวนครั้งที่พยายามล็อกอินล้มเหลว คุณยังสามารถจำกัดจำนวนสูงสุดของคำขอรีเซ็ตรหัสผ่านได้ ซึ่งจะปกป้องเว็บไซต์ของคุณจากการพยายามล็อกอินที่ไม่ได้รับการยืนยันตัวตน
เพื่อกำหนดค่าเว็บไซต์ของคุณ คุณสามารถทำตามขั้นตอนด้านล่าง:
สำหรับ Magento 1.x:
- ล็อกอินเข้าสู่แผงแอดมินของคุณ
- ไปที่ System
- จากนั้นไปที่ Configuration
- คลิก Advanced> Admin
- คลิกขยายตัวเลือก Security ที่นั่น และแก้ไขการตั้งค่าที่เกี่ยวข้อง
สำหรับ Magento 2.x:
- ล็อกอินเข้าสู่แผงแอดมินของคุณ
- ไปที่ Stores> Settings
- จากนั้นไปที่ Configuration
- คลิก Advanced> Admin
- คลิกขยายตัวเลือก Security ที่นั่น และแก้ไขการตั้งค่าที่เกี่ยวข้อง
บล็อกที่เกี่ยวข้อง – การปกป้องการล็อกอิน Magento
8. เปิดใช้งาน Captcha ในการล็อกอินและฟอร์ม Magento
CAPTCHA ย่อมาจาก Completely Automated Public Turing test to tell Computers and Humans Apart มันอธิบายตัวเองได้ดีพอ ดังนั้น CAPTCHA คือการเดิมพันที่ดีที่สุดในการป้องกันการโจมตีบอทบนแผงแอดมิน Magento ของคุณ คุณสามารถเปิดใช้งาน CAPTCHA บนไซต์ของคุณได้โดยทำตามขั้นตอนง่ายๆ นี้:
สำหรับ Magento 1.x:
- ไปที่ System
- คลิก Configuration
- ไปที่ Advanced >> Admin ในแผงซ้ายมือ
- ขยายส่วน CAPTCHA; เลือก "Yes" เพื่อเปิดใช้งาน CAPTCHA
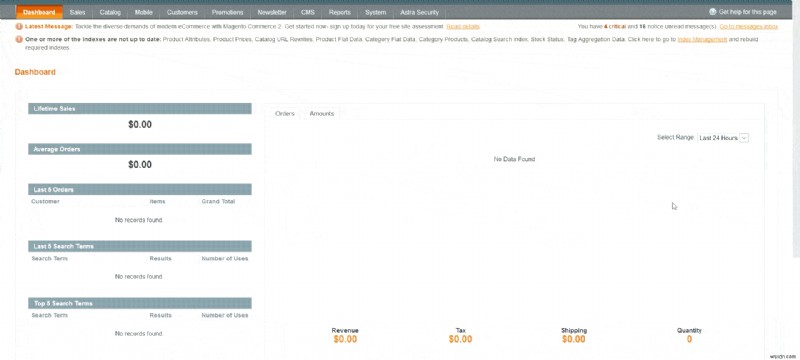
สำหรับ Magento 2.x:
ไปที่ Stores > Settings > Configuration > Advanced > Admin > CAPTCHA
- ไปที่ Stores >> Settings
- คลิก Configuration
- ไปที่ Advanced >> Admin ในแผงซ้ายมือ
ขยายส่วน CAPTCHA; เลือก "Yes" เพื่อเปิดใช้งาน CAPTCHA
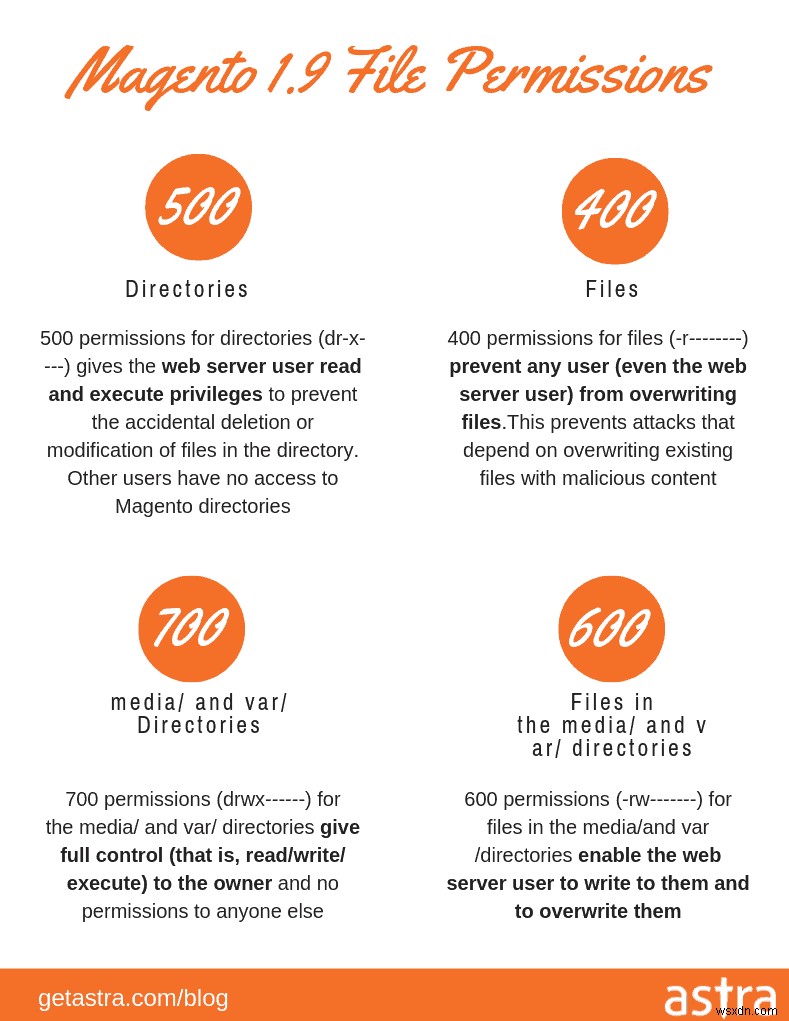
9. ตั้งค่าสิทธิ์ไฟล์และไดเรกทอรีที่แนะนำในร้านค้า Magento
เพื่อปรับ Magento ให้เข้ากับความต้องการทางธุรกิจเฉพาะของคุณ คุณอาจต้องปรับแต่งแพลตฟอร์ม ไฟล์และโฟลเดอร์และสิทธิ์ของพวกเขาเล่นบทบาทสำคัญในเรื่องนี้ อย่างไรก็ตาม มันซับซ้อนด้วย
ในฐานะผู้รับผิดชอบด้านความปลอดภัย ฉันแนะนำให้มีสิทธิ์ 755 สำหรับไดเรกทอรี และ 644 สำหรับไฟล์ นั้นเป็นไปได้ว่าบางไฟล์บนเว็บไซต์ Magento ของคุณอาจต้องการสิทธิ์ที่แตกต่างจากที่เราเพิ่งกล่าวไป รายการของไฟล์ทั้งหมดและสิทธิ์ที่เหมาะสมจะทำให้คู่มือนี้ยาวเกินไป แต่เรามีคู่มือเกี่ยวกับ "วิธีตั้งค่าสิทธิ์ไฟล์ Magento ให้ถูกต้อง" ที่จะช่วย
อ่านเพิ่มเติม: PHP Web Shell
ตั้งค่าสิทธิ์โฟลเดอร์เป็น:
- เข้าถึงเว็บไซต์ของคุณผ่าน FTP
- ไปที่โฟลเดอร์ติดตั้ง Magento เช่น (/path/to/your/magento/install/)
- คลิกขวาที่โฟลเดอร์และเลือกตัวเลือก File Permissions
- เมื่อคุณคลิกตัวเลือกแล้ว หน้าต่างใหม่จะเปิด ใส่ "700" ในฟิลด์ Numeric value
- จากนั้นเปิดใช้งาน "Recurse into subdirectories" ในรายการด้านล่าง ติ๊กถูกกล่องที่ระบุว่า "Apply to directories only"
- กดปุ่ม OK
- กระบวนการอาจใช้เวลานานหลายนาทีสำหรับจำนวนไฟล์มาก
ตั้งค่าสิทธิ์ไฟล์เป็น:
- เข้าถึงเว็บไซต์ของคุณผ่าน FTP
- ไปที่ตำแหน่งที่ Magento ติดตั้ง เช่น (/path/to/your/magento/install/)
- คลิกขวาที่ไฟล์และเลือกตัวเลือก File Permissions
- เมื่อคุณคลิกตัวเลือกแล้ว หน้าต่างใหม่จะเปิด ในฟิลด์ Numeric value ใส่ค่า "600"
- จากนั้นเปิดใช้งานตัวเลือก "Recurse into subdirectories" ในรายการด้านล่าง ติ๊กถูกกล่องที่ระบุว่า "Apply to files only"
- กดปุ่ม OK
- กระบวนการอาจใช้เวลานานหลายนาทีสำหรับจำนวนไฟล์มาก
10. ตั้งค่าบทบาทและสิทธิ์ผู้ใช้ที่แนะนำในร้านค้า Magento
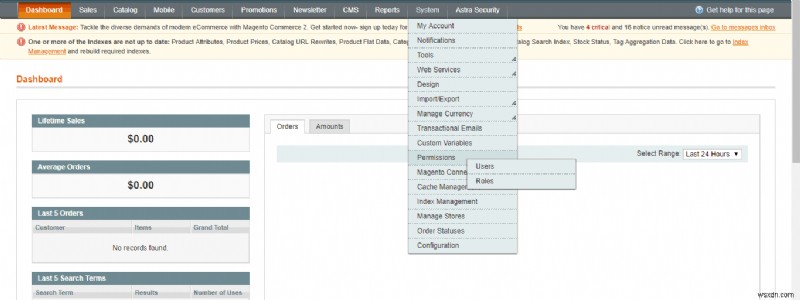
การตั้งค่าบทบาทผู้ใช้ที่ถูกต้องช่วยแยกหน้าที่ มันยังปรับปรุงความปลอดภัยร้านค้าเพราะไม่ใช่ทุกผู้ใช้ที่ได้รับสิทธิ์ทั้งหมด มีระดับสิทธิ์ที่แตกต่างกัน คุณสามารถกำหนดบทบาทให้ผู้ใช้ตามหน้าที่และความชอบของคุณ
นี่คือขั้นตอนในการตั้งค่าสิทธิ์ผู้ใช้ที่ถูกต้อง:
- ล็อกอินเข้าสู่เว็บไซต์ของคุณและไปที่ 'System'
- คลิก 'Permissions' คุณจะเห็นสองตัวเลือก 'Users' & 'Roles'
- 'Roles' คือส่วนที่คุณสามารถกำหนดบทบาท ในขณะที่ 'Users' คือที่คุณมอบหมายให้พวกเขา
11. สำรองข้อมูลของคุณเป็นประจำ
ในกรณีของการโจมตีที่ไม่คาดคิด สำรองข้อมูลสามารถช่วยชีวิตเว็บไซต์ของคุณ สำรองข้อมูลที่ดีช่วยกู้คืนเว็บไซต์ที่ถูกแฮกได้ในไม่กี่นาที นี่คือการจัดการภัยพิบัติที่ดีที่สุดที่คุณมี แต่ เพื่อให้สำรองข้อมูลทำงาน คุณต้องดูแลบางอย่างอย่าง-
- ไฟล์ที่จะรวมอยู่ในสำรอง
- ความถี่ของการสำรอง
- ฟังก์ชันการทำงานของสำรองข้อมูล
ก่อนเริ่มสำรองเว็บไซต์ของคุณ ให้เข้าใจความจำเป็นอย่างถูกต้อง สำรองข้อมูลต้องรวมไฟล์ทั้งหมดที่จำเป็นสำหรับการกำหนดค่า 外观 และการทำงานของเว็บไซต์ของคุณ เว็บไซต์ Magneto ช่วยให้คุณทำสำรองข้อมูล 4 ประเภทได้:
- System Backup (รวม source code + database + media)
- Database Backup (เฉพาะฐานข้อมูล)
- Database and Media Backup
- System without Media Backup
หมายเหตุ:
- วางเว็บไซต์ของคุณในโหมดบำรุงรักษาก่อนทำการสำรองข้อมูล เว็บไซต์จะออกจากโหมด Maintenance อัตโนมัติหลังการสำรอง
- ให้แน่ใจว่าเซิร์ฟเวอร์และฐานข้อมูลของคุณถูกสำรองที่ตำแหน่งภายนอกที่ไม่ใช่เซิร์ฟเวอร์ของคุณ
System backup เป็นสำรองที่ทำงานได้ดีที่สุดเพราะรวมทั้ง source code และ database อย่างไรก็ตาม คุณสามารถผสมผสานประเภทต่างๆ ตามความต้องการของคุณ
มาถึงความถี่ของการสำรองข้อมูล นั่นอาจแตกต่างกันไปขึ้นอยู่กับความถี่ที่คุณอัปเดตเนื้อหาเว็บไซต์ของคุณ คุณสามารถเลือกสำรองรายวัน รายสัปดาห์ หรือรายเดือน
ถึงวิธีการสำรองข้อมูล คุณสามารถเลือกสำรองด้วยตนเองหรือทำให้เป็นอัตโนมัติ
จุดประสงค์ของการสำรองข้อมูลคือการกู้คืนเว็บไซต์ของคุณกลับสู่ตำแหน่งเริ่มต้นที่แข็งแรง ดังนั้น ตรวจสอบสำรองข้อมูลบนเว็บไซต์ของคุณให้ครบถ้วนเสมอ ในกรณีของไซต์ใหญ่ การกู้คืนสำรองข้อมูลจะยุ่งยากและใช้เวลานานเกินไป ในสถานการณ์เช่นนั้น จะดีกว่าที่จะทำงานกับโฮสติ้งของคุณเพื่อปรับใช้โซลูชันสำรองฐานข้อมูลมืออาชีพ
12. อัปเดตช่องโหว่ความปลอดภัย Magento 2.0 ที่ขาดหายไป
การรันเว็บไซต์บนเวอร์ชันเก่าและเปราะบางยังคงเป็นสาเหตุหลักของการแฮกใน CMS รันร้านค้าของคุณบนเวอร์ชัน Magento ล่าสุดเสมอ นี่รับรองว่าการติดตั้งของคุณไม่มีช่องโหว่ ทุกการอัปเดตรวมถึงการปรับปรุงความปลอดภัยล่าสุด ตรวจสอบอัปเดตความปลอดภัยที่นี่ – https://magento.com/security
หากด้วยเหตุผลใดเหตุผลหนึ่งคุณไม่สามารถอัปเกรดเป็นเวอร์ชันล่าสุดได้ โปรดแน่ใจว่าติดตั้ง security patches ทั้งหมดตามที่ Magento แนะนำ แม้ Magento จะปล่อย security patches เพื่อแก้ไขปัญหาหลัก แต่วอร์ชันผลิตภัณฑ์ใหม่ก็รวมถึงการปรับปรุงเพิ่มเติมที่ช่วยรักษาความปลอดภัยไซต์
13. ติดตั้งส่วนขยายจากแหล่งที่เชื่อถือได้
ส่วนขยายบุคคลที่สามที่ไม่ได้อัปเดตและเปราะบางเป็นสาเหตุหลักของการแฮกอีกครั้ง โปรดแน่ใจว่าติดตั้งส่วนขยายจากแหล่งที่เชื่อถือได้เท่านั้น คุณสามารถตรวจสอบสถิติและรีวิวบน Magento Marketplace และระบุว่าผู้พัฒนาส่วนขยายคนไหนมีโปรไฟล์น่าเชื่อถือ เช่น ผู้พัฒนาส่วนขยายอย่าง FMEextenstions มีทะเบียนแข็งแกร่งบน Magento Marketplace และเสนอช่วงกว้างของส่วนขยายที่ผ่านการตรวจสอบ
อย่าใช้ส่วนขยายพรีเมียมที่เผยแพร่บน torrent หรือเว็บไซต์อื่นๆ ตรวจสอบการสนับสนุนที่ให้โดยส่วนขยาย นี่คือสิ่งที่สำคัญอันดับสองหลังจากตรวจสอบว่าส่วนขยายอัปเดตและดูแลบ่อยครั้ง ตรวจสอบส่วนขยายเสมอสำหรับปัญหาความปลอดภัยก่อนติดตั้ง
อย่าคลิกลิงก์น่าสงสัยหรือเปิดอีเมลน่าสงสัย อย่าเปิดเผยรหัสผ่านให้เซิร์ฟเวอร์หรือแอดมิน Magento ตรวจสอบการเข้าถึงแอดมินที่ไม่ได้รับอนุญาตเป็นระยะ ทำงานกับผู้ให้บริการโฮสติ้งของคุณเพื่อตรวจสอบ log เซิร์ฟเวอร์สำหรับกิจกรรมน่าสงสัย Intrusion Detection System (IDS) บนเครือข่ายของคุณ
14. รักษาความปลอดภัยร้านค้า Magento ด้วย Web Application Firewall
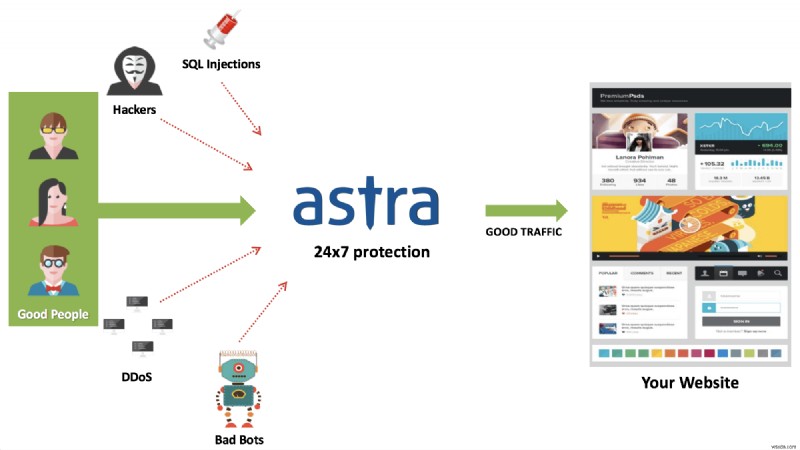
ร้านค้าอีคอมเมิร์ซเป็นเป้าหมายหลักของแฮกเกอร์ การใช้ Web Application Firewall อย่าง Astra ช่วยวิเคราะห์トラフィกและค้นพบรูปแบบน่าสงสัย ไฟร์วอลล์สามารถบล็อกトラフィกอันตรายและที่อยู่ IP ที่พยายามแฮกเว็บไซต์ของคุณ มันปกป้องร้านค้าของคุณจาก XSS, LFI, RFI, SQL Injection และภัยคุกคามด้านความปลอดภัย 100+ ประเภท
อย่าเชื่อคำพูดของเราลองดูด้วยตัวเอง!
มองเข้าไปใน Astra
การมีไฟร์วอลล์บนเว็บไซต์ของคุณเหมือนกับการมีโล่ความปลอดภัย ไฟร์วอลล์เป็นวิธีที่ดีที่สุดในการปรับใช้กลไกการตรวจสอบเว็บไซต์แบบเรียลไทม์ นี่คือวิธีที่ไฟร์วอลล์ Astra ปกป้องเว็บไซต์ของคุณ:
15. เสริมสร้างความแข็งแกร่งของเซิร์ฟเวอร์ของคุณ
การรักษาความปลอดภัยเซิร์ฟเวอร์ของคุณเป็นเสาอีกต้นของโครงสร้างความปลอดภัยร้านค้า ก่อนโฮสต์เว็บไซต์ของคุณ โปรดพิจารณาผู้ให้บริการโฮสติ้งอย่างดีสำหรับข้อเสนอของพวกเขา เช่น –
- ความปลอดภัย
- การสนับสนุน
- การปรับแต่ง
- เวลาโหลด
หากคุณสามารถ ให้ถามโฮสติ้งว่าพวกเขามีมาตรการความปลอดภัยอะไรบ้าง ตรวจสอบการสนับสนุนที่พวกเขาให้ โฮสติ้งโดยไม่มีการสนับสนุนที่เหมาะสมอาจกลายเป็นเรื่องรำคาญจริงๆ หากบางอย่างผิดปกติกับเว็บไซต์ของคุณ Managed hosting แก้ปัญหานี้ได้ค่อนข้างแหลมคม ด้วย managed hosting คุณได้โฮสต์เฉพาะหน้าที่ ซึ่งดูแลเว็บไซต์ของคุณและอยู่ที่นั่นเพื่อแก้ไขสถานการณ์ฉุกเฉิน 911 กับไซต์
นอกจาก managed hosting การโฮสต์บน cloud กำลังเป็นที่นิยม Cloud hosting ลดเวลาโหลดเว็บไซต์ของคุณเพราะข้อมูลมาจาก cluster ใกล้ที่สุด บริษัทหลายแห่งอย่าง Amazon, Serverguy ฯลฯ เสนอ cloud hosting ที่ร่าเริ่มเชื่อถือได้
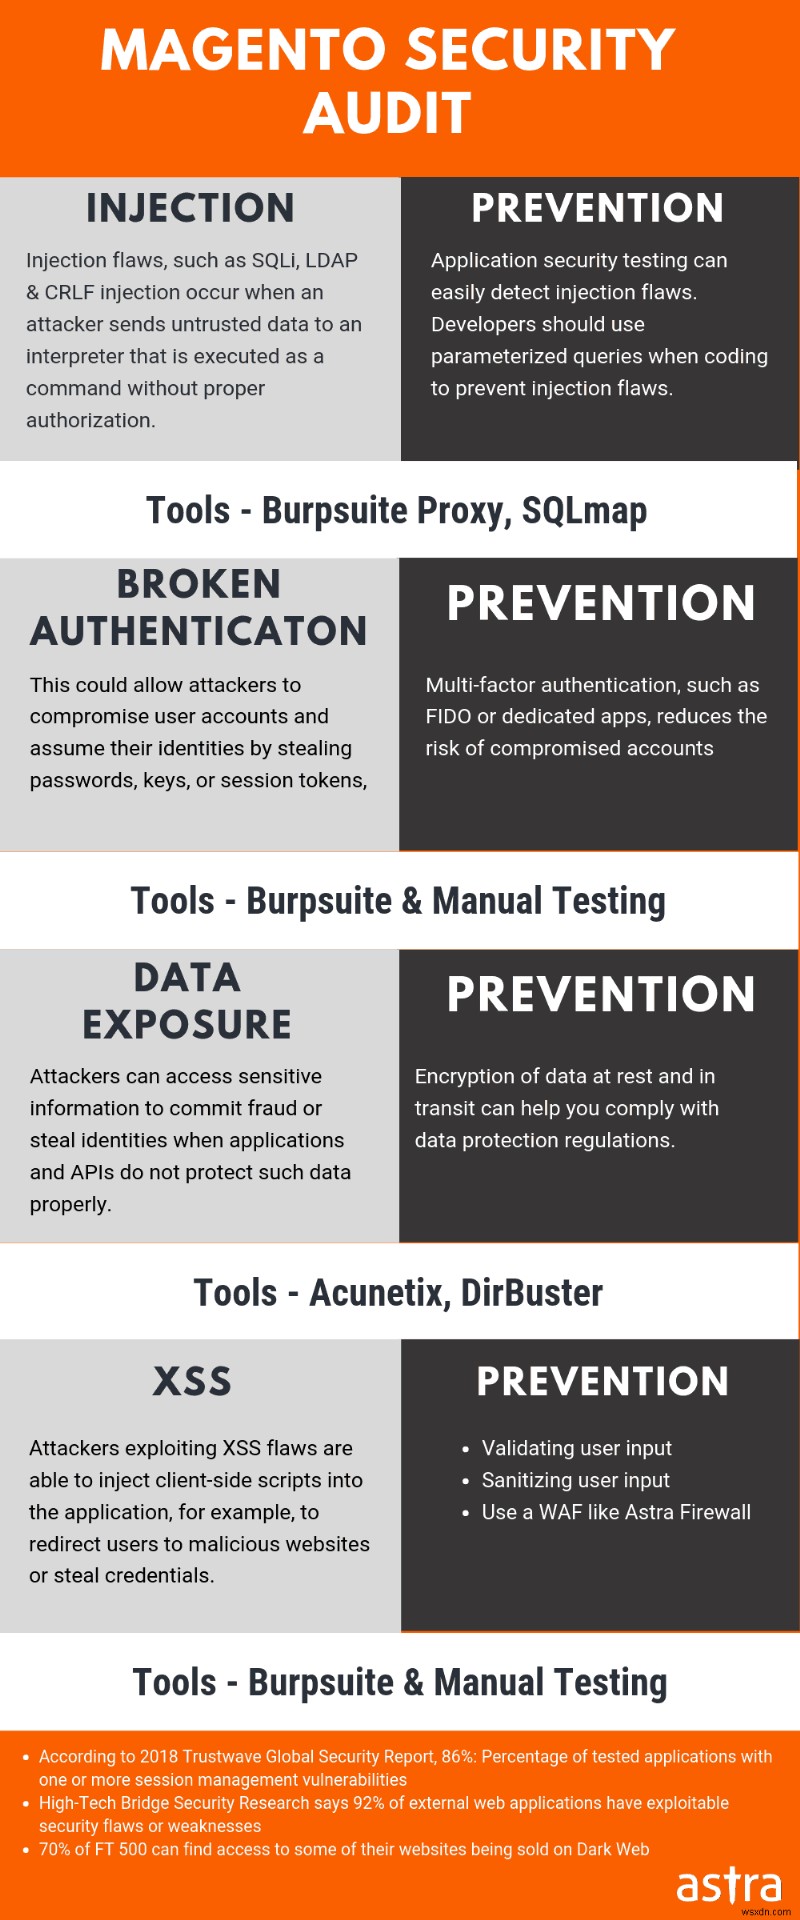
16. การตรวจสอบความปลอดภัย Magento (Magento Security Audit)
การดูแลรักษาเว็บไซต์ยังรวมถึงการตรวจสอบมันเป็นประจำ Security audit ช่วยให้คุณระบุช่องโหว่ แบ็กดอร์ และโครงสร้างความปลอดภัยที่แตกสลายก่อนที่แฮกเกอร์จะทำได้ ตอนนี้ การวิเคราะห์ลึกอย่าง security audit อาจไม่เป็นไปได้สำหรับเจ้าของธุรกิจทั่วไป อย่างไรก็ตาม คุณสามารถเลือก professional security audit โดย Astra
ผู้เชี่ยวชาญด้านความปลอดภัยของ Astra ดำเนินการ security audit และ pentesting อย่างลึกซึ้งให้คุณ ขณะที่คุณทำธุรกิจ Security audit นี้จะค้นพบทุกช่องโหว่ ช่องโหว่ และ backdoor ที่ไซต์ของคุณอาจมี วิศวกรความปลอดภัยของเราจะช่วยคุณในขั้นตอนการแก้ไขและสัญญาว่าจะอยู่จนกว่านักพัฒนาของคุณจะแก้ไข
ความปลอดภัย Magento: ในที่สุด…
ฉันรู้ การสร้างร้านค้าออนไลน์ที่เงางามต้องใช้ความพยายามมาก การดูแลรักษามันก็มากกว่านั้น แต่มันไม่ใช่สิ่งที่เป็นไปไม่ได้ เพื่อเป็นตรงไปตรงมา มันตรงข้ามกับนั้นอย่างสมบูรณ์ และฉันหวังว่าฉันประสบความสำเร็จในการวางมาตรการความปลอดภัยร้านค้า Magento ที่จำเป็น ปฏิบัติตามแนวทางปฏิบัติพื้นฐานที่กล่าวถึงและปรับปรุงความปลอดภัยออนไลน์ของคุณให้ดีขึ้นสิบเท่า
หากคุณคิดว่าเราพลาดอะไรไป ให้คอมเมนต์ด้านล่าง ฉันจะยินดีได้ยินจากคุณ!
