

ประมาณ 33% ของผู้ใช้ Chromium มี browser plugin ติดตั้งอยู่ ไม่ใช่ niche edge-technology สำหรับ power users แล้ว Add-ons เป็น mainstream ส่วนใหญ่มาจาก Chrome Web Store และ Firefox Add-Ons Marketplace
แตปลอดภัยแค่ไหน?
ตาม research จะนำเสนอที่ IEEE Symposium on Security and Privacy คำตอบคือ ไม่ค่อยปลอดภัย การศึกษาที่ Google funded พบว่า ล้านๆ Chrome users มี add-on based malware ติดตั้ง ซึ่งเป็น 5% ของ total Google traffic
การวิจัยทำให้ plugins เกือบ 200 ตัวถูกลบจาก Chrome App Store และสร้างคำถามเกี่ยวกับความปลอดภัยของ marketplace ทั้งหมด
Google ทำอะไรให้เราปลอดภัย และจับ rogue add-on ยังไง? ผมไปหาคำตอบ
Add-Ons มาจากไหน?
เรียกว่าอะไรก็ได้ — browser extensions, plugins, add-ons — ทั้งหมดมาจากที่เดียว: นักพัฒนาอิสระ third-party สร้างผลิตภัณฑ์ที่รู้สึกว่า serve a need หรือ solve a problem
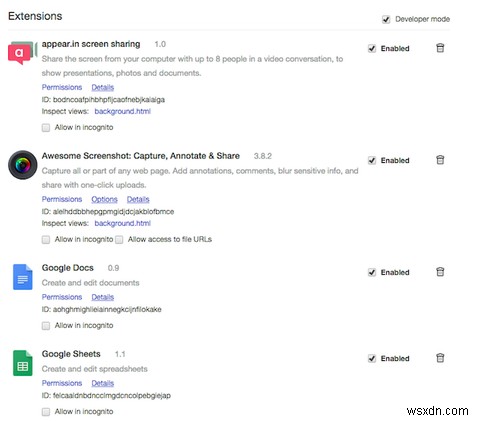
Browser add-ons โดยทั่วไปเขียนด้วย web technologies: HTML, CSS, JavaScript และมัก built สำหรับเบราว์เซอร์เฉพาะ แตมี third-party services ช่วยสร้าง cross-platform browser plugins
พอ plugin complete และทดสอบแล้ว จะ release แจกจ่ายเองได้ แต developer ส่วนใหญ่เลือก distribute ผ่าน Mozilla, Google, Microsoft extensions stores
แตก่อนจะสัมผัสคอมพิวเตอร์ผู้ใช้ ต้องทดสอบว่า safe ก่อน นี่คือวิธีการบน Google Chrome App Store
Keeping Chrome Safe (รักษาความปลอดภัย Chrome)
จากการ submit extension จน publish มี 60 นาทีรอ ดีเบื้องหลัง Google check ว่า plugin ไม่มี malicious logic หรืออะไรที่ compromise privacy/safety ของผู้ใช้
กระบวนการนี้ชื่อ 'Enhanced Item Validation' (IEV) ชุดการตรวจสอบเข้มงวดตรวจสอบ code และ behavior ตอนติดตั้ง เพื่อ identify malware
Google เผยแพร่ 'style guide' บอก developers พฤติกรรมที่อนุญาต และ discourage อื่นๆ อย่างชัดเจน เช่น ห้ามใช้ inline JavaScript (JS ที่ไม่อยู่ในไฟล์แยก) เพื่อลดความเสี่ยง cross-site scripting attacks
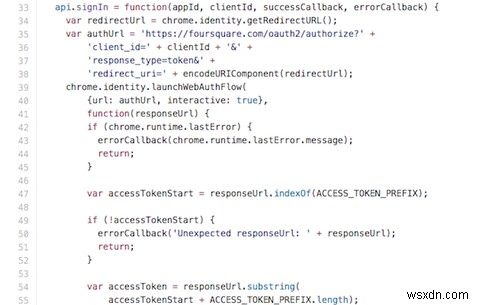
Google ดีใจ勿劝 'eval' — programming construct ให้ code execute code อาจนำ security risks มา ไม่ค่อยชอบ plugins เชื่อม remote non-Google services เพราะ risk Man-In-The-Middle (MITM) attack
ขั้นตอนง่ายๆ แต effective สำหรับส่วนใหญ่ Javvad Malik, Security Advocate at Alienware คิดว่า step in right direction แตโน้ตว่า biggest challenge ในการเก็บรักษาผู้ใช้คือ education issue
"การแยกแยะ good และ bad software ยากขึ้นเรื่อยๆ แปลความ: legitimate software ของคนหนึ่ง อาจเป็น identity-stealing, privacy-compromising malicious virus ที่เขียนใน hell ของอีกคน อย่าเข้าใจผิด ผมยินดีกับการ Google ลบ malicious extensions — บางตัวไม่ควร public เลย แต challenge ข้างหน้าสำหรับบริษัทอย่าง Google คือ policing extensions และ define limits ของ acceptable behavior การสนทนาที่ขยาย beyond security/technology และเป็นคำถามสำหรับ internet-using society at large"
Google มุ่งให้ users informed เกี่ยวกับ risks ติดตั้ง browser plugins แต่ละ extension บน Chrome Web Store explicit เกี่ยวกับ permissions ที่ต้องการ และไม่เกิน permissions ที่คุณให้ ถ้า extension ขอทำสิ่ง unusual คุณจึงมีเหตุผลสงสัย
แตบางครั้ง malware รอดผ่าน
เมื่อ Google ผิด (When Google Gets It Wrong)
Google ค่อนข้าง tight ship ไม่อะไรหลุดมาก ตอนหลุด แตร้าย
- AddToFeedly Chrome plugin เพิ่มเว็บไซต์เข้า Feedly RSS subscriptions เริ่มต้น legitimate product จาก hobbyist developer แตซื้อไป 4 figures 2014 เจ้าของใหม่ lace plugin ด้วย SuperFish adware inject โฆษณาและ spawn pop-ups SuperFish โดนดังต้นปีนี้ Lenovo pre-install บน low-end Windows laptops
- WebPage Screenshot จับภาพทั้งหน้าเว็บ ติดตั้ง 1 ล้าน+ แตส่ง user information ไป single IP address ในสหรัฐ เจ้าของปฏิเสธ wrongdoing อ้างว่า QA practices Google ลบออกจาก Chrome Web Store แล้ว
- Adicionar Ao Google Chrome rogue extension hijack Facebook accounts แชร์ statuses, posts, photos ไม่ได้รับอนุญาต Malware แพร่ผ่านเว็บปลอม YouTube บอก user ติดตั้ง plugin เพื่อดูวิดีโอ Google ลบ plugin แล้ว
โดยที่คนส่วนใหญ่ใช้ Chrome ทำ computing ส่วนใหญ่ น่ากลัวที่ plugins นี้หลุด แต่ยังดีว่ามี procedure ที่ fail ตอนติดตั้ง extensions จากที่อื่น คุณไม่ได้รับการป้องกัน
เหมือน Android users ติดตั้ง app ใดก็ได้ Google ให้ติดตั้ง Chrome extension ใดก็ได้ รวมถึงที่ไม่ได้มาจาก Chrome Web Store ไม่ใช่แค่ choice เพิ่มให้ consumers แตเพื่อให้ developers test code ก่อนส่ง approve
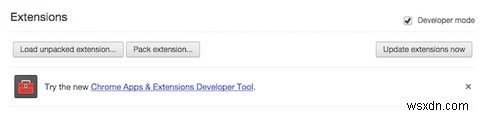
แตจำไว้: extension ที่ติดตั้ง manual ไม่ผ่าน rigorous testing ของ Google อาจมี undesirable behavior ทั้งหลาย
คุณเสี่ยงแค่ไหน?
2014 Google แซง IE เป็น dominant browser ~35% internet users ดังนั้นใครอยากทำเงินเร็ว หรือกระจาย malware ยังคงเป็นเป้าหมายน่าสนใจ
Google ส่วนใหญ่ cope ได้ มี incidents แต isolated เวลา malware รอดผ่าน จัดการ expediently และ professionalism ตามมาตรฐาน Google
แตชัดเจนว่า extensions และ plugins เป็น potential attack vector ถ้าวางแผนทำอะไร sensitive เช่น login online banking ควรทำใน separate plugin-free browser หรือ incognito window และถ้ามี extensions ที่กล่าวมาข้างบน พิมพ์ chrome://extensions/ ใน address bar หาและลบ เพื่อความปลอดภัย
เคยติดตั้ง Chrome malware โดยบังเอิญไหม? รอดมาบอกเรื่อง? ผมอยากฟัง คอมเมนต์ด้านล่างมาคุยกัน
