

Advanced Persistent Threat (APT) คืออะไร?
Advanced Persistent Threat (APT) คือ Cyberattack (การโจมตีไซเบอร์) ที่ Stealthy (ลับๆ), Sophisticated (ซับซ้อน), และ Sustained (ต่อเนื่อง) ซึ่งมุ่งขโมย Sensitive Data (ข้อมูลละเอียดอ่อน) หรือ Disrupt (รบกวน) Essential Operations (การดำเนินงานจำเป็น) ของ Government (รัฐบาล), Financial (การเงิน), หรือ Power Grid (เครือข่ายไฟฟ้า) การโจมตีเหล่านี้อาจ Undetected (ไม่ถูกตรวจพบ) นานๆ โดยแฮกเกอร์ใช้ Tools และ Methods เช่น Rootkits และ Steganography (การซ่อนข้อมูล) เพื่อ Conceal (ปิดบัง) Presence (การมีอยู่) และดำเนินการ Malicious Activities (กิจกรรมอันตราย)
Common APT Targets (เป้าหมายทั่วไป) มักรวม:
- Government Agencies (หน่วยงานรัฐบาล) อาจมี Classified Information, Military Secrets, หรือ Political Intelligence ที่แฮกเกอร์ใช้เพื่อ Strategic Advantage (ข้อได้เปรียบเชิงยุทธศาสตร์) หรือ Influence (อิทธิพล)
- Critical Infrastructure (โครงสร้างพื้นฐานสำคัญ) เช่น Energy, Water, Transit, Telecommunications สามารถ Disrupt ได้เพื่อ Bargaining Power (อำนาจต่อรอง) หรือแค่ Wreak Havoc (ทำลายล้าง)
- Large Corporations (บริษัทใหญ่) อาจมี Intellectual Property (ทรัพย์สินทางปัญญา) หรือ Proprietary Data (ข้อมูลเจ้าของ) ที่แฮกเกอร์ใช้เพื่อ Competitive Edge (ข้อได้เปรียบแข่งขัน) หรือ Hold for Ransom (ค้ำประกันเพื่อขอค่าไถ่)
- Financial Institutions (สถาบันการเงิน) เก็บ Account Holder Data และ Records ที่แฮกเกอร์ Leverage (ใช้เพื่อ) Financial Fraud (การทุจริตทางการเงิน) หรือ Identity Theft
- Research Groups (กลุ่มวิจัย) สร้าง Cutting-edge Technology และ Scientific Advancements ที่ APT Attackers อาจขโมยเพื่อ Benefit (ประโยชน์) ของพวกเขา - หรือ Nation (ประเทศ) ของพวกเขา
Advanced Persistent Threats ไม่ Usually Target (มักไม่มุ่งเป้า) Individuals (บุคคล) อย่างไรก็ตาม คุณยังอาจ Affected (ได้รับผลกระทบ) หาก Disruptions นำไปสู่ Widespread Service Outages (การหยุดชะงักบริการกว้างขวาง) Economic Instability (ความไม่มั่นคงทางเศรษฐกิจ) หรือ Personal Data Exposure (การเปิดเผยข้อมูลส่วนตัว)
ใครคือผู้อยู่เบื้องหลัง APT Attacks?
Typically (โดยปกติ) Governments (รัฐบาล), State-sponsored Groups (กลุ่มที่รัฐบาลสนับสนุน), Hacktivists (แฮกทีวิสต์), หรือ Well-funded Crime Organizations (องค์กรอาชญากรรมที่ได้รับเงินทุนมาก) อยู่เบื้องหลัง APTs การโจมตีเหล่านี้ต้องการ Extensive Resources (ทรัพยากรมาก), Specialized Expertise (ความเชี่ยวชาญเฉพาะทาง), และ Persistent Effort (ความพยายามต่อเนื่อง) ดังนั้นจึง Unrealistic (ไม่สมจริง) สำหรับ Individual Hackers (แฮกเกอร์รายบุคคล) หรือ Small-time Cybercriminals (โจรไซเบอร์ระดับเล็ก) ที่จะดำเนินการได้
Advanced Persistent Threat Lifecycle (วัฏจักรชีวิตของ APT)
APT Lifecycle เกิดจาก Attacker กำลัง Gain Access (เข้าถึง) Network ของ Organization (Infiltration - การแทรกซึม) Move Laterally (เคลื่อนที่ข้างเคียง) บน Network เพื่อ Infect (ติดเชื้อ) Connected Devices และ Systems อื่นๆ (Expansion - การขยายตัว) และ Route (ส่ง) Stolen Data ไปยัง Location ที่พวกเขา Control (Exfiltration - การส่ง البياناتออก)
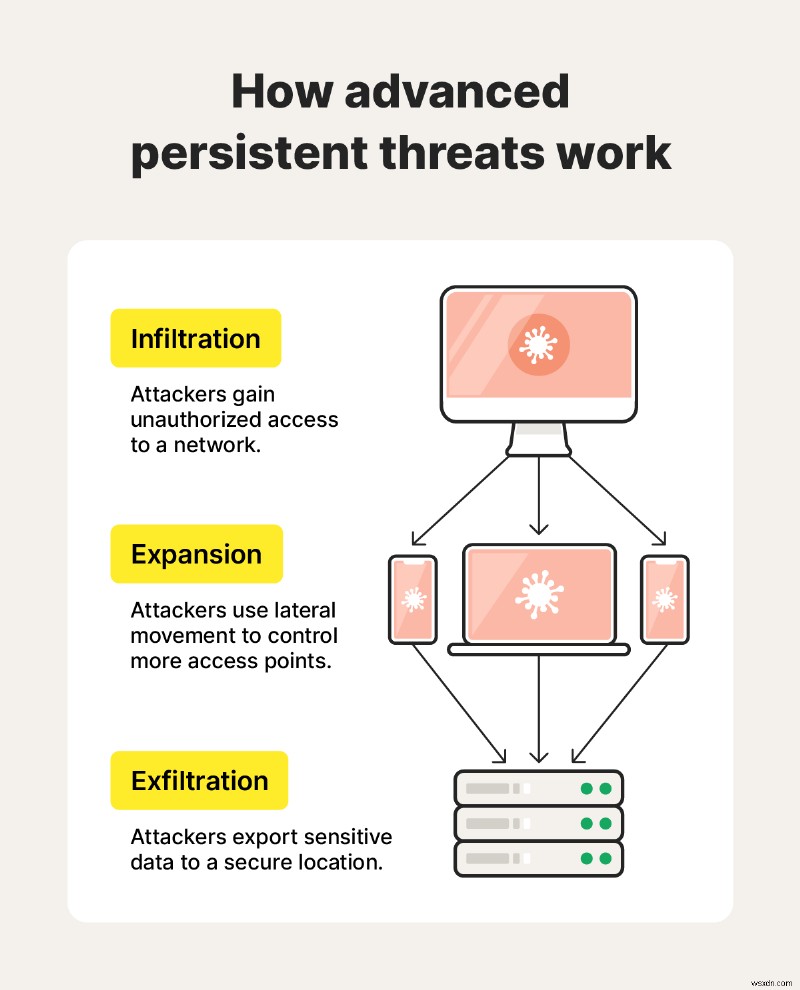
Diagram แสดงว่า Advanced Persistent Threats ทำงานอย่างไร
รายละเอียดเพิ่มเติมเกี่ยวกับ Steps ต่างๆ ใน APT Lifecycle:
1. Infiltration (การแทรกซึม)
Infiltration เป็น Initial Stage (ขั้นตอนแรก) ของ APT Attack Specialized Team (ทีมเฉพาะทาง) ของ Attackers เลือก Target, Complete In-depth Research (วิจัยลึก) กำหนด Most Effective Tools และ Tactics สำหรับ Infiltration และ Gain Unauthorized Access (เข้าถึงโดยไม่ได้รับอนุญาต) ไปยัง Network ของ Target บ่อยครั้งเกี่ยวข้องกับ Spyware, Social Engineering, Drive-by Downloads, SQL Injections, หรือ Spear Phishing
พอเข้าไปแล้ว พวกเขาสามารถ Establish a Foothold (สร้างที่เกาะเท้า) ได้ ซึ่ง Pave the Way (ปูทาง) สำหรับ Expansion
2. Expansion (การขยายตัว)
หลัง Infiltration แฮกเกอร์ Expand (ขยาย) Attack และ Burrow Deeper (ขุดลึก) เข้า Compromised Network ผ่าน Lateral Movement (การเคลื่อนที่ข้างเคียง) ระหว่างกระบวนการนี้ Attackers Compromise Network Devices, Systems, และ Servers อื่นๆ มักสร้าง "Backdoors" (ประตูหลัง) - หรือ Hidden Access Points (จุดเข้าถึงซ่อน) - ขณะที่ไป
ด้วย Control (การควบคุม) Multiple Network Connection Points Attackers สามารถ Establish "Persistence" (ความต่อเนื่อง) โดย Install Hidden Mechanisms รักษา Access และ Re-enter ได้ตลอดเวลา ทำให้ Security Teams ยากที่จะ Detect (ตรวจจับ) และ Eradicate (กำจาด)
พวกเขาอาจ Steal Administrator Credentials ผ่าน Keyloggers หรือ Pass-the-hash Attacks เพื่อ Gain Access ไป Restricted Data และ Resources โดยไม่ Create Abnormal Network Activity
3. Exfiltration (การส่งข้อมูลออก)
ระหว่าง Exfiltration Attackers Transfer (โอน) Encrypted Data ไป Location ภายใต้ Control ของพวกเขา
บ่อยครั้งใช้ "Low and Slow" Approach (แนวทางช้าและน้อย) Exfiltrate (ส่งออก) ข้อมูลปริมาณน้อย ตลอดเวลา เพื่อ Avoid (หลีกเลี่ยง) Alerting Detection Systems ที่ค้นหา Large, Sudden Spikes (การเพิ่มขึ้นกะทันหัน) ใน Outbound Traffic พวกเขาอาจ Mask (ปิดบัง) Illicit Activity โดย Establish Covert Channels (ช่องทางลับ) - Encrypted Network Pathways ที่ Obscure (ทำให้ไม่ชัดเจน) In-transit Data
เพื่อ Maintain Foothold และ Avoid Detection ระหว่าง Exfiltration Attackers บางครั้ง Employ Techniques (ใช้เทคนิค) เช่น Steganography (ซ่อนข้อมูลที่ขโมยไว้ในไฟล์ที่ดู Innocuous - ไม่ไม่น่าสงสัย) Schedule Transfers ระหว่าง Off-peak Hours หรือ Launch DoS (Denial of Service) หรือ DDoS Attack เป็น Smokescreen (ม่านควัน) Overwhelm (ท่วม) Networks และ Security Teams
Advanced Persistent Threat Characteristics (ลักษณะเฉพาะของ APT)
APTs พึ่งพา Stealth และ Evasion Techniques (เทคนิคหลบหลีก), Lateral Movement, Cutting-edge Malware, และ Low-and-slow Approach เพื่อ Exfiltrate Data โดยไม่ถูก Detect
อย่างไรก็ตาม นี่ไม่ใช่สิ่งที่คุณจะเห็นบน Receiving End (ปลายรับ) ของการโจมตี แทนนั้น คุณอาจ Notice (สังเกต) Warning Signs (สัญญาณเตือน) เช่น:
- Unusual Account Activity: อาจสังเกต Unusual Account Activity เช่น Logins จาก Unfamiliar Locations (สถานที่ไม่คุ้นเคย) หรือ Odd Hours (เวลาผิดปกติ)
- New Admin Accounts: APT Attackers อาจ Create (สร้าง) New Administrator Accounts ใหม่ทั้งหมด เพื่อ Gain More Access ด้วย Less Monitoring
- Network Slowdowns: หาก Attackers รวดเร็วและ Transfer Large Amounts ของ Stolen Data พวกเขาอาจ Consume (บริโภค) Significant Bandwidth และ Slow Down Internet
- Data Usage Spikes: Sudden หรือ Recurring Spikes ใน Outbound Network Traffic โดยเฉพาะ Off-peak Hours อาจบ่งชี้ว่ามีใคร Exfiltrating Large Volumes ของ Information
- Unfamiliar Files: Attackers มัก Install Malware บน Compromised Devices ดังนั้นคุณอาจพบ Unfamiliar Files หรือ Applications บนอุปกรณ์ อาจเจอ Device Performance Issues ด้วย Side Effect ของ Infection
- Disabled Security Tools: เพื่อ Fly Under the Radar (อยู่ใต้เรдар) Attackers บางครั้ง Disable Antivirus, Firewalls, หรือ Intrusion Detection Systems เพื่อ Operate Unnoticed
Advanced Persistent Threat Examples (ตัวอย่าง APT)
มี Common Threads (เงื่อนไขร่วม) ระหว่าง Well-known APT Attacks หลายครั้ง - มัก State-sponsored (รัฐบาลสนับสนุน), ใช้ Custom Malware หรือ Phishing และ Aim (มุ่ง) Steal Information หรือ Disrupt Critical Infrastructure เพื่อ Political Gain นี่คือตัวอย่าง:
1. Goblin Panda
Goblin Panda เป็น China-based Cyber Espionage Group (กลุ่มสปายไซเบอร์จีน) มุ่งเป้า Southeast Asian Countries โดยเฉพาะ Vietnam Activity เพิ่มขึ้น midst (กลาง) Territory Disputes (ข้อพิพาทเขตแดน) 2014 และส่งผลหลักต่อ Government, Defense, และ Energy Sectors ของ Vietnam
2. Fancy Bear
Fancy Bear เป็น Russia-based Group ที่เชื่อกันอย่างกว้างขวางว่า Associated with (เกี่ยวข้องกับ) Russian Military Intelligence (GRU) รู้จักในการ Create Spoofed Sites, Launch Credential-harvesting Campaigns, และ Deploy Malware เพื่อ Collect Sensitive Information จนถึงปัจจุบัน มุ่งเป้า Government, Aerospace, Defense, และ Energy Sectors ใน US และ Western Europe เป็นหลัก
3. Cozy Bear
Cozy Bear เป็น State-sponsored Russian Hacking Group อีกกลุ่ม Allegedly Associated with (ว่ากล่าวว่าเกี่ยวข้องกับ) Russian Foreign Intelligence Service (SVR) เหมือน Fancy Bear APT นี้ Align (สอดคล้อง) กับ Russian Interests อย่างใกล้ชิด แต่ Cozy Bear Evolved (พัฒนา) มุ่งเป้า Governments, Critical Infrastructure, Corporations, และ Supply Chains บ่อยครั้งโดย Exploit Zero-day Vulnerabilities เพื่อ Maintain Stealthy Access
2015 Cozy Bear Breached (แฮก) Democratic National Convention Maintain Undetected Access เดือนๆ Fancy Bear ตามด้วย Overt Intrusion (การบุกรุกที่โชว์) 2016 ตาม Senior Justice Department Officials Operations นี้ Authorized (ได้รับอนุญาต) ที่ Highest Levels (ระดับสูงสุด) ของ Russian Government
4. OceanLotus
OceanLotus หรือ Ocean Buffalo เป็น APT Group จาก Vietnam พวกเขา Known to Target (รู้จักมุ่งเป้า) Consumer Goods Companies, Manufacturing Firms, Hospitality Organizations, และ Political Dissidents, Journalists, Activists - โดยเฉพาะ Southeast Asia OceanLotus Typically Relies on (มักพึ่งพา) Social Engineering, Watering Hole Attacks, และ Custom Malware เพื่อ Invade (บุก) Private Networks
2020 Cybersecurity Researchers Uncovered Evidence (พบหลักฐาน) ว่า Ocean Buffalo กำลัง Infiltrate (แทรกซึม) China's Ministry of Emergency Management และ Wuhan Provincial Government เพื่อ Collect Intelligence เกี่ยวกับ COVID-19
5. Elfin Team
The Elfin Team เป็น Iranian APT Group โจมตี Governments, Corporations, และ Groups involved in (เกี่ยวข้องกับ) Engineering, Manufacturing, Aerospace, และ Energy Research Exploits ส่งผลต่อ Saudi Arabia, US, และประเทศอื่นๆ เชื่อว่า Some Targets Selected เพื่อ Prepare (เตรียม) Future Supply Chain Attacks
2019 Elfin Team Attempted (พยายาม) Infiltrate Saudi Arabia's Chemical Sector ผ่าน WinRAR Vulnerability นี่จะ Enable (ทำให้สามารถ) Execute Malicious Programs อาจ Compromise (ทำลาย) Critical Systems ขององค์กร
6. Titan Rain
Titan Rain เป็น Series ของ Chinese State-sponsored Attacks บน US และ UK Government Agencies ในต้น 2000s Reliable Specifics (รายละเอียดน่าเชื่อถือ) เกี่ยวกับ Titan Rain's Exploits น้อยและ Far Between (กระจาย) แต่รู้ว่า Attackers Active (ใช้งาน) ตั้งแต่ 2003 อย่างน้อย Successfully Breached (แฮกสำเร็จ) US State Department, Department of Homeland Security, และ UK's Ministry of Defense และ Foreign Office
7. Helix Kitten
Helix Kitten คิดว่าเป็น Iran-based APT Group มุ่งเป้า Aerospace, Government, Energy, Financial, Telecommunications, และ Business Sectors ของ Countries รวม Bahrain และ Kuwait Group นี้ Known for (รู้จักใน) Carefully Researching Targets เพื่อ Execute Spear Phishing Attacks Support Iranian State Intelligence Operations
2018 Cybersecurity Company Found (พบว่า) Helix Kitten Targeting Telecommunications Company Collect Large Amounts of Data สำหรับ Intelligence Purposes Attackers Aimed to (มุ่ง) Intercept Sensitive Communications, Exfiltrate Information, และ Potentially Deploy Additional Malware Extend Access
8. Equation Group
The Equation Group เป็น APT Group เชื่อว่า Linked to (เชื่อมโยงกับ) US National Security Agency (NSA) Active ตั้งแต่ Early 2000s อย่างน้อย พวกเขา Targeted Governments, Militaries, และ Critical Infrastructure Organizations ข้าม Africa, Asia, Europe, และ Middle East
2009 Group Reportedly Distributed (แจกจ่าย) Infected CD-ROMs ให้ Participants ที่ Science Conferences Embedding Trojans Designed Exploit Unknown Vulnerabilities ใน At Least One Case (อย่างน้อย 1 กรณี) Malware Installed DoubleFantasy Backdoor Potentially Granting Attackers Persistent Access Monitor Activities และ Steal Sensitive Research
Advanced Persistent Threat Prevention (การป้องกัน APT)
Most Effective Ways (วิธีที่มีประสิทธิภาพที่สุด) ป้องกัน APTs คือ Avoid Falling for (หลีกเลี่ยงการตก) Infiltration Tactics เช่น Phishing และ Social Engineering, Increase Security Measures, Keep Software Updated, และ Invest in Cybersecurity Tools
นี่คือ Closer Look (การดูใกล้ชิด) ว่า Prevention อาจเป็นอย่างไรสำหรับคุณ:
- ระวัง Phishing Attacks: รู้จัก Recognize (จดจำ) Potential Threats ช่วยหลีกเลี่ยงคลิก Phishing Link และ Attackers Infiltrate Network หากไม่บอกได้ว่า Message Legitimate (ถูกต้อง) ให้ Run ผ่าน AI-powered Assistant เช่น Norton Genie Assess Red Flags ก่อน Interact
- เรียนรู้ Recognize Social Engineering: Early Identification (การระบุตัวตนเร็ว) ของ Social Engineering Attempt สามารถ Disrupt (รบกวน) Infiltration Phase ของ APT
- ตั้ง Strong Passwords: สร้าง Strong และ Unique Passwords ทำให้ Attackers ยากที่จะ Access Restricted Data และ Move Laterally ภายใน Network
- เปิด Biometric Identification: ใช้ Biometrics เช่น Face, Iris, หรือ Fingerprint เข้าถึง Sensitive Data จะยากกว่าสำหรับ APT Attackers ที่จะ Gain Unauthorized Access เนื่องจาก Physical Traits (ลักษณะกายภาพ) ยากที่จะ Replicate (เลียนแบบ)
- Update Software: Software Updates บ่อยครั้ง Patch Known Vulnerabilities จำกัด Entry Points ที่ Attackers Exploit ได้
- ใช้ VPN: Virtual Private Network (VPN) ช่วยทำให้คุณและ Internet Activity Less Visible (มองเห็นน้อยลง) ให้ Snoops (ผู้ดูลén) ยังช่วยเก็บ Attackers ไม่ให้ Intercept (截) Sensitive Data ขณะ In Transit
- Install Antivirus: Antivirus Software ช่วย Protect Against, Detect, และ Remove Malware ที่ติดตั้งระหว่าง APT Attack แต่จำไว้ว่า อาจไม่จับ All APTs ได้ หากใช้ New หรือ Custom Technologies
- Limit Privileges: โดย Enforce (บังคับ) Strict Access Control และ Limit User Privileges Organizations สามารถ Prevent Attacks จาก Spreading Laterally และ Minimize Overall Impact ของ Potential Data Breach
เข้ารหัสการเชื่อมต่ออินเทอร์เน็ตด้วย VPN
เพราะ APT Attacks ซับซ้อนมาก พวกเขา Lurk (คอย) บน Network Undetected นาน ให้ Limit (จำกัด) Potential Impact และ Scope ของ Breach ให้ Take Steps (ดำเนินขั้นตอน) Defend Data เริ่มด้วยการใช้ VPN - Essential Component (องค์ประกอบจำเป็น) ของ Robust Cybersecurity Strategy
แม้ No VPN Can Guarantee Protection Against APTs แต Norton VPN Safeguards (ปกป้อง) Digital Privacy ของคุณโดย Encrypt (เข้ารหัส) Data ที่คุณ Send และ Receive ออนไลน์ - ทำให้ Unreadable (อ่านไม่ได้) ให้ Snoops และ Cybercriminals
FAQs
Main Goal (เป้าหมายหลัก) ของ APT Attack คืออะไร?
Main Goal ของ Advanced Persistent Threat Attack คือ Establish (สร้าง) Long-term, Undetected Presence บน Network ของ Target เพื่อ Steal Sensitive Data
อะไร Differentiate (แยก) APT จาก Malware อื่นๆ?
APT ต่างจาก Malware อื่นๆ เพราะเป็น Advanced และ Prolonged (ยาวนาน) Cyberattack การโจมตีเหล่านี้ Frequent Employ (มักใช้) Sophisticated, Difficult-to-detect Malware เพื่อ Infiltrate Systems สำหรับ Long-term Strategic Goals เช่น Espionage (การสอดแนม) หรือ Intellectual Property Theft
นี่ Unlike (ต่างจาก) Typical Malware ที่ Hackers มักใช้เพื่อ Quick Financial Gain, Disrupt Operations, หรือ Vandalize (ทำลาย) เหมือน Pegasus Spyware APTs ใช้ได้เฉพาะ Highly Sophisticated Hacking Groups
Advanced Persistent Threat ทำงานอย่างไร?
Advanced Persistent Threat เกิดจาก Attacker Infiltrate Network ผ่าน Vulnerability หรือ Human Error จากนั้น Move Laterally บน Infected Network เพื่อ Get More Footholds สุดท้าย Exfiltrate Data ตลอดเดือนๆ หรือแม้แต่วันๆ
