

การเป็นเหยื่อโจมตีฟิชชิง (Phishing) อาจทำให้คุณสูญเสียเงินในระยะสั้น และทำให้คุณเปราะบางต่อการหลอกลวงต่อเนื่องหรือการขโมยตัวตนในภายหลัง ด้วยเทคโนโลยีใหม่ที่ไม่หยุดพัฒนา นักหลอกลวงกำลังพัฒนาแนวทางที่มีประสิทธิภาพมากขึ้นซึ่งหลอกลวงคนได้มากขึ้น
การศึกษาปี 2024 พบว่าอีเมลฟิชชิงแบบอัตโนมัติเต็มรูปแบบโดย AI ดีกว่าอีเมลฟิชชิงแบบดั้งเดิม 350% ในการล่อเหยื่อให้คลิกลิงก์ปลอม และมีประสิทธิภาพเทียบเท่าอีเมลฟิชชิงที่พัฒนาโดยผู้เชี่ยวชาญ หมายความว่านักหลอกลวงทั่วไปตอนนี้สามารถเปิดโจมตีได้ซับซ้อนเท่าผู้เชี่ยวชาญ
ในบริบทนี้ การเรียนรู้วิธีจับฟิชชิงจึงสำคัญกว่าคุณคิด อ่านต่อเพื่อเรียนรู้ประเภทของฟิชชิงต่างๆ AI กำลังเปลี่ยนเกมอย่างไร และคุณสามารถทำอะไรเพื่อปกป้องข้อมูลและเงินที่กําไรได้ยาก
โจมตีฟิชชิง (Phishing Attack) คืออะไร?
ฟิชชิง (Phishing) เป็นประเภทของการโจมตีทางไซเบอร์ที่ใช้กลยุทธ์ Social Engineering (วิศวกรรมสังคม) โดยนักหลอกลวงปลอมตัวเป็นบุคคลหรือองค์กรที่น่าเชื่อถือ เพื่อหลอกคุณให้เปิดเผยข้อมูลละเอียดอ่อน เช่น รหัสผ่าน หมายเลขบัตรเครดิต หรือ Personally Identifiable Information (PII - ข้อมูลระบุตัวตนส่วนบุคคล) หากคุณตกคดัก นักหลอกลวงสามารถแฮ็กบัญชี ขโมยเงิน หรือแม้แต่ทำ Identity Theft (ขโมยตัวตน) ได้
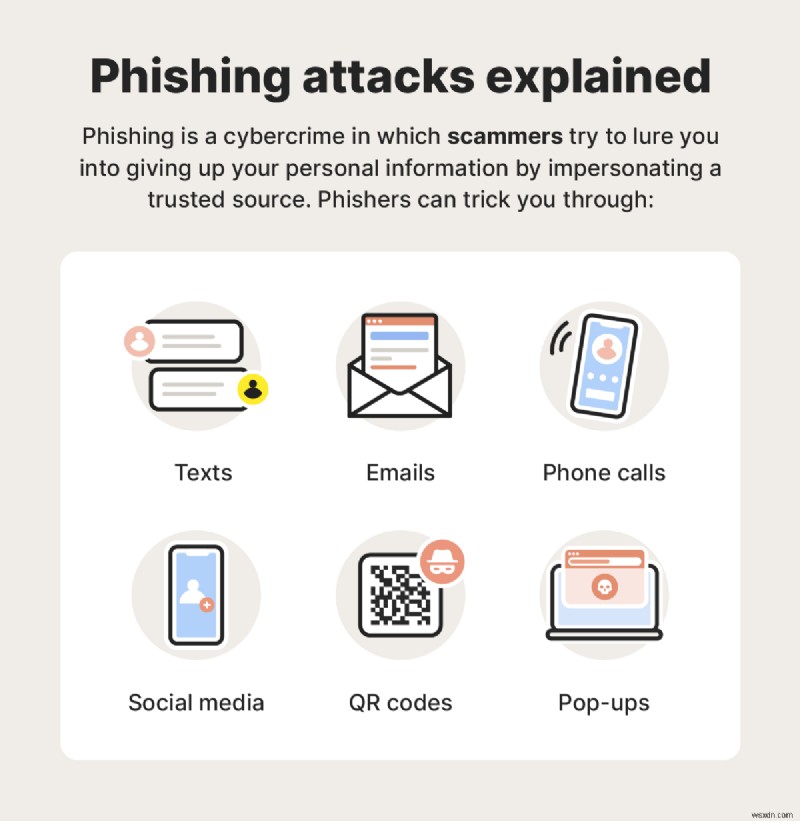
คำอธิบายเกี่ยวกับการโจมตีฟิชชิง รวมถึงไอคอนภาพสำหรับวิธีทั่วไป เช่น อีเมล ข้อความ โทรศัพท์ และ QR Code หลอกลวง
การโจมตีฟิชชิงใช้กลยุทธ์หลากหลายหลอกคุณ บางอย่างเช่น Tech Support Scams อาจเกี่ยวข้องกับนักหลอกลวงโทรหาคุณทั้งของกูดอ้างว่าเป็นเจ้าหน้าที่สนับสนุนต้องแก้ปัญหาด่วนกับอุปกรณ์ของคุณ อื่นๆ อาจพึ่งพาอีเมลปลอมที่น่าเชื่อถือมีลิงก์อันตรายกระตุ้นให้ดาวน์โหลดมัลแวร์
การโจมตีทางไซเบอร์ประเภทนี้เป็นภัยคุกคามตลอดเวลา โดย Anti-Phishing Working Group (APWG) รายงานว่ามีการโจมตีฟิชชิงมากกว่า 1 ล้านครั้งในไตรมาสแรกของ 2025 เพียงอย่างเดียว ซึ่งเป็นสถิติไตรมาสสูงสุดนับตั้งแต่ 2023
ฟิชชิงทำงานอย่างไร
การโจมตีฟิชชิงจัดการความเชื่อถือและใช้กลยุทธ์ด่วน (Urgency Tactics) เพื่อให้คุณมอบข้อมูลส่วนตัวโดยสมัครใจ นักหลอกลวงใช้藉口 (Pretexts) วิธีติดต่อ และกลยุทธ์ Social Engineering หลากหลาย เพื่อโน้มน้าวเหยื่อให้เชื่อว่าพวกเขาคือผู้ที่พวกเขาอ้างว่าเป็น
นี่คือ 4 ขั้นตอนพื้นฐานอธิบายการโจมตีฟิชชิงทั่วไป:
- Setup (การเตรียม): แรกเริ่ม นักหลอกลวงต้องการข้อมูลส่วนตัวของคุณ ซึ่งอาจหาได้จากเว็บไซต์ค้นหาข้อมูลบุคคลสาธารณะ หรือจาก Data Breach พวกเขาจะสร้าง Pretext ที่น่าเชื่อถือเพื่อติดต่อคุณ เช่น รางวัลปลอม การแจ้งเตือนบัญชี หรือขู่ร้ายโดยตรง บางครั้งปรับแต่งให้เฉพาะเจาะจงเพื่อล่าเป้าหมายคุณ
- Lure (การหลอกล่อ): นักหลอกลวงจะปลอมตัวเป็นผู้ที่น่าเชื่อถือ เช่น เจ้าหน้าที่สนับสนุน IRS บริษัทชอบด้วยกฎหมาย หรือผู้ช่วย IT Help Desk และติดต่อคุณผ่านข้อความ อีเมล โซเชียลมีเดีย หรือโทรศัพท์ พวกเขามักใช้แบรนด์ดิ้งที่น่าเชื่อถือเพื่อให้การเข้าร่วมดูจริง
- Capture (การจับข้อมูล): หากคุณคลิกลิงก์ฟิชชิงในอีเมล ดาวน์โหลดไฟล์แนบปลอม หรือมอบข้อมูลให้นักหลอกลวงโดยสมัครใจ พวกเขาอาจจับข้อมูลละเอียดอ่อนได้ เช่น ข้อมูลทางการเงินหรือรหัสผ่าน หลังจากนั้นจะตัดการติดต่อ
- Exploit (การนำไปใช้): สุดท้ายนักหลอกลวงนำข้อมูลที่ขโมยมาใช้ประโยชน์ส่วนตัว ไม่ว่าจะเป็นการขายบน Dark Web ใช้ขโมยเงินจากบัญชีธนาคารโดยตรง หรือทำ Identity Theft หรือ Fraud เช่น เปิดบัตรเครดิตใหม่ باسمคุณ
นักหลอกลวงใช้กลยุทธ์หลากหลายหลอกคุณให้มอบข้อมูลละเอียดอ่อน กลยุทธ์ที่อาจใช้รวมถึง:
- Social Engineering: เมื่อผู้อาชญากรจัดการอารมณ์และความเชื่อถือของบุคคล
- Hyperlink Manipulation: โจมตีทางไซเบอร์มักซ่อนเว็บไซต์ฟิชชิงไว้หลัง URL ที่ดูถูกต้อง
- Graphical Rendering: โจมตีอาจส่งอีเมลเป็นรูปภาพเพื่อหลบพ้นการสแกนและกรองฟิชชิง
- Site Redirects: โจมตีอาจส่งคุณไปเว็บฟิชชิงก่อน Redirect ไปเว็บจริง
- Link Shortening: โจมตีทางไซเบอร์อาจซ่อน URL อันตรายโดยย่อลิงก์
- Typosquatting: โจมตีเลียนแบบเว็บไซต์ทั่วไปด้วย URL ที่พิมพ์ผิด แทนตัวอักษรด้วยตัวเลข เช่น
- AI Voice Generators: เทคโนโลยี AI ช่วยให้นักหลอกลวงปลอมเสียง听起来เหมือนคนอื่น หรือเลียนแบบคนที่คุณเชื่อถือ
- Chatbots: โจมตีทางไซเบอร์อาจใช้ AI Chatbots สร้างข้อความฟิชชิงที่ปรับแต่งส่วนบุคคล ไม่มีข้อผิดพลาด และทำได้ในปริมาณมาก
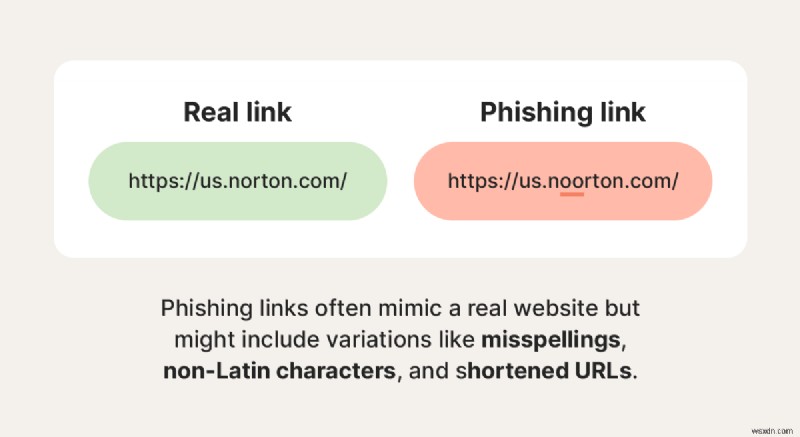
ตัวอย่างลิงก์จริง vs ลิงก์ฟิชชิง
ประเภทของการโจมตีฟิชชิง
การหลอกลวงฟิชชิงสามารถเป็นรูปแบบมากมาย — ประเภทการโจมตีที่นักหลอกลวงใช้ ขึ้นอยู่กับความชอบ สิ่งที่พวกเขารู้เกี่ยวกับเป้าหมาย แพลตฟอร์มการสื่อสารที่เลือก และเป้าหมายปลายทาง
นี่คือภาพรวมของประเภทฟิชชิงที่พบบ่อย:
Email Phishing (ฟิชชิงผ่านอีเมล)
ตาม Cybersecurity and Infrastructure Security Agency (CISA) มากกว่า 90% ของการโจมตีทางไซเบอร์ที่สำเร็จ เริ่มจากอีเมลฟิชชิง นักหลอกลวงส่งอีเมลฟิชชิงปลอมตัวเป็นบริษัทชอบด้วยกฎหมาย มักเป็นธนาคารหรือผู้ให้บริการบัตรเครดิต
ตัวอย่างอีเมลฟิชชิงแสดงให้เห็นว่านักอาชญากรทางไซเบอร์พยายามหลอกเหยื่อให้เปิดเผยข้อมูลละเอียดอ่อน โดยให้ดาวน์โหลดมัลแวร์โดยไม่รู้ตัว หรือนำทางไปเว็บไซต์ไม่ปลอดภัยที่ขอให้กรอกข้อมูลส่วนตัวโดยสมัครใจ
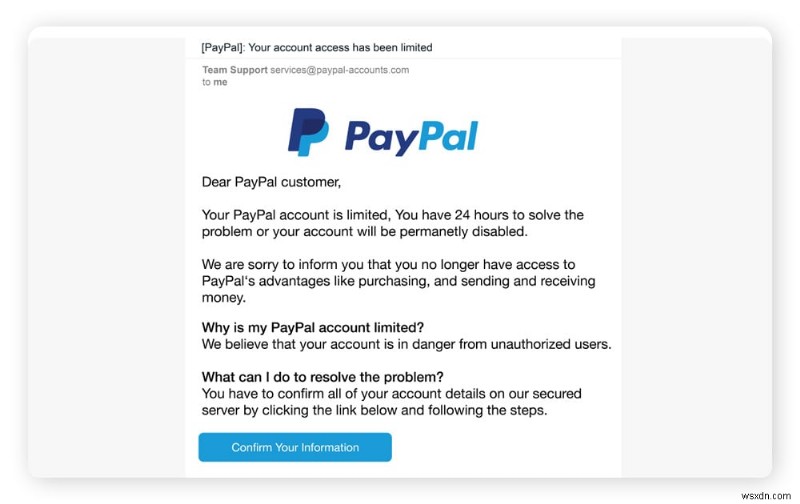
ภาพหน้าจออีเมลฟิชชิง PayPal พร้อมลิงก์อันตราย
Smishing (SMS Phishing - ฟิชชิงผ่าน SMS)
การโจมตีฟิชชิงที่ส่งผ่านข้อความสั้น เรียกว่า Smishing เกี่ยวข้องกับนักหลอกลวงส่งข้อความที่ออกแบบดูเหมือนมาจากแหล่งที่ถูกต้อง เช่น ธนาคาร ร้านค้า หรือบริษัทจัดส่งอย่าง USPS แต่ข้อความมักมีลิงก์นำไปหน้าล็อกอินปลอม หรือกระตุ้นดาวน์โหลดมัลแวร์
คลื่น Smishing ใหญ่เกิดขึ้นในปี 2024 และ 2025 ในรูปแบบ Toll Scams (หลอกลวงค่าผ่านทาง) ข้อความหลอกลวงอ้างว่าผู้เป็นเหยื่อมีค่าผ่านทางค้างชำระ เสี่ยงต่อค่าปรับหรือการระงับสิทธิ์ พร้อมลิงก์นำไปเว็บไซต์ที่เก็บข้อมูลการชำระเงินอย่างฉ้อโกง กลุ่มด้านหลังมีความสำเร็จมากในการขโมยเงินและข้อมูลบัตรเครดิต จน Google กำลังฟ้องพวกเขาอยู่
Vishing (Voice Phishing - ฟิชชิงผ่านเสียง)
ในการโจมตี Vishing นักหลอกลวงโทรหาเหยื่อและหลอกให้เปิดเผยข้อมูลส่วนตัว เช่น หมายเลขประกันสังคม รหัสผ่าน หรือรายละเอียดบัญชีธนาคาร โดยทั่วไปจะปลอมตัวเป็นเจ้าหน้าที่บังคับกฎหมาย องค์กรรัฐบาล หรือผู้แทนธนาคาร
พวกเขาใช้กลยุทธ์เช่น Caller ID Spoofing (ปลอมหมายเลขโทร) และ AI Voice Cloning (โคลนเสียงด้วย AI) เพื่อให้การโทรดูน่าเชื่อถือมากขึ้น และพยายามสร้างความเร่งด่วนทางโทรศัพท์ เพื่อป้องกันไม่ให้เหยื่อคิดอย่างมีเหตุผล แม้ FBI ก็เคยถูกปลอมตัวใน Vishing โดย FBI ออกคำเตือนหลังพบว่านักหลอกลวงปลอมตัวเป็นเจ้าหน้าที่ระดับสูงของสหรัฐ
Spear Phishing (ฟิชชิงแบบจับเป้า)
Spear Phishing โจมตีเป้าหมายเฉพาะบุคคล ธุรกิจ หรือองค์กร แทนที่จะขว้างตาข่ายกว้าง ปกติ Spear Phishers ใช้เวลาและความพยายามมากในการค้นคว้าเป้าหมายและสร้างบุคลิกที่น่าเชื่อถือ ช่วยให้พวกเขาสร้างแนวทางที่ปรับแต่งส่วนบุคคลมากขึ้น ซึ่งมีโอกาสหลอกเป้าหมายที่เลือกสำเร็จสูงกว่า
ตัวอย่างเช่น ใน Spear Phishing ใกล้ๆ นี้ในยูทה (Utah) นักหลอกลวงปลอมตัวเป็นอาจารย์ และล่าเป้าหมายเป็นนักศึกษาด้วยโอกาสเข้าร่วมโครงการนำโดยอาจารย์ สุดท้ายหลอกนักศึกษาคนหนึ่งได้เงิน $3,000
Whaling (ว्हेलลิ่ง - ล่าฯใหญ่)
Whaling คล้าย Spear Phishing แต่เน้นเป้าหมายเป็น Chief Executive Officers (CEOs) Chief Operating Officers (COOs) หรือผู้บริหารระดับสูงอื่นๆ ในบริษัท เป้าหมายของ Whaling คือหลอกคนอันทรงอำนาจให้เปิดเผยข้อมูลบริษัทลับ ที่สามารถใช้ใน Fraud หรือ Extortion (การขู่ค่าไถ่)
การโจมตีประเภทนี้มักซับซ้อนกว่าฟิชชิงทั่วไป และต้องการการค้นคว้ามากจากนักหลอกลวง มักพึ่งพาอีเมลปลอมที่ดูเหมือนมาจากแหล่งที่น่าเชื่อถือภายในบริษัท หรือผู้ขาย/หน่วยงานภายนอกที่ชอบด้วยกฎหมาย
Clone Phishing (ฟิชชิงแบบโคลน)
ใน Clone Phishing นักหลอกลวงสร้างเวอร์ชันที่เกือบเหมือนสมบูรณ์ของอีเมลที่เหยื่อเคยได้รับมาก่อน อีเมลโคลนถูกส่งจากที่อยู่อีเมลที่คล้ายมากกับที่ผู้ส่งต้นฉบับใช้ มีความต่างเพียงแค่ไฟล์แนบหรือลิงก์ใหม่
Clone Phishing emails พยายามสับสนเหยื่อให้คลิกเวอร์ชันผิดของข้อความ และหากเหยื่อตามลิงก์หรือดาวน์โหลดไฟล์แนบในเวอร์ชันปลอม จะถูกนำไปเว็บไซต์อันตราย หรือติดมัลแวร์ขโมยข้อมูลโดยไม่รู้ตัว
Pop-up Phishing (ฟิชชิงแบบป๊อปอัป)
Pop-up ad phishing scams หลอกคนติดตั้งมัลแวร์หลากประเภทบนอุปกรณ์ โดยใช้กลยุทธ์ขู่嚇 (Scare Tactics) ตัวอย่าง Pop-up Phishing ที่พบบ่อยคือ การแจ้งเตือนไวรัสปลอมที่โผล่ขึ้นมา และเตือนว่าเป้าหมายอุปกรณ์ติดไวรัสแล้ว
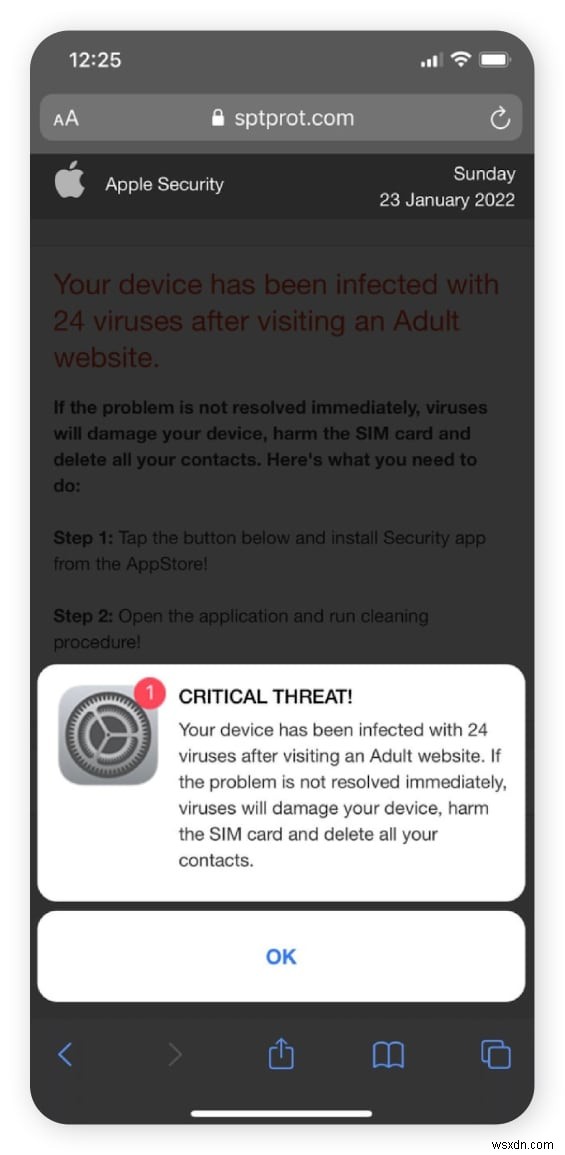
ภาพหน้าจอการแจ้งเตือนไวรัสปลอมบน iPhone ผลมาจากการหลอกลวงฟิชชิง
การแจ้งเตือนอาจอ้างว่าวิธีเดียวลบไวรัสคือติดตั้งแอนติไวรัส แต่เหยื่อจะถูกนำไปเวอร์ชันปลอมที่ขโมยข้อมูลหากติดตั้ง บรานด์ดังมักถูกเลียนแบบ เช่น นักหลอกลวงใช้ชื่อ Microsoft และ Norton ในหลอกลวงแอนติไวรัส
Business Email Compromise (BEC - การทำลายอีเมลทางธุรกิจ)
Business Email Compromise attacks เกี่ยวข้องกับโจมตีทางไซเบอร์ปลอมตัวเป็นบุคคลที่น่าเชื่อถือในบริษัท เช่น ผู้แทน HR, CEO หรือเจ้าของ เพื่อจงใจพนักงานส่งเงินหรือแชร์ข้อมูลมีค่า การโจมตีเหล่านี้ออกแบบมาเพื่อหลบพ้น Business Spam Filters โดยดูเหมือนจริง และมักโจมตีเจ้าของธุรกิจขนาดเล็ก (SMEs) อย่างหนัก
ตัวอย่างเช่น นักหลอกลวงอาจปลอมตัวเป็นสมาชิกทีม Payroll และส่งคำขอให้พนักงานระดับต่ำกว่าอัปเดตรายละเอียดธนาคารของพนักงานอีกคน หากสำเร็จ เงินเดือนของเหยื่อจะถูกส่งไปบัญชีของนักหลอกลวง ในปี 2025 ที่เรียกว่า Payroll Pirates ใช้ BEC เข้าถึงบัญชี Workday ของหลายมหาวิทยาลัย และขโมยระบบ Payroll
Angler หรือ Social Media Phishing (ฟิชชิงโซเชียลมีเดีย)
Angler Phishing เป็นการหลอกลวงโซเชียลมีเดียบนแพลตฟอร์มอย่าง Facebook และ X นักหลอกลวงรอเป้าหมายโพสต์คำถามหรือร้องเรียนบนเพจบริษัท แล้วปลอมตัวเป็นทีมสนับสนุน เพื่อโน้มน้าวให้คุณให้ข้อมูลส่วนตัวหรือคลิกลิงก์อันตราย
ตัวอย่างเช่น สมมติคุณโพสต์ร้องเรียนบนเพจ Facebook ของ American Airlines นักหลอกลวงปลอมตัวเป็น Customer Support อาจตอบกลับขอรายละเอียดการจองและข้อมูลการชำระเงิน หากคุณตกคดัก พวกเขาสามารถใช้ข้อมูลของคุณชำระเงินบนเว็บไซต์อื่นได้
QR Code Phishing (Quishing - ฟิชชิง QR Code)
Quishing scammers แทรกลิงก์ปลอมหรือฉ้อโกงลงใน QR Code และส่งผ่านอีเมลหรือข้อความ หากคุณสแกน คุณจะถูก Redirect ไปเว็บไซต์หลอกลวงที่ออกแบบมาเพื่อจับข้อมูลละเอียดอ่อน เช่น ชื่อผู้ใช้ รหัสผ่าน หรือข้อมูลการเงิน เนื่องจากระบบความปลอดภัยหลายระบบยากที่จะวิเคราะห์ URL ที่ฝังในภาพ — และ QR Code ไม่มี Link Preview — การโจมตี Quishing มักหลบพ้น Spam Filters ได้
Quishing scammers เคยวางสติกเกอร์ QR Code ปลอมทับ QR Code จริงในโลกจริง โดยเฉพาะสถานที่ที่คาดหวังว่าจะมี QR Code เช่น ミ터จอดรถหรือโต๊ะอาหาร
AI-Powered Phishing (ฟิชชิงขับเคลื่อนด้วย AI)
ผ่าน Deepfakes, Automation และ Personalization เครื่องมือขับเคลื่อนด้วย AI กำลังสร้างการโจมตีใหม่ที่หลอกลวงมากขึ้น และน่าเสียดายคือ สำเร็จมากขึ้น ประมาณ 67.4% ของการโจมตีฟิชชิงใช้ AI ในรูปแบบหนึ่งรูปแบบหนึ่ง
AI สามารถวิเคราะห์พฤติกรรมออนไลน์ของคุณ เพื่อสร้างอีเมลฟิชชิงที่เจาะจง ปรับแต่งส่วนบุคคล และไม่มีข้อผิดพลาดโดยอัตโนมัติ ยังสร้างเว็บไซต์ปลอมที่ดูจริง และ Deepfakes เสียงและวิดีโอที่น่าเชื่อถือได้
ข่าวดีคือ ความก้าวหน้าของ AI ยังช่วยปกป้องคุณได้ รายงานภัยคุกคามล่าสุดของ Gen เปิดเผยว่า AI ของพวกเขาสามารถตรวจจับและบล็อกเว็บไซต์ที่สร้างโดย AI ได้มากกว่า 140,000 รายการ
วิธีจับฟิชชิงก่อนคลิกลิงก์
วันนี้ นักฟิชชิงเก่งขึ้นมากในการวางเหยื่อและล่อลวง ด้วยเทคโนโลยีที่พัฒนาไป ยังมีหลายวิธีจับฟิชชิงก่อนที่จะกลายเป็นปัญหา ให้มองหา:
- ข้อเสนอที่ไม่น่าเชื่อ: ระวังอีเมลเสนอสินค้าหรือบริการราคาถูกผิดปกติ หาดูดีเกินจริง อาจเป็นปลอม
- ขอข้อมูลส่วนตัว: สถาบันที่ถูกต้องอย่างธนาคารจะไม่ขอรายละเอียดบัญชีทางอีเมล — อย่าแชร์ข้อมูลละเอียดอ่อนตอบสนองอีเมลที่ไม่ได้ขอ
- ข้อผิดพลาดสะกดคำและไวยากรณ์: อีเมลที่เต็มไปด้วย Typo และการวลีที่แปลกๆ พบบ่อยในฟิชชิง แต่สัญญาณนี้น้อยลง เพราะนักหลอกลวงใช้ AI สร้างข้อความไม่มีข้อผิดพลาด
- ทักทายแบบทั่วไป (Generic Greetings): ฟิชชิงมักไม่ยุ่งปรับแต่งอีเมลส่วนบุคคล เพราะอยากขว้างตาข่ายกว้างจับให้ได้มากที่สุด คุณอาจได้อีเมลทักทายทั่วไปอย่าง "Hello, Sir" หรือ "Dear Account Holder"
- ภาษาเร่งด่วน (Urgent Language): ฟิชชิงสร้างความเร่งด่วนให้คุณคลิกลิงก์รีบเร่ง อย่ากดดัน — ใช้เวลาอ่านและตอบอีเมล
- ผู้ส่งไม่คุ้นเคย (Unfamiliar Senders): ลบอีเมลจากผู้ส่งไม่รู้จักโดยไม่คลิกอะไร สำคัญมากหากคุณไม่สามารถยืนยันตัวตนผู้ส่งได้
- ผู้ส่งที่คุ้นเคย (Familiar Senders): แม้ที่อยู่อีเมลที่ดูคุ้นเคย ก็อาจเป็นปลอม หากโทนการสื่อสาร ช่องทาง หรือเนื้อหารู้สึกแปลก ลองยืนยันตัวตนโดยติดต่อผ่านช่องทางอื่น เช่น SMS โทรหรือแชท
- ลิงก์และไฟล์แนบน่าสงสัย: ก่อนคลิกลิงก์หรือดาวน์โหลดไฟล์แนบ ให้วางเมาส์เหนือลิงก์ และตรวจสอบ URL หากมีสัญญาณปลอม เช่น ตัวเลขแทนตัวอักษร
ฉันจะรู้ได้ไงว่าฉันคลิกลิงก์ฟิชชิง?
คุณอาจไม่รู้ทันทีว่าคลิกลิงก์ฟิชชิง เพราะอาจใช้เวลาก่อนจะมี Red Flags ปรากฏ อย่างไรก็ตาม สัญญาณเตือนหลักว่าคุณถูกล่อลวง รวมถึง:
- ไปถึงเว็บไซต์ที่ดูไม่ค่อยถูกต้อง
- สังเกตว่ามีการดาวน์โหลดเริ่มขึ้นในเบราว์เซอร์
- เห็นคำขอข้อมูลละเอียดอ่อนที่ไม่เหมาะสม
หากคุณคลิกลิงก์และมีเหตุผลสงสัยความถูกต้อง ให้ระวัง:
- Suspicious Redirects: หากคลิกลิงก์ Redirect ไป URL ที่ไม่ตรงกับที่คุณคลิกต้นฉบับ อาจถูก Redirect ไปเว็บไซต์อันตราย
- Fake Website URLs: หากเว็บไซต์ที่ลิงก์นำไป ไม่ดูเหมือนเวอร์ชันจริง อาจเป็นเว็บฟิชชิง ค้นหาเว็บจริงบน Google เพื่อยืนยัน
- Personal Information Requests: มีฟอร์มขอรายละเอียดละเอียดอ่อน เช่น SSN หรือข้อมูลบัญชี ไม่มีเหตุผลชัดเจน? อาจเป็นนักหลอกลวงพยายามขโมยข้อมูล
- Too-Good-To-Be-True Offers: หากเว็บไซต์อีกฝั่งลิงก์เสนอวันหยุดฟรี หรืองานง่ายเงินเดือนสวรรค์ มันคือ Red Flag ว่าคุณถูกล่อลวง
- High-Pressure Language: ภาษาเร่งด่วนในข้อความ เนื้อหาเว็บ หรือป๊อปอัพ อาจพยายามให้คุณคลิกลิงก์หรือกรอกข้อมูลโดยไม่คิด
- Grammar Mistakes: แม้อีเมลไม่มีข้อผิดพลาดไวยากรณ์ แต่ลิงก์นำไปหน้าเว็บหรือดาวน์โหลดที่มีไวยากรณ์/สะกดผิดแปลก ให้ระวัง
- Malware Infections: หลังคลิกลิงก์ หากเบราว์เซอร์หรือคอมพิวเตอร์แจ้งเตือนดาวน์โหลดหรือมัลแวร์ทันที ลิงก์อาจเป็นอันตราย
ทำอะไรหากคลิกลิงก์ฟิชชิง
หากการหลอกลวงฟิชชิงล่อคุณคลิกลิงก์อันตราย สำคัญคือต้องกระทำเร็วเพื่อลดผลกระทบ ขั้นแรก หยุดการโต้ตอบทั้งหมด — หยุดสื่อสารกับโจมตี ยกเลิกการดาวน์โหลดที่ทำอยู่ และปิดเว็บไซต์ปลอมถ้า URL นำไปถึงที่นั่น จากนั้นรักษาความปลอดภัยอุปกรณ์ และเริ่มติดตามเครดิตและบัญชีอื่นๆ หากมีสัญญาณฉ้อโกง
นี่คือคู่มือขั้นตอนง่ายๆ สำหรับการทำอะไรหากคุณรู้ว่าคลิกลิงก์ฟิชชิง:
- หยุดโต้ตอบ: หยุดตอบสนองโจมตีทันที ยกเลิกการดำเนินการที่ทำอยู่ เช่น ดาวน์โหลดที่ดำเนินอยู่ รายงานสาย/อีเมล/ข้อความว่าเป็นสแปม และบล็อกผู้ส่ง
- ตัดการเชื่อมต่ออินเทอร์เน็ต: การตัดเน็ตสามารถหยุดการถ่ายโอนข้อมูลที่ดำเนินอยู่ และจำกัดการแพร่กระจายมัลแวร์ ให้คุณเวลาแก้ปัญหา
- สแกนอุปกรณ์หามัลแวร์: ใช้แอนติไวรัสอย่าง Norton 360 Deluxe สแกนอุปกรณ์หามัลแวร์ค้างอยู่และลบออก กู้คืนความเป็นส่วนตัว
- เปลี่ยนรหัสผ่าน: อัปเดตรหัสผ่านบนบัญชีที่อาจถูกเจาะ ใช้รหัสผ่านใหม่ที่ปลอดภัย
- เปิด Two-Factor Authentication (2FA): รักษาบัญชีสำคัญให้ปลอดภัยกว่าด้วยขั้นตอนยืนยันเพิ่มเติมของ 2FA
- ติดต่อผู้ออกบัตรเครดิตและตรวจสอบรายการ: หากคุณแชร์ข้อมูลบัตรเครดิตกับฟิชชิง หรือดาวน์โหลดมัลแวร์ที่อาจขโมยได้ ติดต่อผู้ออกบัตรเพื่อแช่แข็งบัตรและหยุดการซื้อไม่ได้รับอนุญาต
- แจ้ง Credit Bureaus: หากคุณให้ข้อมูลละเอียดอ่อนกับนักหลอกลวง หรือกังวลว่าถูกขโมย ให้แช่แข็งหรือล็อกเครดิต เพื่อช่วยหยุดโจมตีเปิดเครดิตใหม่หรือกู้ยืม باسمคุณ
- ตรวจสอบ Credit Report: ตรวจสอบ Credit Reports เป็นประจำหาเครื่องหมาย Identity Theft และ Fraud สิ่งเหล่านี้อาจปรากฏหลายเดือนหลังโจมตีฟิชชิง พิจารณาตั้ง Credit Monitoring เพื่อคุ้มครองต่อเนื่อง
- รายงานการโจมตีฟิชชิง: รายงานโจมตีฟิชชิงให้หน่วยงานและกลุ่มต่อต้านไซเบอร์อาชญากรอย่าง FTC, IC3, และ APWG
ในปี 2024 APWG รายงานว่ามีการโจมตีฟิชชิงมากกว่า 3.7 ล้านครั้ง รวมประมาณ 10,174 ครั้งต่อวัน ดังนั้นหากคุณกลายเป็นเป้าหมาย ให้รู้ว่าคุณไม่อยู่คนเดียว สิ่งสำคัญคือการกระทำเพื่อป้องกันความเสียหายเพิ่มเติม และสร้างการป้องกันที่ดีกว่าเพื่อลดความเสี่ยงในอนาคต
ป้องกันการโจมตีฟิชชิงด้วย Norton
เมื่อโจมตีทางไซเบอร์พัฒนากลยุทธ์ฟิชชิงและหลอกลวงต่อไป ซอฟต์แวร์ความปลอดภัยขั้นสูงช่วยเสริมการป้องกันของคุณ Norton 360 Deluxe ช่วยปกป้องอุปกรณ์และเล่นเว็บอย่างปลอดภัยกว่า ด้วยการตรวจจับหลอกลวงขับเคลื่อน AI ที่ช่วยบล็อกการโจมตีฟิชชิง และป้องกันนักหลอกลวงขโมยข้อมูลเมื่อคุณคลิกลิงก์อันตราย
นอกจากนี้ ด้วยการป้องกันมัลแวร์และไวรัสที่ทรงพลัง คุณจะมีวิธีมีประสิทธิภาพระบุและลบซอฟต์แวร์อันตรายที่เข้ามาบนอุปกรณ์ผ่านการโจมตีฟิชชิง
FAQs
เป้าหมายของการโจมตีฟิชชิงคือใคร?
ใครก็อาจเป็นเป้าหมายในการโจมตีฟิชชิง เพื่อเพิ่มโอกาสสำเร็จ ฟิชชิงมักล่าหน่วยงานอีเมลหรือเบอร์โทรมากที่สุดเท่าที่จะทำได้
อาจโดนหลอกลวงโดย Drive-by Download ได้ไหม?
ได้ Drive-by Download คือเมื่อเว็บไซต์หรือแอปดาวน์โหลดซอฟต์แวร์อันตรายบนอุปกรณ์ของคุณโดยไม่รู้และไม่ยินยอม อาจเกิดจากการคลิกลิงก์ในข้อความฟิชชิง และอาจเพิ่มความเสี่ยงรหัสผ่าน ข้อมูลส่วนตัว หรือข้อมูลการเงินตกมือคนอื่น
ควรรีเซ็ตโทรศัพท์ไหมหากคลิกลิงก์ฟิชชิง?
ในส่วนใหญ่ การรีเซ็ตโทรศัพท์หลังคลิกลิงก์ฟิชชิง ไม่ช่วยมาก ข้อยกเว้นคือ Factory Reset ช่วยลบ Spyware หรือไวรัสที่ติดตั้งระหว่างโจมตีฟิชชิง แต่ควรเป็นทางเลือกสุดท้าย เพราะคุณจะสูญเสียข้อมูลบนอุปกรณ์ด้วย เว้นแต่คุณสร้าง Backup ไว้
อาจโดนหลอกลวงเพียงเปิดข้อความ SMS ได้ไหม?
ไม่ได้ การเปิดข้อความ SMS หลอกลวงเพียงอย่างเดียว ไม่มีความเสี่ยง อย่างไรก็ตาม การคลิกลิงก์ภายในข้อความเหล่านั้น ดาวน์โหลดไฟล์แนบ หรือตอบกลับ อาจเปิดโอกาสให้มัลแวร์หรือหลอกให้คุณเปิดเผยข้อมูลส่วนตัว
