

Spear Phishing คืออะไร?
การโจมตีแบบ Spear phishing เป็นประเภทหนึ่งของการโจมตีฟิชชิงที่ได้รับการปรับแต่งให้เฉพาะเจาะจงเพื่อมุ่งเป้าสู่บุคคลเฉพาะหรือกลุ่มเล็กๆ ด้วยเทคนิควิศวกรรมสังคม ผู้โจมตี spear phishing ใช้ประโยชน์จากความรู้เกี่ยวกับเป้าหมายของพวกเขา เพื่อหลอกพวกเขาให้เปิดเผยข้อมูลละเอียดอ่อน คลิกลิงก์อันตราย หรือดาวน์โหลดมัลแวร์
การรู้รายละเอียดส่วนตัว เช่น งาน ชื่อเต็ม วันเกิด ความสนใจทางอาชีพ หรือนิสัยการท่องเว็บ ช่วยให้ spear phishers สร้างข้ออ้างที่น่าเชื่อถือซึ่งทำให้การหลอกลวงยากต่อการตรวจจับ
แตกต่างจากอีเมลฟิชชิงจำนวนมาก ข้อความ spear-phishing รู้สึกแท้จริงและคุ้นเคย และการปรับแต่งส่วนตัวนี้มีผลจริง: ในการทบทวนอีเมล 50 พันล้านฉบับทั่ว 3.5 ล้านกล่องจดหมาย Barracuda บริษัทความปลอดภัยไซเบอร์ พบว่า spear-phishing คิดเป็นน้อยกว่า 0.1% ของอีเมลทั้งหมด แต่ก่อให้เกิดการรั่วไหล 66%
นี่คือการดูใกล้ชิดว่า spear phishing คืออะไร มันทำงานอย่างไร และเคล็ดลับในการปกป้องตัวเอง
Spear Phishing ทำงานอย่างไร?
ในด้านความปลอดภัยไซเบอร์ Spear phishing ทำงานโดยใช้ข้อมูลส่วนตัวเพื่อสร้างข้อความฟิชชิงที่ปรับแต่งแล้ว ซึ่งดูถูกต้องและได้รับความไว้วางใจจากบุคคลเป้าหมายเพียงคนเดียว
นี่คือวิธีที่มันโดยทั่วไปเกิดขึ้น:
- Phisher ระบุเป้าหมาย: ผู้โจมตีตัดสินใจว่าจะมุ่งเป้าใคร และต้องการได้อะไร เช่น การเข้าถึงบัญชีหรือระบบเฉพาะ ข้อมูลทางการเงิน หรือแม้แต่หมายเลขประกันสังคม
- Phisher รวบรวมข่าวกรอง: พวกเขาค้นคว้าเป้าหมายโดยใช้ข้อมูลที่พร้อมใช้งานสาธารณะ การรั่วไหลข้อมูล หรือโซเชียลมีเดีย เพื่อเรียนรู้รายละเอียดที่ทำให้การโจมตีน่าเชื่อถือมากขึ้น Phisher อาจค้นหาบทบาทงาน พฤติกรรมประจำวัน หรือสมาชิกในครอบครัว
- Phisher ร่างข้อความ: โดยใช้รายละเอียดที่รวบรวมมา ผู้โจมตีสร้างข้อความที่ปรับแต่งส่วนตัวซึ่งดูเกี่ยวข้องและน่าเชื่อถือ มักปลอมตัวเป็นผู้ติดต่อที่เชื่อถือได้ องค์กร หรือผู้มีอำนาจ เพื่อลดความสงสัยของเป้าหมาย
- ส่งข้อความออกไป: ผู้โจมตีส่งข้อความผ่านช่องทางที่เป้าหมายใช้ประจำ เช่น อีเมล ข้อความ (smishing attacks) การโทรศัพท์ (vishing attacks) หรือแพลตฟอร์มโซเชียลมีเดีย
- คุณตอบสนอง: หากคุณตกเป็นเหยื่อ คุณอาจถูกหลอกให้คลิกลิงก์ไปยังเว็บไซต์อันตราย เปิดไฟล์แนบที่ติดมัลแวร์ หรือตอบกลับด้วยข้อมูลละเอียดอ่อน
- ข้อมูลของคุณถูกขโมย: ผู้โจมตีใช้การโต้ตอบเพื่อจับข้อมูลเข้าสู่ระบบ รายละเอียดทางการเงิน หรือข้อมูลละเอียดอ่อนอื่นๆ ซึ่งสามารถนำไปใช้สำหรับการเข้าครอบครองบัญชี การฉ้อโกง การขโมยข้อมูลส่วนบุคคล หรือการโจมตีเพิ่มเติม
ความสำเร็จของแคมเปญ spear phishing ขึ้นอยู่กับปริมาณการวิจัยและการปรับแต่งที่นำไปสู่การโจมตี การมุ่งเน้นคุณภาพมากกว่าจำนวน หมายความว่า แฮกติวิสต์และแฮกเกอร์ที่ได้รับการสนับสนุนจากรัฐบาล บางครั้งถูกระบุว่าเป็นผู้อยู่เบื้องหลังการโจมตี spear phishing
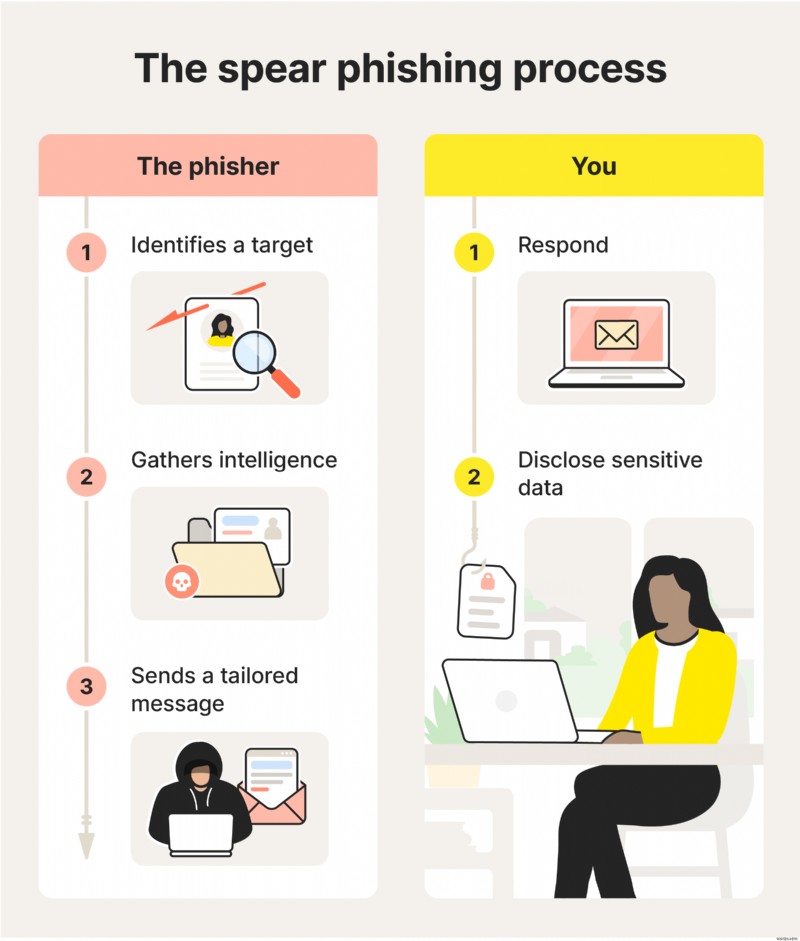
ภาพประกอบรายละเอียดวิธีการทำงานของการโจมตี spear phishing
Spear Phishing เทียบ Phishing เทียบ Whaling
ความแตกต่างหลักระหว่าง phishing, spear phishing และ whaling คือ ใครเป็นเป้าหมาย และทำไมพวกเขาถูกมุ่งเป้า โจมตีฟิชชิงมุ่งเป้ากลุ่มใหญ่ Spear phishing มุ่งเป้าบุคคลเดียวหรือกลุ่มเล็กๆ ที่เฉพาะเจาะจง ในขณะที่ whaling มุ่งเป้าเป้าหมายคุณค่าสูงเพียงรายเดียว
นี่คือการดูรายละเอียดความแตกต่าง:
- Phishing: ผู้โจมตีส่งข้อความทั่วไปไปยังผู้รับจำนวนมาก พึ่งพาปริมาณมากกว่าการปรับแต่งส่วนตัว ข้อความไม่ได้ปรับแต่งให้บุคคลเฉพาะ และโดยปกติมุ่งเป้าเพื่อขโมยข้อมูลเข้าสู่ระบบ รายละเอียดการชำระเงิน หรือข้อมูลพื้นฐานอื่นๆ แม้ความเสียหายแต่ละรายอาจน้อยกว่า แคมเปญฟิชชิงยังคงสามารถก่อให้เกิดความเสียหายกว้างขวางได้
- Spear phishing: ผู้โจมตีมุ่งเป้าบุคคลเฉพาะหรือกลุ่มเล็กๆ และปรับแต่งข้อความโดยใช้รายละเอียดที่รู้จัก เช่น บทบาทงาน ความสัมพันธ์ หรือกิจกรรมล่าสุด เนื่องจากข้อความดูเกี่ยวข้องและน่าเชื่อถือมากขึ้น การโจมตี spear phishing จึงมีโอกาสประสบความสำเร็จมากกว่า และอาจนำไปสู่การเข้าครอบครองบัญชี การขโมยข้อมูลส่วนบุคคล หรือการฉ้อโกงทางการเงินที่มุ่งเป้า
- Whaling: รูปแบบ spear phishing ที่มุ่งเป้าเฉพาะเจาะจงมากขึ้น ที่มุ่งเป้าบุคคลคุณค่าสูง เช่น ผู้บริหารระดับสูงหรือผู้ตัดสินใจระดับสูง การโจมตี whaling ถูกออกแบบมาเพื่อใช้ประโยชน์จากอำนาจหรือการเข้าถึง และมักพยายามกระตุ้นธุรกรรมทางการเงินขนาดใหญ่ เปิดเผยข้อมูลบริษัทที่ละเอียดอ่อน หรือทำลายระบบสำคัญ
ดังนั้น แม้เจตนาหลอกลวงให้ใครสักคนให้สิทธิ์เข้าถึงหรือเปิดเผยข้อมูลละเอียดอ่อนจะเหมือนกันสำหรับทั้งสาม ระดับการมุ่งเป้าจะเปลี่ยนทั้งความยากในการตรวจจับการหลอกลวง และความรุนแรงของความเสียหายที่อาจเกิดขึ้น
ตัวอย่าง Spear Phishing จากโลกจริง
นี่คือตัวอย่างจากโลกจริงบางอย่างที่แสดงว่า spear phishers ใช้ข้อความที่มุ่งเป้าเพื่อเข้าถึงระบบ ขโมยเงิน และละเมิดข้อมูลละเอียดอ่อน
แคมเปญฟิชชิงมุ่งเป้าทีมสนับสนุนลูกค้า
ในการโจมตีที่ كشف露于 2025 spear phishers ส่งอีเมลธีมธนาคารปลอมไปยังที่อยู่อีเมลทีมสนับสนุนของบริษัทผลิต ข้อความดูเหมือนเป็นคำขอชำระเงินที่ถูกต้อง รวมอยู่ในไฟล์ ZIP ในอีเมล
เมื่อผู้รับเปิดไฟล์แนบ มันติดตั้งสปายแวร์บนอุปกรณ์ของพวกเขา มัลแวร์นี้บันทึกการกดแป้นพิมพ์และรวบรวมรหัสผ่านที่บันทึกไว้และข้อมูลละเอียดอ่อนอื่นๆ เพื่อส่งกลับ (หรือ "exfiltrate" ในภาษาความปลอดภัยไซเบอร์) ไปยังผู้โจมตี
Remote Access Trojans มุ่งเป้ายุทธความพยายามของยูเครน
ในแคมเปญ spear phishing นี้ ที่ได้รับชื่อว่า PhantomCaptcha ผู้โจมตีมุ่งเป้าองค์กรช่วยเหลือและสำนักงานรัฐบาลระดับภูมิภาคของยูเครนที่เกี่ยวข้องกับการช่วยเหลือสงคราม นี่คือโซ่ spear phishing หลายขั้นตอน ที่ว่ามีการวางแผนมานาน 6 เดือน
นี่คือภาพรวมว่าการโจมตี spear phishing PhantomCaptcha เกิดขึ้นอย่างไร:
- 誘餌เริ่มต้น: เป้าหมายได้รับ PDF ที่ติดเชื้อซึ่งออกแบบให้ดูเหมือนประกาศรัฐบาลที่ถูกต้อง
- การหลอกลวงแบบ CAPTCHA ปลอม: PDF นำผู้รับไปยังหน้า CAPTCHA ปลอมที่สั่งให้พวกเขาคลิก "I'm not a robot" (ฉันไม่ใช่หุ่นยนต์)
- ติดตั้งมัลแวร์: "การคลิก" ทำให้คำสั่ง PowerShell ที่ซ่อนอยู่รันและติดตั้งมัลแวร์บนอุปกรณ์
- ผู้โจมตีได้การควบคุมระยะไกล: Remote Access Trojan (RAT) ถูกปรับใช้ ทำให้ผู้โจมตีสามารถตรวจสอบกิจกรรม ขโมยข้อมูล และรันคำสั่งจากระยะไกล
แม้อีเมลฟิชชิงจะถูกส่งในช่วงเวลาสั้น มัลแวร์ที่ติดตั้งสร้างความเสี่ยงด้านความปลอดภัยระยะยาว เมื่อ RAT อยู่ในที่แล้ว ผู้โจมตีสามารถรักษาการเข้าถึงอย่างต่อเนื่อง รันคำสั่งจากระยะไกล และส่งออกข้อมูลตามเวลา อาจเปิดใช้งานการโจมตีต่อเนื่องไปเกินกว่าแคมเปญ spear phishing เริ่มต้น
คำเชิญประชุมน่าสงสัยมุ่งเป้านักเรียนเอдинเบิร์ก
ในอีกเหตุการณ์หนึ่งในช่วงต้น 2025 บุคลากรแผนกการศึกษาของสภาเอдинเบิร์กในสกอตแลนด์ ระบุอีเมล spear phishing พร้อมคำเชิญประชุมน่าสงสัยที่ส่งให้นักเรียนและผู้ปกครอง สภาดำเนินการอย่างรวดเร็ว รีเซ็ตรหัสผ่านนักเรียนทั้งหมดเป็นการป้องกัน แต่เสียดายที่มันล็อกนักเรียนไม่ออกจากเครื่องมือการเรียนรู้ออนไลน์สำคัญในช่วงฤดูสอบ
แม้ข้อมูลจะไม่ถูกเจาะ แต่เหตุการณ์นี้แสดงให้เห็นว่าข้อความที่น่าเชื่อถือเพียงข้อความเดียว ยังคงสามารถก่อให้เกิดความรบกวนจริงได้ แม้จะถูกจับได้อย่างรวดเร็ว
เคล็ดลับในการปกป้องตัวเองจากการโจมตี Spear Phishing
Spear phishing ถูกออกแบบมาเพื่อดูเป็นส่วนตัวและน่าเชื่อถือ ดังนั้นการป้องกันที่ดีที่สุดคือการช้าลงและยืนยันก่อนคลิก เปิด หรือตอบกลับ ใช้พฤติกรรมเหล่านี้เพื่อลดความเสี่ยงในการตกเป็นเหยื่อการโจมตี spear phishing:
- ตระหนักถึงโครงรังฟิชชิง: มองหาสัญญาณเตือนทั่วไป เช่น ความเร่งด่วนที่ไม่คาดคิด 壓力ให้ข้ามกระบวนการปกติ คำขอเงินหรือข้อมูลละเอียดอ่อนที่ผิดปกติ และข้อความที่ไม่ตรงกับโทนของผู้ส่งปกติ
- ตรวจสอบรายละเอียดผู้ส่ง: ผู้โจมตีสามารถปลอมชื่อแสดงได้ ในขณะที่ใช้ที่อยู่อีเมลที่คล้ายกัน ขยายข้อมูลผู้ส่งในอีเมล และมองหาการสะกดผิด ตัวอักษรเพิ่ม หรือตัวอักษรและตัวเลขที่สลับกัน
- ยืนยันลิงก์ก่อนคลิก: วางเมาส์เพื่อดูตัวอย่างปลายทาง และเฝ้าระวังโดเมนแปลกหรือคำเพิ่มเติม (ระวังอย่าคลิก!) หากคุณต้องเข้าถึงบัญชี ให้พิมพ์เว็บไซต์ลงในเบราว์เซอร์หรือใช้บุ๊กมาร์กที่บันทึกไว้แทนการคลิกลิงก์
- ยืนยันคำขอผิดปกติผ่านช่องทางอื่น: หากผู้ส่งขอข้อมูลละเอียดอ่อน บัตรของขวัญ การโอนเงิน หรือข้อมูลเข้าสู่ระบบ ให้ยืนยันโดยโทรหาเบอร์ที่รู้จัก หรือส่งข้อความให้บุคคลนั้นผ่านวิธีที่แยกต่างหากและน่าเชื่อถือ
- จัดการไฟล์แนบว่าเป็นอันตรายโดยอาจเป็น: อย่าเปิดไฟล์แนบที่ไม่คาดคิด โดยเฉพาะหากเป็นเรื่องเร่งด่วนหรือคลุมเครือ เนื่องจากอาจกระตุ้นการดาวน์โหลดมัลแวร์
- ลดการเปิดเผยบนเว็บไซต์โบรกเกอร์ข้อมูล: โบรกเกอร์ข้อมูลรวบรวมและขายข้อมูลส่วนตัวที่ผู้โจมตีสามารถใช้เพื่อปรับแต่งข้อความ spear phishing เครื่องมือความเป็นส่วนตัว เช่น ที่รวมอยู่ใน Norton 360 Deluxe สามารถช่วยคุณเลือกนอก (opt out) ได้ในที่ที่เป็นไปได้ จำกัดปริมาณข้อมูลที่เปิดเผย
- ใช้การปกป้องบัญชีที่แข็งแกร่งขึ้น: ใช้รหัสผ่านที่ไม่ซ้ำและปลอดภัยและตัวจัดการรหัสผ่าน เปิด 2FA หรือการยืนยันตัวตนแบบ authenticator สำหรับบัญชีสำคัญ โดยเฉพาะอีเมล การธนาคาร และการล็อกอินที่ทำงาน
- อัปเดตซอฟต์แวร์ให้ทันสมัย: การอัปเดตซอฟต์แวร์มักซ่อมช่องโหว่ด้านความปลอดภัยที่ผู้โจมตีใช้ประโยชน์ เปิดการอัปเดตอัตโนมัติเมื่อเป็นไปได้
- สำรองไฟล์ไว้: การสำรองข้อมูลเป็นประจำสามารถช่วยคุณกู้คืนได้ หากมัลแวร์หรือแรนซัมแวร์ที่ล็อกหรือทำลายไฟล์ของคุณถูกติดตั้งหลังการโจมตีฟิชชิง หากคุณต้องใช้การสำรองข้อมูล โปรดแน่ใจว่าใช้จากก่อนที่มัลแวร์จะติดตั้งบนอุปกรณ์ของคุณ
สิ่งที่ต้องทำหากคุณคลิกลิงก์ spear phishing
หากคุณคลิกลิงก์น่าสงสัย เปิดไฟล์แนบ หรือป้อนข้อมูล ให้ดำเนินการอย่างรวดเร็วเพื่อจำกัดความเสียหายและรักษาความปลอดภัยบัญชีของคุณ ปฏิบัติตามเคล็ดลับเหล่านี้โดยเร็วที่สุดเพื่อลดทอนความเสียหาย:
- ตัดการเชื่อมต่ออินเทอร์เน็ต: ปิด Wi-Fi หรือปิดข้อมูลมือถือ เพื่อลดโอกาสมัลแวร์สื่อสารออกไป
- รันการสแกนแอนติมัลแวร์: ใช้เครื่องมือสแกนมัลแวร์ที่น่าเชื่อถือเพื่อตรวจสอบมัลแวร์ สปายแวร์ หรือเครื่องมือเข้าถึงระยะไกล และปฏิบัติตามขั้นตอนแก้ไขที่แนะนำ
- เปลี่ยนรหัสผ่านของคุณ: เปลี่ยนรหัสผ่านที่เกี่ยวข้องกับบัญชีอีเมลของคุณ จากนั้นไปที่การธนาคารและบัญชีสำคัญอื่นๆ ใช้รหัสผ่านที่ไม่ซ้ำและแข็งแกร่ง และลงชื่อออกจากเซสชันอื่นๆ
- เปิดใช้งานการยืนยันตัวตนสองปัจจัย (2FA): เปิด 2FA ทันที (โดยเฉพาะแอป authenticator หรือ security key) เพื่อลดความเสี่ยงการเข้าครอบครองบัญชี หากข้อมูลเข้าสู่ระบบถูกจับ
- เฝ้าระวังกิจกรรมน่าสงสัย: ตรวจสอบการล็อกอินที่ไม่คุ้นเคย อีเมลรีเซ็ตรหัสผ่านที่คุณไม่ได้ขอ กฎการส่งต่อใหม่ในอีเมลของคุณ และธุรกรรมที่ไม่ได้รับอนุญาต ต่อเนื่องตรวจสอบนี้เป็นจำนวนสัปดาห์
- รายงานข้อความ: รายงาน spear phishing ให้ผู้ให้บริการอีเมลของคุณ หรือทีม IT/ความปลอดภัยที่ทำงาน หากข้อความปลอมตัวเป็นบริษัท ให้รายงานให้องค์กรนั้นด้วย
- เฝ้าระวังสัญญาณการขโมยข้อมูลส่วนบุคคล: หากคุณแชร์ข้อมูลส่วนตัว ให้ตรวจสอบบัญชีการเงินและรายงานเครดิตเพื่อกิจกรรมที่ไม่คาดคิด พิจารณาวาง fraud alert หรือ credit freeze หาก SSN ของคุณถูกเปิดเผย
ปกป้องตัวเองจาก Spear Phishing
Spear phishing ทำงานได้เพราะการโจมตีดูถูกต้องและมาถึงในช่วงเวลาที่เหมาะสม ทำให้ยากต่อการตรวจจับ แม้คุณจะรู้ว่าต้องมองหาอะไร ซอฟต์แวร์ Cyber Safety เฉพาะทางสามารถช่วยคุณจับลิงก์อันตราย เว็บไซต์ปลอม และสปายแวร์เมื่อการป้องกันของคุณลดลง
Norton 360 Deluxe รวมการป้องกันการหลอกลวงที่ขับเคลื่อนด้วย AI ที่แข็งแกร่ง ช่วยบล็อกเว็บไซต์ฉ้อโกง สแกนไฟล์ดาวน์โหลดและไฟล์แนบหามัลแวร์ และตรวจสอบแอปสำหรับพฤติกรรมน่าสงสัยที่อาจบ่งชี้สปายแวร์ มันยังรวมตัวจัดการรหัสผ่าน แอนติไวรัส VPN และคุณสมบัติการตรวจสอบความเป็นส่วนตัวที่ช่วยคุณลบข้อมูลส่วนตัวของคุณจากเว็บไซต์โบรกเกอร์ข้อมูล
คำถามที่พบบ่อย
อาชญากรไซเบอร์ใช้ AI ใน spear phishing อย่างไร?
อาชญากรไซเบอร์ตอนนี้สามารถใช้เครื่องมือ AI เพื่อทำให้การโจมตี spear phishing ที่ปรับแต่งส่วนตัวสูงเป็นอัตโนมัติ และแทนที่จะสร้างด้วยมือสำหรับเป้าหมายเฉพาะจำนวนน้อย ผู้โจมตีสามารถใช้ AI เพื่อสร้างอีเมลที่ปรับแต่งส่วนตัวสำหรับผู้คนหลายพันคน โดยการวิเคราะห์ข้อมูลสาธารณะ รูปแบบการเขียน และพฤติกรรมออนไลน์ AI สามารถช่วยสร้างอีเมล ข้อความ และเว็บไซต์ปลอมที่มุ่งเป้า ซึ่งดูเป็นธรรมชาติและน่าเชื่อถือมากขึ้น นี่ทำให้การโจมตี spear phishing ยากต่อการตรวจจับและง่ายต่อการทำให้เป็นอัตโนมัติ
Clone phishing เหมือนกับ spear phishing หรือไม่?
ไม่ Spear phishing มุ่งเป้าบุคคลเฉพาะโดยใช้รายละเอียดที่ปรับแต่งส่วนตัวเพื่อทำให้ข้อความรู้สึกถูกต้อง ในขณะนั้น Clone phishing เป็นประเภทหนึ่งของ spear phishing ที่ข้อความที่ได้รับจริงๆ ถูกคัดลอกและส่งใหม่พร้อมกับลิงก์หรือไฟล์แนบอันตรายที่แทนที่ตัวต้นฉบับ
บันทึกจากบรรณาธิการ: บทความของเราเสนอข้อมูลเพื่อการศึกษาและเขียนขึ้นเพื่อสร้างการตระหนักรู้เกี่ยวกับหัวข้อสำคัญในความปลอดภัยไซเบอร์ ผลิตภัณฑ์และบริการของ Norton อาจไม่ปกป้องจากทุกประเภทของภัยคุกคาม การฉ้อโกง หรืออาชญากรรมที่เราเขียนเกี่ยวกับ สำหรับรายละเอียดเพิ่มเติมเกี่ยวกับวิธีที่เราวิจัย เขียน และตรวจสอบบทความของเรา โปรดดู Editorial Policy ของเรา
