

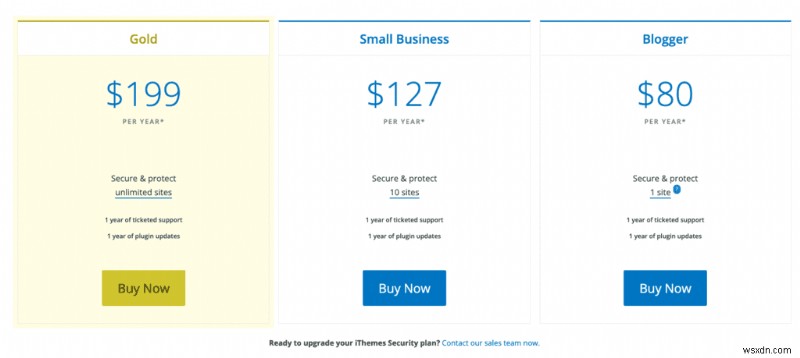
iThemes Security ดูเหมือนดีลที่ดีในราคา $199 สำหรับเว็บไซต์ไม่จำกัด และด้วยราคาที่เอาชนะไม่ได้ จึงเป็นผู้แข่งขันจริงในการแข่งขันปลั๊กอินความปลอดภัย WordPress
มุมอีกมุมคือ Wordfence แชมป์น้ำหนักหนักที่ไม่โต้แย้งได้ในหมวดหมู่นี้ Wordfence รู้จักในปลั๊กอินฟรีที่มีฟีเจอร์มาก และงานวิจัยความปลอดภัยและทรัพยากร สำหรับเวอร์ชันพรีเมียม แต่ละไซต์คิดค่าใช้จ่ายขั้นต่ำ $99 ต่อปี ซึ่งยังคือดีลที่ดี
แม้ในขั้นนี้ ไม่มีการเปรียบเทียบจริงระหว่างสองตัว แต่เรารันทั้งคู่ผ่านชุดการทดสอบ (Battery of Tests)
ในชุดนี้ ปลั๊กอินความปลอดภัยอันดับหนึ่ง 5 ตัว ผ่านการต่อสู้แบบ Gladiator กับมัลแวร์ โจมตี และช่องโหว่ ตัวไหนจะชนะ? อ่านต่อไป
VERDICT iThemes Security vs Wordfence เป็นการแข่งขันที่ไม่เท่าเทียมกัน เวอร์ชันฟรีของ Wordfence ดีกว่าเวอร์ชันพรีเมียมของ iThemes Security หลายออเดอร์แมกนิจูด (Orders of Magnitude) Wordfence มีข้อเสีย แต่ปกป้องเว็บไซต์ได้บ้าง iThemes ไม่ค่อยปกป้องอะไรเลย
ตัวเลือกของเรา
ในชุดนี้ เราต้องการทดสอบปลั๊กอินความปลอดภัย WordPress อันดับนำ เพื่อหาว่าตัวไหนทำงานจริง สำหรับนั้น เราสร้าง 3 เว็บไซต์: หนึ่ง บล็อกง่ายๆ มีปลั๊กอินและธีมไม่มาก เป็น Control สอง เว็บไซต์ที่มีปลั๊กอินล้าสมัย 3 ตัวที่มีช่องโหว่ เราเลือกปลั๊กอินตั้งแต่ยอดนิยมถึงคลุมเครือ พร้อมชุดช่องโหว่ และสาม เว็บไซต์ที่เต็มไปด้วยมัลแวร์
3 เว็บไซต์, 5 ปลั๊กอิน, 45 วัน เราทดสอบ สแกนเนอร์, Cleaner, ไฟร์วอลล์, Bot Protection, Firewalls, Activity Logs และอื่นๆ มากมาย เราคำนึงถึง มัลแวร์ใหม่, มัลแวร์เก่า, มัลแวร์แบบไฟล์, มัลแวร์ในฐานข้อมูล, Redirect Hacks, Pharma Hacks, SQL Injections, Brute Force Attacks และอื่นๆ อีกมากมาย
ผลลัพธ์ชัดเจน: มีแค่ MalCare ที่สแกน ทำความสะอาด และปกป้องเว็บไซต์ทดสอบได้ หากคุณมองหาความรู้สึกสบายใจกับความปลอดภัย WordPress MalCare คือทางออก
สรุปการเปรียบเทียบ iThemes Security vs Wordfence
iThemes Security vs Wordfence เป็นเรื่องง่าย: Wordfence ทั้งทาง
มาพิจารณาความปลอดภัย WordPress เป็น Spectrum (สเปกตรัม) ระหว่างสองขั้ว: ไม่มีการป้องกัน และ False Sense of Security (ความรู้สึกปลอดภัยเท็จ) ด้านหนึ่ง และ False Positives (บлагบจบ) และคำเตือนน่ากลัว (Dire Warnings) อีกขั้ว iThemes Security ให้ False Sense of Security และ Wordfence ทำให้คุณอยู่ในสถานะ Near-constant Fear (กลัวเกือบตลอดเวลา)
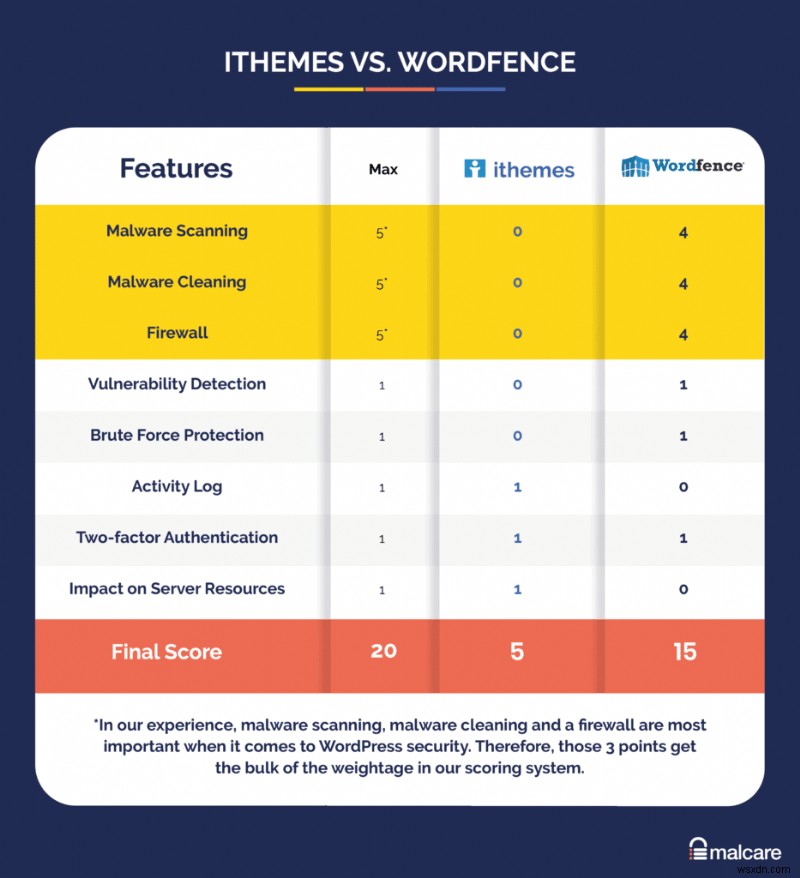
ในมติของเรา ทั้งคู่ไม่ใช่ตัวเลือกที่ดี อย่างไรก็ตาม Wordfence มีเวอร์ชันฟรีที่ดีเยี่ยม ปกป้องเว็บไซต์ได้ในระดับใหญ่ ในขณะที่แม้เวอร์ชันพรีเมียมของ iThemes Security ก็ไม่ทำอะไรปกป้องเว็บไซต์เลย คำแนะนำของเรา หลีกเลี่ยงทั้งสองขั้ว และเลือกปลั๊กอินความปลอดภัยที่ดี
iThemes Security ในโครงร่าง
iThemes Security เป็นปลั๊กอินความปลอดภัย WordPress ที่แย่ที่สุดที่เราเคยเห็น มีฟีเจอร์ดีบ้าง เช่น Two-Factor Authentication และรองรับรหัสผ่านแข็งแกร่ง แต่เพียงเท่านั้น ไม่มีสแกนเนอร์มัลแวร์ ไม่สามารถทำความสะอาดมัลแวร์ได้ และไม่ต้องพูดถึงไฟร์วอลล์ จริงๆ หากคุณใช้ iThemes อยู่ โปรดสแกนเว็บไซต์ทันที
Fun Fact: iThemes เป็นปลั๊กอินความปลอดภัยตัวแรกที่เราทดสอบ เว็บไซต์และกระบวนการตั้งค่าทั้งหมดให้ความรู้สึกว่า ใช่ พวกเขารู้เรื่องความปลอดภัย WordPress น่าเสียดายที่ไม่มี Know-how ใดๆ ทำทางเข้าไปในปลั๊กอินจริง
iThemes Security เป็น Malware Scanner จริงๆ เพราะไม่มีกลไกทำความสะอาดมัลแวร์ และเว็บไซต์ไม่ได้บอกว่ามีไฟร์วอลล์ นี่ไม่ดี เพราะการสแกนเป็นเสาหลักของความปลอดภัย WordPress แต่ไม่ใช่เสาเดียว อย่างไรก็ตาม คุณสามารถรวมปลั๊กอินหลายตัวเพื่อให้ได้ฟังก์ชันนั้น หากมีสแกนเนอร์ที่ดีพอในตอนแรก
อ้ะ แต่นั่นคือปัญหา iThemes ไม่ใช่ Malware Scanner ไม่ใช่ Vulnerability Scanner มันสแกน Google Blacklist สำหรับเว็บไซต์ของคุณ นั่นคือ สิ่งเดียวกันที่คุณทำได้จากหน้า Transparency Report โดยไม่ต้องติดตั้งปลั๊กอิน ตัวบ่งชี้ใหญ่ที่สุดคือ การสแกนใช้เวลาแค่วินาที ไม่มีทางสแกนเนอร์จะผ่านไฟล์และโฟลเดอร์ทั้งหมดของเว็บไซต์ในเพียงวินาทีได้
Brute Force Protection สำหรับหน้าล็อกอิน แพทย์ (Patchy) และไม่สม่ำเสมอ และ Activity Log ไร้ประโยชน์ รายละเอียดในภายหลัง
ข้อดี: iThemes Security มี 2FA (Two-Factor Authentication) ยอดเยี่ยม เราชอบการติดตั้ง reCAPTCHA บน wp-login ที่ง่าย และสุดท้าย การตั้งค่าจัดการรหัสผ่านผู้ใช้ (User Password Management) รายละเอียดและละเอียดมาก นอกจากนี้ มีฟีเจอร์ WordPress Hardening บ้างที่ดี เช่น บล็อกการรัน PHP ในโฟลเดอร์
รวมๆ การทดสอบ iThemes Security เป็นประสบการณ์ที่เปิดเผยความจริง (Revelatory) เรานำความปลอดภัยอย่างจริงจัง และตกตะลึงที่ Verbiage (ภาษาที่ชาญฉลาด) และ Feature Set ที่หลอกลวงสามารถหลอกลวงแอดมินให้คิดว่าไซต์ของพวกเขาปลอดภัย จริงๆ เราแนะนำอย่างยิ้นให้ผู้ใช้ iThemes ทบทวนความปลอดภัยทั้งหมด และสแกนเว็บไซต์ทันที
Wordfence ในโครงร่าง
Wordfence เป็นปลั๊กอินความปลอดภัยฟรีที่ดีที่สุดที่เราพบ รองจาก MalCare เราแนะนำอย่างยิ่งสำหรับเว็บไซต์ที่มีงบประมาณศูนย์สำหรับความปลอดภัย ไฟร์วอลล์บล็อกโจมตีส่วนใหญ่ สแกนเนอร์ตรวจจับมัลแวร์แบบไฟล์ส่วนใหญ่ และฟีเจอร์ซ่อมแซมมัลแวร์ช่วยกำจัดส่วนใหญ่ ข้อเสียคือ จะมี False Positives เยอะมาย มัลแวร์บางส่วนพลาด และบริการทำความสะอาดฉุกเฉินแพงมาก
เราตื่นเต้นลอง Wordfence เพราะเป็นปลั๊กอินความปลอดภัยที่ใช้มากที่สุด และหลังประสบการณ์แย่ๆ (อ่าน: iThemes) จะดีที่ได้เห็นปลั๊กอินนี้จัดการความปลอดภัย WordPress อย่างไร

เราจะลึกลงในส่วนภายหลัง แต่อยากพูดถึงด้านสำคัญของความปลอดภัยก่อน
Wordfence มีสแกนเนอร์ดีพอ ตรวจพบมัลแวร์แบบไฟล์ทั้งหมดที่เรามีในปลั๊กอินและธีมฟรี แต่ มี Caveats (ข้อแม้) ใหญ่ๆ เกี่ยวกับประสิทธิภาพ สแกนเนอร์ไม่ตรวจพบมัลแวร์ในฐานข้อมูล และมัลแวร์ในปลั๊กอินและธีมพรีเมียม นอกจากนี้ การรันสแกนกินทรัพยากรเว็บไซต์ของเราไปอย่างชัดเจน
ต่อไป เราลอง Auto-repair มัลแวร์ ต่างใจที่มันซ่อมแซมมัลแวร์แบบไฟล์ทั้งหมดจากเว็บไซต์เกือบทันที ไม่ใช่มัลแวร์ในฐานข้อมูล แต่นี่คิดว่าประสิทธิภาพ Cleaner ไม่ได้ดีนัก แต่มันดีกว่าปลั๊กอินอื่นในชุดทดสอบนี้ที่เราล้มเหลวจริงๆ เราจึงยินดีที่ได้เห็นความแตกต่าง
ไฟร์วอลล์ค่อนข้างมีประสิทธิภาพ บล็อกโจมตีทั่วไปและรุนแรงส่วนใหญ่ที่ทำให้เว็บไซต์ปวดหัว หนึ่งเรื่องที่ผิดหวังคือ ไฟร์วอลล์สร้าง Alerts เยอะมายสำหรับเรา เราต้องการรู้จริงๆ ไหมว่ามีใครจากเยอรมนีพยายามแฮกเว็บเรา 20 ครั้งใน 5 นาทีที่ผ่านมา ใน 20 การแจ้งเตือนแยกกัน? ไม่ Inbox ของเราจมใน Alerts ของ Wordfence ในไม่กี่วัน และเป็นไปไม่ได้ที่จะแยกแยะข้าวโพดจากข 겨 (separate wheat from chaff) นอกจากนี้ ผู้ใช้ฟรีได้รับอัปเดตไฟร์วอลล์ช้ากว่าผู้ใช้พรีเมียม ดังนั้นมี Window of Opportunity (โอกาส) ให้แฮกเกอร์บุกเข้าเว็บไซต์ที่ไม่ได้รับการป้องกัน
มีฟีเจอร์ความปลอดภัยอื่นๆ อีกหลายอย่าง Wordfence รัน Lean Ship (ดำเนินงานอย่างมีประสิทธิภาพ) ฟังก์ชันอื่นๆ เช่น อัปเดตปลั๊กอินเมื่อตรวจพบช่องโหว่ ถูกทิ้งไว้ที่ wp-admin สมเหตุสมผล เพราะทำไมต้องทำซ้ำฟีเจอร์ที่มีอยู่แล้วบนแดชบอร์ดเดียวกัน มี Brute Force Protection ดีพอ และ 2FA แข็งแกร่ง
เราหลงใหล Usability (ความใช้งานง่าย) ของปลั๊กอินที่มหาศาล ภาษาเข้าถึงง่ายและตรงไปตรงมา โดยไม่ใช้ Jargon (ภาษาเฉพาะทาง) มากเกินไป ฟีเจอร์ขั้นสูงสำหรับ Power Users ซ่อนอยู่ใน Settings ด้วย
อย่างไรก็ตาม เราประหลาดใจที่ไม่มี Activity Log จริงๆ ยกเว้น Raw List ที่อ่านไม่ออก สำหรับนักพัฒนา Wordfence ยังไม่มี Bot Protection สำหรับเว็บไซต์เลย สุดท้าย และน่าผิดหวังที่สุดสำหรับปลั๊กอินนี้ มันกินทรัพยากรเซิร์ฟเวอร์มากมาย จนเว็บโฮสต์หลายแห่ง Ban (ห้าม) การใช้ Wordfence หมด
รวมๆ Wordfence เป็นปลั๊กอินความปลอดภัยที่ดีเยี่ยม แต่ไม่ใช่ตัวที่ดีที่สุดสำหรับเว็บไซต์ของคุณ MalCare คือทางไป ด้วยสแกนเนอร์ยอดเยี่ยม การทำความสะอาดมัลแวร์ที่มีประสิทธิภาพ และไฟร์วอลล์ขั้นสูงพร้อมอัปเดต Real-time
ควรมองหาอะไรในปลั๊กอินความปลอดภัย
ความปลอดภัย WordPress อาจเป็นสัตว์ประหลาดที่จัดการยาก โดยเฉพาะกับข้อมูลผิด (Misinformation) ที่เยอะมายออนไลน์ หนึ่งสิ่งแน่ชัด แฮกเกอร์สามารถก่อให้เกิดความสูญเสียรายได้, ธุรกิจ, คดีความ, ค่าใช้จ่ายส่วนตัว, การตลาดแบรนด์, Organic Traffic และอื่นๆ อีกมาก ปลั๊กอินความปลอดภัยที่ถูกต้องจะต้านทานทั้งหมดนั้น นอกจากนี้ ยังประหยัดเวลาและเงินให้คุณลงทุนในด้านอื่นของธุรกิจ
เรามักเจอคำถาม: จะเลือกปลั๊กอินความปลอดภัยที่เหมาะสมสำหรับเว็บไซต์ WordPress อย่างไร?
คำตอบมักเป็นรายการยาวๆ ของฟีเจอร์ บางอย่างสำคัญ บางอย่างไม่ค่อย แต่ทุกปลั๊กอินอยากขายให้คุณซื้อฟีเจอร์ 100+ ส่วนใหญ่มีผลต่อความปลอดภัยเว็บไซต์น้อยหรือไม่มีเลย แต่วันรายการจะสับสนปัญหา นานพอที่จะทำให้ความปลอดภัย WordPress กลายเป็นปวดหัวอีกครั้ง
ดังนั้น เราจัดทำรายการจำเป็น — และสั้น! — ของฟีเจอร์ความปลอดภัย คุณควรมองหาปลั๊กอินความปลอดภัยที่ตอบโจทย์เกือบทุกอย่างในรายการนี้ และหาโซลูชันอื่นสำหรับฟีเจอร์ที่มันไม่มี
- ฟีเจอร์ความปลอดภัยจำเป็น (Essential Security Features)
- การสแกนมัลแวร์ (Malware Scanning)
- การทำความสะอาดมัลแวร์ (Malware Cleaning)
- ไฟร์วอลล์ (Firewall)
- ฟีเจอร์ความปลอดภัยที่ดีถ้ามี (Good-to-have Security Features)
- การตรวจจับช่องโหว่ (Vulnerability Detection)
- การป้องกัน Brute Force ล็อกอิน (Brute Force Login Protection)
- บันทึกกิจกรรม (Activity Log)
- Two-Factor Authentication (2FA)
- ปัญหาที่อาจเกิดขึ้น (Potential Problems)
- ผลกระทบต่อทรัพยากรเซิร์ฟเวอร์ (Impact on Server Resources)
ปลั๊กอินเพียงตัวเดียวที่ใกล้เคียงกับการติ๊กทุกกล่องคือ MalCare ด้วยการเลือก MalCare คุณรับรองว่าเว็บไซต์ได้รับความปลอดภัยที่ดีที่สุดจากแฮกเกอร์และมัลแวร์ของพวกเขา
iThemes Security vs Wordfence: การเปรียบเทียบฟีเจอร์แบบ Head-to-head
ในส่วนนี้ เราระบุรายละเอียดการค้นพบของเรา หากคุณสนใจอ่านเพิ่มเติมเกี่ยวกับฟีเจอร์เฉพาะ หลังทดสอบ 45 วัน เรามีข้อมูลมากและผลการค้นพบเยอะ ทั้งหมดบรรจุอยู่ที่นี่เพื่อความเพลิดเพลินในการอ่าน
ฟีเจอร์เรียงจากสำคัญที่สุดไปน้อยที่สุด และเราประเมินทั้งสองปลั๊กอินในแต่ละปัจจัย เป้าหมายคือนำเสนอทุกอย่างที่เราค้นพบอย่างเป็นธรรมที่สุด จึงไม่ได้เก็บอะไรไว้
หากต้องการไปที่ใจความของการทดสอบนี้เลย ติดตั้ง MalCare และคุณจะไม่ต้องได้ยินเรื่องราวน่าสะพรึงกลัวบางอย่างที่เราค้นพบ
การสแกนมัลแวร์ (Malware Scanning)
สแกนเนอร์ Wordfence ตรวจพบมัลแวร์แบบไฟล์บนเว็บไซต์ทดสอบ แต่ไม่ใช่มัลแวร์ในฐานข้อมูล พลาดมัลแวร์ในปลั๊กอินและธีมพรีเมียมด้วย iThemes Security ไม่ได้สแกนเว็บไซต์เลย จึงชัดเจนว่าไม่พบมัลแวร์
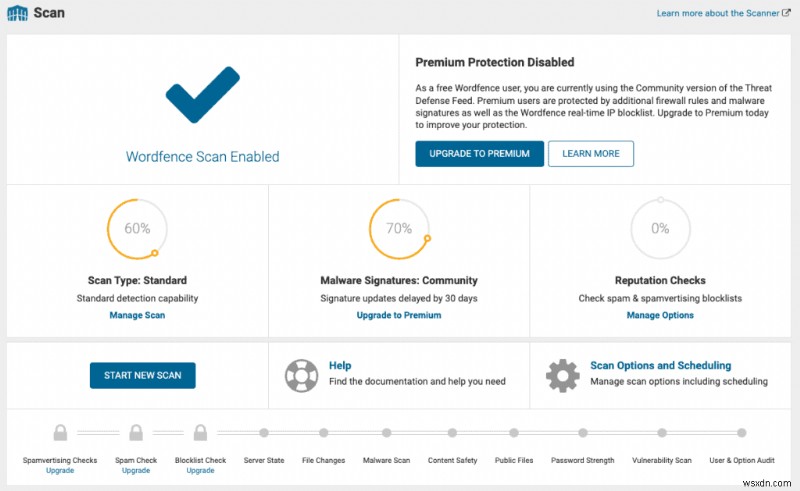
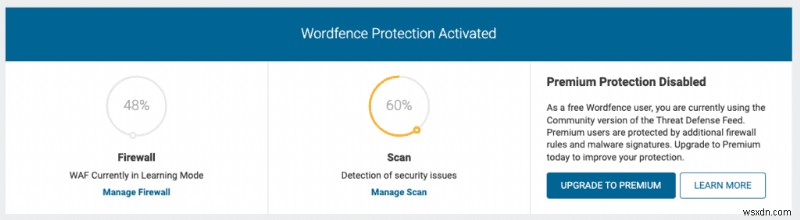
หลังติดตั้ง Wordfence ตั้งค่า First Scan อัตโนมัติ จนตรงนี้ดีเยี่ยม ปล่อยสแกนเนอร์ทำงาน สำรวจฟีเจอร์อื่นๆ ไปหลายชั่วโมง แล้วเห็นว่ามันค้างที่ 60% เว็บไซต์เล็กนิดหน่อย ทำไมถึงเป็นอย่างนี้?
พบว่า 60% ไม่ใช่ Progress Bar แตเป็นเปอร์เซ็นต์บ่งชี้ประสิทธิภาพของสแกนเนอร์ฟรี ต้องอัปเกรดเป็น Pro จึงได้ 100% สมเหตุสมผล แต่วิธีแสดงบนแดชบอร์ดสับสนมาก

เรา Restart สแกน และพอใจที่เสร็จเร็วมาก สแกนเนอร์แจ้งเตือนมัลแวร์ส่วนใหญ่ แม้ไม่ใช่ทั้งหมด มัลแวร์ที่ตรวจพบง่ายอยู่ในไฟล์หลัก WordPress และไฟล์/โฟลเดอร์ของปลั๊กอินและธีมฟรี พลาดมัลแวร์ Redirect แฮกในฐานข้อมูล และไฟล์ในปลั๊กอินและธีมพรีเมียม
เราทิ้งมัลแวร์แบบไฟล์เยอะมายให้ Wordfence มันตรวจพบเกือบทั้งหมด มีฐานข้อมูลลายเซ็นมัลแวร์ครอบคลุม คาดว่าจะตรวจพบประมาณ 70-80% ของมัลแวร์ ไม่ดีเท่า 95% เหมือน MalCare แตาดีอย่างมากกว่าปลั๊กอินความปลอดภัยอื่นๆ ทั้งหมด การตรวจจับเป็นครึ่งหนึ่งของการต่อสู้
Caveats ของเรากับ Wordfence คือ มี Alerts เยอะมาย และ False Positives สูง ทั้งสองปัจจัยทำให้ Alerts เสียผลกระทบตามเวลา และมีอันตรายจริงที่ Alert จริงอาจพลอดไป สแกนกินทรัพยากรเซิร์ฟเวอร์มาก เราจะพูดในส่วนหลัง
สแกนเนอร์ iThemes ไม่สแกนหามัลแวร์เลย มันตรวจสอบว่าเว็บไซต์อยู่ใน Blacklist หรือไม่ และแค่ Blacklist เดียว Sucuri ก็มีการตรวจสอบนี้ แต่พวกเขามีศีลธรรม (Decency) อยู่สองประการ: หนึ่ง ไม่ติดป้ายว่าเป็น Scanner สอง ตรวจสอบมากกว่าแค่ Blacklist ของ Google ไซต์ทดสอบของเราแน่นอนไม่อยู่ Blacklist เพราะไม่ได้ถูกจัดทำดัชนี ดังนั้น รายงานสแกนมัลแวร์ของ iThemes ให้ Clean Chit กับไซต์เต็มไปด้วยมัลแวร์? ไม่ประทับใจ

การทำความสะอาดมัลแวร์ (Malware Cleaning)
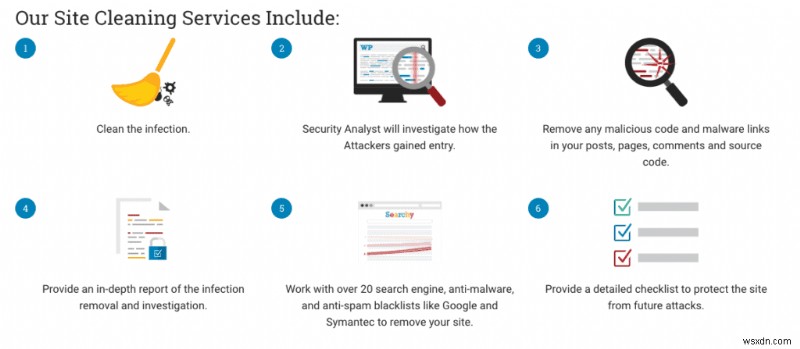
iThemes Security ไม่มีการทำความสะอาดมัลแวร์ อัตโนมัติหรืออื่นๆ Wordfence สามารถซ่อมแซมไฟล์มัลแวร์ได้ แต่ประสิทธิภาพขึ้นอยู่กับมัลแวร์ที่ตรวจพบ Wordfence มีบริการกำจัดมัลแวร์พรีเมียม ราคา $490 ต่อไซต์
หลังสแกนเสร็จ Wordfence แสดง 2 ตัวเลือกจัดการไฟล์ถูกแฮก — นอกจาก CTA ขอความช่วยเหลือจากผู้เชี่ยวชาญ: ลบไฟล์ที่ลบได้ทั้งหมด และซ่อมแซมไฟล์ที่ซ่อมได้ทั้งหมด

ตัวเลือก Delete ลบไฟล์ 1 ไฟล์สำเร็จโดยไม่มี Error หลังแสดงข้อความน่ากลัวว่าการลบไฟล์อาจทำให้เว็บไซต์เสียหาย เป็นจริง แต่มัลแวร์ก็น่ากลัวเช่นกัน! อย่างไรก็ตาม ตัวเลือกนี้เป็น Damp Squib (ไฟฟ้าชักช้าว/ไม่มีผล) จึงไปตัวเลือก Repair แทน มีคำเตือนคล้ายกัน แต่เรา Power through (ขยับข้ามไป) และซ่อมแซมไฟล์ส่วนใหญ่ได้ เมื่อรันไซต์ผ่านสแกนเนอร์ MalCare ไซต์ปราศจากมัลแวร์

ปลั๊กอินความปลอดภัยอื่นๆ ส่วนใหญ่ล้มเหลวที่จุดนี้ จึงไม่ต้องทดสอบต่อ เราได้ผลแล้ว อย่างไรก็ตาม ฐานข้อมูลลายเซ็นมัลแวร์ของ Wordfence ครอบคลุม จึงขยายข่ายทดสอบ
เราเพิ่มมัลแวร์ Redirect แฮกในฐานข้อมูลเว็บไซต์ พร้อมกับบางกรณีของแฮกคีย์เวิร์ดญี่ปุ่น เรายังซ่อนมัลแวร์ในปลั๊กอินและธีมพรีเมียม โดยสงสัยว่าสิ่งเหล่านี้จะทำให้สแกนเนอร์และ Cleaner ล้มเหลว และมันล้มเหลวจริง
ข้อสรุปที่ได้คือ หากทีม Wordfence เคยเห็นมัลแวร์ การซ่อมแซมไฟล์จะทำงาน มิฉะนั้น ไม่ทำงาน Wordfence ยังล้มเหลวเมื่อมีมัลแวร์ในฐานข้อมูล มัลแวร์อย่าง Redirect Hack หรือมัลแวร์ใหม่ จะพลาดแน่ และยังพลาดมัลแวร์ในไฟล์ที่ไม่ใช่ WordPress Core หรือปลั๊กอิน/ธีมที่ไม่ได้เผยแพร่สาธารณะ Wordfence ไม่สามารถหามัลแวร์ในปลั๊กอินและธีมพรีเมียมได้
กรณี Auto-repair ไม่ได้ คุณสามารถขอความช่วยเหลือกำจัดมัลแวร์ บริการรับประกันลบมัลแวร์ ประตูหลัง และตรวจสอบเว็บไซต์หาช่องโหว่ หากไซต์ตก Blacklist Wordfence ช่วยขจัดได้ Cleanup ได้รับประกัน 1 ปี หากแอดมินปฏิบัติตามคำแนะนำหลังโดนแฮกอย่างเคร่งครัด เราไม่สามารถแสดงความเห็นถึงประสิทธิภาพของบริการกำจัดมัลแวร์ Wordfence ได้ เนื่องจากไม่ได้ลองใช้
ตามที่กล่าว iThemes Security ไม่สามารถทำความสะอาดมัลแวร์ได้ จึงไม่มีอะไรเพิ่มเติมในหน้าที่นี้
ในประสบการณ์ของเรา การทำความสะอาดมัลแวร์เป็นด้านสำคัญที่สุดของความปลอดภัย WordPress ควรทำโดยผู้เชี่ยวชาญความปลอดภัยเท่านั้น เพราะมีศักยภาพสิ่งต่างๆ จะผิดพลายอย่างรุนแรง MalCare ให้ตัวเลือก Auto-clean มัลแวร์ และเข้าถึงผู้เชี่ยวชาญความปลอดภัยช่วยเหลือปัญหาที่อาจเกิดขึ้น
ไฟร์วอลล์ (Firewall)
iThemes Security ไม่มีไฟร์วอลล์ Wordfence มี Web Application Firewall ป้องกันภัยคุกคามทั่วไปและรุนแรงส่วนใหญ่ได้มีประสิทธิภาพ แต่เวอร์ชันฟรีได้รับอัปเดตช้ากว่าพรีเมียม
ไฟร์วอลล์ WordPress เป็นส่วนสำคัญของอาวุธความปลอดภัยของคุณ เก็บโจมตีและทรัฟฟิกอันตรายออกไปด้วยกฎ (Rules) ในปลั๊กอินความปลอดภัยส่วนใหญ่ที่เรารีวิว เราหลีกเลี่ยงการอธิบายรายละเอียดทางเทคนิค เพราะไม่มีประโยชน์ ไฟร์วอลล์แย่หรือไม่มีเลย แต่กับ Wordfence สิ่งต่างๆ ซับซ้อนขึ้น
ตอนติดตั้ง Wordfence ไฟร์วอลล์เข้า Learning Mode ทันที นี่เป็นขั้นตอนจำเป็น เพื่อให้ไฟร์วอลล์เข้าใจทรัฟฟิกปกติของไซต์ และบล็อกภัยคุกคามได้มีประสิทธิภาพมากขึ้น เนื่องจากเราไม่มีทรัฟฟิกมายังเว็บไซต์ทดสอบ เราปิด Learning Mode ทันที แม้จะแนะนำให้เปิดไว้อย่างน้อย 1 สัปดาห์

มีส่วนแยกจัดการ Wordfence Firewall เราสำรวจต่อ ครั้งแรกที่เห็น มันอธิบายว่าไฟร์วอลล์คืออะไร และทำอะไรปกป้องเว็บไซต์ ยังแนะนำคำว่า 'Web Application Firewall' พร้อมคำอธิบายสั้น
หลังทดสอบทั้งฟรีและพรีเมียม ชัดเจนว่า Wordfence มีไฟร์วอลล์ยอดเยี่ยมในทั้งสองเวอร์ชัน ทั้งคู่บล็อกชุดโจมตี SQL Injection, Cross-site Request Forgeries, Remote Code Injections และ Cross-site Scripting (XSS) เราไม่สามารถโจมตีช่องโหว่ปลั๊กอินและธีมได้
เราคิดว่าควรขุดลึก: ความแตกต่างระหว่างฟรีและพรีเมียมคืออะไร?
ในตัวเลือกไฟร์วอลล์ Wordfence อธิบายความแตกต่าง: เวอร์ชันฟรีโหลดเหมือนปลั๊กอินปกติ หลัง WordPress โหลดเสร็จ บวกกับ เวอร์ชันพรีเมียมได้รับอัปเดตกฎแบบ Real-time เวอร์ชันฟรีรับอัปเดตหลังช่วงเวลาที่ไม่ได้ระบุ
ทั้งสองอย่างทำเราหยุดคิด
หนึ่ง: ไฟร์วอลล์ควรโหลดก่อนเพื่อการป้องกันที่ดีที่สุด อย่างไรก็ตาม ปลั๊กอินความปลอดภัยหลายตัวที่มีไฟร์วอลล์ มักโหลดหลัง WordPress เหมือนปลั๊กอินปกติ หากเป็นเช่นนั้น ไฟร์วอลล์ Wordfence บล็อกทรัฟฟิกอันตรายได้ส่วนใหญ่ แต่แน่นอนไม่ใช่ทั้งหมด
สอง: Wordfence มีไฟร์วอลล์ที่อัปเดตที่สุด อย่างไรก็ตาม Non-premium users ได้รับอัปเดตภายหลัง แม้ Window นั้นก็เป็นปัญหา เพราะแฮกเกอร์โจมตีได้ในช่วงนั้น Free Firewall ได้รับ Rule Updates เมื่อไหร่: หลายวัน, สัปดาห์, หรือเดือน? 谁知道 (Who knows)
ไม่คาดหมาย iThemes ไม่มีไฟร์วอลล์
การตรวจจับช่องโหว่ (Vulnerability Detection)
iThemes Security ไม่สามารถตรวจจับช่องโหว่ ได้เลย ไม่ว่าจะช่วยแก้ไข Wordfence ตรวจพบช่องโหว่ทั้งหมดที่เราแทรกไว้ในเว็บไซต์ ไม่ว่าจะยอดนิยมหรือคลุมเครือ
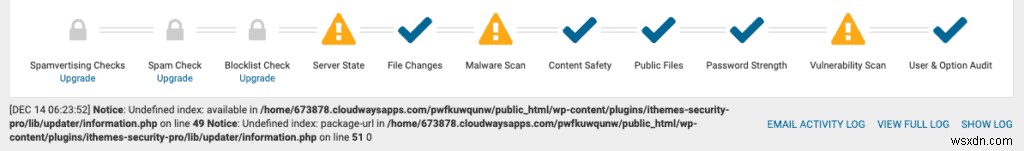
เราประทับใจที่ Wordfence แจ้งเตือนปลั๊กอินล้าสมัยที่มีช่องโหว่ถูกค้นพบ ถูกต้องเป็น Critical Threats เรารวมปลั๊กอินคลุมเคreux หลายตัวในรายการ บางตัวมีผู้ใช้น้อยกว่า 200 คน ปลั๊กอินอื่นๆ ไม่สามารถคัดคั่นช่องโหว่เหล่านั้นได้ จึง Refreshing (สดใหม่/น่าประทับใจ) ที่ Wordfence ทำได้ สแกนเนอร์แม้แต่แจ้งเตือนปลั๊กอินล้าสมัยว่าเป็น Medium Threat ซึ่งดีมาก เพราะควรอัปเดตทุกอย่างเสมอ
ไม่สามารถแก้ไขช่องโหว่โดยตรงจากแดชบอร์ด Wordfence ได้ ปลั๊กอินอื่นส่วนใหญ่ เช่น Jetpack และ Sucuri แนะนำอัปเดตและอนุญาตให้ทำจากแผงเดียวกัน แต่ดูรอบๆ Wordfence ไม่มีทางทำ นี่ไม่มีเหตุผลเชิงตรรกะที่จะทำซ้ำฟังก์ชันที่มีอยู่แล้วบน wp-admin
น่าสนใจที่ สแกนเนอร์ยังแสดง Error ให้ iThemes และ BackupBuddy ที่เราติดตั้งบนไซต์ทดสอบหนึ่ง มี Coding Anomalies (ความผิดปกติของโค้ด) ในปลั๊กอินเหล่านั้น
เราคาดหวังว่า iThemes Scanner จะตรวจสอบช่องโหว่อย่างน้อย โดยคิดจากความล้มเหลวที่สำคัญเป็น Malware Scanner เย่ ไม่ได้
เพิ่มเติม แดชบอร์ด iThemes มี Counter (ตัวนับ) แสดงจำนวนอัปเดตที่ทำมาตั้งแต่ติดตั้งปลั๊กอิน เราเดาว่า Metric (ตัวชี้วัด) แบบขี้ขลาดนี้ควรช่วยติดตามอัปเดตปลั๊กอินและธีม จริงๆ แล้วไม่ช่วยอะไรเลย
การป้องกัน Brute Force ล็อกอิน (Brute Force Login Protection)
iThemes บางครั้งบล็อกโจมตี Brute Force บางครั้งไม่ Wordfence บล็อกโจมตี Brute Force ทุกครั้งโดยไม่ผิดพลาด (Unerringly)
กับ iThemes เราเห็นการบล็อก Brute Force ไม่สม่ำเสมอ (Inconsistent) เมื่อเราลองใส่ Credentials (ข้อมูลประจำตัว) ผิดหลายครั้งติดกันบนหน้าล็อกอิน iThemes บล็อกพยายามบน 1 ไซต์ แต่ไม่ใช่อีกไซต์ ความแตกต่างระหว่างทั้งสองไซต์คือ ไซต์แรกมีมัลแวร์ ส่วนไซต์ที่สองไม่มี มัลแวร์มักเป็นผลลัพธ์ของการโจมตีล็อกอินที่สำเร็จ ดังนั้นความแตกต่างนี้ไม่น่าจะเป็นเหตุผล หลายชั่วโมงลองทดสอบซ้ำ ผลลัพธ์ Inconclusive (ไม่ชัดเจน) เราหยุดพยายามเข้าใจสิ่งที่ดูเป็น Bug
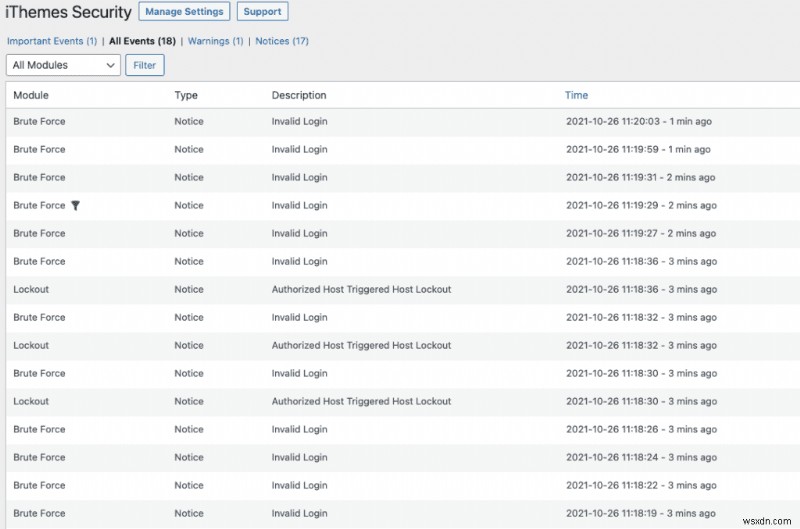
หลังการออกกำลังกายความหงุดหงิดลึก (Deep Frustration) เราดู iThemes Logs การพยายามล็อกอินผิดแต่ละครั้ง ถูกบันทึกเป็น Brute Force Attack แม้เวลาที่เราลืมรหัสผ่านจริงๆ และยัง ปลั๊กอินไม่บล็อกทั้งหมด แปลกมากและ Unreliable (ไม่น่าเชื่อถือ)
กับ Wordfence เราดู Settings ก่อน Brute Force Protection เปิด Default ไปที่ส่วน Firewall เพื่อปรับแต้วตัวเลือก
สามารถตั้งค่า Lockouts สำหรับการล็อกอินผิด และแม้เวลาที่ผู้ใช้จะประสบ Lockout หลังพยายามผิดจำนวนครั้งที่กำหนด สิ่งที่ดีที่สุดคือ พวกเขาอธิบายแต่ละตัวเลือกอย่างละเอียดพร้อมเอกสารประกอบที่ดี และวิธีใช้ให้มีประสิทธิภาพสูงสุดปกป้องไซต์
สามารถตั้ง Allowlist สำหรับ IP ที่ไม่ต้องถูกทดสอบโดยไฟร์วอลล์ เราเคยเห็นฟีเจอร์นี้ในปลั๊กอินเยอะ แต่กับ IP อุปกรณ์ที่เปลี่ยนแปลงได้ (Dynamic) ไม่ค่อยมีความหมาย
ตัวเลือก Strong Password อยู่ที่นี่ด้วย บังคับรหัสผ่านแข็งแกร่ง ป้องกันการใช้รหัสผ่านที่พบใน Data Breach และอื่นๆ
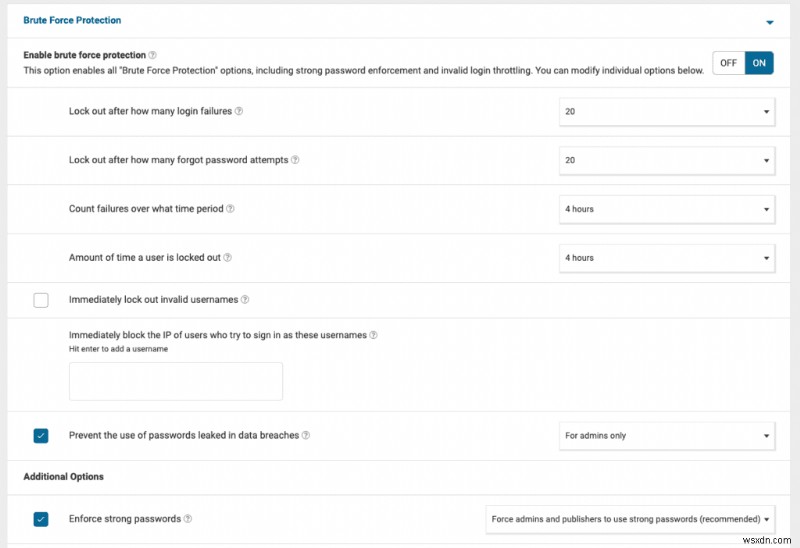
สุดท้าย เราลงมาทดสอบ และ Brute Force Protection ทำงานตรงตามการตั้งค่าที่เราเลือก สมบูรณ์ทุกครั้ง
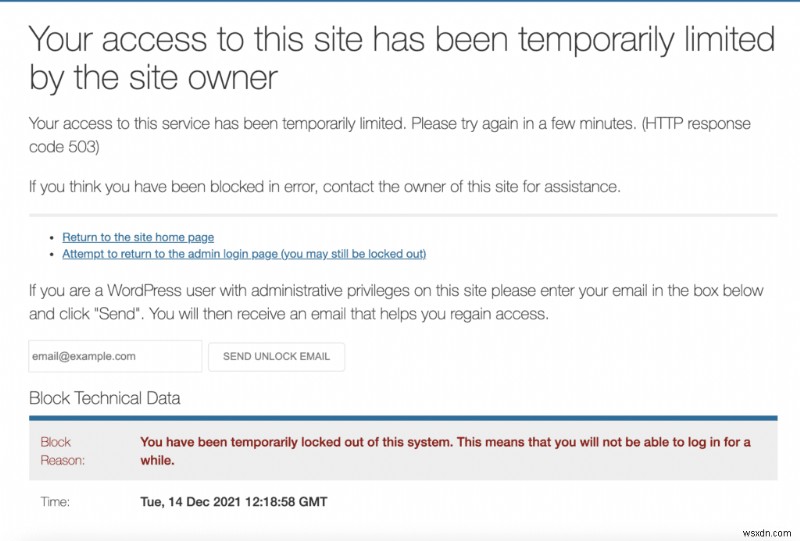
บันทึกกิจกรรม (Activity Log)
Activity Log ของ iThemes ไม่บันทึก Event ทั้งหมด จึงไร้ประโยชน์ Wordfence ไม่มี Activity Log เลย
เราเป็นผู้สนับสนุน Activity Log ที่เรียบง่าย มันเป็นเครื่องมือความปลอดภัยที่จำเป็น เพราะแฮกเกอร์ใช้การ Logging ที่ไม่เพียงพอในการโจมตีไซต์ ในอุดมการณ์ คุณต้องการ Log ที่น่าเชื่อถือ มีข้อมูลถูกต้องเกี่ยวกับการเกิดขึ้นบนเว็บไซต์ของคุณ
ไม่อยากให้แบบ iThemes Activity Log สัญญาว่าจะมีข้อมูลดี เช่น User Activity, Version Management, Site Scans และ Brute Force Attacks แต่ไม่ได้ Log อย่างถูกต้อง จึงไม่น่าเชื่อถือว่าจะนำเสนอภาพถูกต้อง นอกจากนี้ ไม่มีอะไรเกี่ยวกับปลั๊กอินหรือธีม
Wordfence อย่างน่าประหลาดใจ ไม่มี Activity Log มีตัวเลือกเปิด Debugging จากส่วน Diagnostics ภายใต้ Tools ทำให้ Firewall Logs Verbose มากขึ้น แต่ไม่ใช่ Activity Log จริงๆ มี Activity Log เต็มรูปแบบสำหรับ Wordfence Events เท่านั้นในส่วน Scan แต่ไม่ใช่ Activity Log จริงๆ นอกจากนี้เป็น Raw Log สำหรับนักพัฒนา Wordfence เท่านั้น การเปิด Debug Mode จะกินทรัพยากรเซิร์ฟเวอร์มากขึ้น ระบุชัดเจนในส่วนนั้น

Two-Factor Authentication (2FA)
iThemes มี 2FA ยอดเยี่ยม ทำงาน Seamlessly Out of the box เหมือนกับ Wordfence
2FA ทำงานสมบูรณ์บนทั้งสองปลั๊กอิน ทั้งคู่มีตัวเลือกดีและ Setup น้อย Wordfence 2FA เคยเป็นฟีเจอร์พรีเมียม แต่เพิ่มให้ผู้ใช้ฟรีแล้ว

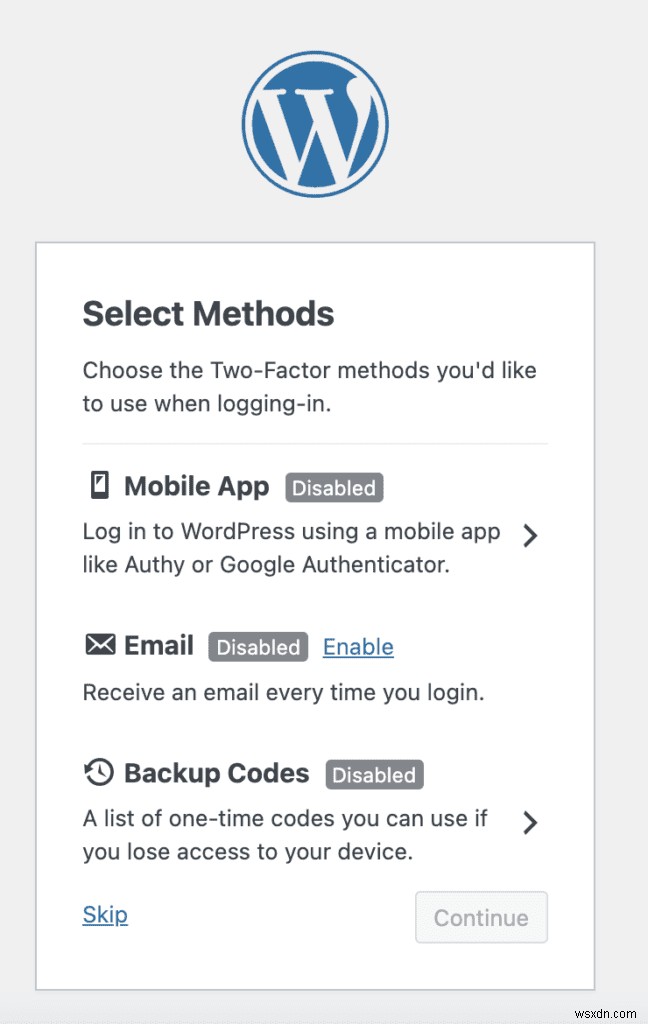
เรามีการสังเกตเล็กน้อยกับ iThemes Pro มี Settings เยอะที่ Remove Login Tokens ใน Pro: Passwordless Login, Trusted Devices, Magic Links ฯลฯ ในความคิดเห็นของเรา พวกเขาตรงข้ามกับหลักการของ 2FA โดยทำให้กระบวนการล็อกอินง่ายขึ้น
การใช้ทรัพยากรเซิร์ฟเวอร์ (Server Resource Usage)
iThemes เมตตา (Kind) กับทรัพยากรเซิร์ฟเวอร์ เพราะไม่ทำอะไรเลย Wordfence ถูก Ban โดยเว็บโฮสต์บางแห่ง เพราะต้นทุนทรัพยากรเซิร์ฟเวอร์มหาศาล
เราตื่นเต้นมากที่จะทดสอบ Wordfence แต่มุกข้อน่าประหลาดมาเมื่อตรวจสอบประสิทธิภาพเว็บไซต์ การสแกนทำให้ Disk Usage ของเว็บไซต์เราเพิ่มเป็น 2 เท่า และบางครั้ง 3 เท่า ขณะที่ Wordfence Scans เกิดขึ้น เรายอมรับว่าไซต์ทดสอบของเราเล็กมาก จึงไม่กินทรัพยากรมากตั้งแต่แรก แต่เป็นการกระโดดที่ Significant (มีนัยสำคัญ) บนไซต์ใหญ่ Penalty (โทษ/ผลกระทบ) จะใหญ่โต
พอดีพอแย่ แต่อาจแย่กว่านี้กับไฟร์วอลล์ โจมตีต่อเนื่องจะทำให้เว็บไซต์ท่วมท้น แม้จะได้รับการป้องกันจาก Exploits เหล่านั้น

การใช้ทรัพยากรเซิร์ฟเวอร์ นادرที่จะถูกพูดถึงในความปลอดภัยเว็บไซต์ แต่ปลั๊กอินความปลอดภัยบ่อยครั้งกินทรัพยากรเว็บไซต์อย่างชัดเจน จนแอดมินต้อง Trade-off (แลกเปลี่ยน) ระหว่างความปลอดภัยและ Usability (ความใช้งานได้) เราคิดว่าไม่ควรเป็นเช่นนั้น และคุณสามารถมีเค้กและกินได้พร้อมกัน (Have your cake and eat it too) กับ MalCare
iThemes ดีต่อทรัพยากรเซิร์ฟเวอร์ ไม่ได้พูดว่าเว็บไซต์ปลอดภัย
การแจ้งเตือน (Alerts)
iThemes ไม่ส่ง Alerts ใดๆ Wordfence ส่งเยอะเกินไป
Alerts ต้องจับ Sweet Spot (จุดที่เหมาะสม) ระหว่าง ไม่มี และ เยอะเกินไป ทั้งสองขั้วเท่าแย่กัน เพราะผลรวมคือ คุณไม่มี Safety (ความเข้าใจ) เกี่ยวกับความปลอดภัยเว็บไซต์จริงๆ
Scanner ของ Wordfence สร้าง False Positives มาก จึงไม่รู้จริงๆ เวลาไหนเว็บไซต์โดนแฮกจริง หลังจุดหนึ่ง มันกลายเป็นเด็กชายที่บอกหมา (Boy Who Cried Wolf) เหมือนกับไฟร์วอลล์ ไฟร์วอลล์ควรบล็อกโจมตีโดยไม่ยกเสียงเตือนทุกครั้ง เพราะไม่ได้ผลประโยชน์ ดังนั้น มติของเราคือ Wordfence สร้าง Alarms เยอะเกินไปจนไม่ได้ประโยชน์เลย
iThemes ส่งอีเมล Banal (น่าเบื่อ/ไร้ความหมาย) เยอะมาย: รายงานการแจ้งเตือนการเปลี่ยนแปลงไฟล์ (File Change Notifications), การสำรองฐานข้อมูล (Database Backups) และยืนยันการตั้งค่าอื่นๆ มี Daily Security Digest (สรุปความปลอดภัยรายวัน) และ Weekly Vulnerability Report (รายงานช่องโหว่รายสัปดาห์) เราเดาว่าเป็นสำหรับความรู้ของเรา เพื่ออัปเดตปลั๊กอินและธีมที่ผิดปกติบนเว็บไซต์หนึ่งหรือหลายไซต์ด้วยตนเอง
การติดตั้ง การตั้งค่า และความใช้งานง่าย (Installation, Configuration, and Usability)
Wordfence ติดตั้งง่าย (Like a charm) ไม่มีการตั้งค่าซับซ้อนและ Obscure Configurations (การตั้งค่าที่คลุมเครือ) iThemes ด้านตรงข้าม ยากมาก
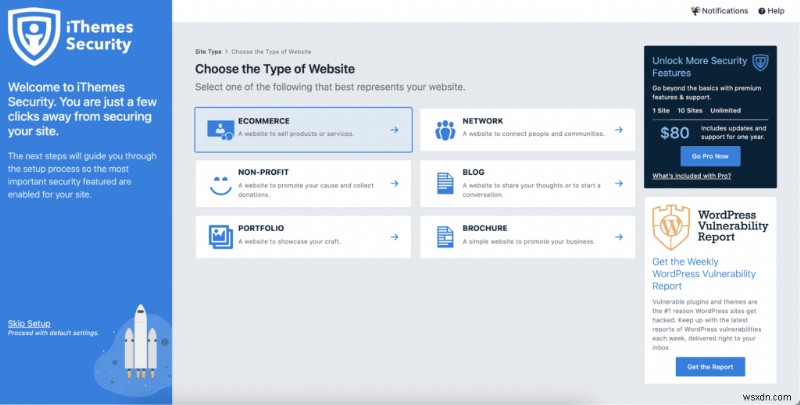
iThemes หลอกลวงง่ายตอนเริ่ม แล้วค่อยๆ ผุเป็น Settings ไร้ประโยชน์เยอะมาย มี Configuration ยาวนานที่ต้องผ่านก่อนจะได้ Dashboard จริงๆ เราควรอ่านเครื่องหมาย (Read the signs) และยอมแพ้ตัวนี้ตั้งแต่แรก แต่เรา Gluttons for Punishment (ชอบทนทุกข์) ที่ Power through (ขยับข้ามไป) เพื่อ Public Good (ประโยชน์สาธารณะ)
การติดตั้ง Wordfence ง่ายมาก และไม่มีตัวเลือกตั้งค่า Upfront หน้าจอแรกคือการสมัครอีเมล (Email Subscription) ระบุชัดว่าได้ข่าวความปลอดภัยใน Inbox หน้าจอถัดไปคือ Prompt (แจ้งเตือน) ให้อัปเกรดเป็น Premium ณ จุดนี้ เรายังไม่รู้ว่าปลั๊กอินฟรีมีฟีเจอร์อะไร จึงไม่ใส่ License พรีเมียนทันที
มี Walkthrough 3 Tooltip เมื่อเข้าสู่แดชบอร์ดบน wp-admin ครั้งแรก Usability และภาษาบน Wordfence ยอดเยี่ยม มีคำอธิบายชัดเจนสำหรับฟีเจอร์ และผลกระทบต่อความปลอดภัย ไม่ท่วมท้น และไม่ Oversimplify (ลดทอนเกินไป)

การออกแบบแดชบอร์ด直观 (Intuitive) มาก มองเห็นทุกด้านสำคัญของความปลอดภัยที่เกี่ยวกับเว็บไซต์ได้ในพริบตา รสนิยมแรกของเรากับ Wordfence ยอดเยี่ยม
เพิ่มเติม Wordfence ให้คำแนะนำการตั้งค่าที่มีประโยชน์ เอกสาร ซึ่งเข้าถึงจาก Tooltips บนแดชบอร์ด เป็น Highly Contextual (เกี่ยวข้องกับบริบทสูง) วางโครงสร้างว่าฟีเจอร์แต่ละอย่างทำอะไร และทำไม รวมถึงวิธีตั้งค่าให้เหมาะสมที่สุดสำหรับเว็บไซต์ของคุณ อีกครั้ง โดดเด่นว่าภาษาที่ใช้เข้าถึงง่าย
iThemes: ฟีเจอร์เพิ่มเติม (Extras)
หลังรีวิวด้านสำคัญของความปลอดภัย และพบ iThemes ขาดสády (Severely Lacking) ส่วนนี้ดูเกือบหัวเราะ
iThemes เติมปลั๊กอินด้วยฟีเจอร์เยอะมาย ที่มีผลต่อความปลอดภัยน้อยหรือไม่มีเลย ตัวอย่าง: ฟีเจอร์ Whitelist IP IP อุปกรณ์ของเราเปลี่ยนตลอดเวลา จึงไม่รับประกันว่าบางคนจะผ่านเข้ามาที่ไซต์ ซึ่งน่าจะเป็นจุดประสงค์
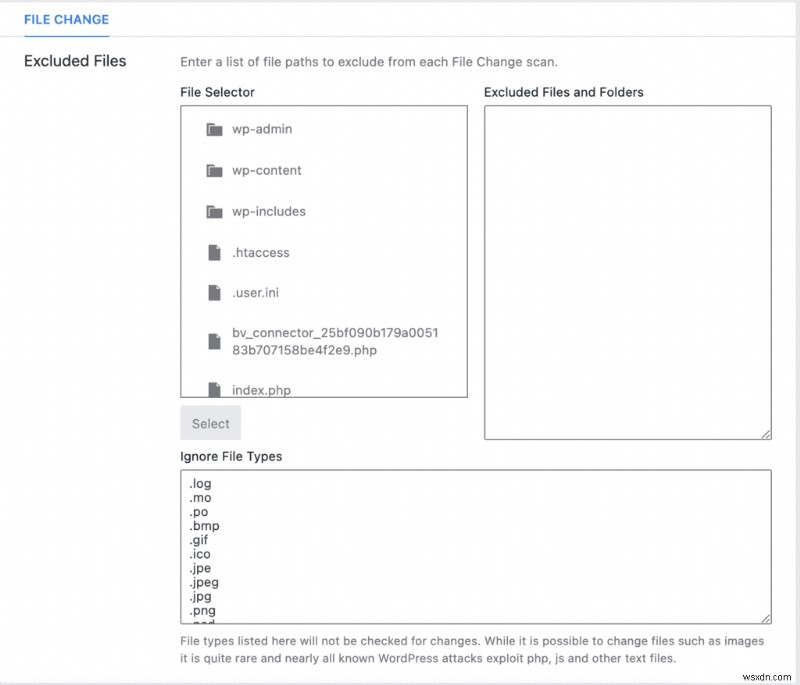
มี File Change Monitor ส่งรายงานไปอีเมลทุก 24 ชั่วโมง รายงานมีรายการไฟล์ที่เปลี่ยนแปลงทั้งหมด ไม่ใช่ว่าการเปลี่ยนแปลงคืออะไร ใครทำ หรือเมื่อไหร่พอดี ไม่ ได้แค่อีเมลบอกว่า "Hello! All this on your site is now different from what it was yesterday. Bye!"
หลังจากที่เราได้รับการระงับความหงุดหงิด (Got over our irritation) เราอยากยอมรับว่า iThemes มีระบบจัดการรหัสผ่านที่ดี บังคับรหัสผ่านแข็งแกร่ง และปฏิเสธการใช้รหัสผ่านที่ถูก Compromised (บุกครอบ) บนไซต์ เราไม่สามารถทดสอบได้อย่างสิ้นเชิง แต่ผลก็ Patchy (ไม่สม่ำเสมอ) อีกครั้ง

มีฟีเจอร์ Hardening ที่มีประโยงหนึ่ง: บล็อกการรัน PHP ในโฟลเดอร์ Uploads อื่นๆ เป็น Nonsense (ไร้เหตุผล)
Wordfence: ฟีเจอร์เพิ่มเติม (Extras)
Extras ของ Wordfence ทั้งหมดเกี่ยวกับความปลอดภัยอย่างเคร่งครัด ไม่มีฟีเจอร์ Adjacent (ติดกัน/ใกล้เคียง) ที่ช่วยเหลือ เช่น Updates หรือ User Management Options ถึงอย่างนั้น ยังมี Extras เยอะ
หลังติดตั้งเริ่มต้น เราเห็นส่วน Notifications สำหรับ Site Updates บนไซต์ทดสอบ แสดงว่ามี 5 ปลั๊กอินต้องอัปเดต
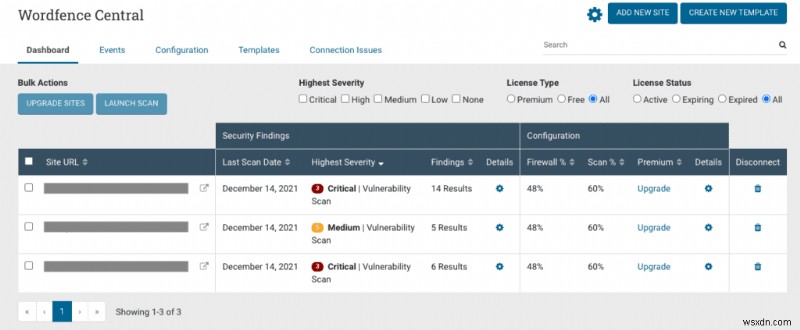
มี Wordfence Central Status จัดการหลายไซต์จาก wp-admin ของแต่ละไซต์ นี่สมเหตุสมผลหากมีไม่กี่ไซต์บนบัญชีเดียวกัน แต่พื้นที่จำกัด ไม่ทำงานกับ Agency ที่มีร้อยๆ ไซต์ ดีที่มี External Dashboard ต้องสร้างบัญชีบนเว็บไซต์ Wordfence เข้าถึง Wordfence Central ได้ ในความคิดเห็นของเรา ไม่สมเหตุสมผลที่จะมีกล่อง Central บนแดชบอร์ดไซต์
เราเพิ่มไซต์ทดสอบทั้งหมดเข้า Wordfence Central และได้ Bird's Eye View (ภาพรวม) ของทั้งหมด Layout ไม่ใช่ที่ดีที่สุดสำหรับมากกว่า 20 ไซต์ Idea ดี Execution (การดำเนินการ) ขาด
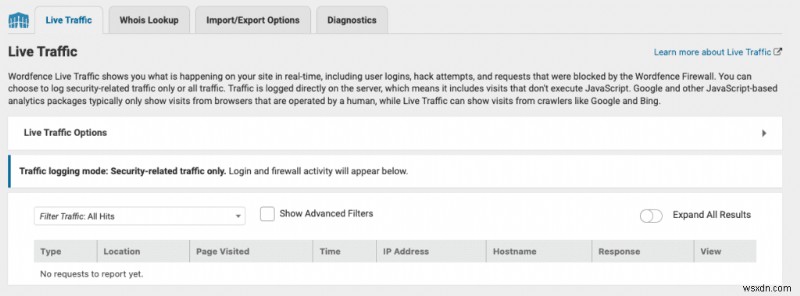
ต่อไป เช็คส่วน Tools มีแผง Live Traffic ที่น看起來 (glance) เหมือน Google Analytics แต่มากกว่านั้น คุณสามารถตั้งค่า Traffic Logs ให้รวมทุกทรัฟฟิก หรือแค่ Security-related Traffic Logs ดี เพราะมี Legend (คำอธิบายสัญลักษณ์) ชัดเจน บอกประเภททรัฟฟิก: Human, Bot, Warning, Blocked
มี Whois Lookup อีกด้วย หากต้องการดูว่าใครโจมตีเว็บไซต์ โดยไม่ต้องออกจาก wp-admin ฟีเจอร์รอง (Frill) ทั้งนั้น เพราะฟีเจอร์นี้หาได้ออนไลน์ง่าย
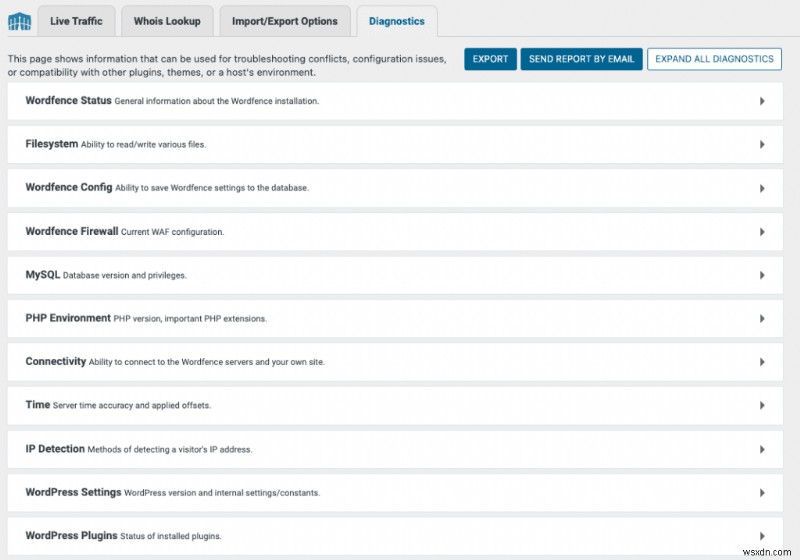
Diagnostics เป็นฟีเจอร์น่าสนใจ มีข้อมูลเว็บไซต์เยอะมาย ตั้งแต่ Process Owners ถึงตารางฐานข้อมูล และอื่นๆ มากมาย เหมือน Spec ของเว็บไซต์รวมในที่เดียว พร้อมสถานะของแต่ละอย่าง Hard to imagine (ยากที่จะจินตนาการ) ว่าผู้ใช้ทั่วไป (Non-dev) จะใช้ข้อมูลนี้อย่างไร แต่แน่นอนมีประโยชน์สำหรับนักพัฒนา
สิ่งที่ขาดหายจาก iThemes Security และ Wordfence
iThemes ขาด Scanner, Cleaner และ Firewall นอกจากนี้ จะดีถ้ามี Brute Force Protection และ Activity Log ที่ทำงานจริง และตรวจจับช่องโหว่บ้างครั้ง น่าจะหวังได้
Wordfence ขาด Bot Protection และ Activity Log นอกจากนั้น เป็นปลั๊กอินความปลอดภัยที่ครอบคลุมและ Well-rounded
Wordfence vs iThemes Security: ราคา
ไม่คุ้มค่าซื้อ iThemes Security เพราะฟีเจอร์ที่คุ้มค่าแค่ 2FA ซึ่งมีฟรี Wordfence Premium ราคา $99 ต่อปี แต่เวอร์ชันฟรีแข็งแกร่งพอเอง
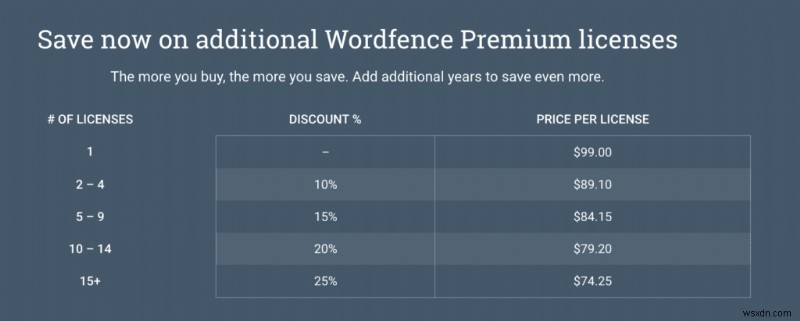
ปลั๊กอินฟรีของ Wordfence ดีจริงๆ ถึงแม้จะฟรี License พรีเมียมสูงสุด $99 ต่อไซต์ และลดลงเรื่อยๆ ตามจำนวน License ที่ซื้อ
จุดสำคัญคือ บริการทำความสะอาดไซต์ ราคา $490 ต่อไซต์ แม้จะบอก Unlimited Pages ในฟีเจอร์ อาจมีค่าใช้จ่ายเพิ่มสำหรับไซต์ใหญ่กว่า 10 GB — ซึ่ง สมเหตุสมผล พวกเขาได้รับประกันการกำจัดมัลแวร์ 1 ปี แต่มี Caveats (ข้อแม้) ในรายละเอียดเล็กๆ ดังนั้น อ่านให้ดีก่อนตัดสินใจ
หลังอ่านบทความนี้ คุณรู้ว่า iThemes ไม่คุ้มค่าเงินของคุณ ใช้ได้แค่ 2FA หรือหาปลั๊กอินเฉพาะเจาะจงสำหรับฟีเจอร์นั้น
ทางเลือกที่ดีกว่า iThemes Security และ Wordfence: MalCare
สิ่งที่ดีที่สุดที่คุณทำได้สำหรับเว็บไซต์คือ ลงทุนในปลั๊กอินความปลอดภัยที่ดี ปลั๊กอินควรสแกน ทำความสะอาด และปกป้องเว็บไซต์จากภัยคุกคามทุกประเภท ในชุดทดสอบของเรา มีเพียงปลั๊กอินเดียวเด่นชัด: MalCare มัน Outshines (ส่องแสงสว่างกว่า) iThemes ทุกด้าน และมีการสแกน Auto-cleaning ไฟร์วอลล์ และการแจ้งเตือนที่ดีกว่า Wordfence มาก เป็น No-brainer (เรื่องง่าย/ไม่ต้องคิด)
แผน Basic $99 ของ MalCare รวมการทำความสะอาดไม่จำกัด เทียบเท่าแผน $99 ของ Wordfence และ $490 ต่อครั้งทำความสะอาดที่ต้องการหลังจากนั้น
สรุป
หวังว่าบทความนี้ช่วยคุณตัดสินใจทางไปสำหรับความปลอดภัยเว็บไซต์ หากมีคำถามหรือความคิดเห็น ส่งข้อความมาได้เลย เรายินดีรับฟัง!
