

Wordfence และ Sucuri ทั้งคู่เป็นแชมป์น้ำหนักหนักของปลั๊กอินความปลอดภัย WordPress ในทุกการสนทนา พวกเขาน่าจะถูกพูดถึง และคนแบ่งกลุ่มกันว่าตัวไหนดีกว่า
Sucuri มีสแกนเนอร์ออนไลน์ยอดนิยม ใช้โดยแอดมินเว็บไซต์อย่างแพร่หลายในการตรวจจับมัลแวร์ ปลั๊กอินของพวกเขามีสแกนเนอร์ระดับเซิร์ฟเวอร์ ไฟร์วอลล์ และฟีเจอร์ความปลอดภัยอื่นๆ อีกมากมาย Sucuri ให้บริการกำจัดมัลแวร์ไม่จำกัดกับทุกแผน
Wordfence เป็นผู้นำที่ไม่โต้แย้งได้ของปลั๊กอินความปลอดภัย WordPress ทีมพัฒนารองรับปลั๊กอินด้วยเนื้อหาการศึกษามากมาย ช่วยให้แอดมินเข้าใจวิธีป้องกันเว็บไซต์จากแฮกเกอร์ ปลั๊กอินมีสแกนเนอร์ ไฟร์วอลล์ และสามารถกำจัดมัลแวร์บางส่วนได้ พวกเขายังมีบริการกำจัดมัลแวร์ แต่เป็นฟีเจอร์พรีเมียมแบบ On-demand
เพื่อตอบคำถามว่าใครดีกว่าในการต่อสู้ Sucuri vs Wordfence เราทดสอบปลั๊กอินทั้งสองอย่างละเอียด ตามที่จะเห็นในส่วนที่เหลือ การทดสอบถูกออกแบบมาให้ปลั๊กอินล้มเหลว เพื่อให้คุณตัดสินใจได้ดีที่สุดสำหรับความปลอดภัยเว็บไซต์
5 ปลั๊กอินความปลอดภัย, 3 เว็บไซต์ทดสอบ, 45 วัน, และมัลแวร์จำนวนมาก ผลลัพธ์ชัดเจน
VERDICT (ความเห็นชัด) Sucuri vs Wordfence ไม่ใช่คำถามง่าย ทั้งคู่มีสแกนเนอร์มัลแวร์และไฟร์วอลล์ Wordfence มี Auto-cleaner และบริการกำจัดมัลแวร์ที่แพง Sucuri มีการทำความสะอาดไม่จำกัดกับทุกแผน หลัง взвеши (weighing) ทุกปัจจัย Wordfence เป็นผู้ชนะแน่นอน อ่านต่อเพื่อรายละเอียด
ตัวเลือกของเรา
ในชุดทดสอบนี้ เราพัฒนา 3 เว็บไซต์ทดสอบ: แรก บล็อกง่ายๆ มีรูปภาพและคอมเมนต์มาก เป็น Control; สอง เว็บไซต์ที่มีปลั๊กอินและธีมที่มีช่องโหว่มาก ระดับความคลุมเครือต่างกัน; และสาม เว็บไซต์ที่เต็มไปด้วยมัลแวร์หลายประเภท
เกณฑ์ปลั๊กอินที่มีประสิทธิภาพหลากหลาย แต่เราต้องการโฟกัสที่คำถามง่ายๆ หนึ่งข้อ: ปลั๊กอินทำงานปกป้องเว็บไซต์จากแฮกเกอร์และมัลแวร์ได้ดีไหม?
45 วันต่อมา เราได้คำตอบ สำหรับ 4 ใน 5 ปลั๊กอิน คำตอบคือ ไม่ 1 ปลั๊กอินชนะทุกเกณฑ์ ปลั๊กอินนั้นคือ MalCare
MalCare มีสแกนเนอร์มัลแวร์ที่ดีที่สุดที่เราเคยเห็น ตรวจจับมัลแวร์จากไฟล์ ฐานข้อมูล และโฟลเดอร์ ไม่ว่าจะซ่อนแค่ไหน มี Auto-cleaner ที่ทำงานจริง ทำความสะอาดเฉพาะมัลแวร์ด้วยความแม่นยำผ่าตัด (Surgical Precision) และไฟร์วอลล์ขั้นสูงที่บล็อกภัยคุกคามที่อาจโจมตีเว็บไซต์
ปลั๊กอินความปลอดภัยที่ดีที่สุดสำหรับเว็บไซต์ WordPress ของคุณคือ MalCare อย่างชัดเจน
สรุปการเปรียบเทียบ Sucuri vs Wordfence
ในการต่อสู้นี้ Wordfence เป็นผู้ชนะ แต่ต้องยอมรับว่าน่าตึงเครียด เพราะ Sucuri ก็มีจุดเด่น
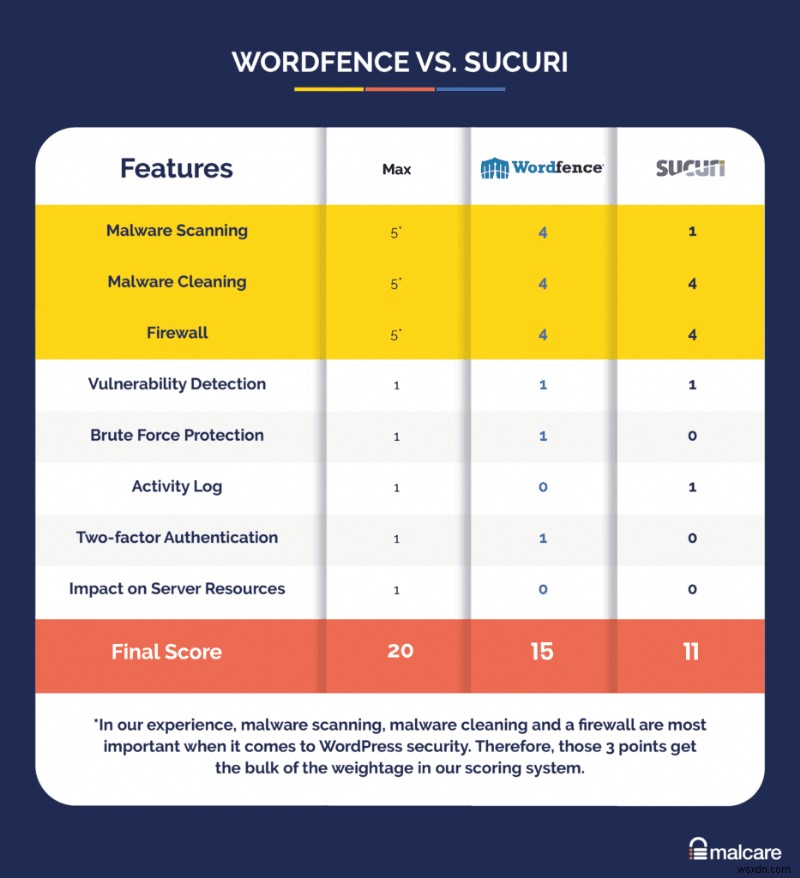
เราเข้าใจทำไมคนถึงกวนใจกันเรื่องตัวไหนดีกว่า เพราะข้อบกพร่องของ Wordfence เป็นจุดแข็งของ Sucuri และในทางกลับกัน ขึ้นอยู่กับประสบการณ์ส่วนตัว แต่ละคนจะสนับสนุนปลั๊กอินที่แก้ปัญหาของตนได้
แต่เพราะเรื่องนี้ ไม่มีคำตอบที่เป็นกลางสำหรับว่าตัวไหนดีแบบครบวงจรสำหรับ WordPress ทุกไซต์ คำตอบคือ ไม่ใช่ทั้งคู่ คุณไม่ควรต้องแลกเปลี่ยนด้านความปลอดภัยใดด้านหนึ่ง ให้ได้ทุกอย่างโดยใช้ MalCare แทน
Wordfence ในโครงร่าง
Wordfence เป็นปลั๊กอินความปลอดภัยที่ดีที่สุดสำหรับ WordPress รองจาก MalCare เวอร์ชันฟรีแข็งแกร่ง มีฟีเจอร์ความปลอดภัยดี สแกนเนอร์ตรวจจับมัลแวร์แบบไฟล์ส่วนใหญ่ และทำความสะอาดสิ่งที่ตรวจพบได้ส่วนใหญ่ ไฟร์วอลล์เป็นหนึ่งในตัวที่อัปเดตมากที่สุด บล็อกภัยคุกคามหลายอย่าง ข้อเสียคือ ประสิทธิภาพเว็บไซต์ลดลงมากกับ Wordfence และบริการทำความสะอาดมัลแวร์ของพวกเขาแพง

สแกนเนอร์ Wordfence ตรวจพบมัลแวร์แบบไฟล์ทั้งหมดที่เราแทรกในปลั๊กอินและธีมฟรี หากฟังดูเฉพาะเจาะจงเกินไป นั่นเพราะมันเฉพาะเจาะจงจริงๆ มันไม่ตรวจพบมัลแวร์ในฐานข้อมูล และไม่ตรวจพบมัลแวร์ในปลั๊กอินและธีมพรีเมียม เพราะกลไกการตรวจจับแบบ File Matching ของ Wordfence พึ่งพาโค้ดที่ 공개 (publicly available) อย่างมาก
ผลการสแกนแจ้งเตือนมัลแวร์และช่องโหว่ในธีมและปลั๊กอินที่ติดตั้ง อย่างน่าสนใจ Wordfence ยังแจ้งเตือนปลั๊กอินพรีเมียมบางตัวของเราว่าเป็นมัลแวร์หรือข้อผิดพลาด นี่คือ False Positives (บлагบจบ) ที่เราเห็นได้เพราะเราคุ้นเคยกับโค้ด WordPress แต่แอดมินบางคนอาจลบปลั๊กอินที่ดีออกไปโดยไม่ได้ตั้งใจ
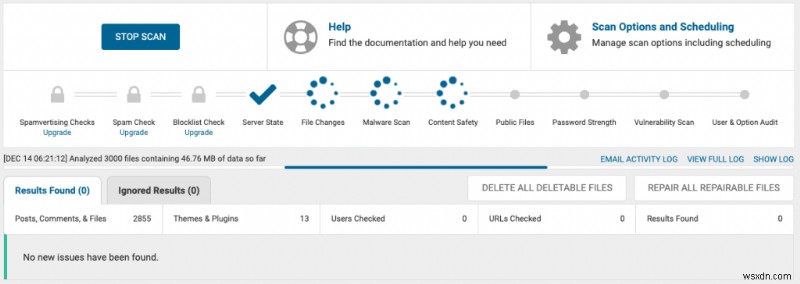
ยังมีตัวเลือก Auto-repair ไฟล์ที่ติดมัลแวร์หลังแสดงผลการสแกน เราลองใช้ และทำงานได้ มัลแวร์ที่ตรวจพบทั้งหมดถูกลบออกจากเว็บไซต์ ทั้งๆ ที่มันไม่สามารถซ่อมแซมมัลแวร์ที่ตรวจไม่พบได้
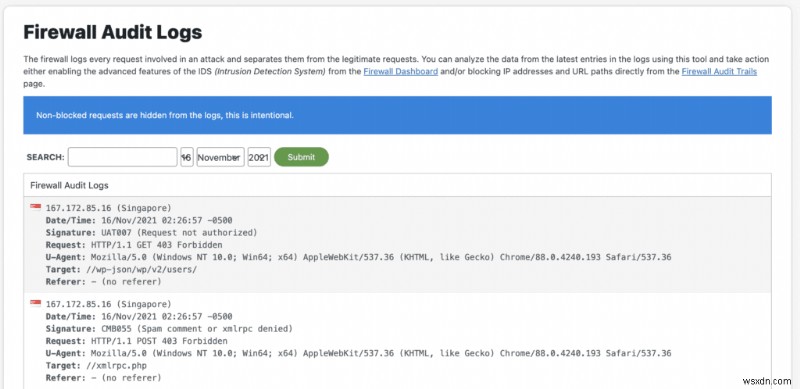
ต่อไป เราลองไฟร์วอลล์ ทำงานได้ผล บล็อกภัยคุกคามหลายอย่างที่เราทิ้งไป แต่ทุกครั้งที่ไฟร์วอลล์บล็อกภัยคุกคาม เราก็ได้รับการแจ้งเตือน (Alert) มีการแจ้งเตือนมากมายระหว่างการทดสอบ เราไม่敢想象 (can only imagine) จะเกิดอะไรขึ้นบนไซต์จริง แอดมินแน่ใจว่าจะท่วมท้นและพลาดการแจ้งเตือนที่สำคัญจริงๆ
นอกจาก 3 เกณฑ์หลักนี้ ยังมีตัวเลือกอื่นๆ มากมายใน Wordfence การป้องกัน Brute Force ดีเยี่ยม และ Two-Factor Authentication ทำงานได้ดี
สิ่งที่ยกระดับปลั๊กอินขึ้นหลายระดับคือ Usability (ความใช้งานง่าย) ที่ยอดเยี่ยม Wordfence เป็นปลั๊กอินความปลอดภัยที่ซับซ้อน แต่เข้าถึงง่ายสำหรับมือใหม่ ด้วยการจัดวางแดชบอร์ด พร้อมเคล็ดลับและเอกสารประกอบ ทุกคนสามารถกำหนดค่าปลั๊กอินความปลอดภัยได้ โดยไม่ทำให้เว็บไซต์ใช้ไม่ได้ นี่เป็นข้อได้เปรียบใหญ่ในความคิดเห็นของเรา โดยเฉพาะเมื่อเปรียบเทียบกับ Sucuri ซึ่งจะเห็นในภายหลัง
Wordfence ไม่มี Activity Log อย่างน่าประหลาด ซึ่งเราคิดว่าแปลกมาก แต่จุดที่น่าผิดหวังที่สุดคือ มันเป็น Resource Sink (กินทรัพยากรเซิร์ฟเวอร์) ทุกครั้งที่เรารันสแกน การใช้งานดิสก์ (Disk Usage) เพิ่มขึ้นกระทบ และประสิทธิภาพเว็บไซต์ลดลง เพราะเหตุนี้ หลายเว็บโฮสต์จึง Ban (ห้าม) Wordfence
สรุป Wordfence เป็นปลั๊กอินความปลอดภัยที่ดี แต่มีช่องว่างรุนแรง สำหรับประโยชน์ทั้งหมดที่มี และไม่มีข้อบกพร่อง MalCare คือทางออก
Sucuri ในโครงร่าง
Sucuri มีไฟร์วอลล์ดี และบริการกำจัดมัลแวร์ของพวกเขาดีเยี่ยม แต่สแกนเนอร์มัลแวร์ล้มเหลว ไม่ตรวจพบมัลแวร์เลย แม้ทีมของพวกเขาจะลบมันทีหลัง ปลั๊กอินความปลอดภัยที่ไม่มีสแกนเนอร์มัลแวร์ที่ทำงานได้ ไม่มีประสิทธิภาพ
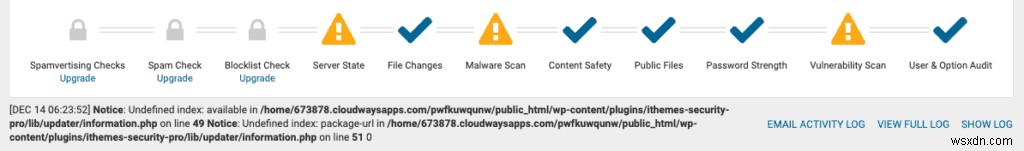
Sucuri เป็นปลั๊กอินอีกตัวเดียวที่มีโอกาสถูกพิจารณาคู่ MalCare และ Wordfence เพราะมันทำงานเป็นปลั๊กอินความปลอดภัยได้บ้าง Jetpack และ iThemes เป็น Write-offs (ล้มเหลวโดยสิ้นเชิง)

มีผู้ใช้เยอะมาก แต่ยังล้มเหลวในพื้นที่พื้นฐาน: การสแกนมัลแวร์ ตามที่จะเห็น บริการกำจัดมัลแวร์ของพวกเขายอดเยี่ยม ทำงานรวดเร็ว ตอบสนองก่อนที่เราคาดหวัง และทำความสะอาดเว็บไซต์ดี แต่ถ้าไม่ใช่เว็บไซต์ทดสอบที่เราสร้างและแทรกมัลแวร์ไว้ เราจะไม่รู้เลยว่ามีมัลแวร์ เพราะสแกนเนอร์ให้ "Clean Chit" (ใบรับรองสะอาด) สำหรับการแฮก ดังนั้น Sucuri จึงเป็นกรณีคลาสสิคของ "วางรถเข็นไว้หน้าม้า" (Putting the cart before the horse) คุณต้องรู้ก่อนว่าเว็บโดนแฮกถึงจะขอทำความสะอาด แต่ไม่มีทางรู้ว่าโดนแฮกด้วยสแกนเนอร์ของ Sucuri
ต่อไป ไฟร์วอลล์ทำงานดี บล็อกโจมตีอย่าง SQL Injection และ Remote Code Execution อย่างง่ายและสม่ำเสมอ แต่การตั้งค่าเป็นวิกฤต (Nightmare) เพราะเราใช้ไซต์ทดสอบ มีปัญหามากกับการเปลี่ยน Nameservers ชี้ไปที่ IP ของไฟร์วอลล์ Sucuri แทนไซต์ทดสอบของเรา หากประโยคสุดท้ายไม่อ่านเข้าใจ ไม่เป็นไร เราใช้เวลานานมากในการตั้งค่าเช่นกัน เพื่อเป็นยุติธรรม บนไซต์จริงคุณไม่ควรเจอปัญหาแบบนี้ แต่หากต้องการตั้งค่าให้ Staging หรือ Local site? คาดการณ์ว่าจะมีปัญหา
เราหงุดหงิดกับไฟร์วอลล์อยู่แล้ว เมื่อดูตัวเลือกตั้งค่าอื่นๆ ทำไมทุกอย่างยุ่งยากขนาดนี้? ภาษาสับสน และบางกรณีเป็น patronizing (เยียวยา/ดูถูก) และก่อนที่เราจะรู้ว่าการสแกนแต่ละครั้งทำให้เว็บไซต์ทดสอบช้าลง เมื่อตรวจสอบการใช้ CPU ของเซิร์ฟเวอร์ พบการกระโดดสูงผิดปกติ
Sucuri ใช้ทรัพยากรของไซต์ในการสแกนหามัลแวร์ — สแกนเนอร์ที่ไม่ทำงาน จำได้ไหม — ดังนั้น มันไม่ทำสิ่งที่ควรทำ และยังทำลายประสิทธิภาพไซต์ ไม่ได้ลักษณะดีสำหรับ Sucuri
ปลั๊กอินความปลอดภัยตัวไหนคุ้มค่ากับเงินของคุณ
คำแนะนำความปลอดภัย WordPress เยอะมายและเจตนาดี แต่บ่อยครั้งเป็นคำแนะนำที่แย่ เราเคยเห็นคนสนับสนุน iThemes — หนึ่งในปลั๊กอินความปลอดภัยที่แย่ที่สุด — เพราะเว็บไซต์ของพวกเขาไม่โดนแฮกมาก่อน ลดทอนข้อเท็จจริงว่าพวกเขาอัปเดตปลั๊กอินเป็นประจำ ใช้รหัสผ่านดี ไม่ใช้ซอฟต์แวร์ Nulled และมีโชคดีมาก หาก GoDaddy โดนรั่วไหลข้อมูล (Data Breach) เว็บไซต์ของคุณก็อาจเกิดขึ้นได้
แก่นแท้คือ วิธีเลือกปลั๊กอินความปลอดภัยที่ดี เรารวบรวมรายการจำเป็น ลบสิ่งที่ไม่เกี่ยวกับความปลอดภัย
- ฟีเจอร์ความปลอดภัยจำเป็น (Essential Security Features)
- การสแกนมัลแวร์ (Malware Scanning)
- การทำความสะอาดมัลแวร์ (Malware Cleaning)
- ไฟร์วอลล์ (Firewall)
- ฟีเจอร์ความปลอดภัยที่ดีถ้ามี (Good-to-have Security Features)
- การตรวจจับช่องโหว่ (Vulnerability Detection)
- การป้องกัน Brute Force ล็อกอิน (Brute Force Login Protection)
- บันทึกกิจกรรม (Activity Log)
- Two-Factor Authentication (2FA)
- ปัญหาที่อาจเกิดขึ้น (Potential Problems)
- ผลกระทบต่อทรัพยากรเซิร์ฟเวอร์ (Impact on Server Resources)
เห็นได้ชัดว่ามีเพียง 3 ฟีเจอร์จำเป็นที่ต้องกังวล ปลั๊กอินความปลอดภัยควรเก่ง 3 อย่างนี้: การสแกนมัลแวร์, การทำความสะอาดมัลแวร์, และ ไฟร์วอลล์ สิ่งอื่นๆ เป็นของเสริม (Gravy) เราไม่ได้ดูถูก Brute Force Protection หรือ 2FA เพราะสำคัญด้วย แต่สามารถติดตั้งปลั๊กอินอื่นสำหรับฟังก์ชันนั้นได้
MalCare เป็นปลั๊กอินความปลอดภัยเพียงตัวเดียวที่มีการสแกนและทำความสะอาดมัลแวร์ที่เก่ง และไฟร์วอลล์ขั้นสูงที่บล็อกภัยคุกคาม ทุกปลั๊กอินอื่นล้มเหลวที่จุดใดจุดหนึ่ง
Sucuri vs Wordfence: การเปรียบเทียบฟีเจอร์แบบ Head-to-head
การเลือกปลั๊กอินความปลอดภัยที่เหมาะสมอาจเป็นประสบการณ์สับสน โดยเฉพาะเมื่อต้องทดลองใช้แต่ละตัวหาประสิทธิภาพ หวังว่าโชคดีจะทำงาน ในส่วนนี้ เรานำเสนอผลการทดสอบจัดระเบียบตามฟีเจอร์ การเปรียบเทียบและ対比 (contrast) ฟีเจอร์เดียวกันข้ามปลั๊กอิน ให้ภาพชัดเจนขึ้นของประสิทธิภาพปลั๊กอินความปลอดภัย
เราระบุผลการทดสอบอย่างเป็นธรรมและโปร่งใสที่สุด เพื่อช่วยคนตัดสินใจดีขึ้นสำหรับเว็บไซต์ แต่หากต้องการรักษาความปลอดภัยเว็บไซต์เร็ว ติดตั้ง MalCare แล้วข้ามไปท้ายเลย
การสแกนมัลแวร์ (Malware Scanning)
Sucuri มี 2 สแกนเนอร์: ออนไลน์ชื่อ SiteCheck และระดับเซิร์ฟเวอร์ที่เป็นส่วนหนึ่งของปลั๊กอิน ทั้งคู่ไม่ตรวจพบมัลแวร์ Wordfence มีสแกนเนอร์มัลแวร์ดีพอ ตรวจจับสคริปต์อันตรายในไฟล์และโฟลเดอร์หลัก และในปลั๊กอินและธีมฟรี แต่ไม่ได้ ตรวจพบมัลแวร์ในฐานข้อมูล และปลั๊กอิน/ธีมพรีเมียม
เรามักแนะนำ Sucuri SiteCheck เป็นการวินิจฉัยระดับหนึ่งสำหรับมัลแวร์ หากใครสงสัยว่า WordPress โดนแฮก มันไม่สามารถสแกนเว็บไซต์ทั้งหมดได้ แต่สามารถระบุมัลแวร์ทั่วไปได้เร็ว และไม่ต้องติดตั้งปลั๊กอินเพื่อจุดประสงค์เฉพาะ

เราคาดหวังสูงกว่านี้สำหรับสแกนเนอร์ระดับเซิร์ฟเวอร์ เพราะจะมีการเข้าถึงเว็บไซต์เต็มรูปแบบ การติดตั้งต่างออกไปนิดหน่อยจากปลั๊กอินอื่น เพราะสแกนเนอร์ต้องติดตั้งบนเว็บเซิร์ฟเวอร์ สามารถทำด้วยตนเอง หรือใส่รายละเอียด FTP บนแดชบอร์ด เราติดตั้งเสร็จและรอการสแกนเสร็จ
เวลาผ่านไปพอสมควร สแกนเสร็จ และเว็บไซต์ที่เต็มไปด้วยมัลแวร์ ถูกบอกว่าประจักษ์จากแฮก รันสแกนอีกครั้ง ดูว่าครั้งแรกพลาดหรือไม่ ไม่ ผลลัพธ์ยังคงว่าไม่มีมัลแวร์ตาม Sucuri ความล้มเหลวรุนแรง (Major Failure)

ตอนติดตั้ง Sucuri ตั้งค่าให้รันวันละครั้ง แต่สามารถขอ On-demand scans ได้ คำขอจะเข้าคิว (Queued) และรันตามความพร้อม ปลั๊กอินเองจะเตือนว่าการสแกนเว็บไซต์จะใช้ทรัพยากรเซิร์ฟเวอร์ และส่งผลต่อประสิทธิภาพเว็บไซต์ ตรงๆ บอกเลย ว่านั่นแย่มาก เพราะความปลอดภัยไม่ควรม犠牲 (sacrifice) ประสิทธิภาพและประสบการณ์ผู้ใช้ เราจะลึกขึ้นในส่วนอื่น
Wordfence ก็รันสแกนอัตโนมัติตอนติดตั้ง มีความสับสนเล็กน้อย เพราะเราคิดว่า วงกลมเปอร์เซ็นต์บนแดชบอร์ดคือความคืบหน้าของสแกนเนอร์ หลังเห็นว่ามันไม่เคลื่อนไหวเกิน 60% เป็นชั่วโมงๆ เราดูใกล้ชิดกว่า และรู้ว่าเป็นการวัดประสิทธิภาพของสแกนเนอร์ ต้องอัปเกรดปลั๊กอินถึงจะได้ 100%

รีสตาร์ทสแกนเพื่อวัดเวลา และเพราะไซต์ทดสอบของเราเล็ก สแกนเนอร์เสร็จในไม่กี่นาที นั่นแน่นอนเป็นข้อได้เปรียบ ผลการสแกนเพียง Above-average (เฉลี่ยบวก) ไม่ใช่ Perfect เพราะตรวจพบมัลแวร์ส่วนใหญ่ ไม่ใช่ทั้งหมด
เหตุผลคือ Wordfence ใช้ Signature Matching (การจับคู่ลายเซ็น) ตรวจจับมัลแวร์ หมายความว่าสแกนเนอร์เปรียบเทียบโค้ดเว็บไซต์กับฐานข้อมูลลายเซ็นมัลแวร์ หากจับคู่ได้ จะแจ้งเตือนว่าเป็นมัลแวร์ แม้ Wordfence จะมีฐานข้อมูลมัลแวร์แข็งแกร่ง อัปเดตเป็นประจำจากงานวิจัยความปลอดภัย แต่ไม่มีทางครบ 100% เพราะทีมต้องเคยเห็นมัลแวร์ถึงจะอัปเดตฐานข้อมูล และไม่ว่าจะวิจัยครอบคลุมแค่ไหน มัลแวร์ใหม่ก็ขึ้นใหม่ตลอดเวลา
ดังนั้น Wordfence เก่งในการค้นหามัลแวร์ในไฟล์และโฟลเดอร์หลัก WordPress และสคริปต์อันตรายในปลั๊กอินและธีมฟรี แต่ไม่สามารถตรวจจับมัลแวร์ในซอฟต์แวร์พรีเมียม เช่น Elementor ได้ เพราะไม่มีสิทธิ์เข้าถึงซอร์สโค้ดเพื่อวิเคราะห์ เหตุผลเดียวกัน Wordfence ยังล้มเหลวในการตรวจจับมัลแวร์ในฐานข้อมูล เพราะต้องการกลไกเกินกว่า Signature Matching เพื่อค้นพบ
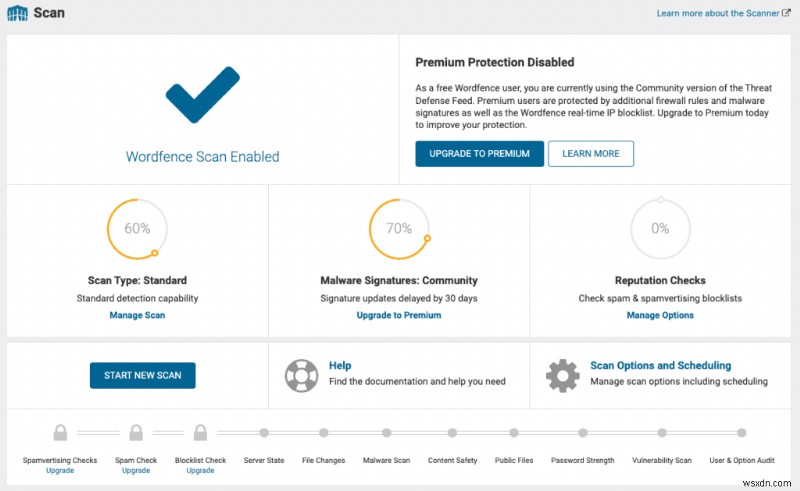
ด้วย ذلك, Wordfence ตรวจพบมัลแวร์แบบไฟล์ทั้งหมดของเรา โดยประมาณการ ตรวจพบได้ 70-80% ของมัลแวร์ มีแนวโน้ม False Positives และสร้าง Alerts เยอะมาก เราจะพูดถึงในส่วนอื่น
การทำความสะอาดมัลแวร์ (Malware Cleaning)
Wordfence มีฟีเจอร์ Auto-repair ทำความสะอาดมัลแวร์ แต่ประสิทธิภาพ debatble ( umstritten) สำหรับมัลแวร์ที่ซับซ้อนกว่า มีบริการกำจัดมัลแวร์พรีเมียม ราคา $490 ต่อไซต์ Sucuri ฝั่งตรงข้าม มีบริการทำความสะอาดมัลแวร์ด้วยตนเองไม่จำกัด รวมในทุกแผน
แม้สแกนเนอร์ Sucuri บอกว่าไซต์เราไม่มีมัลแวร์ — ซึ่งจริงๆ แล้วมี — เราขอ Cleanup ไม่คาดหวังมาก แต่ไซต์กลับมาสะอาดสมบูรณ์ เรารันผ่าน MalCare ตรวจสอบ แปลกมาก หลังทีม Sucuri ทำความสะอาดไซต์ สแกนเนอร์กลับแจ้งเตือนว่ามีมัลแวร์ บั๊ก (Bug) ที่ไหนสักแห่ง

บริการกำจัดมัลแวร์รวดเร็วมาก แม้แผนรับประกันตอบสนองภายใน 30 ชั่วโมง เราได้ไซต์สะอาดกลับมาในไม่กี่ 10 ชั่วโมง นั่นยอดเยี่ยม ข้อควรระวังคือ เวลาเป็นสิ่งสำคัญเมื่อเว็บโดนแฮก ไม่สามารถปล่อยมัลแวร์ค้างอยู่ได้นาน เพื่อเน้นความสำคัญ Google Blacklist ก็วัดเวลาตอบสนองของคุณต่อการแจ้งเตือนมัลแวร์
สำหรับการกำจัดมัลแวร์ ต้องขอ Cleanup จาก Sucuri กรอกฟอร์มข้อมูลมากที่สุด ทีม接手 (takes over) ต่อไป เราได้ข้อความกลับมาพร้อม Post-hack Checklist ที่มีคำแนะนำดี รวมๆ ฟีเจอร์ทำความสะอาดมัลแวร์ของ Sucuri เป็น Thumbs up
Wordfence มี 2 ตัวเลือกจัดการไฟล์ถูกแฮกบนแดชบอร์ด: ลบไฟล์ที่ลบได้ทั้งหมด และซ่อมแซมไฟล์ที่ซ่อมได้ทั้งหมด นอกจาก CTA แนะนำให้ใช้บริการทำความสะอาดโดยผู้เชี่ยวชาญ
เราลองทั้งคู่ ทั้งคู่ค่อนข้างสำเร็จในการลบมัลแวร์ออกจากเว็บไซต์ ปัญหาคือ การลบอัตโนมัตินำหน้าด้วยคำเตือนน่ากลัวว่าเว็บไซต์อาจเสียหายจากการเปลี่ยนแปลง

ไซต์ทดสอบของเราสำรองไว้กับ BlogVault เราไม่ได้กังวลมากนัก แม้จะเสียหาย แต่เราทนทานได้เพราะสนใจทดสอบฟีเจอร์ Repair แต่กรณีจริง เช่น ร้านค้าออนไลน์หรือเว็บไซต์トラフィックสูง (High-traffic) จะต่างออกไป
ในชุดทดสอบของเรา เรามักหยุดที่จุดนี้ เพราะปลั๊กอินความปลอดภัยอื่นๆ ล้มเหลว Wordfence ทำความสะอาดมัลแวร์แบบไฟล์หมดแล้ว เราลองฟีเจอร์กับมัลแวร์ในฐานข้อมูล และในปลั๊กอินพรีเมียม สแกนเนอร์ไม่ตรวจพบมัลแวร์ชุดนี้ จึงไม่มีตัวเลือก Auto-repair
ทางเลือกอื่นคือ ขอบริการกำจัดมัลแวร์ บริการรับประกันว่าจะลบมัลแวร์ ประตูหลัง และตรวจสอบความปลอดภัยเว็บไซต์ ประเมินช่องโหว่ หากไซต์ตก Blacklist Wordfence ช่วยขจัดได้ด้วย บริการรับประกัน 1 ปี ขึ้นอยู่กับว่าแอดมินปฏิบัติตามคำแนะนำหลังโดนแฮกอย่างเคร่งครัด โปรดทราบ: เราไม่สามารถพูดถึงประสิทธิภาพของบริการกำจัดมัลแวร์ Wordfence ได้ เนื่องจากไม่ได้ลองใช้
อีกฝั่ง เราใช้ MalCare กำจัดมัลแวร์ทั้งหมดอัตโนมัติ และทำได้โดยไม่มีปัญญา ไม่มีคำเตือนน่ากลัว ไม่พลาดมัลแวร์ และไซต์ของเราสะอาดสมบูรณ์ในไม่กี่นาที นั่นคือการทำความสะอาดมัลแวร์แบบที่เราต้องการสำหรับเว็บไซต์ของเรา
ไฟร์วอลล์ (Firewall)
Sucuri และ Wordfence ทั้งคู่มีไฟร์วอลล์ดี บล็อกภัยคุกคามทั่วไปและรุนแ่วงส่วนใหญ่ แต่ไฟร์วอลล์ Sucuri ตั้งค่ายากมาก (Nightmare) และไฟร์วอลล์ฟรีของ Wordfence ได้รับอัปเดตช้ากว่าเวอร์ชันพรีเมียมอย่างน่ากลัว
ไฟร์วอลล์ Sucuri บล็อกโจมตีอย่าง SQL Injection, Remote Injection และ Cross-site Scripting (XSS) ไซต์ทดสอบของเรามีช่องโหว่เยอะมาก เช่น อัปโหลดไฟล์ไม่ปลอดภัย และยังคงปลอดภัยภายหลังไฟร์วอลล์
ปัญหาของเรากับไฟร์วอลล์ Sucuri คือ การติดตั้ง เพื่อใช้ไฟร์วอลล์ ต้องชี้ทรัฟฟิกไปที่ Nameservers ของ Sucuri เพื่อกรองทรัฟฟิกไม่ดี และส่งทรัฟฟิกดีไปยังเว็บไซต์ ไอเดียดี แต่การตั้งค่าเป็นวิกฤต ไซต์ทดสอบของเราไม่ได้ผูกโดเมน เราต้องขอทีมวิศวกรรมช่วยแก้

ไฟร์วอลล์ Wordfence ทำงานทันทีหลังติดตั้ง (Out of the box) และบล็อกโจมตีได้สำเร็จ
ทันทีหลังติดตั้ง ไฟร์วอลล์เข้าสู่ Learning Mode Wordfence แนะนำให้เปิด Learning Mode ไว้ 1 สัปดาห์ นี่สมเหตุสมผล เพราะไฟร์วอลล์ต้องการทรัฟฟิกจริงเพื่อเรียนรู้การทำงานให้มีประสิทธิภาพ แต่เพราะเราไม่มีทรัฟฟิกจริงบนไซต์ทดสอบ เราไม่เห็นประโยชน์ในการรอ 1 สัปดาห์ และปิดมันทันที

กับ Wordfence ไฟร์วอลล์ฟรีถูกกล่าวว่ามีประสิทธิภาพเพียง 35% นี่ไม่ใช่การสมมติของเรา แต่แสดงอยู่บนแดชบอร์ด เราขุดลึกเพื่อหาสาเหตุ มี 2 เหตุผล:
หนึ่ง: ไฟร์วอลล์ฟรีโหลดเหมือนปลั๊กอินปกติ หลัง WordPress โหลดเสร็จ Load Order ส่งผลต่อความปลอดภัยมาก เพราะหากไฟร์วอลล์โหลดหลัง WordPress Core หมายความว่ามันบล็อกทรัฟฟิกอันตรายได้แค่บางส่วน ไม่ใช่ทั้งหมด
สอง: Wordfence มีไฟร์วอลล์ที่อัปเดตที่สุด แต่วอร์ชันพรีเมียมได้รับอัปเดตกฎแบบ Real-time เวอร์ชันฟรีรับอัปเดตหลังช่วงเวลาที่ไม่ได้ระบุ เราไม่รู้ Delay นานแค่ไหน แต่อาจเป็นปัญหา เพราะแฮกเกอร์โจมตีได้ในช่องว่างนั้น
ตัวบ่งชี้ใหญ่ที่สุดคือ Wordfence เองจัดอันดับไฟร์วอลล์ฟรีที่ 35% ประสิทธิภาพเทียบกับพรีเมียม ไม่ดีนัก
การตรวจจับช่องโหว่ (Vulnerability Detection)
Wordfence ทำได้ยอดเยี่ยม ตรวจจับช่องโหว่ทั้งหมดบนเว็บไซต์ของเรา Sucuri พลาดช่องโหว่ที่คลุมเครือหมด
เราประทับใจที่ Wordfence แจ้งเตือนปลั๊กอินล้าสมัยที่มีช่องโหว่ถูกค้นพบ ถูกต้องเป็น Critical Threats ช่องโหว่ถูกแจ้งเตือนถูกต้อง ปลั๊กอินความปลอดภัยอื่นๆ ล้มเหลวกับปลั๊กอินและธีมที่คลุมเครือกว่า ไม่ได้แจ้งเตือนเลยถึงช่องโหว่รุนแรงอย่าง Cross-site Scripting ในบางกรณี Wordfence จึงชนะชัด
ไม่สามารถแก้ไขช่องโหว่โดยตรงจากแดชบอร์ด Wordfence ได้ แต่นั่นสมเหตุสมผล เพราะการแก้ไขช่องโหว่หมายถึงการอัปเดตปลั๊กอินหรือธีม และฟังก์ชันนี้มีอยู่บน wp-admin แล้วง่ายๆ เว้นแต่ Wordfence จะมี Visual Regression เช่น MalCare ให้แน่ใจว่าอัปเดตไม่ทำให้เว็บไซต์เสีย ไม่มีเหตุผลทำซ้ำฟีเจอร์ที่มีอยู่แล้ว
Wordfence ยังโยน Error ให้ iThemes และ BackupBuddy ที่เราติดตั้งบนไซต์ทดสอบหนึ่ง นี่บ่งชี้แนวโน้ม False Positives บนเว็บไซต์
Sucuri ตรวจพบช่องโหว่ทั้งหมดยกเว้นที่คลุมเครือที่สุดบนไซต์ทดสอบของเรา คุณสามารถอัปเดตซอฟต์แวร์ล้าสมัยจากแดชบอร์ด Sucuri ได้ ไม่เหมือน Wordfence เราไม่เห็นประโยชน์มาก เพราะอัปเดตง่ายผ่าน wp-admin
แท็บ Post-Hack แสดงเวอร์ชันปลั๊กอินและธีมที่ติดตั้ง พร้อมเวอร์ชันล่าสุด Sucuri เตือนไม่ควรใช้ซอฟต์แวร์ล้าสมัย เพราะนำไปสู่การติดเชื้อมัลแวร์
น่าสนใจว่า แม้บริการกำจัดมัลแวร์ของ Sucuri ก็ตรวจพบช่องโหว่บางส่วนบนเว็บไซต์ของเรา จากประสบการณ์กับสแกนเนอร์ เราคิดว่าบริการกำจัดจะตรวจจับช่องโหว่ได้ดีกว่า แต่ไม่ได้เป็นเช่นนั้น
การป้องกัน Brute Force ล็อกอิน (Brute Force Login Protection)
Wordfence ทำได้ยอดเยี่ยม บล็อกโจมตี Brute Force ทุกครั้ง Sucuri ฟีเจอร์ป้องกันล็อกอินไม่ทำงาน
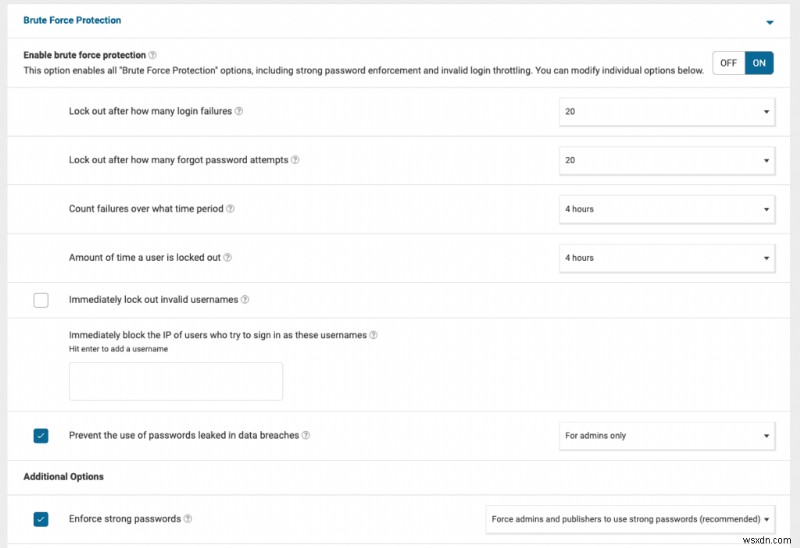
Brute Force Protection เปิดโดยค่าเริ่มต้นบน Wordfence ทำงานสมบูรณ์ทุกครั้ง ล็อกเอาท์ผู้ใช้ที่พยายามผิดมากเกินไป ตามการตั้งค่าบนแดชบอร์ด
ตั้งค่าได้ในส่วน Firewall มีหลายอย่างปรับแต่งในเมนู Options: ตั้งค่าล็อกเอาท์สำหรับการล็อกอินผิด; เวลาที่ผู้ใช้จะถูกล็อกเอาท์; และอื่นๆ ตัวเลือกไม่ล้นหลาม และ Wordfence อธิบายแต่ละอย่างอย่างชัดเจนพร้อมเอกสารที่ดี
สามารถตั้งค่าจัดการรหัสผ่านได้ที่นี่ด้วย บังคับรหัสผ่านแข็งแกร่ง และป้องกันการใช้รหัสผ่านที่พบใน Data Breach
สามารถ Whitelist IP ได้ในส่วนนี้ แต่เรา ambivalent (ควบคุมไม่ได้) เกี่ยวกับประสิทธิภาพ IP ของอุปกรณ์เปลี่ยนแปลงได้ (Dynamic) การมี Allowlist ไม่รับประกันว่าผู้ใช้ที่ถูกต้องจะไม่ถูกล็อกเอาท์
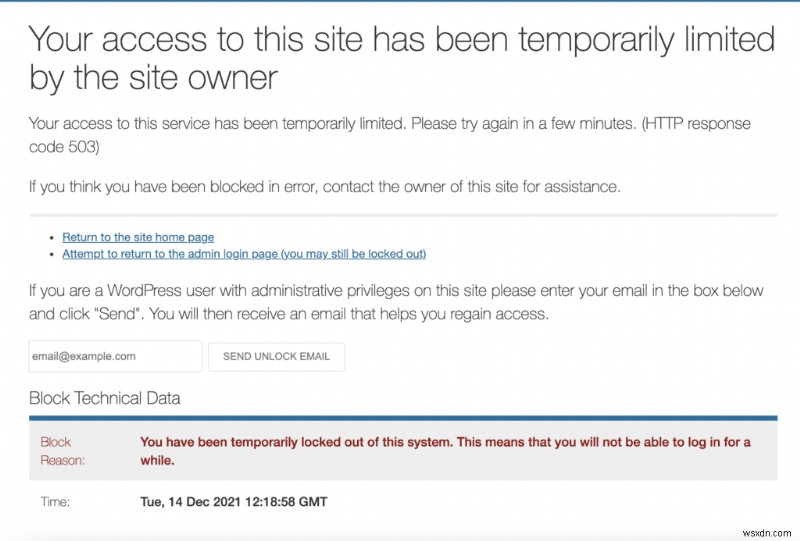
Brute Force Protection ของ Sucuri ไม่ทำงานตามคาด เราไม่ได้ประสบ Lockout และไม่มี Captcha ยืนยันว่าเราเป็นมนุษย์ไม่ใช่บอท ไม่ได้รับ Alert แม้โจมตีจะปรากฏใน Audit Logs รวมๆ ฟีเจอร์นี้ล้มเหลว (Washout)
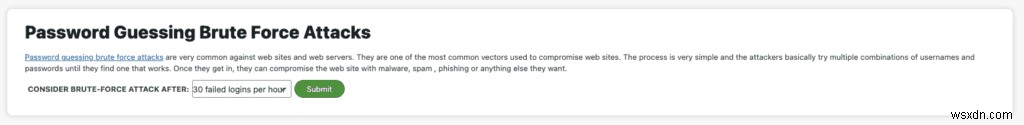
คุณคงไม่คิดว่าจะเป็นแบบนั้นได้จากตัวเลือกตั้งค่าบนแดชบอร์ด มีตัวเลือกเยอะมาก จนเรา reeling (暈眩) รวมๆ เราชอบตัวเลือกน้อยกว่าที่มีฟีเจอร์ทำงาน มากกว่าตรงข้าม
บันทึกกิจกรรม (Activity Log)
Sucuri มี Audit Log แต่เข้าใจยาก Wordfence ไม่มี Activity Log
Sucuri มี Audit Log ติดตามการกระทำของผู้ใช้ทั้งหมด และการเปลี่ยนแปลงปลั๊กอินและธีม Logs จะแสดงการเปลี่ยนแปลงทั้งหมดของไฟล์และตาราง ซึ่งดี
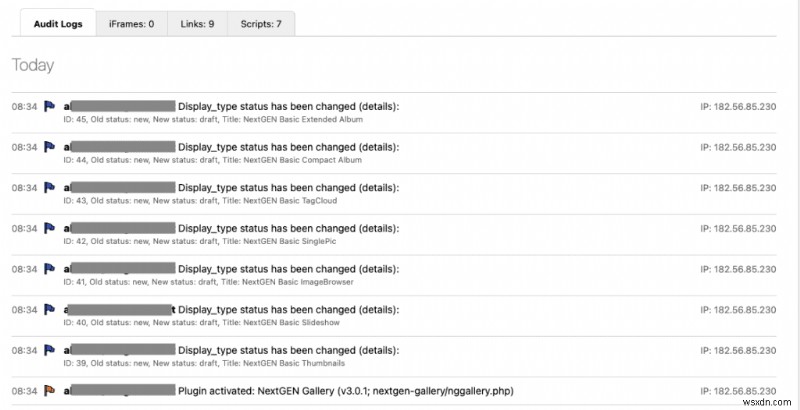
Logs มีข้อมูลที่จำเป็น เช่น User, Action, Timestamp ฯลฯ แต่บางกรณี รายการเข้าใจยากมาก เช่น เราติดตั้งปลั๊กอินแกลเลอรีทดสอบ ผลลัพธ์บน Audit Log แสดง 7 การเปลี่ยนแปลงต่างกัน ไม่ชัดเจนจากรายการว่าการเปลี่ยนแปลงคืออะไร ทำไมเกิดขึ้น หรือใครรับผิดชอบ ดังนั้น Audit Log เกือบไร้ประโยชน์สำหรับคนที่ไม่ "พูดภาษา Sucuri"
เราประหลาดใจที่ Wordfence ไม่มี Activity Log เห็นว่ามันเป็นเสาหลักของความปลอดภัยเว็บไซต์ มีตัวเลือกเปิด Debugging ในส่วน Diagnostics ของเมนู Tools ทำให้ Firewall Logs ระบุรายละเอียดมากขึ้น (Verbose) แต่ไม่ใช่ Activity Log จริงๆ
หลังขุดลึก พบ Activity Log เฉพาะ Event ของ Wordfence ในส่วน Scan แต่มันเป็น Raw Log ชัดเจนว่าสำหรับนักพัฒนา Wordfence เท่านั้น

Two-Factor Authentication (2FA)
Wordfence มีฟีเจอร์ 2FA ยอดเยี่ยม Sucuri ไม่รองรับ 2FA บนเว็บไซต์ของคุณ
2FA ของ Wordfence ทำงานทันที (Out of the box) พร้อมตัวเลือกปรับแต่มากมายง่าย เคยเป็นฟีเจอร์พรีเมียม แต่เพิ่มให้ผู้ใช้ฟรีแล้ว

Sucuri ไม่รองรับ 2FA สำหรับเว็บไซต์ของคุณ แต่สามารถรักษาบัญชี Sucuri ด้วย 2FA ได้

การใช้ทรัพยากรเซิร์ฟเวอร์ (Server Resource Usage)
Sucuri และ Wordfence ทั้งคู่เป็น Resource Hogs (กินทรัพยากรหนัก) เราเห็นการกระโดดของ Disk Usage ชัดเจนกับการสแกนและเพราะไฟร์วอลล์
นี่คือปัจจัยที่ไม่มีอะไรเลือกระหว่าง Wordfence และ Sucuri ทั้งคู่ทำได้แย่เท่ากัน
ทุกการกระทำที่ปลั๊กอินทั้งสองทำบนเว็บไซต์ ใช้ทรัพยากรเซิร์ฟเวอร์ เว็บไซต์ของเราเล็ก แต่เห็น Disk Usage เพิ่มเป็น 2-3 เท่า เมื่อรันสแกน ส่งผลต่อ Load Time, Response Time และประสบการณ์รวมบนเว็บไซต์


หากคุณมีเว็บไซต์ WooCommerce หรือトラフィックสูง ผลกระทบจะชัดเจนต่อผู้ใช้ หากอยู่ Shared Hosting เว็บโฮสต์จะแจ้งเตือน และค่าใช้จ่ายโฮสติ้งอาจเพิ่มขึ้น จริงๆ หลายเว็บโฮสต์ Ban Wordfence เพราะเหตุนี้
คนพูดถึงทรัพยากรเซิร์ฟเวอร์น้อยเมื่อพูดถึงความปลอดภัย แต่มันเป็นปัจจัยสำคัญ ไม่ควรมีใครต้องแลกเปลี่ยนระหว่างประสิทธิภาพและความปลอดภัย สามารถเพิ่มประสิทธิภาพทั้งคู่ได้
แต่ไม่ใช่กับ Sucuri หรือ Wordfence สำหรับนั้น ต้องใช้ MalCare
การแจ้งเตือน (Alerts)
Sucuri และ Wordfence ทั้งคู่โด่งดังเรื่อง Alerts เยอะมายและ False Positives
เราเชื่อมั่นในการนำภาระออกจากลูกค้าในการบริหาร WordPress ไฟร์วอลล์ควรบล็อกทรัฟฟิกเงียบๆ Bot Protection ควรทำงาน Out of the box แอดมินควรได้รับการแจ้งเตือนก็ต่อเมื่อมีสิ่งที่ต้องการความสนใจและการดำเนินการ ความปลอดภัย WordPress ควร Stress-free และง่าย มิฉะนั้น จุดประสงค์ของปลั๊กอินความปลอดภัยคืออะไร?

ดูเหมือน Sucuri และ Wordfence ไม่ยอมรับแนวคิดนี้ เพราะ Alerts ของพวกเขาท่วมท้น Inbox ของเราเต็มในไม่กี่เวลา Alerts เยอะเกินไป แย่เท่ากับไม่มี Alert เพราะทั้งคู่นำไปสู่การไม่ดำเนินการเมื่อจำเป็น
การติดตั้ง การตั้งค่า และความใช้งานง่าย (Installation, Configuration, and Usability)
Wordfence ออกแบบมาให้ตรงไปตรงมาสำหรับมือใหม่ Sucuri ไม่ใช่
การติดตั้ง การตั้งค่า และการใช้งานโดยรวมของ Wordfence เป็นหนึ่งในที่ดีที่สุดที่เราเคยเห็น มี Walkthrough บนแต่ละส่วนสำคัญ อธิบายการตั้งค่าและฟีเจอร์สำคัญในภาษาเรียบง่าย ไม่เป็นภัย
Wordfence มีคำแนะนำการตั้งค่าที่ดี เอกสารเข้าถึงได้จาก Tooltips บนแดชบอร์ด ทำให้ Contextual (เกี่ยวข้องกับบริบท) มาก ฟีเจอร์แต่ละอย่างอธิบายชัดเจน และคำแนะนำวิธีทำให้ทำงานบนเว็บไซต์เข้าถึงได้ทันที

สิ่งเหล่านี้อาจดูแปลกที่จะระบุ แต่หากเคยลอง Sucuri คุณจะรู้ว่า ความเข้าใจง่ายเป็นส่วนหนึ่งที่ไม่ได้เล็กๆ น้อยๆ ของประสบการณ์ผู้ใช้ จริงๆ หากเราต้องอธิบาย Sucuri ในคำเดียว คำนั้นคือ "Bewildering" (สับสน)
ติดตั้ง Sucuri ง่าย แต่วิกฤตหลังจากนั้น เพื่อใช้สแกนเนอร์ระดับเซิร์ฟเวอร์และไฟร์วอลล์ ต้องตั้งค่าด้วยตนเอง มีตัวเลือกเยอะมาก เราใช้เวลาชั่วโมงๆ พยายามเข้าใจ และหาว่ามีผลกระทบต่อความปลอดภัยจริงหรือไม่

รวมๆ ปลั๊กอินทั้งสองอยู่ปลายตรงข้ามของสเปกตรัม
Wordfence: ฟีเจอร์เพิ่มเติม (Extras)
Wordfence เป็นความปลอดภัยบริสุทธิ์ ไม่มีฟีเจอร์ ตัวเลือก หรือบรรทัดเดียวที่แม้แต่ว่า Security-adjacent (ใกล้เคียงความปลอดภัย) เช่น Updates หรือ User Management แต่ยังมี Extras หลายอย่าง
หลังติดตั้ง เราเห็นส่วน Notifications สำหรับ Site Updates บนไซต์ทดสอบ แสดงว่ามี 5 ปลั๊กอินที่ต้องอัปเดตด่วน เพราะเป็น Critical หรือ Medium Threats
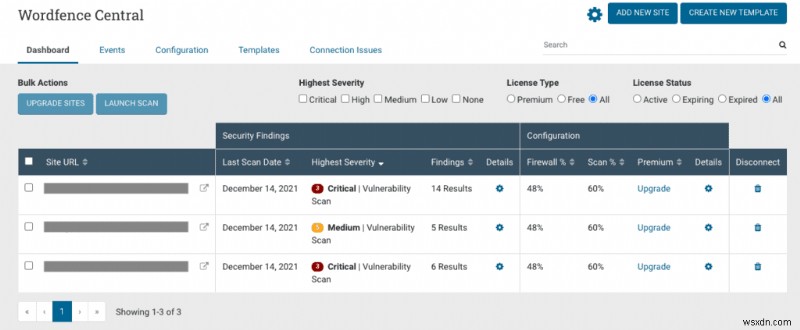
มี Wordfence Central Status จัดการหลายไซต์จาก wp-admin ของแต่ละไซต์ นี่สมเหตุสมผลหากมีไม่กี่ไซต์บนบัญชีเดียวกัน แต่พื้นที่จำกัด ไม่ทำงานกับ Agency ที่มีร้อยๆ ไซต์ ดีที่มี External Dashboard ต้องสร้างบัญชีบนเว็บไซต์ Wordfence เข้าถึง Wordfence Central ได้ ในความคิดเห็นของเรา ไม่สมเหตุสมผลที่จะมีกล่อง Central บนแดชบอร์ดไซต์
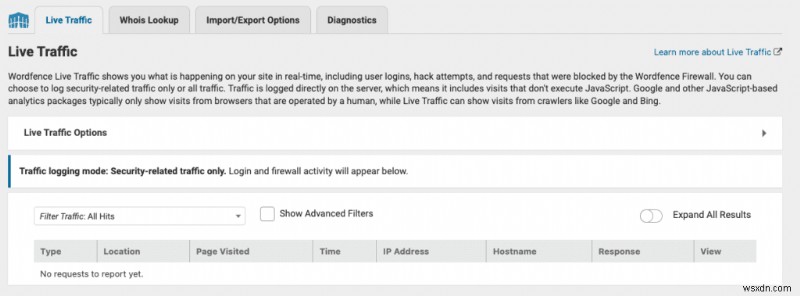
ต่อไป ดูส่วน Tools มีแผง Live Traffic ที่ดูเหมือน Google Analytics แต่มากกว่านั้น Logs จำแนกทรัฟฟิกด้วย Legend ชัดเจน บอกประเภททรัฟฟิก: Human, Bot, Warning, Blocked
มี Whois Lookup หากต้องการดูว่าโจมตีคือใครโดยไม่ต้องออกจาก wp-admin ฟีเจอร์รอง (Incidental) ทั้งนั้น
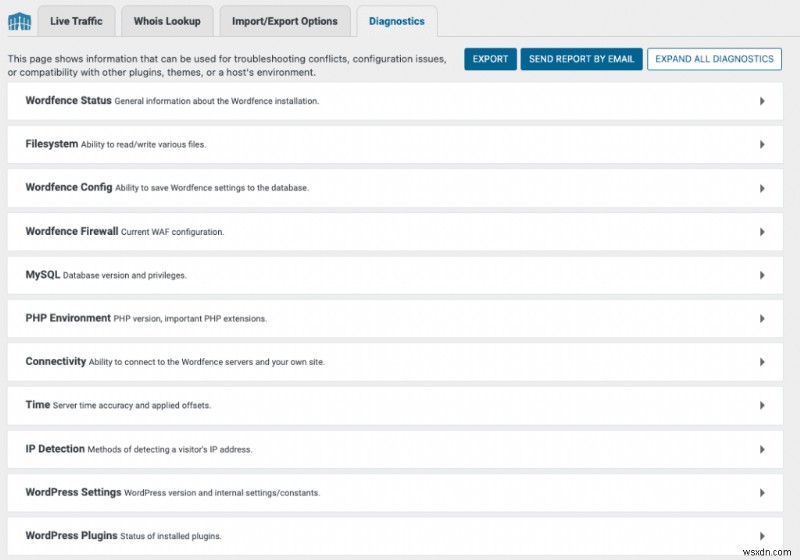
เราคิดว่า Diagnostics น่าสนใจ มีย้อมข้อมูลมากมายเกี่ยวกับเว็บไซต์ ตั้งแต่ Process Owners ถึงตารางฐานข้อมูล และอื่นๆ มากมาย เหมือน Spec ของเว็บไซต์รวมในที่เดียว นักพัฒนาจะพบข้อมูลนี้มีประโยชน์มาก
Sucuri: ฟีเจอร์เพิ่มเติม (Extras)
Sucuri มี Extras เยอะมากในปลั๊กอิน ไม่ว่าแต่ละอย่างมีผลต่อความปลอดภัยหรือไม่ เป็นเรื่องอื่น
สิ่งแรกที่เห็นตอนติดตั้งคือ WordPress Integrity Infobox มันคือเวอร์ชัน Fancy ของ File Change Monitor สำหรับไฟล์หลัก WordPress ชัดเจนว่า File Change Monitor สำหรับไฟล์หลัก WordPress มีประโยชน์บ้าง แต่ Efficacy (ประสิทธิผล) ไม่ได้เท่าที่โฆษณา แฮกเกอร์สามารถและจะเปลี่ยน Metadata ของไฟล์ เช่น Timestamp การอัปเดต เพื่อหลีกเลี่ยงมาตรการเหล่านี้ ดังนั้น ใช่ มีประโยชน์ แต่น้อยกว่าที่โฆษณา
มี Integrity Diff Utility เปรียบเทียบไฟล์หลักบนเว็บไซต์กับการติดตั้ง WordPress ต้นฉบับ มันสะดวกกว่าเครื่องมือออนไลน์ หากคุณกำลังทำความสะอาดมัลแวร์ด้วยตนเอง — ซึ่งเราไม่แนะนำเลย
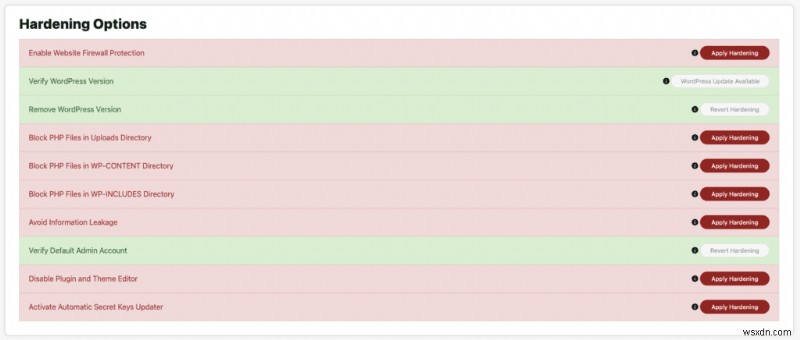
Sucuri มีฟีเจอร์ WordPress Hardening มากมาย การบล็อก PHP ในโฟลเดอร์ Uploads ป้องกันหนึ่งประเภทของแฮก และเราชอบความสามารถเปลี่ยน WordPress Salts ได้เร็วจากแดชบอร์ด อาจทำได้ดีกว่านี้ หากฟีเจอร์อยู่บน External Dashboard ของ Sucuri แทนที่จะอยู่บน wp-admin จะปลอดภัยกว่า ทบทวน หากแฮกเกอร์เข้าถึง wp-admin Salts จะถูกบุกครอบง่าย เพราะอยู่ใน Plaintext
ตัวเลือกอื่นๆ บางอย่างมีประโยชน์จำกัด เช่น การยืนยันเวอร์ชัน WordPress, ลบเวอร์ชัน WordPress, หลีกเลี่ยงการรั่วไหลข้อมูล และยืนยันบัญชี Admin เริ่มต้น ไร้ความหมายจากมุมมองความปลอดภัย
ฟีเจอร์ Hardening อื่นๆ สับสน เช่น หากเรา Disable Plugin and Theme Editor จะอัปเดตปลั๊กอินและธีมที่มีช่องโหว่ได้อย่างไร? Counterproductive (ผลตรงข้าม) อย่างน่าตกใจ
ฟีเจอร์จัดการรหัสผ่านมีศักยภาพ แต่คำเตือนน่ากลัวทุกคนยกเว้นผู้กล้า: "เลือกผู้ใช้จากรายการเพื่อเปลี่ยนรหัสผ่าน ยุติเซสชัน และส่งอีเมลลิงก์รีเซ็ตรหัสผ่าน โปรดทราบว่าปลั๊กอินจะเปลี่ยนรหัสผ่านก่อนส่งอีเมล หมายความว่าหากเว็บเซิร์ฟเวอร์ส่งอีเมลไม่ได้ ผู้ใช้จะถูกล็อกเอาท์ออกจากไซต์"
สิ่งที่ขาดหายจาก Wordfence และ Sucuri
Sucuri ไม่มีสแกนเนอร์มัลแวร์ที่ดี Brute Force Login Protection ไม่ทำงาน และใช้ทรัพยากรเซิร์ฟเวอร์มากเกินไป ไม่มี Bot Protection และต้องการปลั๊กอินแยกสำหรับ 2FA
Wordfence ขาด Bot Protection และ Activity Log นอกจากนี้ เป็นปลั๊กอินความปลอดภัยที่ครอบคลุมและ Well-rounded (สมดุล)
Wordfence vs Sucuri: ราคา
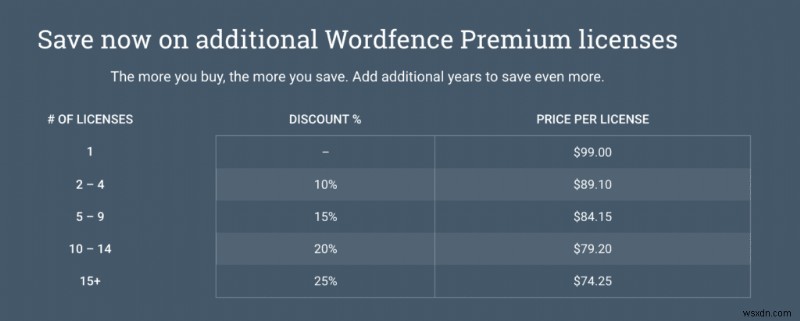
แผน Sucuri เริ่มต้นที่ $199.99 ต่อปีต่อไซต์ ซึ่งเป็นดีลดีสำหรับการกำจัดมัลแวร์ไม่จำกัด ไฟร์วอลล์ทำงานดี แต่สแกนเนอร์ผิดหวัง แผนพรีเมียม Wordfence ราคา $99 ต่อปีต่อไซต์ มีราคาส่งที่ดึงดูด แต่มติของเราคือ เวอร์ชันฟรีเกือบเท่าพรีเมียม
Sucuri ชนะด้านฟีเจอร์กำจัดมัลแวร์ไม่จำกัด ทีมสนับสนุนดี ตอบสนองเร็ว มี Post-hack Checklist ที่มีประโยชน์และ Proactive แต่สแกนเนอร์มัลแวร์ล้มเหลวสมบูรณ์ และนั่นไม่ใช่ข้อบกพร่องเล็กน้อยที่จะมองข้าม
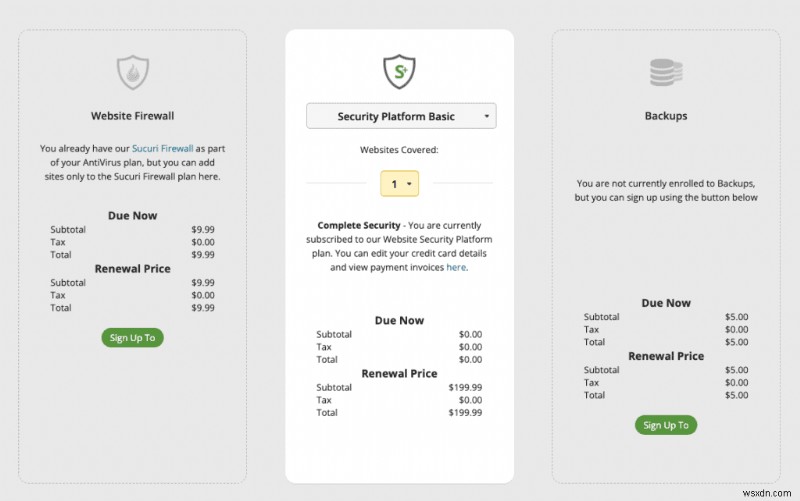
เวอร์ชันฟรีของ Wordfence แข็งแกร่งพอที่จะยืนด้วยตัวเอง เวอร์ชันพรีเมียมไม่ต่างมากนัก โดยเฉพาะเปอร์เซ็นต์ประสิทธิภาพบนแดชบอร์ด ค่าใช้จ่ายจริงที่ต้องพิจารณากับ Wordfence คือ บริการทำความสะอาดที่ $490 ต่อครั้ง เพิ่มจาก License ไซต์ หากพิจารณา Wordfence อย่างจริงจัง อ่านรายละเอียดเล็กๆ (Fine Print) แม้จะบอก Unlimited Pages แต่มีค่าใช้จ่ายเพิ่มสำหรับไซต์ใหญ่กว่า 10 GB รับประกันบริการ 1 ปี แต่มีเงื่อนไขในรายละเอียด ไม่ได้ไม่สมเหตุสมผล แต่อยากให้รู้ก่อนตัดสินใจ
ทางเลือกที่ดีกว่า Wordfence และ Sucuri: MalCare
ปลั๊กอินความปลอดภัยที่ดีที่สุดสำหรับเว็บไซต์ของคุณ ไม่ใช่ Wordfence หรือ Sucuri คือ MalCare มีสแกนเนอร์ยอดเยี่ยมตรวจจับมัลแวร์ทุกส่วนของเว็บไซต์: WordPress หลัก ไฟล์ และฐานข้อมูล นอกจากนี้ ฟีเจอร์ Auto-clean กำจัดมัลแวร์ทั้งหมดด้วยความแม่นยำผ่าตัด (Surgical Precision) โดยไม่ทำให้เว็บไซต์เสียหาย
MalCare มี Advanced Firewall บล็อกทรัฟฟิกไม่ดีแบบ Proactive ก่อนถึงเว็บไซต์ Brute Force Protection ป้องกันหน้าล็อกอินจากโจมตีอันตราย และ Bot Protection ไปไกลกว่า ให้แน่ใจว่าเฉพาะ Bad Bots ถูกบล็อก
มีทีมสนับสนุนผู้เชี่ยวชาญความปลอดภัย WordPress แข็งแกร่ง ช่วยเหลือปัญหาใดๆ ที่เกิดขึ้น การกำจัดมัลแวร์ที่จำเป็นนอกเหนือจาก Auto-clean ครอบคลุมด้วย Site License
ดังนั้น ในการเปรียบเทียบฟีเจอร์ต่อฟีเจอร์ MalCare ไม่ต้องสงสัยว่าออกมาชนะ แผน $99 ของ MalCare ดีกว่าแผน Basic Platform $199.99 ของ Sucuri อย่างมาก และรวมการกำจัดมัลแวร์ไม่จำกัด ซึ่งมากกว่าแผน $99 ของ Wordfence
อ่านเพิ่มเติมแนะนำ: MalCare vs Wordfence
สรุป
เมื่อเลือกปลั๊กอินความปลอดภัย WordPress สำหรับเว็บไซต์ ต้องประเมิน Scanner, Cleaner และ Firewall ฟีเจอร์อื่นๆ สามารถทำได้ด้วยปลั๊กอินอื่น แต่ 3 ฟีเจอร์นี้เป็นแก่นแท้ของปลั๊กอินที่ดี
ที่ MalCare เป้าหมายของเราคือ ทำให้ความปลอดภัย Stress-free และ Painless (ไม่ปวดหัว) เพื่อให้คุณโฟกัสที่ด้านสำคัญกว่าของเว็บไซต์ ใส่ใจความปลอดภัยไว้กับเรา ในขณะที่คุณขยายธุรกิจ
หวังว่าการเปรียบเทียบนี้มีประโยชน์ เรานำเสนอผลการค้นพบทั้งหมดอย่างโปร่งใส มีคำถามเพิ่มเติม? ส่งข้อความมาได้เลย เรายินดีรับฟัง
