

เรื่องราวของการดำเนินการอาชญากรรมไซเบอร์ที่ไมโครซอฟท์และพันธมิตรร่วมมือกันใน 35 ประเทศ
อินเทอร์เน็ตเชื่อมต่อคอมพิวเตอร์หลายพันหรือหลายล้านเครื่อง ทำให้ทุกอย่างเข้าถึงได้ง่ายขึ้น ซึ่งเป็นเรื่องดี แต่เมื่อกิจกรรมอาชญากรรมเพิ่มขึ้นเพราะเหตุนี้ สถานการณ์ก็เลยเลวร้ายขึ้น
โบทเน็ต (Botnet) เป็นหนึ่งในตัวอย่าง ซึ่งเป็นเครือข่ายคอมพิวเตอร์ที่ติดไวรัส สามารถติดเชื้อเครื่องอื่นและเผยแพร่มัลแวร์หรือซอฟต์แวร์อันตรายได้ เมื่อเครื่องใดติดไวรัส นักอาชญากรรมไซเบอร์ก็สามารถควบคุมมันจากระยะไกลเพื่อเผยแพร่การติดเชื้อต่อไป
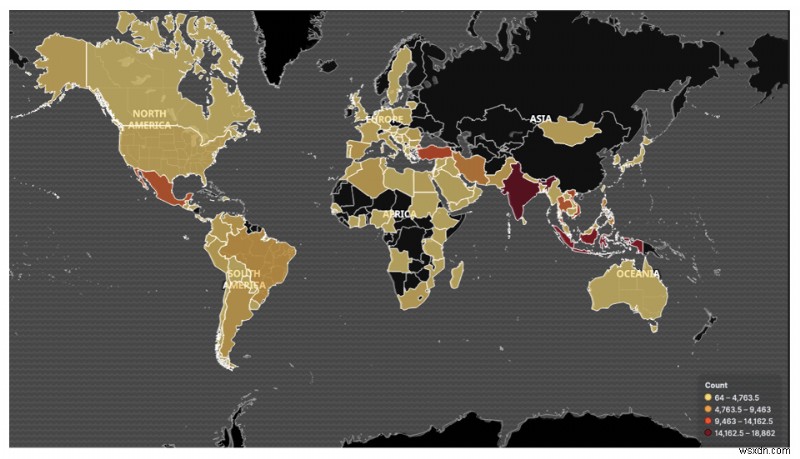
อันตรายที่สุดคือ Necurs โบทเน็ตที่มีเครือข่ายใหญ่ที่สุดในระบบนิเวศอีเมลสแปม มีเหยื่อในทุกประเทศ
ด้วยความรู้นี้ ไมโครซอฟท์และพันธมิตรจึงได้ทำลาย Necurs ซึ่งกลายเป็นความก้าวหน้าสำคัญที่สุดในโลกในการต่อสู้กับแฮกเกอร์
Necurs โบทเน็ตมัลแวร์คืออะไร
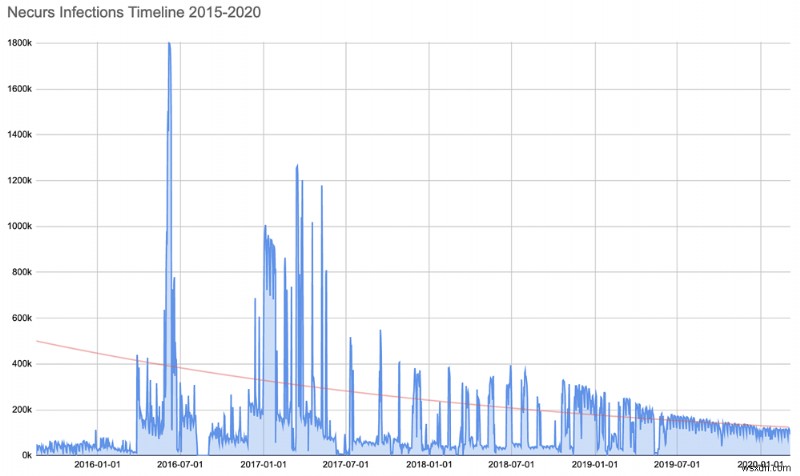
ถูกตรวจพบในปี 2012 โบทเน็ต Necurs เชื่อว่ามีส่วนรับผิดชอบต่อ 90% ของมัลแวร์ที่เผยแพร่ผ่านอีเมลระหว่างปี 2016-2019 ดำเนินการจากรัสเซีย และโดดเด่นในการเผยแพร่ GameOver, Trickbot และโดยเฉพาะแรนซัมแวร์ Locky
ถูกใช้เป็นสแปมบอท มัลแวร์นี้แพร่กระจายผ่านไฟล์แนบอีเมลหรือแอดแวร์ เมื่อเข้าสู่ระบบ Necurs จะใช้รูทคิทโหมดเคอร์เนล (kernel-mode rootkit) เพื่อซ่อนตัวและปิดใช้งานแอปพลิเคชันความปลอดภัยอย่างไฟร์วอลล์ของวินโดวส์ เป็นที่แตกต่างจากโบทเน็ตส่วนใหญ่ Necurs มีลักษณะโมดูลาร์ (modular) ทำให้ผู้ควบคุมสามารถเปลี่ยนวิธีการดำเนินงานได้ตลอดเวลา
ไมโครซอฟท์และพันธมิตรทำอะไรเพื่อให้ภารกิจสำเร็จ
ผู้สร้างระบบปฏิบัติการ ร่วมกับพันธมิตรใน 35 ประเทศ — ผู้ให้บริการเว็บ, หน่วยงาน CERTs, บริษัทไซเบอร์เซคิวริตี ฯลฯ — ผ่านขั้นตอนทางกฎหมายและทางเทคนิค ได้ประสานงานกันทำลาย Necurs
ขั้นตอนทางกฎหมายครอบคลุมการขออนุญาตจากศาลเขตสหรัฐอเมริกา เพื่อควบคุมโครงสร้างพื้นฐานของ Necurs ที่ใช้เผยแพร่มัลแวร์ซึ่งอาจติดเชื้อโดเมนที่ไม่ซ้ำกันเกิน 6 ล้านโดเมนในอีก 25 เดือนข้างหน้า ตามการคาดการณ์ของไมโครซอฟท์
ไม่ chỉนั้น บริษัทยังทำงานร่วมกับบริการตรวจสอบเว็บ BitSight, ผู้ให้บริการอินเทอร์เน็ต, ทีมฉุกเฉินคอมพิวเตอร์ เพื่อบังคับการทำลายโครงข่าย ทั้งหมดนี้เป็นผลลัพธ์ของความพยายาม 8 ปีในการติดตามการพัฒนาของ Necurs
ในช่วงสืบสวน 58 วัน ไมโครซอฟท์สังเกตว่าระบบที่ติด Necurs สามารถส่งอีเมลสแปมรวม 3.8 ล้านฉบับไปยังเหยื่อที่เป็นไปได้ 40.6 ล้านราย ทำให้การทำลายโบทเน็ตนี้เป็นเรื่องจำเป็น
เพื่อให้ทุกอย่างเป็นระเบียบ ไมโครซอฟท์แยกวิเคราะห์อัลกอริทึมสร้างโดเมน (Domain Generation Algorithm - DGA) ที่ Necurs ใช้ในการลงทะเบียนโดเมนใหม่และดำเนินการโจมตี
DGA คืออะไร
โดยพื้นฐานแล้วเป็นดาบสองคม — เทคนิคที่สร้างชื่อโดเมนแบบสุ่มในช่วงเวลาที่สม่ำเสมอ ช่วยให้ผู้สร้างมัลแวร์สลับตำแหน่งเซิร์ฟเวอร์ C&C (Command and Control) ได้ไม่มีที่สิ้นสุด และรักษาการสื่อสารดิจิทัลกับเครื่องที่ติดไวรัสให้ไม่ขาดขาด
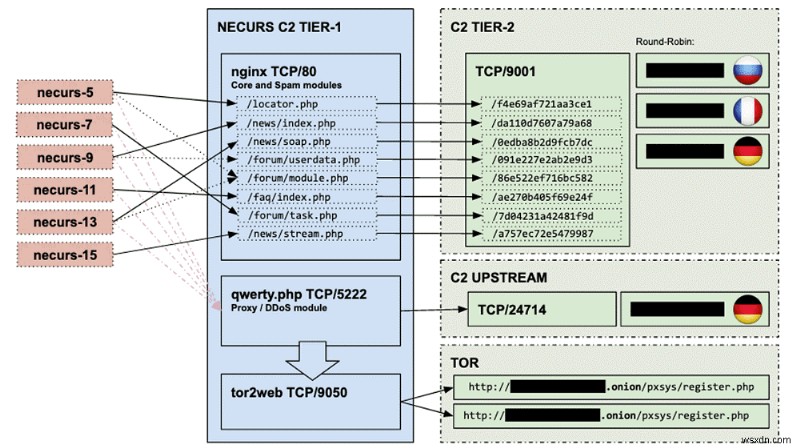
ไมโครซอฟท์รายงานชื่อโดเมนเหล่านี้ให้กับผู้จดทะเบียนทั่วโลก และทำให้โดเมนเหล่านั้นถูกบล็อก ไม่ให้กลายเป็นส่วนหนึ่งของโครงสร้างพื้นฐาน Necurs
เครือข่ายของ Necurs ใหญ่แค่ไหน
ด้วยเครือข่ายเกิน 9 ล้านคอมพิวเตอร์ โบทเน็ตนี้สามารถดำเนินการโจมตีสแปมหลายรูปแบบ เช่น ลure ยาขายปลอม, ลure หุ้น, และลure หาคู่ชาวรัสเซีย เพิ่มเติมคือสามารถโจมตีแบบ DDoS ได้ และฟังก์ชันขั้นสูงช่วยหลบเลี่ยงกลไกความปลอดภัยในองค์กร
ผู้โจมตีใช้เครือข่ายบอทนี้เผยแพร่มัลแวร์อย่าง GameOver Zeus, Dridex, Locky, Trickbot ส่งอีเมลสแปม, ขุดคริปโต, ขโมยข้อมูลส่วนตัว, ลure รักและลure ทางการเงิน
Necurs ตายแล้วหรือถูกแทนที่?
แน่นอนว่าไมโครซอฟท์ทำลาย Necurs — โบทเน็ตที่สามารถส่งอีเมลอันตรายโดยหลบฟิลเตอร์สแปม แต่ไม่ได้หมายความว่าไม่จะมีการโจมตีเป้าหมายอีกต่อไป นักอาชญากรรมไซเบอร์กำลังจ้องจับมัลแวร์ Emotet และพิจารณาว่ามันอาจเป็นตัวแทนที่ของ Necurs
หากเป็นจริง ประมาณ 2 ล้านระบบจะติด Emotet — มัลแวร์ที่ค้างอยู่ในระบบติดไวรัส สามารถอ่านเนื้อหาอีเมลและแทรกตัวเข้าไปในการสนทนาระหว่างบุคคลที่ไว้วางใจกันภายในองค์กร
หมายถึงการโจมตีทروจันจะเพิ่มขึ้น วิธีเดียวที่จะอยู่รอดคือต้องตรวจสอบกิจกรรมออนไลน์ทั้งหมด ด้วยนี้เราหวังว่าบริษัทและนักวิจัยจะยังคงล่าตัวติดเชื้อแบบนี้และกำจัดให้หมด เพื่อให้เราอยู่ได้อย่างปลอดภัย
หากคิดว่าเราสามารถทำอะไรเพิ่มเติมได้ ช่วยแบ่งปันความคิดเห็นบอกเราว่าสามารถทำอะไรได้ ความคิดและข้อเสนอแนะของคุณมีค่า โปรดแบ่งปัน
