

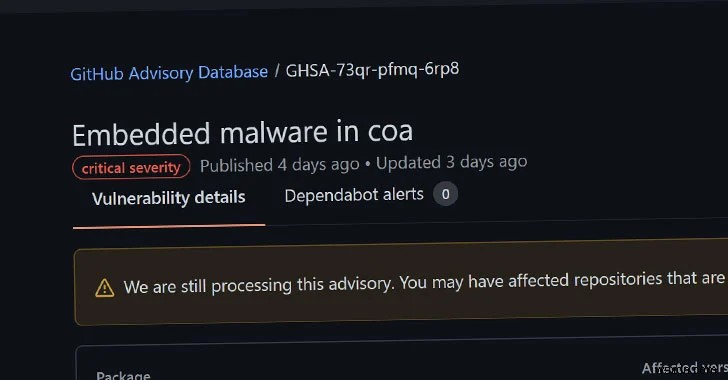
แพ็กเกจ NPM ยอดนิยมสองตัวที่มีการดาวน์โหลดรายสัปดาห์รวมประมาณ 22 ล้านครั้ง ถูกพบว่าติดมัลเวอร์โค้ดอันตรายโดยการเข้าถึงบัญชีนักพัฒนาอย่างผิดกฎหมาย ในอีกครั้งของการโจมตี supply chain ที่มุ่งเป้าที่ open-source software repositories
ไลบรารีสองตัวคือ "coa" ตัวแยกตัวเลือกบรรทัดคำสั่ง และ "rc" โหลดการกำหนดค่า ซึ่งทั้งสองถูกแก้ไขให้รวม "คล้ายกัน" มัลแวร์ขโมยรหัสผ่านโดยผู้โจมตีอันตรายที่ไม่ระบุตัวตน
NPM Package คืออะไร?
สำหรับสภาพแวดล้อมรันไทม์ JavaScript Node.js npm (รู้จักในชื่อ Node Package Manager) เป็นตัวจัดการแพ็กเกจเริ่มต้น มันประกอบด้วยไคลเอ็นต์บรรทัดคำสั่ง ซึ่งรู้จักกันในชื่อ npm และ npm registry ฐานข้อมูลออนไลน์ของแพ็กเกจสาธารณะและส่วนตัวที่ต้องเสียเงิน ไคลเอ็นต์สามารถเข้าถึง registry และเว็บไซต์ npm สามารถใช้เพื่อเรียกดูและค้นหาแพ็กเกจที่มีอยู่ npm, Inc. เป็นผู้ดูแลตัวจัดการแพ็กเกจและ registry
COA คืออะไร?
Command-Option-Argument หรือ COA เป็นตัวแยกตัวเลือกบรรทัดคำสั่งที่มุ่งเน้นเพื่อให้ได้มากที่สุดจากการกำหนด API ของโปรแกรมของคุณอย่างเป็นทางการ เมื่อคุณสร้างนิยามในรูปของคำสั่ง ตัวเลือก และอาร์กิวเมนต์ ผลลัพธ์ที่เกี่ยวข้องจะถูกสร้างขึ้นโดยอัตโนมัติ เช่น Program API สำหรับการใช้แอป COA-based เป็นโมดูล ข้อความช่วยเหลือบรรทัดคำสั่ง และการเสร็จสิ้นของ shell
ตามคำแนะนำของ GitHub ที่เผยแพร่เมื่อวันที่ 4 พฤศจิกายน ทุกเวอร์ชันของ coa เริ่มจาก 2.0.3 ขึ้นไป — 2.0.3, 2.0.4, 2.1.1, 2.1.3, 3.0.1, และ 3.1.3 — ได้รับผลกระทบ และผู้ใช้เวอร์ชันที่ได้รับผลกระทบได้รับคำแนะนำให้ดาวน์เกรดเป็น 2.0.2โดยเร็วที่สุดและตรวจสอบระบบของพวกเขาสำหรับกิจกรรมน่าสงสัย
rc คืออะไร?
นี่คือตัวโหลดการกำหนดค่าที่ไม่สามารถกำหนดค่าได้สำหรับคนขี้เกียจ การตั้งค่าคอนฟิกของคุณจะถูกรวมกับค่าเริ่มต้นที่คุณเลือก และอ็อบเจกต์ค่าเริ่มต้นที่กำหนดไว้ล่วงหน้าจะถูกเปลี่ยนหากคุณส่งมันเข้าไป
เช่นเดียวกัน มัลแวร์ถูกค้นพบในเวอร์ชัน 1.2.9, 1.3.9, และ 2.3.9 ของ rc โดยมีคำแนะนำอิสระแนะนำให้ผู้ใช้ดาวน์เกรดเป็นเวอร์ชัน 1.2.8 แพ็กเกจนี้ควรถือว่าถูกข้ามประสานบนเครื่องใดๆ ที่มีการติดตั้งหรือกำลังทำงาน ทุกความลับและคีย์บนคอมพิวเตอร์นั้นควรหมุนเวียนจากคอมพิวเตอร์อื่นโดยเร็วที่สุด แพ็กเกจควรถูกลบติดตั้ง แตเนื่องจากการควบคุมทั้งหมดของคอมพิวเตอร์อาจถูกมอบให้กับเอนทิตี้ภายนอก ไม่มีความมั่นใจว่าการทำเช่นนั้นจะลบซอฟต์แวร์อันตรายที่เกิดจากการติดตั้งของมัน
Systweak Antivirus: การป้องกันแบบเรียลไทม์ของคุณต่อมัลแวร์
Systweak Antivirus ให้การป้องกันแบบเรียลไทม์สำหรับคอมพิวเตอร์ของคุณต่อการโจมตีอันตรายทุกประเภท มันยังรวมปลั๊กอินเบราว์เซอร์ StopAllAds ซึ่งกรองโฆษณาที่รบกวนและปกป้องคอมพิวเตอร์โดยการบล็อกการดาวน์โหลดหรือการเข้าถึงมัลแวร์และซอฟต์แวร์อันตรายประเภทอื่นๆ Systweak Antivirus ปกป้องคอมพิวเตอร์ของคุณจาก exploits 24 ชั่วโมง 365 วันต่อปี มันปรับปรุงประสิทธิภาพปัจจุบันของคอมพิวเตอร์โดยทำหน้าที่เป็นโซลูชันสุดท้ายสำหรับความต้องการความปลอดภัยทั้งหมด
Real-time security (ความปลอดภัยแบบเรียลไทม์). Systweak Antivirus เป็นหนึ่งในโซลูชันแอนติไวรัสน้อยๆ ที่สามารถตรวจจับภัยคุกคาม/แอปที่เป็นไปได้โดยอิงจากวิธีที่พวกมันพฤติกรรมบนคอมพิวเตอร์ของคุณ
It's quite simple to use (ใช้งานง่ายมาก). โปรแกรมนี้มีอินเทอร์เฟซผู้ใช้ที่ตรงไปตรงมาที่ครอบครัวทั้งครอบครัวของคุณสามารถใช้ได้
Light-Weight (เบา). เพราะมันจะไม่ใช้ทรัพยากร CPU ของคุณ ซอฟต์แวร์ที่ใช้ทรัพยากรระบบน้อยที่สุดถือว่าเป็นที่ดีที่สุด
Secure Web Browsing (การเข้าเว็บอย่างปลอดภัย). เป็นคำที่อ้างถึงการกระทำของการเข้าเว็บใน โปรแกรมนี้ช่วยให้คุณเข้าถึงอินเทอร์เน็ตขณะใช้ปลั๊กอินบล็อกโฆษณาเพื่อกรองโฆษณา
Unwanted things should be removed from the computer's startup menu (สิ่งที่ไม่ต้องการควรลบจากเมนูเริ่มต้นของคอมพิวเตอร์) ผู้ใช้สามารถปิดใช้งานองค์ประกอบที่ทำให้คอมพิวเตอร์ใช้เวลานานในการเริ่มต้น
คำสุดท้ายเกี่ยวกับ 22 ล้านการดาวน์โหลดสำหรับ NPM Packages ที่มีแบ็กโดอร์สำหรับมัลแวร์
การตรวจสอบเพิ่มเติมของตัวอย่างมัลแวร์แสดงให้เห็นว่ามันเป็นรูปแบบของ DanaBot ซึ่งเป็นไวรัส Windows สำหรับขโมยข้อมูลประจำตัวและรหัสผ่าน ทำซ้ำเหตุการณ์คล้ายกันสองครั้งเมื่อเดือนที่แล้วที่ทำให้ UAParser.js ถูกข้ามประสาน และการเผยแพร่แพ็กเกจ NPM Roblox ที่เป็น typosquatting โจมตี "เราแนะนำอย่างยิ่งให้ใช้งานบนบัญชี NPM ของคุณเพื่อปกป้องบัญชีและแพ็กเกจของคุณจากโจมตีที่คล้ายกัน" NPM เตือนในทวีต
ติดตามเราบนโซเชียลมีเดีย – Facebook, Instagram, และ YouTube สำหรับคำถามหรือข้อเสนอแนะ โปรดแจ้งให้เราทราบในส่วนความคิดเห็นด้านล่าง เรายินดีตอบกลับคุณด้วยโซลูชัน เราโพสต์เคล็ดลับและเทคนิค พร้อมกับคำตอบสำหรับปัญหาทั่วไปที่เกี่ยวข้องกับเทคโนโลยีเป็นประจำ
