

กฎระเบียบทั่วไปในการคุ้มครองข้อมูล (GDPR) ของสหภาพยุโรปที่ได้รับการพูดคุยมาก ที่อายุสองปีในเดือนนี้ มรดกของมันคืออะไร และมันประสบความสำเร็จโดยรวมในการดำเนินการเพื่อเพิ่มความเป็นส่วนตัวดิจิทัลหรือไม่? หรือล้มเหลวอย่างยิ่งและทำให้ความเป็นส่วนตัวแย่ลงสำหรับพลเมือง EU? การดูใกล้ชิดผลกระทบของมันบ่งชี้ว่าน่าจะเป็นอย่างหลัง!
จุดมุ่งหมายหลักของกรอบ General Data Protection Regulation (GDPR) คือการคุ้มครองสิทธิ์ของบุคคลในความเป็นส่วนตัว โดยไม่ทำลายข้อมูลของพวกเขาที่จัดเก็บโดยองค์กร สถาบันรัฐ หรือบริษัทสาธารณูปโภค หลังจากพิจารณาหลายปีเมื่อ GDPR บังคับใช้ ผู้กำกับดูแลให้องค์กรมีเวลาพอสมควร (สองปี) เพื่อปฏิบัติตาม อย่างไรก็ตาม ความเป็นจริงก็ยุ่งเหยิงอยู่แล้วในช่วงรันเวย์และหลังจากนั้น เช่น การยื่นภาษีช้า เอกสารเทอม และอื่นๆ
หากคุณเพิ่งรู้จักศัพท์เหล่านี้ นี่คือบทความก่อนหน้าของเราบางส่วนที่คุณสามารถอ่านเพื่อรู้เพิ่มเติมเกี่ยวกับ "General Data Protection Regulation"
- ทุกสิ่งที่คุณต้องรู้เกี่ยวกับ GDPR
- ผลกระทบของ GDPR บนระดับโลก
- GDPR เป็นความท้าทายจริงสำหรับธุรกิจของคุณอย่างไร?
GDPR อยู่ในความเสี่ยงที่จะล้มเหลว? คำถามที่ชัดเจนนี้ถูกยกขึ้นโดยเบราว์เซอร์ที่นำด้วยความเป็นส่วนตัว- Brave “สถานการณ์แย่มาก กฎระเบียบไม่ได้รับการดำเนินการอย่างถูกต้อง และคณะกรรมการยุโรปต้องสืบสวนประเทศสมาชิกเกี่ยวกับการไม่จัดหาบุคลากร เครื่องมือ และทรัพยากรที่เฉพาะเจาะจงให้กับ Data Watchdogs” รายงานล่าสุดของ Brave อ้าง
ด้วยการเผยแพร่ White Paper และการร้องเรียนต่อคณะกรรมการ EU Brave ได้ระบุเหตุผลที่เป็นไปได้ทั้งหมดสำหรับความล้มเหลวของ General Data Protection Regulation ในใจความ "เหตุผลเดียวที่ GDPR ล้มเหลว คือความพยายามน้อยของรัฐบาลแห่งชาติ ไม่ใช่ Data Protection Authorities (DPAs) สถาบันที่รับผิดชอบไม่ได้จัดสรรเงินทุนและทรัพยากรเพียงพอให้กับหน่วยงานเหล่านี้ ซึ่งนำไปสู่ความล้มเหลวใหญ่ในการบังคับใช้ GDPR" กล่าวโดย Johnny Ryan, Chief Policy & Industry Relations Officer, Brave.
การดูใกล้ชิดการวิจัยของพวกเขา ปรากฏว่ารัฐบาลล้มเหลวในการปฏิบัติตามนโยบาย
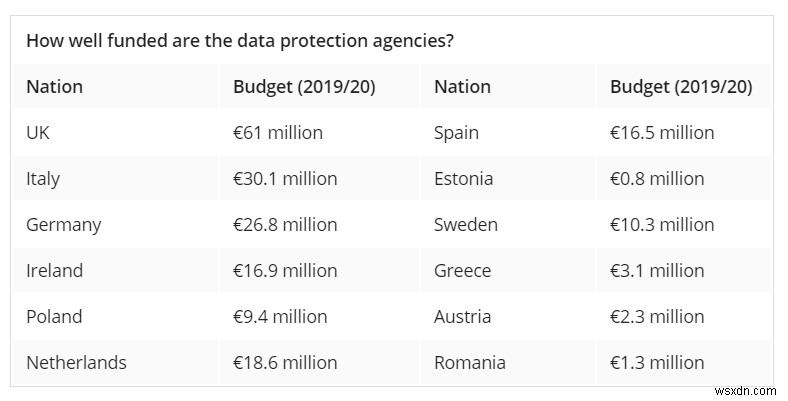
นี่คือเหตุผลสำคัญสำหรับความล้มเหลวของ GDPR ตามที่ระบุในรายงานที่ Brave ดำเนินการ
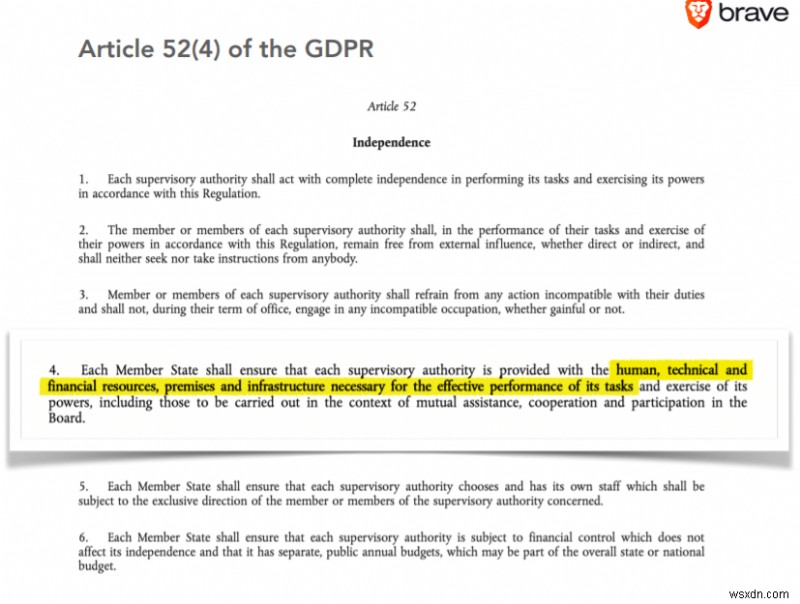
1. ตามมาตรา 52(4) ของ GDPR รัฐบาลแห่งชาติจำเป็นต้องจัดหาทรัพยากรให้กับผู้กำกับดูแลเพียงพอ (ทั้งมนุษย์และการเงิน) เพื่อปฏิบัติหน้าที่ (สิ่งนี้ไม่ได้เกิดขึ้นตอนนี้ ตามการวิจัยของ Brave)
2. การบังคับใช้ที่แข็งแกร่งและเป็นคู่ต่อสู้เป็นสิ่งจำเป็น กฎระเบียบต้องสามารถสืบสวน 'big tech' และตอบโต้โดยไม่กลัวการอุทธรณ์ที่ทำให้หงุดหงิด อย่างไรก็ตาม รัฐบาลแห่งชาติของประเทศยุโรปไม่ได้จัดหาทรัพยากรเพียงพอเพื่อทำเช่นนั้น
3. รัฐบาลประเทศสมาชิก EU ล้มเหลวในการพัฒนาความสามารถด้านเทคโนโลยีในการบังคับใช้ตามที่ GDPR กำหนด
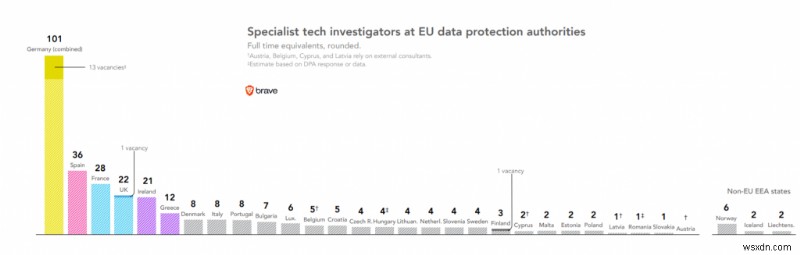
- DPAs (หน่วยงานคุ้มครองข้อมูล) เพียงหกแห่งที่มีนักสืบสวนมากกว่าสิบคน ในขณะที่หน่วยงานเจ็ดแห่งมีผู้เชี่ยวชาญเทคโนโลยีเพียงสองคนหรือน้อยกว่า
- การเพิ่มงบประมาณ DPA ระดับสูงสุด 24% ในปี 2019 สำหรับการดำเนินการ GDPR อย่างไรก็ตาม ตอนนี้รัฐบาลชะลอการจัดสรรนี้เหลือเพียง 15%
- ICO ของสหราชอาณาจักร (Information Commissioner's Office) เป็น DPA ที่ใหญ่ที่สุดและมีค่าใช้จ่ายสูงสุด ในขณะที่พวกเขามีผู้เชี่ยวชาญเทคโนโลยีเพียง 3% ในทีมงาน
- คณะกรรมการคุ้มครองข้อมูลไอริชเป็นผู้กำกับดูแล GDPR หลักของ Facebook และ Google ในยุโรป อย่างไรก็ตาม สถิติแสดงว่าจำนวนคำร้องเรียนเพิ่มขึ้นเทียบกับงบประมาณที่ได้รับจัดสรร
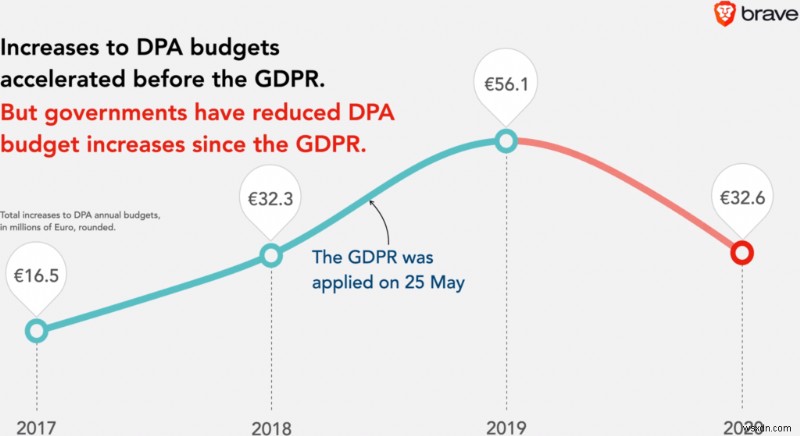
- รัฐบาลเอสโตเนียจัดสรรงบประมาณอันดับสามน้อยที่สุด €750,331 สำหรับการบังคับใช้ GDPR
- โปรตุเกสลดงบประมาณหน่วยงานคุ้มครองข้อมูลของตนลง €203,000 อย่างมีนัยสำคัญ (คุณสามารถอ้างอิงแผนภูมิด้านล่างเพื่อดูว่า งบประมาณ DPAs ทำงานในประเทศอื่นอย่างไร?)
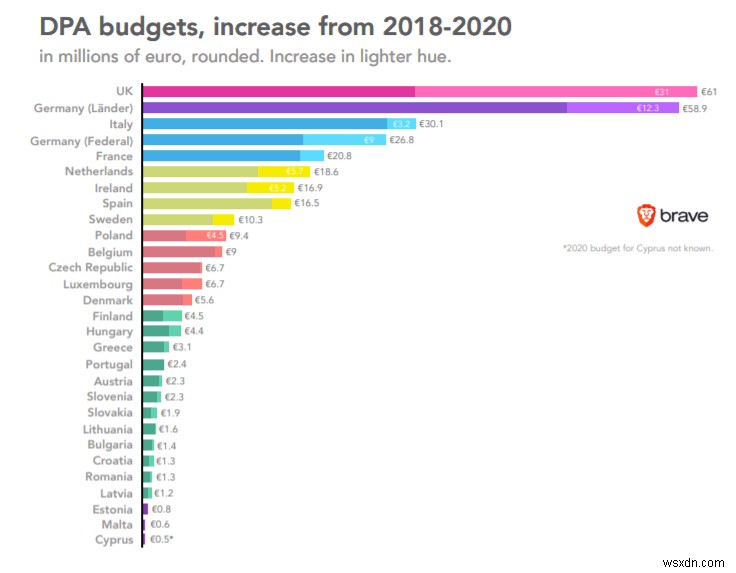
4. ทั่วยุโรป มีผู้เชี่ยวชาญเทคโนโลยีเพียง 305 คนที่ทำงานเพื่อ DPAs อย่างทุ่มเท ครึ่งหนึ่งของหน่วยงานคุ้มครองข้อมูลของยุโรปมีงบประมาณรายปีน้อยกว่า €5 ล้าน
5. ตามสถิติ ในเดือนมิถุนายน 2018 บริษัทรายงานเองเกิน 1,700 การรั่วไหลข้อมูล และเพิ่มขึ้นอย่างมีนัยสำคัญเป็น 36,000 ในปี 2019 ซึ่งมากมายจากอัตราการรายงานรายปีก่อนหน้า
6. ตามการสำรวจที่เผยแพร่โดยหน่วยงานกฎหมาย DLA Piper ทั่วยุโรป มีการรายงานการรั่วไหลเกือบ 60,000 ครั้ง ภายในแปดเดือนของการดำเนินการ GDPR
7. กรณีการรั่วไหลข้อมูลที่แย่ที่สุดที่ทำข่าวใหญ่ คือเมื่อ Ghostery ส่งอีเมลแจ้งชุมชนเกี่ยวกับการเปลี่ยนแปลงนโยบายความเป็นส่วนตัว อีเมลดูเหมือนจะเกี่ยวข้องกับ GDPR อย่างไรก็ตาม แทนที่จะส่งอีเมลให้แต่ละผู้ใช้ Ghostery ส่งข้อความเป็นจำนวนมาก และลืม BCC ผู้รับคนอื่น ผลคือ ไอดีอีเมลหลายพันที่ควรได้รับการคุ้มครองถูกเปิดเผย ผลลัพธ์? ละเมิดนโยบายความเป็นส่วนตัวของผู้ใช้!
8. ร้อยละไม่กี่ร้อยของนักสืบสวนเทคโนโลยีถูกค้นพบว่ามีส่วนร่วมอย่างทุ่มเทในการสำรวจปัญหา GDPR ของภาคเอกชน ผู้เชี่ยวชาญอ้างว่าการตกต่ำของ GDPR ต้อง歸咎于 EU Governments ไม่ใช่หน่วยงานคุ้มครองข้อมูล
9. องค์กรที่อยู่ภายใต้กฎหมายความเป็นส่วนตัวควรเก็บบันทึกการติดตามข้อมูลส่วนตัวที่พวกเขาถือครองเกี่ยวกับผู้บริโภคและพนักงาน แต่เพียง 33% ของบริษัทที่อยู่ภายใต้ GDPR และ 25% ที่อยู่ภายใต้ CCPA (California Consumer Privacy Act) ไม่ติดตามการแชร์ข้อมูลเลย
10. เยอรมนีเป็นประเทศเดียวที่ทำได้ค่อนข้างดีเมื่อพูดถึงการบังคับใช้ GDPR มันจ้างงานมากกว่า 29% ของผู้เชี่ยวชาญเทคโนโลยี DPA ทั้งหมดของยุโรป ด้วยการลงทุน €58.9 ล้านต่อปี ใน DPA เยอรมนีนำร่องนำทาง หลัง UK ที่มี €61 ล้าน
มากกว่า 29% ของผู้เชี่ยวชาญเทคโนโลยีของ EU ทำงานให้ DPAs ระดับภูมิภาคและสหพันธรัฐของเยอรมนี ประเทศ EU ที่เหลืออยู่ไกลหลังในการมีส่วนร่วมในการแต่งตั้งผู้เชี่ยวชาญเทคโนโลยี
11. กฎหมายคุ้มครองข้อมูลเผชิญอุปสรรครุนแรงในยุคดิจิทัล และการปรากฏของ Big Data เป็นปัจจัยสำคัญที่สุด ในยุคที่สาธารณะกำลังเพลิดเพลินกับประโยชน์ต่างๆ ที่เทคโนโลยีอินเทอร์เน็ตเสนอ พร้อมกันนี้ พวกเขาก็กำลังจัดการกับการรั่วไหลที่คาดการณ์ไว้ซึ่งนำไปสู่การสูญเสียข้อมูลส่วนตัวและความลับ
ตัวอย่างเช่น จีนขาดการปฏิบัติตามกฎและระเบียบเฉพาะเจาะจงเมื่อพูดถึงการจัดการข้อมูลผู้ใช้ นอกจากนี้ พวกเขายังไม่มีระบบ 監督 ที่ดีในยุค Big Data
12. ได้มีการพูดมามากแล้วเกี่ยวกับวิธีที่เทคโนโลยีช่วยต่อสู้กับผลกระทบของ COVID-19 อย่างไรก็ตาม ฝรั่งเศส ซึ่งเป็นหนึ่งในประเทศที่ถูกกระทบหนักที่สุด เนื่องจากโรคระบาด กำลังทำสิ่งที่จะเปิดประตูให้แฮกเกอร์และทำลายข้อมูลส่วนตัวของผู้ใช้
แอปพลิเคชันที่พัฒนาขึ้นเพื่อติดตามการแพร่ระบาดของโคโรนาโดยใช้ Bluetooth contact tracing ถูกออกแบบขณะคำนึงถึงการคุ้มครองข้อมูลผู้ใช้ ซึ่งได้รับการคุ้มครองโดยคุณสมบัติความปลอดภัยของ Apple อย่างไรก็ตาม แทนที่จะปรับแอปพลิเคชันและรับรองความเป็นส่วนตัว ตามรายงานของ Bloomberg หน่วยงานฝรั่งเศสขอให้ Apple ปิดคุณสมบัติความปลอดภัยในฝรั่งเศส ตาม Cedric O รัฐมนตรีดิจิทัลฝรั่งเศส "เราขอให้ Apple ถอดรั้วทางเทคนิคเพื่อให้เราสามารถพัฒนาโซลูชันสุขภาพยุโรปที่มีอำนาจศักดิ์สิทธิ์ซึ่งจะเชื่อมโยงกับระบบสุขภาพของเรา" ใช่แล้ว!
13. DPAs ในยุโรปออกปรับมูลค่า €400 ล้านให้บริษัท สำหรับการละเมิดกฎและระเบียบ แต่显然 没有来自爱尔兰共和国的罚款 尽管它是世界上几家最大科技公司的中心
14. ค่าปรับสูงสุดจนถึงปัจจุบันภายใต้ GDPR ถูกบังคับใช้ใน UK มันวางแผนปรับ British Airways £183M และโรงแรม Marriott £99M สำหรับการละเมิดการคุ้มครองข้อมูล
รัฐบาลสามารถช่วย GDPR ได้อย่างไร?
ตามรายงานของ Brave ยังไม่สายเกินไปที่จะดำเนินการกฎระเบียบและควบคุมมันอย่างเต็มที่
- รัฐบาลแห่งชาติควรเน้นการลงทุนมากขึ้นในนักสืบสวนเทคโนโลยีผู้เชี่ยวชาญ และจ่ายค่าจ้างที่แข่งขันได้เพื่อดึงดูดทैलล์ที่ดีที่สุด
- รัฐบาลควรให้ความช่วยเหลือทางการเงินที่เพียงพอให้ DPAs เพื่อดำเนินการบังคับใช้แบบต่อต้าน และปกป้องการตัดสินใจของพวกเขาต่อการอุทธรณ์ทางกฎหมายโดย Big Tech
- คณะกรรมการคุ้มครองข้อมูล EU ควรจัดตั้ง Tech Investigative Unit ที่เฉพาะเจาะจงเพื่อสนับสนุน DPAs
- คณะกรรมการยุโรปควรเน้นการเปิดดำเนินการละเมิดต่อประเทศสมาชิกที่ล้มเหลวในการปฏิบัติตาม มาตรา 52(4) ของ GDPR
GDPR เป็นเพียงการแสดงออกในสาธารณะ มากกว่าการคุ้มครองความเป็นส่วนตัว กฎระเบียบเพียงเสนอสัญญาว่างเปล่าให้บุคคลว่ารัฐบาลของพวกเขาจะส่งมอบ ในขณะเดียวกัน ประเทศอื่นๆ สามารถวิเคราะห์ความสำเร็จและความล้มเหลวที่เป็นไปได้ทั้งหมดที่อยู่กับ GDPR พวกเขาควรเริ่มพิจารณาว่าพวกเขาสามารถปรับตัวให้เข้ากับพารามิเตอร์ที่มีประสิทธิภาพส่วนใหญ่และหลีกเลี่ยงปัญหาได้อย่างไร
