

我們習慣將惡意軟體想像成戲劇性的時刻:勒索軟體警告佔滿螢幕,突如其來的藍畫面。現實中,真正危險的東西更像幽靈。它是偷偷吸乾您 CPU 挖礦的陰暗程序、向您從未見過的 IP 位址回報的「有用」小應用程式,或每次重啟都重新安裝自己的頑固腳本。
Windows 工作管理員很少足以浮現這類行為。當感覺哪裡不对勁——或當我單純審核系統整體健康時——我會拿出 Windows Sysinternals 套件。由 Mark Russinovich 打造,現為微軟首席技術官 (CTO) 和 Azure 技術研究員,這些工具被廣泛視為深度系統檢查的黃金標準。它們輕量、可攜帶、精準。
我將分享我個人用來獵捕系統異常的五款 Sysinternals 工具。
Sysinternals Suite
作業系統 Windows
開發者 Mark Russinovich
價格模式 免費
使用 Sysinternals 套件像專業人士一樣探索和疑難排解 Windows。它包含監控程序、安全性和系統效能的進階工具。
Process Explorer
工作管理員更聰明、更可怕的大哥
如果工作管理員是鈍刀,Process Explorer 就是手術刀。系統開始拖腳或表現詭異時,這是我第一個打開的工具。乍看之下可能像工作管理員,但深入挖掘後,深度完全不同。沒有其他工具能像它這樣展示運行中程序的完整家族樹。
我依賴 Process Explorer 抓出冒充者。惡意軟體喜歡偽裝成無聊可信的東西,像 svchost.exe 或 chrome.exe,希望您不仔細看可能隱藏病毒的基本 Windows 程序。Process Explorer 不會上當。它展示誰「生」了誰。如果我發現 svchost.exe 來自 explorer.exe 而非 services.exe,眉毛立馬豎起。這通常是鐵證。
我最愛的功能是內建的 VirusTotal 檢查。您不必玩猜謎遊戲。在選項選單快速切換,Process Explorer 就會對每個運行執行檔的雜湊值進行 VirusTotal 比對,並將簡單的偵測分數直接加入程序清單。乾淨的 0/幾十個讓人安心。其他任何結果都會跳到我的「這傢伙在幹嘛?」清單頂端。
TCPView
看看您的電腦在黑暗中跟誰竊竊私語
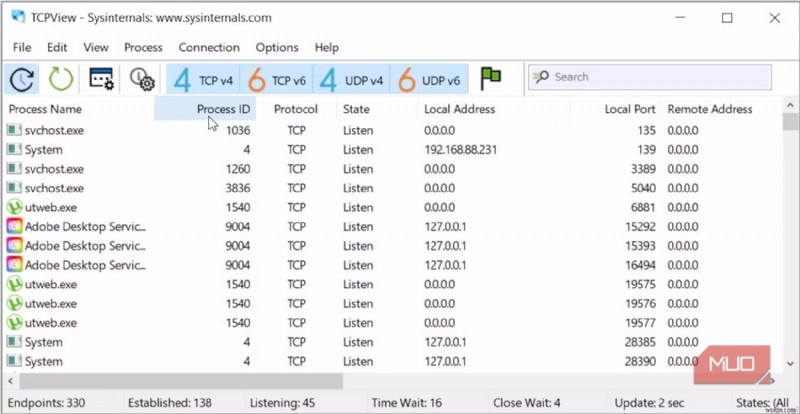
如今,惡意軟體幾乎離不開網路連線。無論是等待指令的 RAT 或竊取密碼的鍵盤記錄器,最終都得「回報」。這就是當我想抓現行這些後台對話時會拿 TCPView 的原因。
TCPView 不像 netstat 指令那樣是一堆命令列文字,而是以乾淨、即時更新的清單呈現一切。您實際上能看著連線出現和消失。我留意那些本不該上網的程式。如果我看到記事本或計算機與隨機 IP 建立「已建立」連結,直覺立刻告訴我有問題。
我習慣按 State 欄排序,讓所有作用中連線浮到頂端,這是檢查開放 TCP/IP 埠最快的方式。然後掃描任何怪異之處,像怪港口的流量或甚至不顯示正確名稱或圖示的程序。快速右鍵點選進行 Whois 查詢,告訴我誰擁有該 IP。如果指向地球另一端從未打交道的雲端伺服器,我不會過度思考。直接切斷連線。
Autoruns
驅除纏繞開機序列的鬼魂
持久性是惡意軟體的核心人格。背後的人知道您遲早會重啟,所以他們在啟動位置植入腳本和執行檔,確保代碼在系統上線瞬間重現。Windows 有數十個這類入口點,工作管理員的「啟動」標籤只暴露一小部分。
這款免費工具精準找出拖慢 Windows 開機的元兇
直白、不留情面地看著什麼把開機時間拖進泥沼。
這就是我依賴 Autoruns 的原因。它以最好的方式表現得愛管閒事。它掃描登錄檔、工作排程器、WMI 和一堆您可能不知道 Windows 擁有的晦澀角落。清單最終定型時,我的目光直奔任何以粉紅色高亮的項目。那顏色意味著代碼未簽名,這是紅旗。在健康系統中,您可以安全停用的絕大多數啟動程式應由微軟或 Adobe、Google 等知名廠商數位簽名。
為避免淹沒在雜訊中,我總是開啟我最愛的過濾器。在 選項 → 掃描選項,我啟用 驗證代碼簽名 然後隱藏微軟項目。這剝離了數千個合法 Windows 元件,留下簡潔的第三方軟體清單。如果粉紅色未簽名項目指向臨時路徑下的檔案——如 AppData\Local\Temp——幾乎總是惡意軟體試圖維持持久性的強烈指標。
Process Monitor (ProcMon)
從消防栓飲水尋找大海撈針
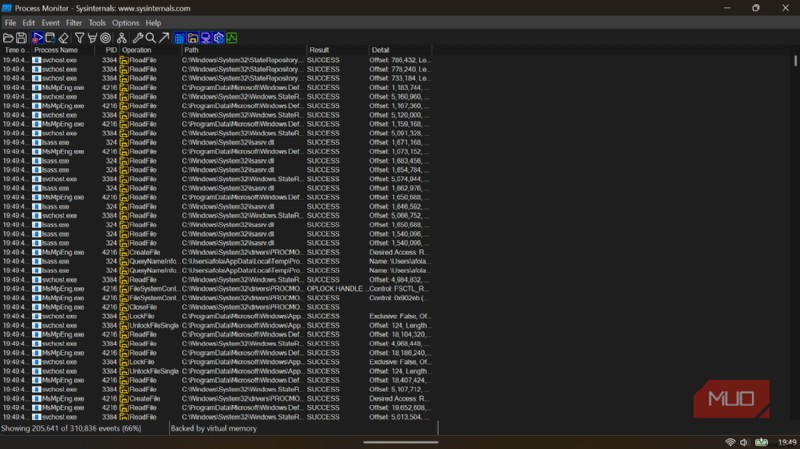
當我面對拒絕消失的真正隱蔽感染時,我不再客氣,拿出 Process Monitor。這是重砲。它記錄檔案系統、登錄檔和運行程序的即時活動,給我系統在引擎蓋下實際在幹嘛的顆粒度視圖。
公平警告:ProcMon 很吵。幾秒鐘內幾十萬事件那種吵。我不拿它隨便瀏覽。我用它回答非常具體、近乎吹毛求疵的問題,像「到底哪個檔案每次我刪除都重新建立這個可疑的登錄鍵?」
我的小「刺客」常規從啟動工具時暫停捕獲 (Ctrl + E) 開始,停止最初的資料洪流。然後我從工具列選取目標圖示並拖到可疑視窗或錯誤訊息上。Process Monitor 自動過濾事件日誌,只顯示與該程序相關的活動。從那裡,我能追蹤它到底碰了哪些檔案,試圖在哪裡藏匿配置資料。
Sysmon (系統監視器)
午夜惡意軟體的事後追查
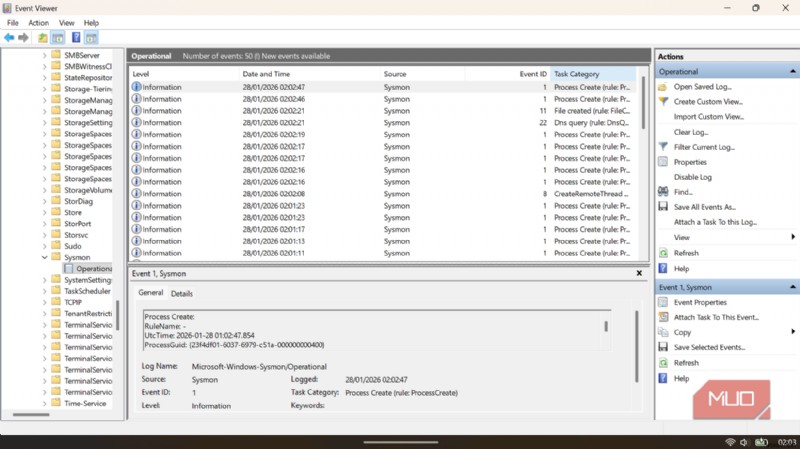
前四個工具很適合抓現行,但那些只在您不看時發生的呢?惡意軟體通常具有情境感知,偵測到使用者活動就沉默。
這就是 Sysmon 大顯身手的地方。它在背景運行,將看到的一切寫入 Windows 事件日誌。我把它裝在想長期監控的機器上。比起 Windows 內建稽核,Sysmon 細節狂熱。它記錄每個載入程式的雜湊值、每個啟動的網路連線、每個被建立的程序。
我最依賴的功能是事件 ID 1,記錄程序建立。它給我一種數位紙本線索。所以如果我醒來發現桌面上有神秘檔案,我能倒帶夜晚,精確看到是什麼建立的、何時發生、使用什麼命令列。
別再猜了,開始獵捕吧
使用這五款 Sysinternals 工具,我對 Windows 電腦安全感掌控感大增。它們幫我抓到並修復標準防毒軟體有時忽略的問題。最棒的是所有公用程式免費且可攜帶;您能在任何 Windows 機器運行 (微軟持續更新支援最新作業系統版本)。如果您是技術達人或好奇用戶,我鼓勵您試試。不僅能增強早期捕捉可疑行為的能力,還能學到大量 Windows 底層運作知識。
依我經驗,親自用 Sysinternals 工具偵查,對在感覺「怪怪的」時保持系統乾淨和內心平靜大有幫助。祝您獵捕愉快!
