

ผมเจอข้อผิดพลาดต่อไปนี้เมื่อพยายามเชื่อมต่อผ่าน RDP ไปยังเซิร์ฟเวอร์ระยะไกลในโดเมน AD หลังจากระบุข้อมูลประจำตัวโดเมนที่ถูกต้องสำหรับผู้ใช้ RDP ข้อความแสดงข้อผิดพลาดปรากฏ (แสดงด้านล่าง) และหน้าต่างไคลเอนต์ RDP ปิด
Remote Desktop cannot verify the identity of the remote computer because there is a time or date difference between your computer and the remote computer. Make sure your computer's clock is set to the correct time, and then try connecting again. If the problem occurs again, contact your network administrator or the owner of the remote computer.
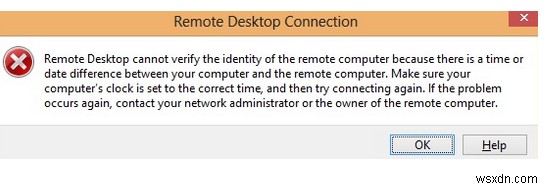
ตามที่ปรากฏจากข้อผิดพลาด ไคลเอนต์ RDP ไม่สามารถตรวจสอบสิทธิ์โดยใช้ Kerberos ได้ เนื่องจากความแตกต่างของเวลาระหว่างคอมพิวเตอร์ท้องถิ่นและระยะไกลเกิน 5 นาที แต่ในกรณีของผม 原来并非如此: หลังจากเปิดคอนโซลเซิร์ฟเวอร์ระยะไกลผ่าน ILO ผมตรวจสอบให้แน่ใจว่าเวลาและโซนเวลาเหมือนกันบนคอมพิวเตอร์ทั้งสอง (และได้รับจากเซิร์ฟเวอร์ NTP เดียวกัน)
คุณสามารถลองตรวจสอบเวลาบนคอมพิวเตอร์ระยะไกลโดยใช้คำสั่งนี้:
net time \\remote-computer-IP-address
คุณสามารถซิงค์เวลาด้วยตนเองเผื่อไว้และรีสตาร์ทบริการ w32time:
w32tm /config /manualpeerlist:your_ntp_server_ip NTP,0x8 /syncfromflags:manual
 net stop w32time & net start w32time & w32tm /resync
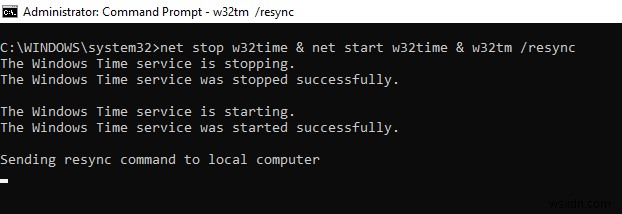
บทความนี้อธิบายเหตุผลอื่นๆ ที่ทำให้เวลาผิดบนคอมพิวเตอร์
เคล็ดลับ. หากเซิร์ฟเวอร์ระยะไกลเป็นเครื่องเสมือน ตรวจสอบว่าการซิงโครไนซ์เวลากับโฮสต์ไฮเปอร์ไวเซอร์ถูกปิดใช้งานในการตั้งค่า VM
หากคุณมีการเข้าถึงแบบฟิสิกัลถึงคอมพิวเตอร์ระยะไกล (ผมเข้าถึงผ่านคอนโซล HPE ILO) ตรวจสอบเซิร์ฟเวอร์ DNS ในการตั้งค่าการ์ดเครือข่าย นอกจากนี้ ตรวจสอบให้แน่ใจว่าคุณสามารถเข้าถึงเซิร์ฟเวอร์ DNS นี้จากเซิร์ฟเวอร์ระยะไกลของคุณ ง่ายกว่าที่จะทำได้โดยใช้คำสั่งนี้:
nslookup some_server_name DNSServername
หากเซิร์ฟเวอร์ DNS ไม่ตอบสนอง ตรวจสอบให้แน่ใจว่ามันทำงานถูกต้อง หรือลองระบุที่อยู่เซิร์ฟเวอร์ DNS อื่น
หากใช้การ์ดเครือข่ายหลายตัวบนคอมพิวเตอร์ระยะไกล ตรวจสอบให้แน่ใจว่าตารางเส้นทางถูกต้องเมื่อเข้าถึงเซิร์ฟเวอร์ DNS คอมพิวเตอร์อาจพยายามเข้าถึงเซิร์ฟเวอร์ DNS โดยใช้การ์ดเครือข่ายอีกตัวหนึ่งใน subnet IP ที่ต่างกัน
ลองเชื่อมต่อกับคอมพิวเตอร์ระยะไกลโดยใช้ ที่อยู่ IP แทนชื่อ DNS FQDN เต็มในหน้าต่างการเชื่อมต่อไคลเอนต์ RDP ในกรณีนี้ Kerberos จะไม่ถูกใช้สำหรับการตรวจสอบสิทธิ์
ตรวจสอบให้แน่ใจว่ามีความสัมพันธ์เชื่อมั่นกับโดเมน AD อยู่ ในการทำเช่นนั้น ให้รันคำสั่ง PowerShell นี้:
Test-ComputerSecureChannel
หากมีความสัมพันธ์เชื่อมั่น จะคืนค่า True

เพื่อซ่อมแซมความสัมพันธ์เชื่อมั่นกับโดเมน Active Directory คุณสามารถใช้คำสั่งนี้:
Test-ComputerSecureChannel -Repair -Credential contoso\your_admin_account_name
หากข้อผิดพลาด "Test-ComputerSecureChannel : Cannot reset the secure channel password for the computer account in the domain. Operation failed with the following exception: The server is not operational" ปรากฏ ตรวจสอบความพร้อมใช้งานของโดเมนคอนโทรลเลอร์จากเซิร์ฟเวอร์ของคุณและเปิดพอร์ต TCP/UDP สำหรับบริการ "Domain and Trusts" โดยใช้เครื่องมือ portqry
ตรวจสอบให้แน่ใจว่า "RDP Security Layer" เดียวกันถูกเลือกทั้งบนคอมพิวเตอร์ท้องถิ่นและระยะไกล พารามิเตอร์นี้อาจตั้งค่าโดยใช้นโยบาย “Require use of specific security layer for remote (RDP) connections” ในส่วน GPO Computer Configuration -> Administrative Templates -> Windows Components -> Remote Desktop Services -> Remote Desktop Session Host -> Security โดยเลือกระดับ RDP ที่ปลอดภัยน้อยกว่า ตามที่อธิบายในบทความนี้ หรือทำได้โดยใช้คีย์รีจิสทรี: HKLM\System\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp\SecurityLayer
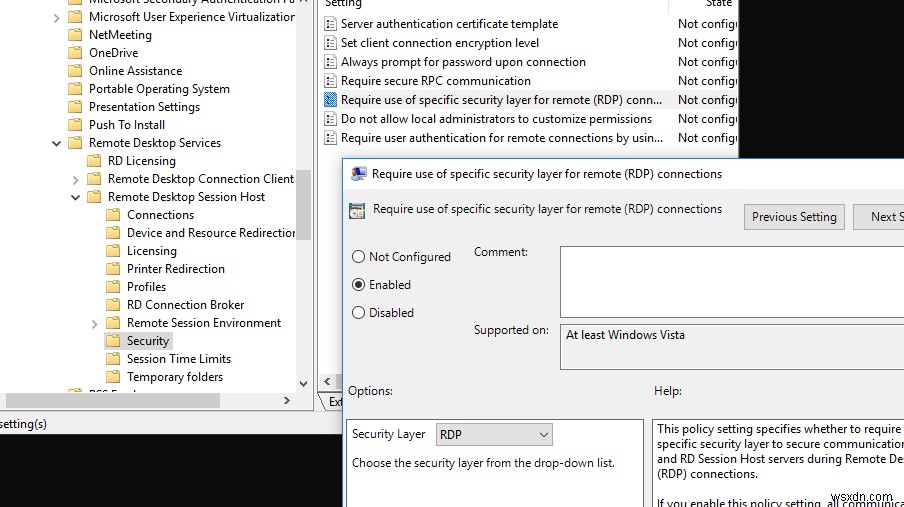
นอกจากนี้ แนะนำให้ตรวจสอบให้แน่ใจว่าปัญหาไม่เกี่ยวข้องกับการเปลี่ยนแปลงล่าสุดในโปรโตคอล CredSSP
