

ในช่วงหลายเดือนที่ผ่านมา มีผู้ใช้รายงานว่ารับโทรจากผู้หลอกลวงปลอมตัวเป็น Microsoft หรือบริษัท IT ใหญ่ๆ พวกเขาค้นหาชื่อจากอินเทอร์เน็ต แล้วเล่าสถานการณ์ว่า คอมพิวเตอร์ส่งไวรัส หรือถูกแฮ็ก เพื่อหลอกให้เข้าถึงระบบ จากนั้นหลอกซื้อซอฟต์แวร์ราคาสูง หากไม่จ่าย จะตั้ง รหัสผ่านเริ่มต้น (Start-up Password) ล็อกเครื่องและเข้ารหัสไฟล์ ทางเทคนิคเรียกว่า "การเข้ารหัส SAM hive ใน Registry"
ง่ายๆ คือ เพื่อกู้คืนคอมพิวเตอร์และลบรหัสผ่าน "คุณต้องมี Registry ต้นฉบับ" ซึ่งคู่มือนี้จะช่วยทำได้
ใช้ Registry Edit Utility กู้คืน Registry Hive จาก RegBack
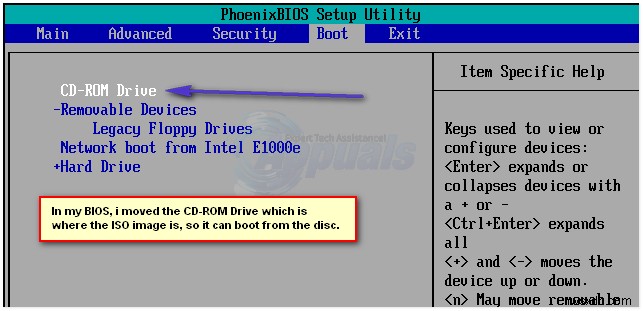
ต้องรู้วิธีเข้า BIOS เลือกอุปกรณ์บูท (CD/USB) และต้องมี RegistryEditor ISO (ไม่ได้โฮสต์อีกต่อไป - กรุณา Google หา mirror) เขียนลงดิสก์/USB ด้วย MagicISO หรือโปรแกรมเขียน ISO อื่น
- หากไม่รู้วิธีบูทเข้าสู่ BIOS ดูคู่มือผู้ผลิตระบบ
- หลังบูทจาก ISO เรียบร้อย จะเห็นหน้าจอดำแบบนี้
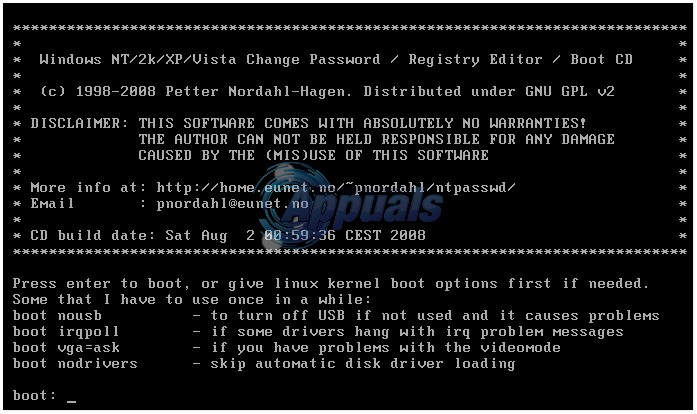
- รอสักครู่ จนถึงพร้อมท์: Select: [1]
- พิมพ์ l (ตัว L เล็ก) กด Enter เพื่อดูพาร์ติชัน Windows
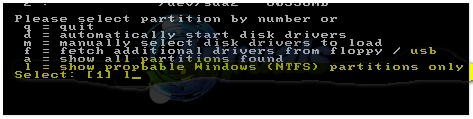
- เลือกพาร์ติชัน Windows ของคุณ (เช่น [2]) กด 2 แล้วกด Y ยืนยัน
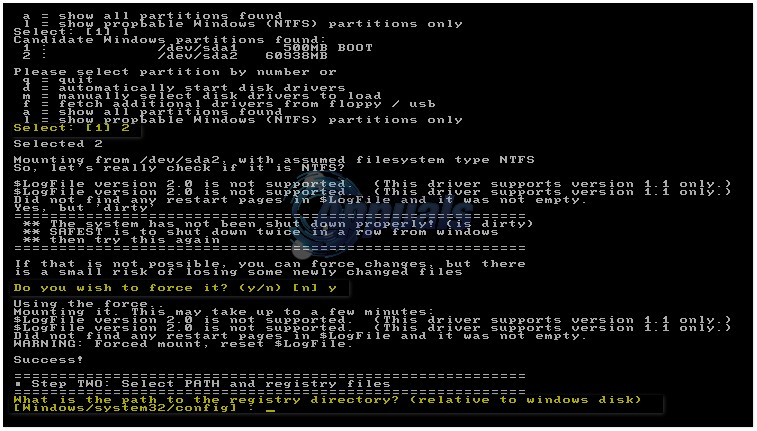
- พรอมต์ถัดไป: [Windows/system32/config] : _
- พิมพ์ Windows/system32/config กด Enter
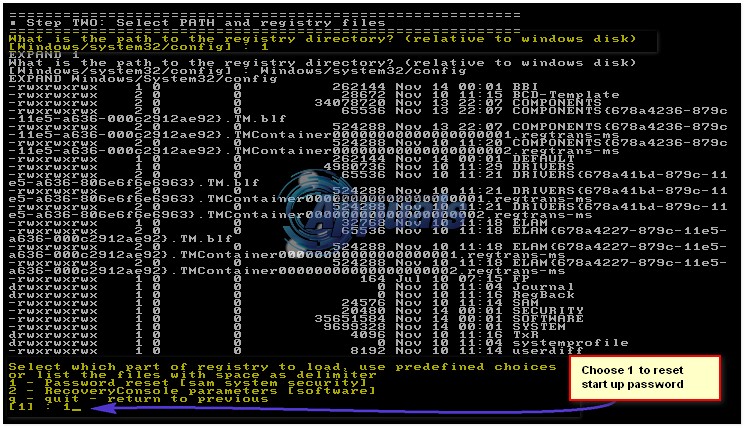
- พิมพ์ 1 กด Enter จะแสดงตัวเลือก
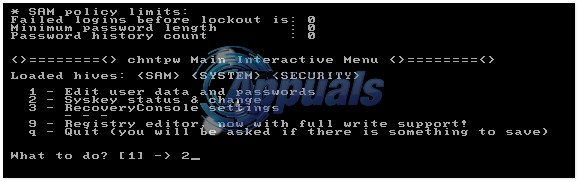
- เลือกตัวเลือก 2: "syskey status & change" พรอมต์ถัดไปถามว่าต้องการปิด syskey ไหม พิมพ์ Y Enter แล้ว Q จะถามยืนยัน overwrite ยืนยัน แล้วกลับไป BIOS เปลี่ยนลำดับบูท ให้ฮาร์ดดิสก์เป็นอันดับแรก บันทึก รีสตาร์ท ออกมา ควรแก้ปัญหารหัสผ่านเริ่มต้นได้
ลบรหัสผ่านเริ่มต้นหลังล็อกอินสำเร็จ
วิธีนี้สำหรับผู้ที่ล็อกอินได้ด้วยรหัสผ่านเดFAULT
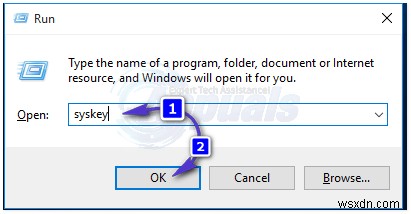
- หลังล็อกอิน ค้าง Windows Key กด R พิมพ์ syskey คลิก OK
- คลิกตัวเลือก Update
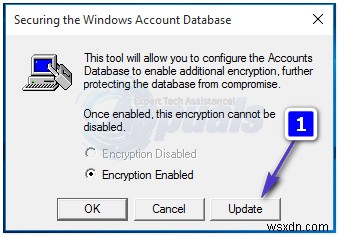
- เลือก System Generated Password แล้วเลือกตัวเลือกที่ 2: Store Startup Key Locally กรอกรหัสผ่านเดิมที่ใช้ล็อกอิน คลิก OK
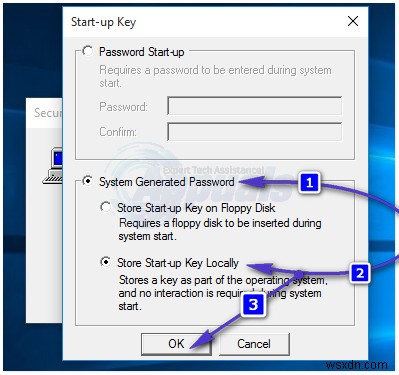
- จะแสดงข้อความ "The account database Start-up key was changed" คลิก OK รหัสผ่านจะถูกลบ จำไว้: อย่าให้ใครเข้าถึงระบบโดยอ้างว่าเป็น Microsoft มีหลอกลวงเทคนิกสนับสนุนมากมาย
