

การโจมตี Brute Force บน WordPress น่าระแวง ไม่ว่าจะก่อนที่การโจมตีจะสำเร็จหรือไม่
แอดมินเว็บไซต์หลายคนเห็นทรัพยากรเซิร์ฟเวอร์หมดอย่างรวดเร็ว เว็บไซต์ตอบสนองไม่ได้ หรือล้มโดยสิ้นเชิง — ทำให้ผู้ใช้จริงถูกล็อกเอาท์ ปัญหาคือคุณอาจรู้สึกทรมานเมื่อบอท Brute Force ทุบหน้าล็อกอิน พยายามเข้าไป wp-admin ของคุณ
แต่คุณไม่ได้ทรมาน หากคุณเห็นการพยายามล็อกอินที่ล้มเหลวหลายครั้งสำหรับผู้ใช้คนเดียว อาจมาจาก IP หลายตัว คุณอยู่ในที่ที่ถูกต้อง
ในบทความนี้ เราจะแยกวิเคราะห์ว่าการโจมตี Brute Force บน WordPress เป็นอย่างไร และวิธีปกป้องเว็บไซต์ของคุณจากมัน
การโจมตี Brute Force บน WordPress คืออะไร?
การโจมตี Brute Force บน WordPress คือ การพยายามเข้าถึง wp-admin ของคุณโดยไม่ได้รับอนุญาต โดยการลองชุดต่างๆ ของชื่อผู้ใช้และรหัสผ่าน แฮกเกอร์พัฒนาบอทเพื่อทุบหน้าล็อกอินด้วยข้อมูลเข้าสู่ระบบแบบทดลอง-ผิดลองถูกอย่างต่อเนื่อง
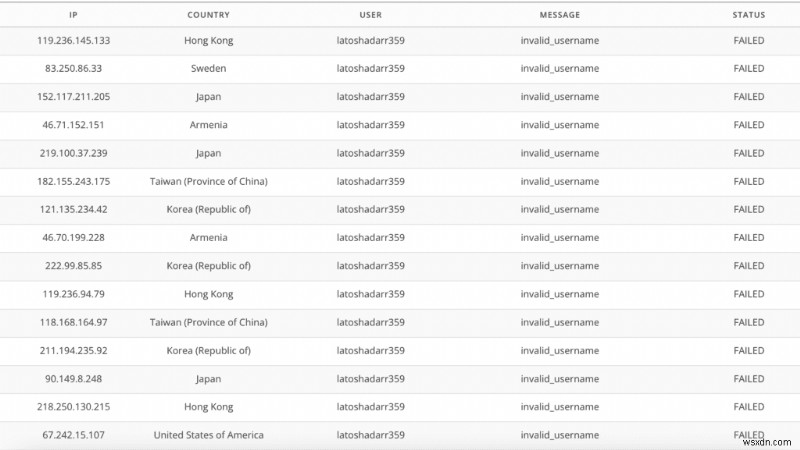
บ่อยครั้ง บอทจะลองชุดรหัสผ่านจากพจนานุกรม จึงรู้จักกันในชื่อการโจมตีแบบพจนานุกรม (dictionary attacks) หรือการโจมตีเดารหัสผ่าน (password-guessing attacks) การโจมตีสามารถตั้งค่าให้มาจาก IP Address ที่ต่างกัน และดังนั้นจึงหลีกเลี่ยงมาตรการความปลอดภัยพื้นฐานได้ มีประเภทอื่นๆ ของการโจมตี Brute Force ซึ่งเราจะครอบคลุมในภายหลังของบทความ
เป้าหมายของการโจมตี Brute Force คือการเข้าถึง wp-admin ของคุณ และโดยทั่วไปจะติดตั้งมัลแวร์บนเว็บไซต์ของคุณ
วิธีปกป้องเว็บไซต์จากการโจมตี Brute Force บน WordPress (9 วิธี)
การประสบการโจมตี Brute Force น่ากลัว โดยเฉพาะเพราะรู้สึกเหมือนไม่มีอะไรทำได้ที่จะหยุดมัน นอกจากนี้ ผลกระทบของการโจมตีมองเห็นได้ทันที เว็บไซต์ส่วนใหญ่มีทรัพยากรเซิร์ฟเวอร์จำกัด ซึ่งถูกใช้ไปอย่างรวดเร็ว และเว็บไซต์ที่ถูกโจมตีมักล้มโดยสิ้นเชิง
โชคดีที่มีอะไรทำได้มากมายเพื่อป้องกันการโจมตี Brute Force ใน WordPress นี่คือรายการขั้นตอนการป้องกัน Brute Force ใน WordPress ที่จะบล็อกการโจมตีส่วนใหญ่ และลดผลกระทบร้ายแรง
1. จำกัดจำนวนครั้งที่พยายามล็อกอิน (Limit Login Attempts)
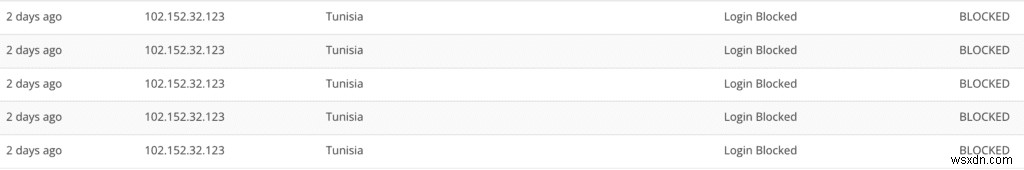
วิธีที่ดีที่สุดในการหยุดการโจมตี Brute Force WordPress คือการจำกัดจำนวนครั้งที่พยายามล็อกอิน หากใส่รหัสผ่านผิดบนหน้าล็อกอินมากเกินไป บัญชีจะถูกบล็อกชั่วคราว นี่บล็อกประสิทธิภาพของบอท Brute Force เนื่องจากมันพึ่งพาวิธีทดลอง-ผิดลองถูกในการเดาข้อมูลเข้าสู่ระบบ นอกจากนี้ เนื่องจากบอทไม่สามารถลองชุดต่างๆ หลายพันชุดได้ คำขอจึงไม่ถูกส่งไปยังเซิร์ฟเวอร์ และทรัพยากรไม่ถูกใช้ไปโดยกิจกรรมของบอท

โดยค่าเริ่มต้น WordPress อนุญาตให้พยายามล็อกอินไม่จำกัด ซึ่งเป็นเหตุผลที่มันเปราะบางต่อการโจมตี Brute Force ด้วย MalCare การป้องกันการล็อกอินแบบจำกัดครั้งจะถูกเปิดใช้งานอัตโนมัติ ในความเป็นจริง หากผู้ใช้ลืมรหัสผ่านจริงๆ พวกเขาสามารถแก้ CAPTCHA เพื่อผ่านการบล็อกได้ง่าย ดังนั้น การจำกัดการพยายามล็อกอินจะขับไล่บอท Brute Force ไปโดยไม่ส่งผลต่อผู้ใช้จริง
สำหรับรายละเอียดเพิ่มเติม ดูคู่มือของเราเกี่ยวกับวิธีจำกัดจำนวนครั้งที่พยายามล็อกอินใน WordPress
2. บล็อกบอทร้าย (Block Bad Bots)
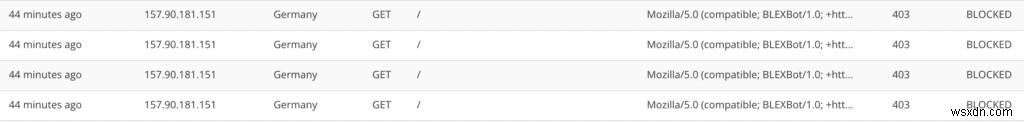
การโจมตี Brute Force เกือบจะทำโดยบอทเสมอ บอทคือโปรแกรมเล็กๆ ที่ออกแบบมาเพื่อทำงานง่ายๆ แบบซ้ำๆ จึงเหมาะสำหรับการโจมตี Brute Force บอทจะลองชุดข้อมูลเข้าสู่ระบบบนหน้าล็อกอินจนกว่าจะพบคู่ที่ตรงกัน
นอกจากนี้ มากกว่า 25% ของトラฟฟิกเว็บไซต์ทั้งหมดเป็นบอท ดังนั้นระบบความปลอดภัยหลายระบบจึงมีการป้องกันบอท อย่างไรก็ตาม มีการแยกแยะสำคัญที่นี่: บอทไม่ใช่ทั้งหมดเป็นบอทร้าย มีบอทที่ดี เช่น โปรแกรมรวบรวมข้อมูลของเครื่องมือค้นหาและบอทตรวจสอบเวลาทำงาน คุณต้องการให้บอทเหล่านั้นเข้าถึงเว็บไซต์ได้ ดังนั้น จำเป็นต้องมีการป้องกันบอทที่บล็อกเฉพาะบอทร้ายอย่างอัจฉริยะ เช่น MalCare มีปลั๊กอินป้องกันบอทอื่นๆ เช่น All in One แต่บล็อกบอททั้งหมดโดยค่าเริ่มต้น รวมถึง Googlebot
3. ติดตั้ง Web Application Firewall
การป้องกันการล็อกอินเป็นการป้องกันเฉพาะการโจมตี Brute Force ในขณะที่ไฟร์วอลล์เป็นการป้องกันทุกประเภทของการโจมตี รวมถึง Brute Force ด้วย
ไฟร์วอลล์ใช้กฎในการบล็อกトラฟฟิกอันตราย และทำได้ดีมากในการปกป้องเว็บไซต์ของคุณ นอกจากนี้ ไฟร์วอลล์ช่วยลดปัญหาหนึ่งที่ใหญ่ที่สุดของการโจมตี Brute Force — โหลดเกินบนทรัพยากรเซิร์ฟเวอร์ — โดยการบล็อกคำขอร้ายซ้ำๆ

การโจมตี Brute Force มักตั้งค่าให้โจมตีจาก IP ที่ต่างกัน และดังนั้นจึงสามารถหลีกเลี่ยงไฟร์วอลล์ส่วนใหญ่ได้ อย่างไรก็ตาม ด้วยไฟร์วอลล์ของ MalCare เว็บไซต์ของคุณจะกลายเป็นส่วนหนึ่งของการป้องกัน IP ทั่วโลก ไฟร์วอลล์เรียนรู้ว่า IP ไหนเป็นอันตรายจากพฤติกรรมที่บันทึกจากมากกว่า 100,000 เว็บไซต์ และบล็อกトラฟฟิกจาก IP เหล่านั้นอย่างเชิงรุก มาตรการเหล่านี้ลดปริมาณトラฟฟิกร้ายบนเว็บไซต์ของคุณลงอย่างมีนัยสำคัญ ก่อนที่บอทจะมีโอกาส Brute Force หน้าล็อกอินของเว็บไซต์คุณ
4. เพิ่มการยืนยันตัวตน 2 ปัจจัยใน WordPress
ชื่อผู้ใช้และรหัสผ่านสามารถเดาได้ ดังนั้น การยืนยันตัวตน 2 ปัจจัย (Two-Factor Authentication) — หรือแท้จริงแล้วคือ Multi-Factor Authentication — จึงเกิดขึ้นเป็นวิธีการมีองค์ประกอบแบบไดนามิกเพื่อยืนยันตัวตนผู้ใช้ ด้วย 2FA โทเค็นล็อกอินแบบเรียลไทม์ เช่น OTP หรือ QR Code จะถูกแชร์ไปยังอุปกรณ์ของผู้ใช้ มีความถูกต้องจำกัด โดยปกติประมาณ 10-15 นาที และสามารถยืนยันตัวตนผู้ใช้ได้เฉพาะเซสชันนั้นๆ

โทเค็นเพิ่มเติมนี้ยากที่จะแฮก นอกเหนือจากชื่อผู้ใช้และรหัสผ่าน ดังนั้น จึงเพิ่มชั้นความปลอดภัยอีกชั้นหนึ่งให้กับหน้าล็อกอิน คุณสามารถติดตั้งปลั๊กอินอย่าง WP 2FA เพื่อเพิ่ม 2FA ให้กับเว็บไซต์ได้ง่าย
เพื่อเรียนรู้เพิ่มเติม ดูคู่มือของเราเกี่ยวกับการยืนยันตัวตน 2 ปัจจัยใน WordPress
5. ใช้รหัสผ่านที่แข็งแกร่งและไม่ซ้ำกัน
ข้อบกพร่องใหญ่ที่สุดของความปลอดภัยคือผู้ใช้เอง และโดย امتد deras รหัสผ่านที่พวกเขาตั้ง รหัสผ่านเป็นช่องโหว่ใหญ่ที่สุดในระบบความปลอดภัยใดๆ เพราะแนวโน้มของมนุษย์ที่ (เข้าใจได้) ตั้งรหัสผ่านที่ง่ายต่อการจดจำ และใช้ซ้ำข้ามบัญชีต่างๆ นี่คือปัญหา 2 ประเด็นที่แยกจากกันและแตกต่างกัน
ข้อแรก ไม่เคยใช้รหัสผ่านซ้ำข้ามบัญชีต่างๆ บอท Brute Force หลายตัวใช้รหัสผ่านที่ถูกขโมยมาจากการรั่วไหลข้อมูล เพื่อโจมตีหน้าล็อกอิน ข้อที่สอง ตามที่คุณนึกภาพได้ รหัสผ่านอย่าง 'password' ง่ายมากที่จะเดา ใช้ตัวอักษรสลับตัวเลขอย่างน้อย 12 ตัว หรือดีกว่านั้นใช้วลีผ่าน (passphrase) เป็นรหัสผ่าน

เราแนะนำให้ใช้ตัวจัดการรหัสผ่านอย่าง LastPass หรือ 1Password เพื่อหลีกเลี่ยงการใช้รหัสผ่านซ้ำ และสร้างรหัสผ่านที่แข็งแกร่งตามต้องการ หากคุณสงสัยว่าบัญชีใดถูกบุดเรื้อ คุณสามารถบังคับรีเซ็ตรหัสผ่านทั้งหมดจากส่วน Hardening บนแดชบอร์ด MalCare
สำหรับรายละเอียดเพิ่มเติม ดูบทความของเราเกี่ยวกับความปลอดภัยรหัสผ่าน WordPress
6. ปิดใช้งาน XML-RPC ใน WordPress
ไฟล์ XML-RPC เป็นอีกวิธีหนึ่งในการยืนยันตัวตนผู้ใช้ กล่าวคือ เป็นอีกทางหนึ่งในการเข้าถึงแดชบอร์ดแอดมิน จึงเปราะบางต่อการโจมตี Brute Force เช่นกัน มันเป็นไฟล์ที่ถูก deprecated (เลิกใช้งาน) ในส่วนใหญ่ และไม่ได้ใช้งานโดยปลั๊กอินหรือธีมมาก มันยังคงอยู่ใน WordPress เพื่อความเข้ากันได้กับเวอร์ชันเก่า (backward compatibility) จึงปลอดภัยพอสมควรที่จะปิดใช้งาน
นี่คือคู่มือของเราเกี่ยวกับวิธีปิดใช้งาน XML-RPC ใน WordPress
7. ตรวจสอบและลบบัญชีผู้ใช้ที่ไม่ได้ใช้เป็นประจำ
บัญชีที่รอโอกาส (Dormant accounts) มักเป็นเป้าหมายของแฮกเกอร์ เพราะโอกาสคือผู้ใช้จะไม่สังเกตหากบัญชีของพวกเขาถูกครอบครอง นอกจากนี้ บัญชีที่รอโอกาสมีรหัสผ่านเดิมมานาน ทำให้ง่ายต่อการ Brute Force
ดังนั้น ให้ตรวจสอบบัญชีผู้ใช้เป็นประจำ และลบบัญชีที่ไม่ได้ใช้งานอยู่ สำหรับคะแนนเพิ่มเติม ให้แน่ใจว่าแต่ละบัญชีมีสิทธิ์ผู้ใช้ขั้นต่ำที่จำเป็นต่อการจัดการบัญชีของตนเอง การทำให้ทุกคนเป็นแอดมิน เช่นนั้น ไม่ใช่ความฉลาด
8. พิจารณา Geoblocking ใน WordPress
หากคุณเห็นトラฟฟิกบอทมากจากตำแหน่งหนึ่ง คุณสามารถพิจารณาบล็อกประเทศทั้งหมดได้ อย่างไรก็ตาม เราแนะนำให้ใช้裁量เมื่อใช้ Geoblocking มันมีประโยชน์ก็ต่อเมื่อคุณไม่คาดหวังผู้ใช้จริงจากตำแหน่งนั้นเลย
นอกจากนี้ ขอเตือนว่า มันอาจบล็อกบอทที่ดีจากภูมิภาคนั้นด้วย ตัวอย่างเช่น Googlebot สามารถทำงานจากตำแหน่งเซิร์ฟเวอร์ใดๆ ของมันทั่วโลก และคุณแน่นอนต้องการให้ Googlebot เข้าถึงเว็บไซต์ของคุณ
นี่คือคู่มือขั้นตอนการบล็อกประเทศใน WordPress
9. ปิดใช้งานการเรียกดูไดเรกทอรี (Disable Directory Browsing)
โดยค่าเริ่มต้น โฟลเดอร์และไฟล์หลักของ WordPress ส่วนใหญ่เข้าถึงได้อย่างเปิดเผยผ่านเบราว์เซอร์ ตัวอย่างเช่น คุณสามารถพิมพ์ yourwebsite.com/wp-includes ในแถบ URL ของเบราว์เซอร์ และเนื้อหาทั้งหมดของโฟลเดอร์จะมองเห็นได้ทันที
แม้การเรียกดูไดเรกทอรีจะไม่ใช่ช่องโหว่ด้วยตัวมันเอง แต่มันอาจเปิดเผยข้อมูลเกี่ยวกับเว็บไซต์ที่สามารถนำไปใช้ exploit ช่องโหว่ได้ โฟลเดอร์ /wp-content มีปลั๊กอินและธีม และหากแฮกเกอร์มองเห็นว่าติดตั้งอะไรและหมายเลขเวอร์ชันอะไร พวกเขาอาจค้นหาและ exploit ช่องโหว่ได้ นี่คือประเภทของการโจมตี Brute Force ที่นิยมน้อยกว่า เรียกว่า Directory Brute Force
ดังนั้น จึงสมเหตุสมผลที่จะปิดใช้งานการเรียกดูไดเรกทอรีทั้งหมด เพื่อการป้องกัน
นี่คือคู่มือสมบูรณ์ของเราเกี่ยวกับการปิดใช้งานการเรียกดูไดเรกทอรีใน WordPress
สิ่งที่คุณจะอ่านที่อื่นแต่ควรหลีกเลี่ยง
มีคำแนะนำด้านความปลอดภัยที่เจตนาดีแต่ไม่ดีเยอะมายออกมา ดังนั้น นอกจากรายการสิ่งที่ควรทำของเรา เรายังระบุสิ่งที่ไม่ควรทำไว้ด้วย
- Password protect wp-admin directory (ป้องกัน wp-admin ด้วยรหัสผ่าน): อย่าทำอย่างนี้เลย มันปรากฏในเกือบทุกบทความป้องกัน Brute Force การป้องกันโฟลเดอร์ wp-admin ด้วยรหัสผ่านจะทำให้ AJAX เสียหายสำหรับผู้ใช้ที่ไม่ได้ล็อกอิน โดยการจำกัดการเข้าถึงไฟล์ admin-ajax.php
AJAX มักใช้เพื่อขับเคลื่อนแง่มุมไดนามิกของเว็บไซต์ สมมติว่ามีแถบค้นหาบนเว็บไซต์ของคุณ หากผู้เยี่ยมชมใช้ค้นหาผ่านสินค้า เฉพาะผลลัพธ์การค้นหาจะโหลดใหม่ ไม่ใช่เว็บไซต์ทั้งหมด นี่เป็นการประหยัดทรัพยากรอย่างมาก และทำให้ประสบการณ์ผู้ใช้ของเว็บไซต์เร็วขึ้นและดีขึ้นอย่างมาก
คุณจะเห็นวิธีแก้ปัญหา (workarounds) สำหรับการยกเว้นไฟล์ admin-ajax.php มากมาย แต่มันไม่ได้ทำงานราบรื่นเสมอไป จุดสำคัญคือ ความพยายามที่ workarounds ต้องการ ไม่สะท้อนให้ได้ความปลอดภัยที่เทียบเท่า ดังนั้นจึงเป็นขั้นตอนใหญ่สำหรับประโยชน์เพิ่มเติมน้อยมาก - การเปลี่ยน URL wp-login: คุณมักเห็นคำแนะนำนี้ในบทความการ Hardening WordPress อย่างไรก็ตาม เราแนะนำอย่างแข็งขันให้หลีกเลี่ยงการเปลี่ยน URL ล็อกอิน เพราะมันเกือบจะเป็นไปไม่ได้ที่จะกู้คืนหากมันหายไป
- หลีกเลี่ยงการใช้ admin เป็นชื่อผู้ใช้: เนื่องจากบอท Brute Force กำลังพยายามเดาชื่อผู้ใช้และรหัสผ่าน จึงมีคุณค่าบ้างในการหลีกเลี่ยงชื่อผู้ใช้ที่ชัดเจนอย่าง admin WordPress ไม่อนุญาตให้เปลี่ยนชื่อผู้ใช้จากแดชบอร์ดได้ ดังนั้นคุณต้องติดตั้งปลั๊กอินเพื่อทำเช่นนั้น
อย่างไรก็ตาม มาตรการนี้มีคุณค่าจำกัด และเราแนะนำให้ไม่ใช้เวลาและความพยายามมากเกินไปที่นี่ มีวิธีอื่นในการกู้คืนชื่อผู้ใช้จากบางประเภทของเว็บไซต์ เช่น เว็บไซต์สมาชิก ความพยายามที่ต้องการเพื่อให้ชื่อผู้ใช้ไม่ซ้ำกันสำหรับสมาชิก บังคับนโยบาย และจัดการกับผลลัพธ์ที่จะตามมาเมื่อผู้คนลืมชื่อผู้ใช้ที่ไม่ซ้ำกันของพวกเขา ไม่คุ้มค่ากับผลลัพธ์ที่ดีมีจำกัด
ผลกระทบของการโจมตี Brute Force ใน WordPress
มี 2 มุมมองในการคิดถึงผลของการโจมตี Brute Force ข้อแรก สิ่งที่เกิดขึ้นระหว่างการโจมตี และข้อที่สอง สิ่งที่เกิดขึ้นหากการโจมตีสำเร็จ
โดยทั่วไป กับการโจมตี คำถามข้อแรกไม่ค่อยเกิดขึ้น เพราะมีผลกระทบน้อยหรือไม่มีต่อเว็บไซต์ ขณะที่มันกำลังถูกโจมตี ผลลัพธ์จะลุกขึ้นเมื่อการโจมตีสำเร็จ อย่างไรก็ตาม นั่นไม่ใช่กรณีกับการโจมตี Brute Force
สิ่งที่เกิดขึ้นเมื่อเว็บไซต์ของคุณถูก Brute Force?
คุณจะเห็นผลกระทบทันทีต่อทรัพยากรเซิร์ฟเวอร์ เนื่องจากการโจมตีทุบหน้าล็อกอินด้วยคำขอ เซิร์ฟเวอร์จึงต้องตอบสนองทุกคำขอ ดังนั้นคุณจะเห็นผลของการใช้เซิร์ฟเวอร์เพิ่มขึ้นบนเว็บไซต์: เว็บไซต์ช้าลง ผู้ใช้บางส่วนล็อกอินไม่ได้ ดาวน์ไทม์ เข้าถึงไม่ได้ และอื่นๆ โฮสต์เว็บยังรวดเร็วในการจำกัดการใช้เซิร์ฟเวอร์ที่เพิ่มขึ้นอย่างรวดเร็ว เพราะจะส่งผลต่อเมตริกของพวกเขา โดยเฉพาะหากคุณใช้โฮสติ้งแบบแชร์
สิ่งที่เกิดขึ้นหากการโจมตี Brute Force สำเร็จ?
หากการโจมตีสำเร็จ คุณสามารถคาดการณ์ได้อย่างสมเหตุสมผลว่าจะเห็นมัลแวร์หรือการทำลายหน้าเว็บไซต์ (defacement) ประเภทใดประเภทหนึ่ง มีหลายเหตุผลที่แฮกเกอร์ต้องการเข้าถึงเว็บไซต์ของคุณ และไม่มีอย่างไรที่ดี
หากยังไม่พอ เว็บไซต์ของคุณอาจกลายเป็นส่วนหนึ่งของ Botnet และถูกใช้โจมตีเว็บไซต์อื่นๆ โดยไม่ได้รับความยินยอมจากคุณ สิ่งนี้อาจมีผลกระทบร้ายแรง เพราะระบบความปลอดภัยอื่นๆ จะตรวจจับเว็บไซต์ของคุณว่าเป็นอันตราย หากมันเป็นส่วนหนึ่งของ Botnet
การจัดการกับผลลัพธ์ของการโจมตี Brute Force ใน WordPress
หากการโจมตี Brute Force สำเร็จ คุณควรสมมติสถานการณ์แย่ที่สุด: เว็บไซต์ของคุณถูกบุดเรื้อ ดังนั้น ลำดับแรกของคุณคือรักษาความปลอดภัยเว็บไซต์ นี่คือขั้นตอนหลักที่ควรทำเพื่อควบคุมความเสียหาย:
- บังคับให้ผู้ใช้ทั้งหมดล็อกเอาท์ และเปลี่ยนรหัสผ่านทั้งหมด
- สแกนเว็บไซต์หามัลแวร์ทันที
เมื่อคุณแน่ใจว่าเว็บไซต์ของคุณสะอาดจากมัลแวร์แล้ว ให้นำมาตรการป้องกันที่ระบุไว้ข้างต้นมาใช้ เราแนะนำอย่างยิ่งให้ติดตั้ง MalCare ซึ่งดูแลการป้องกันการล็อกอินและการป้องกันบอท พร้อมกับสแกนเนอร์มัลแวร์ เครื่องมือทำความสะอาด และไฟร์วอลล์ขั้นสูง ด้วย MalCare ติดตั้งแล้ว คุณสามารถนั่งใจได้ว่าเว็บไซต์ของคุณปลอดภัยจากการโจมตี WordPress
เว็บไซต์ของคุณเปราะบางต่อการโจมตี Brute Force หรือไม่?
ใช่ ระบบทุกอย่างเปราะบางต่อการโจมตี Brute Force เนื่องจากวิธีการทำงานของพวกเขา การโจมตี Brute Force สามารถเปิดตัวได้กับระบบใดๆ ที่มีหน้าล็อกอิน เว็บไซต์ WordPress ไม่ต่างออกไป
ความนิยมของ WordPress ทำให้มันเป็นเป้าหมายของแฮกเกอร์ ข้อแรก เพราะอินเทอร์เน็ตส่วนใหญ่ขับเคลื่อนด้วย WordPress และข้อสอง เพราะบางแง่มุมของ WordPress เป็นที่รู้จักดี ในตัวอย่างที่เกี่ยวข้องกับ Brute Force โดยเฉพาะ WordPress ไม่จำกัดการพยายามล็อกอินที่ผิด คุณสามารถแก้ไขได้ด้วยฟีเจอร์จำกัดการล็อกอินของ MalCare ตามที่เราพูดในส่วนมาตรการ
นอกจากนี้ หลายเจ้าของเว็บไซต์มักใช้ชื่อผู้ใช้และรหัสผ่านที่ง่ายต่อการจดจำ ชื่อทั่วไปรวมถึง admin เป็นชื่อผู้ใช้ และ password1234 หรือ 12345678 ตั้งเป็นรหัสผ่าน
ปัจจัยเหล่านี้ทำให้เว็บไซต์ของคุณเปราะบางต่อการโจมตี Brute Force
ประเภทของการโจมตี Brute Force
การโจมตี Brute Force แตกต่างจากประเภทของภัยคุกคามและการโจมตีอื่นๆ เช่น การโจมตีทางสังคมวิศวกรรม (Social Engineering) หรือ XSS Attacks การโจมตีทางสังคมวิศวกรรม เช่น ฟิชชิ่ง (Phishing) หลอกลวงผู้คนให้แชร์ข้อมูลเข้าสู่ระบบ โดยปลอมตัวเป็นเอนทิตีที่ไว้ใจได้ ในขณะที่ XSS Attacks exploit ช่องโหว่บนเว็บไซต์ การโจมตี Brute Force พึ่งพาข้อมูลเข้าสู่ระบบที่อ่อนแอหรือถูกขโมย เพื่อให้สำเร็จ
คุณจะเห็นรสชาติหลายอย่างของการโจมตี Brute Force ในธรรมชาติ ทั้งหมดปฏิบัติตามรูปแบบทดลอง-ผิดลองถูกเดียวกัน แตข้อมูลเข้าสู่ระบบที่พวกเขาลอง หรือกลไกที่ใช้ อาจแตกต่างกัน นี่คือประเภทของการโจมตี Brute Force ที่พบบ่อยที่สุด:
- การโจมตีแบบง่าย (Simple attacks): การโจมตี Brute Force แบบง่ายใช้ตรรกะในการเดาข้อมูลเข้าสู่ระบบจากความรู้จักของผู้ใช้ เช่น ชื่อสัตว์เลี้ยง หรือวันเกิดที่ได้จากโซเชียลมีเดีย
- Credential Stuffing: ประเภทการโจมตีนี้ใช้ข้อมูลที่ได้จากการรั่วไหล ทำงานภายใต้สมมติฐานว่าผู้ใช้มักใช้ชื่อผู้ใช้และรหัสผ่านเดียวกันข้ามระบบหลายระบบ
- Dictionary Attack: ตามที่ชื่อบ่งชี้ บอทเหล่านี้ใช้ไฟล์พจนานุกรมสำหรับรหัสผ่าน อาจเป็นพจนานุกรมจริง หรือพจนานุกรมที่สร้างขึ้นมาเฉพาะสำหรับการเดารหัสผ่าน
- Rainbow Table Attacks: คล้ายกับ Dictionary Attack ในแนวคิด Rainbow Table เป็นพจนานุกรมพิเศษ แทนที่จะเป็นรายการรหัสผ่าน Rainbow Table มีรายการของรหัสผ่านที่ถูกแฮช (hashed passwords) แทน
- Password Spraying: ประเภทการโจมตีนี้เป็น Brute Force แบบย้อนกลับ (reverse) ใน Brute Force ปกติ ชื่อผู้ใช้เฉพาะเป็นเป้าหมาย และการเดาเล่นกับรหัสผ่าน ในทางกลับกัน ด้วย Password Spraying รายการรหัสผ่านจะถูกลองกับหลายชื่อผู้ใช้เพื่อหาการจับคู่ที่เป็นไปได้ มันเป็นการโจมตีแบบกระจายตัว มากกว่าการโจมตีแบบเป้าหมายเฉพาะ
ในฐานะแอดมินเว็บไซต์ คุณอาจไม่จำเป็นต้องรู้ความแตกต่างระหว่างประเภทต่างๆ ของการโจมตี Brute Force อย่างไรก็ตาม คำเหล่านี้มักใช้แทนกันได้ จึงช่วยให้เข้าใจกลไกพื้นฐานได้
แนวทางปฏิบัติด้านความปลอดภัยที่ดีอื่นๆ
การป้องกันการโจมตี Brute Force ใน WordPress เป็นเป้าหมายที่น่าประทับใจ แต่เป็นเพียงส่วนหนึ่งของความปลอดภัยเว็บไซต์ นี่คือคำแนะนำอันดับต้นๆ ของเราสำหรับการรักษาความปลอดภัยเว็บไซต์และไร้มัลแวร์:
- ติดตั้งปลั๊กอินความปลอดภัยที่มีสแกนเนอร์มัลแวร์และเครื่องมือทำความสะอาดที่ดี
- อัปเดตทุกอย่างให้ทันสมัย
- ลงทุนในการสำรองข้อมูลรายวัน
สำหรับรายการคำแนะนำสมบูรณ์ ดูคู่มือความปลอดภัยขั้นสุดท้ายของเรา
ข้อสรุป
การโจมตี Brute Force สามารถทำให้เว็บไซต์อ่อนแอ แม้จะไม่สำเร็จ วิธีที่ดีที่สุดในการจัดการกับภัยคุกคามที่เป็นไปได้นี้คือการติดตั้งไฟร์วอลล์ที่มีการป้องกันบอทรวมอยู่ด้วย เช่น MalCare
แม้การโจมตี Brute Force จะสำเร็จ MalCare จะช่วยให้คุณตรวจจับมัลแวร์อย่างรวดเร็วและกำจัดมัน ในทุกกรณีของการติดเชื้อ การดำเนินการอย่างรวดเร็วจะลดความเสียหายอย่างมีนัยสำคัญ
คำถามที่พบบ่อย (FAQs)
การโจมตี Brute Force ใน WordPress คืออะไร?
การโจมตี Brute Force ใน WordPress คือเมื่อแฮกเกอร์พยายามเข้าถึง wp-admin ของเว็บไซต์โดยการพยายามเดาข้อมูลเข้าสู่ระบบของบัญชีผู้ใช้ที่ถูกต้อง การโจมตี Brute Force ใช้บอทในการลองรหัสผ่านหลายร้อย หลายพัน และบางครั้งหลายล้าน บนหน้า wp-login เพื่อพยายามเดาตัวที่ถูกต้อง
การโจมตี Brute Force ไม่เพียงอันตรายต่อเว็บไซต์ในกรณีที่สำเร็จเท่านั้น แต่อย่างไรก็ตามก็มีผลกระทบอย่างมากต่อประสิทธิภาพเว็บไซต์ การโจมตีใช้ทรัพยากรเซิร์ฟเวอร์ และบางครั้งทำให้เว็บไซต์ล้ม
วิธีปกป้องเว็บไซต์ WordPress จากการโจมตี Brute Force?
วิธีที่มีประสิทธิภาพที่สุดในการปกป้องเว็บไซต์จากการโจมตี Brute Force คือการจำกัดจำนวนครั้งที่พยายามล็อกอิน โดยค่าเริ่มต้น WordPress อนุญาตให้พยายามล็อกอินไม่จำกัด ดังนั้นคุณสามารถใช้ MalCare ปกป้องเว็บไซต์จากการโจมตี Brute Force นอกจากการป้องกันการล็อกอิน MalCare ยังรวมการป้องกันบอทและไฟร์วอลล์ขั้นสูง ซึ่งทั้งคู่ช่วยปกป้องเว็บไซต์ของคุณ และลดผลกระทบร้ายแรงของการโจมตี Brute Force
