

對於兒童電子學習產品供應商 VTech 來說,這段時間非常動盪。這家香港公司宣布以 7,200 萬美元收購直接競爭對手 LeapFrog,大幅擴大市場份額,定位為兒童電子學習產品的主要開發商和供應商之一。不幸的是,那一週沒有按計劃進行。
VTech 在 2015 年發生大規模駭客攻擊後更新了條款和條件,毫不猶豫地將責任推給父母和監護人。
他們改了什麼?保障了什麼?你該怎麼做?
VTech 發生了什麼事?
VTech 去年 11 月被駭,攻擊者竊取了超過 400 萬成人帳戶和超過 600 萬兒童帳戶的數據。駭客暴露了每個受害帳戶的個人數據,包括姓名、電子郵件地址、密碼、秘密問題和答案、IP 地址、郵寄地址和下載歷史。此外,VTech 的應用商店資料庫 Learning Lodge 也被攻破。
從這裡,包括聊天記錄、個人音頻文件和照片在內的數據被洩露,許多直接屬於使用設備的兒童。
漏洞
駭客事件最初由 Lorenzo Bicchierai 揭露,他為 Vice 雜誌專注於技術的 Motherboard 刊物撰寫。最初文章發布後,Bicchierai 被聲稱實施駭客的人聯繫,對方提供敏感照片給記者以驗證。
Bicchierai 隨後邀請資訊安全專家 Troy Hunt 分析提供的數據,確認洩露是否合法而非惡作劇。確認後,Hunt 進一步剖析數據並發布影響 VTech 的漏洞細節。Hunt 發現的漏洞極其嚴重。
物件引用缺陷意味著用戶可以通過遍歷 URL 輕易存取其他人的帳戶,整個主機系統對任何形式的 SQL 注入極其敏感,且:
"完全沒有 SSL… 所有通訊都在未加密連線上進行,包括傳輸密碼、家長詳情和孩子敏感資訊時。"
他還發現密碼僅用簡單的 MD5 雜湊「加密」,沒有加鹽,甚至沒有先進雜湊演算法的蹤影,意味著任何具備稍微進階計算技能的人都可能在短時間內破解。
此外,秘密問題和答案以明文儲存,完全沒有額外安全措施。Hunt 還指出安全問題質量低劣,如「你最喜歡的顏色是什麼?」或「你出生在哪裡?」等同樣容易發現的資訊。
兒童用戶
家長建立成人帳戶後,可以建立兒童帳戶。每個兒童帳戶直接連結到成人帳戶,可以添加自己的頭像、出生日期和性別。
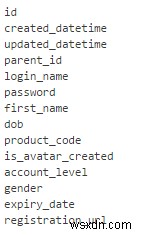
數據然後存儲在使用 "parent_id" 連結兩個帳戶的自引用表中,如下:

意味著憑藉洩露中獲得的額外數據,每個孩子都能簡單地與其父母匹配,洩露他們的地址以及大量其他個人資訊。
更改條款與條件
我們經常面對冗長的用戶協議、隱私聲明、網站、遊戲、服務條款變更,我們都對所用語言有點麻木。我絕對數不清點擊過多少條款,不知道某個時候是否簽靈魂出賣了。
你會認為對重大資料洩露的標準回應是徹底調查任何和所有安全缺陷,或許歡迎資訊安全專業人員已完成的工作,試圖保護與兒童相關的敏感數據。
但 VTech 不是。
相反,他們用極其惡劣的術語更新了條款和條件。在標題為 Limitation of Liability 的部分,條款寫道:
"您承認並同意,您在使用網站期間發送或接收的任何資訊可能不安全,可能被攔截或稍後被未授權方獲取"
抱歉。什麼?用戶同意如果再被駭不生氣、不追究公司責任?2016 年了,任何推廣任何形式聯網設備的公司如何能負責任地在主動尋求敏感資訊的情況下將責任推給用戶,我無法理解。
免責了嗎?
不可能。即使在條款條件把戲之前,英國資訊專員辦公室就已在調查資料洩露,多個美國州轄區也是。同樣,洩露發生後,香港隱私專員 Stephen Wong 確認其辦公室已啟動對 VTech 的「合規檢查」,評估公司是否遵守基本安全原則。
寫這篇文章時,英國資訊專員辦公室確認新條款將違反現行英國法律,聲明:
"法律清楚規定,處理人們個人數據的組織負責保護該數據安全"
你該怎麼做?
老實說,在 VTech 被證明已大幅改進其安全運營之前,請勿使用其產品,包括其網站。
未來,購買任何聯網兒童玩具前,明智的做法是快速搜尋 "[產品名稱/公司名稱]+security",或試試 "[產品名稱/公司名稱]+hack/data breach"。任何組合都能快速說明你即將交給孩子的產品的安全狀況。
安全漏洞會發生。我們生活在高度數位化的世界,跨大量網站分享敏感資訊。然而,我們不必把自己推向火線,同樣,我們有權期望對個人數據隱私有一基本尊重 — 更別說我們孩子的了。
受 VTech 洩露影響?或能同情玩具製造商在網路和資訊安全世界的處境?在下方留言讓我們知道!
