

ด้วยทรัพยากรข้อมูลออนไลน์มากมาย เราทุกคนกังวลเรื่องการรั่วไหลด้านความปลอดภภาพ แต่โดยปกติแล้ว การรั่วไหลเหล่านี้อาจถูกเก็บเป็นความลับในสหรัฐอเมริกา
หายากที่เดือนหนึ่งจะผ่านไปโดยไม่มีเสียงบ่นเรื่อง data breaches (การรั่วไหลข้อมูล) ดูแค่ Ashley Madison leak ที่ดั๊มพ์รายละเอียดบัญชีสามีภรรยาลวงอกออนไลน์ เรื่องใหญ่ มีผลลัพธ์รุนแรง ผู้ใช้ AdultFriend Finder มีปวดหัวคล้ายกันในเดือนพฤษภาคม แม้ eBay ถูกโจมตีปีที่แล้ว
การเก็บการรั่วไหลไว้ลับ聽起來 (sounds) บ้าคลั่ง แต่มันจริงไหม?
มันจะเป็นประโยชน์ต่อบริษัทที่เกี่ยวข้อง แน่นอน แต่อาจมี positive knock-on effect (ผลสะท้อนเชิงบวก) ให้ลูกค้าด้วย ไม่จริงๆ มันไม่ได้เป็นกุหลาบหมด แต่ก็อาจไม่แย่เลยอย่างที่คิด
เมื่อบริษัทเลือกเงียบ
กฎหมายที่เสนออาจอนุญาตให้บริษัท ในบางสถานการณ์ เก็บความลับเมื่อแฮ็กเกอร์เข้าถึงระบบ — แต่ก็ต่อเมื่อพวกเขาเชื่อว่า "ไม่มีโอกาสที่สมเหตุสมผล" ว่าการรั่วไหลจะส่งผลรุนแรงต่อลูกค้า ปกติแล้ว บริษัทเหยื่อแฮ็กเกอร์ต้องส่งรายละเอียดไป Federal Trade Commission (FTC) จะทำให้กฎหมายระดับรัฐที่บังคับให้บริษัทประกาศการรั่วไหลส่วนใหญ่ กลายเป็น moot (ไร้ผล)
พื้นฐานคือ ถ้าไม่มีข้อมูลละเอียดอ่อนหรืออาจทำลายล้างถูกขโมย ธุรกิจไม่ต้องแจ้งคุณเมื่อถูกแฮ็ก
ธุรกิจที่ถูกแฮ็กต้องประเมินว่าข้อมูลที่ถูกดึงออกมาเป็นอะไรที่ลูกค้าควรกังวล คือ อาจนำไปสู่ identity theft (การขโมยตัวตน) หรือข้อมูลธนาคาร กระบวนการปกติต้องทำต่อ หาก:
"การรั่วไหลด้านความปลอดภภาพเกี่ยวข้องกับ: (1) ข้อมูลส่วนตัวของมากกว่า 10,000 บุคคล, (2) ฐานข้อมูลที่มีข้อมูลส่วนตัวมากกว่า 1 ล้านบุคคล, (3) ฐานข้อมูลรัฐบาลกลาง, หรือ (4) ข้อมูลส่วนตัวของพนักงานรัฐบาลกลางหรือผู้รับเหมาที่รู้ว่ามีส่วนเกี่ยวข้องกับความมั่นคงแห่งชาติหรือบังคับใช้กฎหมาย"
Gerald Ferguson ทนายความความเป็นส่วนตัวที่ Baker & Hostetler LLP ที่ให้คำปรึกษาบริษัทเมื่อเกิดการรั่วไหล บอก Wall Street Journal:
"[พระราชบัญญัติ] จะนำไปสู่การแจ้งเตือนน้อยลง... จะอนุญาตให้บริษัททำการวิเคราะห์ครั้งที่สองว่ามีความเสี่ยงของความเสียหายทางการเงินที่สมเหตุสมผล ตอนที่คุณเริ่มทำ risk of harm analysis (การวิเคราะห์ความเสี่ยงความเสียหาย) มี discretion (อำนาจตัดสิน) มาก"
The Data Security and Breach Notification Act of 2015 ถูกอ่านครั้งที่สองและส่งต่อคณะกรรมการการค้า วิทยาศาสตร์ และการขนส่ง ในเดือนมกราคม
ทำไมมันดีต่อธุรกิจ
นี่ทั้งหมดเกี่ยวกับสิ่งที่ Ashley Madison เสนออย่างน่าสนใจ: ความลับ (discretion)
Reputation (ชื่อเสียง) เป็นสำคัญ นั่นคือเหตุผล เช่น Carphone Warehouse เก็บเงียบเรื่องการรั่วไหลล่าสุด ซึ่งอาจส่งผลต่อ 2.4 ล้านคนใน UK นานที่สุดเท่าที่จะเป็นไปได้ ไม่มีใครอยากใช้บริษัทที่คิดว่เปราะบางต่อการโจมตี Oracle ยิงเท้าตัวเองด้วยการขอให้ลูกค้าไม่ reverse engineer (วิศวกรรมย้อนกลับ) โค้ดของพวกเขาหาช่องโหว่ความปลอดภ นั่นเหมือนการยอมรับว่ามี ปัญหาความปลอดภเยอะ หรือตั้งป้ายใหญ่ "คุณไม่น่าเชื่อถือกับข้อมูลส่วนตัวของเรา!"
Good shout (พูดดี), Oracle.
ชื่อเสียงหมายถึงเงิน การศึกษาปี 2014 เปิดเผยว่าธุรกิจใช้เงินเฉลี่ย $145 ต่อระเบียนที่รั่วไหลใน data breach แต่เมื่อ Target ผู้ค้าปลีกดัง ประกาศว่าบัตรเครดิต 40 ล้านลูกค้าถูกแฮ็กในปี 2013 เหยื่ออ้างค่าเสียหายได้ถึง $10,000 (แม้จะน้อยกว่านั้นมาก) รวม $10 ล้าน
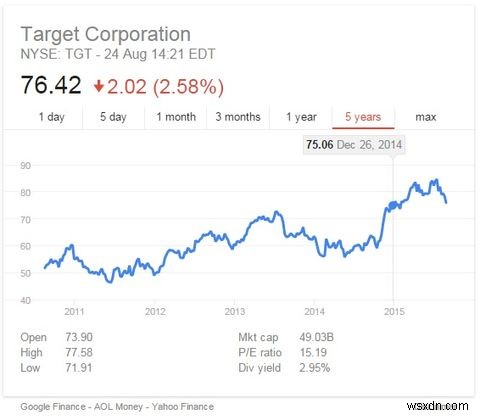
ดูไม่ได้ทำลายหุ้น Target Corporation มากนัก แม้ราคาลดลงหลังรั่วไหล อาจช่วยได้จริงที่พวกเขาเปิดเผยข้อมูลก่อนที่กฎหมายจะบังคับ
อย่างไรก็ตาม มันเสี่ยง Douglas Meal ทนายความที่ Securities and Exchange Commission เดือนมีนาคมปีที่แล้ว กล่าว:
"[I] ถ้าคุณไม่เปิดเผยการรั่วไหลเลย คุณไม่มี class action suits (คดีร้องฟ้องร่วม)... การเปิดเผยการรั่วไหลคือสิ่งที่สร้าง firestorm of litigation (พายุคดี) ... บริษัทคิดว่าทำอย่างถูกต้องโดยเปิดเผย แต่กลายเป็นถูกมองว่าเป็นปัญหา"
ทำไมอาจดีต่อลูกค้า...
การหมุน (spin)? การแจ้งเตือนมากเกินไป ทำให้ลูกค้าปаниก (panic) ด้วยความกังวลที่ไม่จำเป็น นี่เป็นการเคลื่อนไหวที่ดีแน่นอนสำหรับธุรกิจที่ถูกแฮ็ก แต่อาจเป็นการเคลื่อนไหวที่ดีสำหรับคุณด้วย
ปัญหาใหญ่ตอนนี้กับการเปิดเผยในสหรัฐคือ กฎหมายระดับรัฐที่แยกแยะ (state division laws) การปฏิบัติตามระเบียบต่างๆ ระหว่างรัฐทำให้กระบวนการแจ้งให้คนรู้ช้าลง แทนที่จะกระโดดผ่านแหวนแยก บริษัทจะต้องปฏิบัติตามคำสั่ง FTC เพียงอย่างเดียว
เกณฑ์มักน่ากังวล; แค่ไหนที่ทนายความจะตัดสินว่าข้อมูลไหนอาจส่งผลต่อลูกค้า? โชคดีที่ระบุชัดใน The Data Security and Breach Notification Act of 2015 draft ยอมรับว่าพวกเขาunderline (เส้นใต้) ความสำคัญของการคุ้มครองข้อมูลเกี่ยวกับความมั่นคงแห่งชาติ แต่วันที่หนึ่งและสองครอบคลุมการรั่วไหลใหญ่ๆ
การแจ้งเตือนควรเร็วด้วย: ถ้าข้อมูลการเงินส่วนตัวของคุณถูกแฮ็ก คุณควร (ทฤษฎีอย่างน้อย) ถูกบอกเร็วที่สุด นั่นหมายถึงเวลามากขึ้นที่จะทำอะไรบางอย่าง! ยิ่งคุณกระทำเร็ว ยิ่งควรส่งผลน้อยลง ใช้ธุรกิจ UK เป็นตัวอย่างสิ่งที่ไม่ควรทำ: Carphone Warehouse ใช้สามวันประกาศว่าเป็นเหยื่อ "sophisticated cyber-attack" (โจมตีไซเบอร์ที่ซับซ้อน) บัตรเครดิตถึง 90,000 ใบอาจได้รับผลกระทบ แต่อย่างไรก็ตามข้อมูลเข้ารหัสอยู่แล้ว ดังนั้นความเสี่ยงลดลง
สำหรับผู้ได้รับผลกระทบ Carphone Warehouse แนะนำให้ลูกค้าทำอะไร รวมถึงให้ธนาคารตรวจสอบกิจกรรม และตรวจสอบ credit rating นอกจากนี้ คุณควรเปลี่ยนรหัสผ่านบนบัญชีเหล่านั้น รวมถึงบัญชีที่ใช้รหัสผ่านเดียวกัน (และเรียนรู้สร้างรหัสผ่านปลอดภ) และระมัดระวังโทรศัพท์เตือนการฉ้อโกง (โดยเฉพาะอาชญากรสามารถเก็บสายไว้ได้ ให้คุณโทรกลับแทนที่จะโทรไปธนาคาร)
ผ่าน checklist (รายการตรวจสอบ) สิ่งที่ต้องทำถ้าคุณเหยื่อ credit card fraud (การฉ้อโกงบัตรเครดิต) และจำสิ่งที่ธนาคารจะไม่ถามคุณออนไลน์หรือโทรศัพท์
การแจ้งเตือนยังใช้เงิน การบอกลูกค้าทุกคนทุกการรั่วไหลกินทรัพยากร ใช่ การข้ามมันจะดีกว่าสำหรับบริษัท แต่มันยังหมายถึงพวกเขาสามารถโฟกัสปิดช่องโหว่ความปลอดภและสืบสวนการรั่วไหล บริษัทต้องถูกมองว่า正在做 (doing something) เกี่ยวกับช่องโหว่ความปลอดภ พยายามลดความเสียหายต่อชื่อเสียง Carphone Warehouse ขอโทษและบล็อกการเข้าถึงเว็บ แต่มาจนถึงตอนนี้ยังไม่เสนอเงินให้เหยื่อการฉ้อโกง
ไม่ว่าดีหรือแย่
มันยังไม่ใช่กฎหมาย ผมไม่ได้บอกว่ามัน ideal (อุดมการณ์) เช่นกัน มันไม่จำเป็นต้องแย่อย่างที่ได้ยิน
ลูกค้า panic — และนั่นเป็นปฏิกิริยาที่เข้าใจได้ คุณви怪 (blame) บริษัทที่อยากลดความกังวล... และความเสียหายต่อชื่อเสียงและการเงิน!
อีกมุมหนึ่ง ถ้าธุรกิจเก็บสิ่งนี้เป็นความลับ คุณจะไว้ใจพวกเขาได้อย่างไร? คุณรู้สึกปลอดภให้ข้อมูลส่วนตัวของคุณ? และพวกเขาสมควรได้รับความเชื่อมั่นของคุณไหม?
