

ขับเคลื่อนเว็บไซต์เกือบ 75 ล้านเว็บไซต์ทั่วโลก และถือว่าเป็นแพลตฟอร์ม CMS ที่ได้รับความนิยมมากที่สุด WordPress ถูกใช้โดยผู้ค้าปลีกรายละเอียดและผู้ประกอบการส่วนใหญ่ เมื่อพูดถึงการทำธุรกิจออนไลน์ ความนิยมพุ่งสูงเพราะ CMS ปฏิบัติตามเทมเพลตพร้อมใช้ SEO Friendly และ Mobile Compatible
ปลั๊กอิน WordPress เยอะมายพร้อมใช้งานวันนี้ ซึ่งทำหน้าที่สำคัญส่วนใหญ่บนเว็บไซต์ Plugins ให้ฟังก์ชันเพิ่มเติมให้เว็บไซต์ สาเหตุหลักที่ WordPress นิยมขนาดนี้
ขอบเขตความนิยมนี้ บ่อยครั้งวาง WordPress เป็น CMS ที่ถูกเป้าหมายมากที่สุดเมื่อพูดถึง Cyber-crime ปลั๊กอิน WordPress น่าจะมีช่องโหว่ บ่อยครั้งวางเว็บไซต์ที่มีปลั๊กอินนั้นในอันตรายมากต่อการรั่วไหลของข้อมูลละเอียดอ่อน และการควบคุมเซิร์ฟเวอร์ ทุกปลั๊กอินที่เพิ่มเข้าเว็บไซต์เพิ่มความเสี่ยงด้านความปลอดภัย และดังนั้น จึงเป็นเรื่องจำเป็นที่ต้องประเมินว่าแต่ละตัวถูกอัปเดตเป็นประจำ รายการด้านล่างคือช่องโหว่ที่รู้จักกันดีในปลั๊กอิน WordPress ที่ทำให้พันเว็บไซต์อยู่ในอันตรายในอดีต
1. ช่องโหว่ปลั๊กอิน Revolution Slider
ค้นพบในพฤศจิกายน 2016 เวอร์ชันที่ไม่ได้ Patch ของ Revolution Image Slider Plug-in คือ เวอร์ชันเก่าของ Revslider และถูกใช้อย่างกว้างขวางโดยเว็บไซต์ WordPress จำนวนมาก
การรั่วไหล Panama Papers ที่โดดเด่นในเมษายน 2016 เกิดขึ้นเพราะปลั๊กอินนี้ นำไปสู่การรั่วไหลข้อมูลส่วนตัวมหาศาล กว่า 2.6 TB ข้อมูล และ 11.5+ ล้านเอกสารในช่วงเวลานั้น
ช่องโหว่นี้อนุญาตให้โจมตี ดาวน์โหลดไฟล์ใดๆ จากเซิร์ฟเวอร์ และ ขโมย Database Credentials ทำให้โจมตีถูกรับครองเว็บไซต์โดยสมบูรณ์ ช่องโหว่แบบนี้เรียกว่า Local File Inclusion (LFI) Attack โดยโจมตีสามารถเข้าถึง Review และ Download ไฟล์ Local บนเซิร์ฟเวอร์ได้
อ่านเพิ่ม: ปลั๊กอิน WordPress หลักที่ถูก Exploit ในปี 2018
2. ช่องโหว่ปลั๊กอิน NextGEN Gallery
NextGen Gallery หนึ่งในปลั๊กอิน Gallery ยอดนิยมที่สุดใน WordPress CMS ถูกตัดสินว่ามีช่องโหว่ต่อการแฮ็กที่อนุญาตให้ผู้เยี่ยมชมขโมย Password Data และ Secret Keys จาก Databases ด้วยการติดตั้งกว่า 1 ล้านครั้ง ช่องโหว่เป็นรูปแบบ SQL Injection Bug อนุญาตให้ Inputs อันตรายถูกฉีดเข้าไปใน Prepared SQL Queries ของ WordPress นอกจากนี้ ภายใต้เงื่อนไขบางอย่าง โจมตีสามารถสั่ง Command ให้ Backend Database ของเซิร์ฟเวอร์
มี 2 สถานการณ์โจมตีกับช่องโหว่นี้:
- เจ้าของเว็บไซต์ WordPress เปิดใช้งาน NextGEN Basic TagCloud Gallery Option บนไซต์ของเขา: ฟีเจอร์นี้ให้เจ้าของเว็บไซต์แสดง Image Galleries ที่ผู้ใช้นำทางด้วย Tags ทั้งเวลา URL ของไซต์เปลี่ยนไปเมื่อผู้ใช้นำทางผ่านรูปภาพ เนื่องจากมี Improper Input Sanitization ใน URL Parameters โจมตีสามารถแก้ไข Link Parameters และ Insert SQL Queries ที่จะถูก Execute โดย Plugin เมื่อ Malformed URL โหลด
- เมื่อเจ้าของเว็บไซต์เปิดเว็บไซต์สำหรับ Blog Post Submissions: ในกรณีนี้ โจมตีสามารถ Insert Malicious NextGEN Gallery Codes ได้ เนื่องจากพวกเขาสามารถสร้างบัญชีบนไซต์และ Submit บทความ/โพสต์บล็อกเพื่อ Review ขึ้นอยู่กับทักษะของโจมตี โค้ดอันตรายจะอนุญาตให้เขาเข้าถึง Internal Database และสูญเสียข้อมูลส่วนตัว
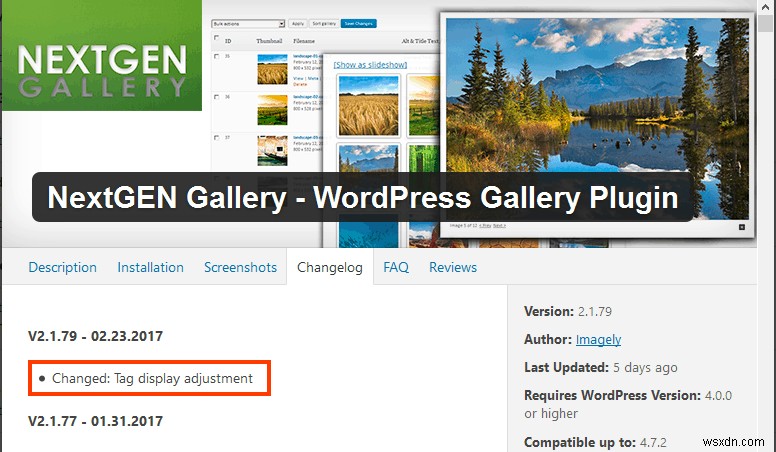
อย่างไรก็ตาม ช่องโหว่ได้รับการแก้ไขใน NextGEN Gallery Version 2.1.79 Changelog ของ NextGEN Gallery บน WordPress Plugins Repository กล่าวว่า "Changed: Tag display adjustment"
3. ช่องโหว่ Neosense Version 1.7
ในปี 2016 Neosense Business Template v1.7 ถูกค้นพบว่ามีช่องโหว่ ที่โจมตีสามารถใช้เพื่อ Upload ไฟล์อันตรายไปยังไซต์ที่รันบนธีมนี้ วิธีนี้โจมตีสามารถควบคุมไซต์ได้โดยไม่ได้รับอนุญาตจากผู้ใช้ เพียงแค่ Upload ไฟล์ด้วย Curl และรันทันทีด้วย URL นั้น
DynamicPress ผู้เผยแพร่ธีม WordPress เชื่อมโยงช่องโหว่นี้กับการใช้ Open Source Code "qquploader" Ajax-based File Uploader ที่ถูก Implement โดยไม่มีความปลอดภัย ด้วยการ Exploit โจมตีสามารถ Upload Malicious PHP Script ด้วย Extension .php หรือ .phtml ไปยัง Download Directory ของไซต์ และเข้าถึง Upload Directory ได้
อย่างไรก็ตาม ช่องโหว่ได้รับการแก้ไขในเวอร์ชันถัดไป Neosense v 1.8
4. FancyBox
Fancybox หนึ่งในปลั๊กอิน WordPress ยอดนิยมที่สุด ใช้โดยพันเว็บไซต์ สำหรับแสดงรูปภาพ เนื้อหา HTML และ Multimedia ถูกตัดสินว่ามีช่องโหว่ หลังจากพบ Critical Zero-day Vulnerability ช่องโหว่อนุญาตให้โจมตี Inject Malicious Iframe (หรือ Script/Content สุ่มใดๆ) เข้าเว็บไซต์ที่เปราะบาง ซึ่ง Redirect ผู้ใช้ไปยังเว็บไซต์ '203koko'
ขอบเขตของช่องโหว่นี้ตัดสินได้จากข้อเท็จจริงว่า ของเกือบ 70 ล้านเว็บไซต์ที่รัน WordPress เกือบครึ่งหนึ่งใช้ปลั๊กอินนี้ อย่างไรก็ตาม สองเวอร์ชันของปลั๊กอินถูกปล่อยเร็วหลังจากนั้นเพื่อแก้ไขช่องโหว่นี้
5. ช่องโหว่ TimThumb
WordPress Image Resizing Library ที่เรียกว่า TimThumb ทำให้ปลั๊กอิน WordPress จำนวนมากอยู่ในความเสี่ยงต่อการโจมตีอันตราย ปลั๊กอินยอดนิยมที่เปราะบางเพราะปัญหานี้ รวมถึง TimThumb, WordThumb, WordPress Gallery Plugin และ IGIT Posts Slider อีกมากมาย
ช่องโหว่อนุญาตให้โจมตี Remote Execute Arbitrary PHP Code บนเว็บไซต์ที่ได้รับผลกระทบ หนึ่งครั้งเสร็จสิ้น โจมตีสามารถถูกรับครองเว็บไซต์ได้ทุกวิถีทางที่เขาต้องการ
ตัวอย่าง Commands ที่แฮกเกอร์ใช้สร้าง ลบ และแก้ไขไฟล์ใดๆ บนเซิร์ฟเวอร์ของคุณ:
ช่องโหว่ได้รับการ Patch ในการอัปเดตภายหลัง
6. WP Mobile Detector
กว่า 10,000 เว็บไซต์ใช้ปลั๊กอิน WordPress ชื่อ WP Mobile Detector ซึ่งพบว่ามีช่องโหว่
ช่องโหว่สามารถ Exploit ได้โดย Script ชื่อ resize.php Script ซึ่งเปิดโอกาสให้ Remote Attackers Upload ไฟล์ Arbitrary ไปยัง Web Server ไฟล์เหล่านี้สามารถทำหน้าที่เป็น Backdoor Scripts หรือที่รู้จักกันในชื่อ Web Shells ทำให้ได้ Backdoor Access ไปยังเซิร์ฟเวอร์ และอำนาจในการฉีดโค้ดอันตรายเข้าไปใน Legitimate Pages
เพื่อรู้เพิ่มเติมเกี่ยวกับวิธีรักษาความปลอดภัยเว็บไซต์ WordPress ที่เพิ่งติดตั้ง โปรดเยี่ยมชมคู่มือครอบคลุมของเราเกี่ยวกับ WordPress Security
ติดต่อ Astra เพื่อให้การป้องกันสูงสุดแก่เว็บไซต์ WordPress ของคุณ
