

หากผู้เยี่ยมชมเว็บไซต์ของคุณรายงานว่าพบลิงก์สแปมบนเว็บไซต์ มีโอกาสสูงที่เว็บไซต์ของคุณติดเชื้อแฮ็กแบบฉีดลิงก์สแปม (Spam Link Injection)
อาการทั่วไปของการฉีดลิงก์สแปมใน WordPress
- ลิงก์สแปมบนเว็บไซต์ มักเป็นผลิตภัณฑ์ที่ผิดกฎหมายหรือตลาดเทา
- หน้าเว็บใหม่ที่คุณไม่เคยสร้าง
- คำอธิบายเมตา (Meta Description) แปลกๆ เมื่อเว็บไซต์ปรากฏในผลการค้นหา
นี่คือการแฮ็กที่พบบ่อย ซึ่งแฮกเกอร์ใช้เว็บไซต์ของคุณเป็นพื้นฐานเพื่อส่งทราฟิกและเพิ่ม SEO ให้เว็บไซต์สแปม อย่ากังวล เราจะช่วยคุณกำจัดการแฮ็กฉีดลิงก์สแปมใน WordPress และคืนสภาพเว็บไซต์ให้สะอาดอีกครั้ง บทความนี้เป็นคำแนะนำทีละขั้นตอน หรือคุณสามารถใช้ลิงก์ด้านล่างเพื่อข้ามไปยังส่วนที่ต้องการได้
สรุปย่อ: กำจัดการฉีดลิงก์สแปมทันทีจากเว็บไซต์ WordPress ด้วย MalCare ใช้เวลาตั้งค่าปลั๊กอินเพียง 2 นาที และคุณก็พร้อมที่จะกู้คืนเว็บไซต์อย่างสมบูรณ์
การฉีดลิงก์สแปมใน WordPress คืออะไร?
การฉีดลิงก์สแปม (Spam Link Injection) ใน WordPress เป็นประเภทของการแฮ็กที่ใช้เว็บไซต์ที่ดีของคุณสร้างแบ็กลิงก์ไปยังเว็บไซต์สแปม มักเป็นเว็บไซต์ขายสินค้าหรือบริการที่ผิดกฎหมายหรืออยู่ในพื้นที่เทา
เว็บไซต์ในภาพหน้าจอด้านล่างติดเชื้อการฉีดลิงก์สแปม แต่หน้าแรกดูปกติดี
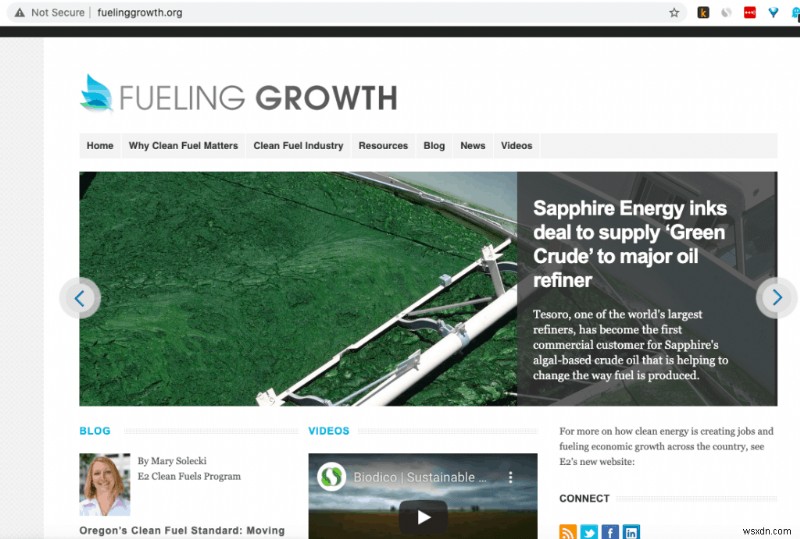
โดยปกติแล้ว แฮกเกอร์จะฝังลิงก์สแปมจากหน้าเว็บของคุณไปยังเว็บไซต์สแปมของพวกเขา คุณอาจพบลิงก์เหล่านี้ในโพสต์ หรือถูกซ่อนไว้ในส่วนหัวของหน้า (Header) อีกทางหนึ่ง พวกเขาอาจสร้างหน้าเว็บทั้งหน้าบนโดเมนของคุณที่เปลี่ยนเส้นทางไปยังเว็บไซต์ของพวกเขา
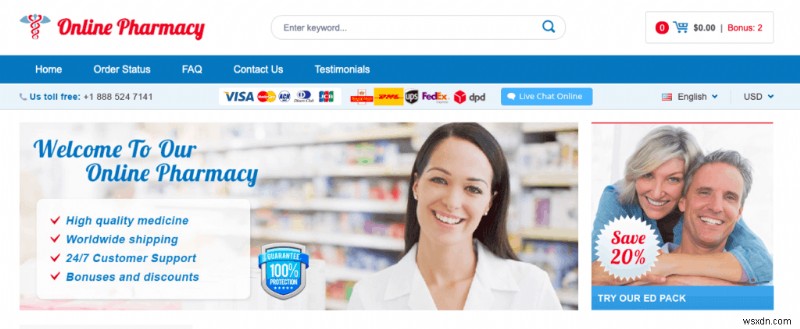
กลับไปดูตัวอย่างก่อนหน้า เว็บไซต์นี้ปรากฏในผลการค้นหาสำหรับยาในตลาดเทา ดังภาพด้านล่าง

เมื่อคลิกผลการค้นหานั้น หน้าจะเปลี่ยนเส้นทางไปยัง "Online Pharmacy" (ร้านขายยาออนไลน์) เนื่องจากเว็บไซต์ต้นฉบับเกี่ยวกับเชื้อเพลิงยั่งยืน ร้านขายยานี้จึงไม่มีความเกี่ยวข้องใดๆ [น่าสนใจที่เว็บไซต์จริงไม่ได้ติดตั้ง SSL ในขณะที่เว็บไซต์สแปมนี้มี SSL]
รูปแบบอีกแบบที่อันตรายกว่าของการฉีดลิงก์สแปมอยู่ในฐานข้อมูล (Database) การติดเชื้อนี้ลบยากมาก และต้องใช้ความเชี่ยวชาญทางการพัฒนาเพื่อกำจัดให้สำเร็จ
ในบทความนี้ เราจะแสดงวิธีวินิจฉัยการแฮ็กฉีดลิงก์สแปมบนเว็บไซต์ WordPress และวิธีกำจัดลิงก์สแปมจาก WordPress
วิธีที่ง่ายที่สุดคือใช้ MalCare Free Online Scanner เพื่อประเมินระดับการติดเชื้อ และทำความสะอาดอัตโนมัติในคลิกเดียว
อาการของการแฮ็กฉีดลิงก์สแปมมีอะไรบ้าง?
ปัญหาของการแฮ็กนี้ (และการแฮ็กส่วนใหญ่) คือ เจ้าของเว็บไซต์มักเป็นคนสุดท้ายที่รู้เรื่อง เข้าใจได้ว่า แฮกเกอร์และกิจกรรมผิดกฎหมายของพวกเขาจะเจริญรุ่งเรืองที่สุดเมื่อไม่ถูกตรวจพบนานที่สุด
ดังนั้น หากคุณสงสัยว่าติดเชื้อการแฮ็กฉีดลิงก์สแปม คุณอาจพบว่าตนเองรู้เรื่องจากช่องทางเหล่านี้:
1. พบลิงก์สแปมบนเว็บไซต์
ลิงก์และหน้าสแปมมักถูกซ่อนจากผู้ดูแลเว็บไซต์โดยแฮกเกอร์อัจฉริยะ เพื่อหลีกเลี่ยงการตรวจจับและการกำจัด ดังนั้นโอกาสสูงที่ผู้เยี่ยมชมจะเห็นลิงก์แปลกปลอมนั้นและแจ้งให้คุณทราบ
นี่คือวิธีที่แย่ที่สุดที่จะรู้เรื่อง เพราะผู้เยี่ยมชมนั้นมาที่เว็บไซต์ของคุณด้วยเหตุผลที่ถูกต้อง
2. การฉีด URL ใน Google Search Console
หากคุณล็อกอิน Google Search Console และพบการแจ้งเตือนที่ไม่คาดคิด การแฮ็กฉีดลิงก์สแปมจะแสดงเป็น "URL Injection" ใน Search Console และ Google จะแสดงตัวอย่าง URL สแปมบนโดเมนของคุณ
ลองเปิดหนึ่งใน URL ตัวอย่างจากรายการ แม้หน้าจะดูเหมือนอยู่บนโดเมนของคุณ แต่จะเปลี่ยนเส้นทางไปยังเว็บไซต์สแปมโดยไม่โหลดหน้าเต็มๆ
3. โฮสต์ระงับบัญชีของคุณ
มีหลายเหตุผลที่โฮสต์จะระงับบัญชีและเว็บไซต์ โฮสต์ที่ดีมักส่งอีเมลแจ้งรายละเอียดการระงับด้วย การแฮ็กเป็นเพียงหนึ่งในเหตุผล แม้จะเป็นเหตุผลร้ายแรงที่สุด โฮสต์จัดการกับเว็บไซต์ที่ถูกแฮ็กอย่างจริงจัง เพราะมันก่อให้เกิดปัญหามากมายบนเซิร์ฟเวอร์ของพวกเขา
วิธีสแกนหาการแฮ็กฉีดลิงก์สแปม
หากคุณสงสัยว่าถูกแฮ็ก หรือได้รับการแจ้งเตือน คุณสามารถยืนยันได้โดยการสแกนเว็บไซต์ นี่คือวิธีเร็วที่สุดในการทราบว่าเว็บไซต์ของคุณมีการแฮ็กฉีดลิงก์สแปมหรือไม่ สแกนเว็บไซต์ทันทีเพื่อทราบขอบเขตของการแฮ็ก แล้วใช้เครื่องมือทำความสะอาดเพื่อกำจัดมัลแวร์ในคลิกเดียว
กระบวนการสแกนและกำจัดเกิดขึ้นบนเซิร์ฟเวอร์ของปลั๊กอิน ดังนั้นทรัพยากรเซิร์ฟเวอร์ของคุณจึงไม่ถูกใช้ นี่เป็นข้อได้เปรียบอย่างมาก เพราะเว็บไซต์ที่ถูกแฮ็กมักดึงทรัพยากรมาก และอาจก่อให้เกิดปัญหากับโฮสต์ คุณไม่ต้องการความยุ่งยากเพิ่มเติมในช่วงสำคัญนี้
วิธีตรวจสอบว่าเว็บไซต์มีการแฮ็กฉีดลิงก์สแปมหรือไม่
ปลั๊กอินความปลอดภาบางตัวมีชื่อเสียงในเรื่อง False Positive (บวกเท็จ) ระหว่างการสแกน ไม่เหมือน MalCare คุณอาจต้องการยืนยันอีกครั้งว่าเว็บไซต์ของคุณติดเชื้อจริงหรือไม่ นี่คือวิธีตรวจสอบ:
ค้นหาเว็บไซต์ของคุณใน Google
เมื่อเว็บไซต์ปรากฏใน SERPs คุณคาดว่าจะเห็นข้อมูลเมตาที่คุณตั้งไว้ แต่เว็บไซต์ที่ถูกแฮ็กมักแสดงข้อความแปลกๆ ในคำอธิบายเมตา หรือคุณจะเห็นหน้าที่ไม่ได้สร้างปรากฏในผลการค้นหา
ถูก Google ใส่ในรายชื่อดำ (Blacklist)
เมื่อคลิกผลการค้นหา คุณอาจเห็นคำเตือน Blacklist ของ Google นั่นคือเมื่อ Google ตรวจพบว่าเว็บไซต์ของคุณถูกแฮ็ก แม้จะไม่ระบุประเภทการแฮ็ก
หรือหากเว็บไซต์ยังไม่ถึงขั้นนั้น คุณอาจเห็นคำเตือน "This site may be hacked" (เว็บไซต์นี้อาจถูกแฮ็ก) ในผลการค้นหาโดยตรง

ใช้เบราว์เซอร์โหมด Incognito เยี่ยมชมเว็บไซต์
แฮกเกอร์สามารถฝังมัลแวร์ได้อย่างชาญฉลาด จนผู้ดูแลที่ล็อกอินอยู่ไม่เห็นได้ ใช้เบราว์เซอร์โหมด Incognito หรือเครื่องอื่นเพื่อเยี่ยมชมเว็บไซต์ ตรวจสอบให้แน่ใจว่าคุณไม่ได้ล็อกอิน หากคุณเห็นป๊อปอัพและลิงก์สแปมบนเว็บไซต์ แสดงว่าถูกแฮ็กแล้ว
เช่นกัน คุณอาจพบหน้าเว็บที่คุณไม่ได้สร้าง
ตรวจสอบโค้ดเว็บไซต์หาความผิดปกติ
นี่คือวิธีขั้นสูงกว่า ให้ไปที่โพสต์หรือหน้าเว็บ และใช้ Inspect Element บนเบราว์เซอร์ ในส่วน Header อาจมีโค้ดที่มีลิงก์ ไม่ว่าจะเป็นข้อความธรรมดาหรือ Obfuscated (เข้ารหัส/ทำให้อ่านยาก) คุณอาจเห็น URL สแปมชัดเจน
ตรวจสอบ Google Analytics หาคีย์เวิร์ดอันตราย
ทริปฟิกของคุณควรมาจากคีย์เวิร์ดที่เกี่ยวข้อง หากคุณเห็นว่ามีทริปฟิกมาจากคีย์เวิร์ดอย่าง "ซื้อไวอากร้าออนไลน์" "กระเป๋า Gucci ราคาถูก" หรือคีย์เวิร์ดสแปมอื่นๆ แสดงว่าเว็บไซต์ของคุณถูกแฮ็กแน่นอน

ทั้งหมดนี้อาจดูน่ากลัวและกังวล แต่ อย่าตกใจ! การแฮ็กแก้ไขได้ง่ายด้วยเครื่องมือที่เหมาะสม สิ่งสำคัญคือใจเย็นๆ และอ่านต่อไป
วิธีกำจัดการฉีดลิงก์สแปมใน WordPress
มี 2 วิธีในการกำจัดการฉีดลิงก์สแปมจากเว็บไซต์ WordPress:
- ใช้ปลั๊กอินความปลอดภัยทำความสะอาดการติดเชื้อ
- ลบไฟล์ที่ติดเชื้อด้วยตนเอง
ตามที่คุณนึกออก เราแนะนำอย่างยิ่งให้ใช้ปลั๊กอินความปลอดภัย เพื่อกำจัดลิงก์สแปมจาก WordPress เราจะระบุขั้นตอนการทำความสะอาดด้วยตนเองด้วย แต่โปรดทราบว่า ควรทำเฉพาะเมื่อคุณคุ้นเคยกับไฟล์ WordPress และฐานข้อมูลมาก และนำทางโค้ดได้อย่างมั่นใจ
1. ใช้ปลั๊กอินความปลอดภัยทำความสะอาดการติดเชื้อทันที [แนะนำ]
เมื่อเว็บไซต์ถูกแฮ็ก เวลาเป็นสิ่งสำคัญ ติดตั้ง MalCare เพื่อกำจัดการแฮ็กฉีดลิงก์สแปมทันที
นี่คือวิธีที่ง่ายและมีประสิทธิภาพที่สุดในการแก้ไขเว็บไซต์ที่ถูกแฮ็ก ปลั๊กอินความปลอดภัยที่ดีจะไม่เพียงตรวจจับมัลแวร์ แต่ยังกำจัดได้อย่างแม่นยำ (Surgically) โดยไม่กระทบไฟล์หลักของเว็บไซต์ ดังนั้น ไฟล์ที่คุณต้องการจึงยังคงอยู่และทำงานได้ปกติ
หมายเหตุ: ไม่ phảiปลั๊กอินความปลอดภัยทุกตัวจะทำได้ การทำความสะอาดอัตโนมัติ (Auto Clean) เป็นฟีเจอร์ของ MalCare ที่พัฒนาจากระบบตรวจจับมัลแวร์อัจฉริยะ

ข้อได้เปรียบจริงของปลั๊กอินความปลอดภัยคือ มันช่วยป้องกันการติดเชื้อซ้ำ (Reinfection) เราจะพูดถึงในส่วนต่อไป
2. กำจัดการแฮ็กฉีดลิงก์สแปมด้วยตนเอง
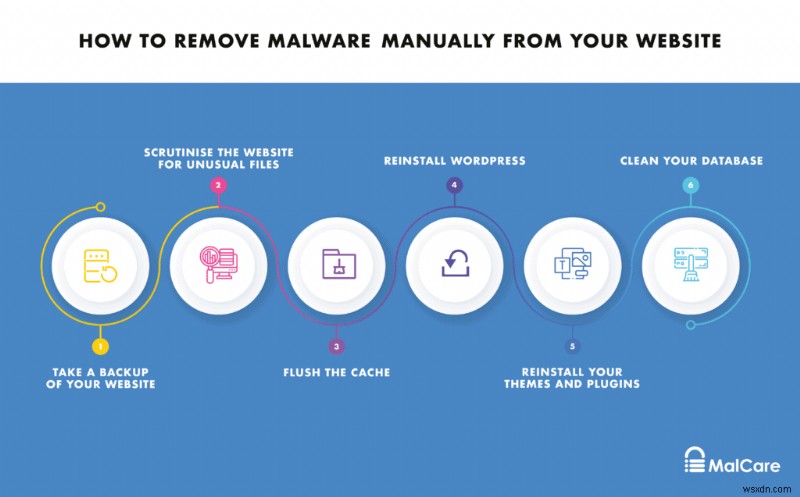
การกำจัดมัลแวร์ด้วยตนเองเป็นไปได้ แต่อย่างไรก็ตาม มีข้อเสียหลายประการ ก่อนจะนำคุณผ่านขั้นตอน เราต้องการเตือนถึงอันตรายของการกำจัดมัลแวร์ด้วยตนเองก่อน:
- มัลแวร์ที่ซ่อนไว้อย่างชาญฉลาด: การแฮ็กประสบความสำเร็จเมื่อไม่ถูกตรวจพบนานที่สุด ดังนั้น มัลแวร์มักถูกซ่อนอย่างระมัดระวังในไฟล์และโฟลเดอร์ และตรวจจับไม่ได้ทันที
- อาจมี Backdoor: แฮกเกอร์จะทิ้งช่องทางให้เข้าถึงเว็บไซต์ของคุณอีกครั้ง หากการแฮ็กปัจจุบันถูกกำจัด Backdoor ซ่อนอยู่ได้ดีมาก และคุณจะเห็นเว็บไซต์ถูกแฮ็กซ้ำๆ เพราะพวกมัน
- ต้องกำจัดสาเหตุรากฐาน: ทำไมเว็บไซต์ถึงถูกแฮ็ก? เป็นช่องโหว่หรือรหัสผ่านถูกขโมย? หากไม่แก้ไขสาเหตุนี้ การติดเชื้อซ้ำจะเกิดขึ้น
- อาจลบโค้ดที่ถูกต้องโดยไม่ได้ตั้งใจ: โอกาสนี้น้อย แต่ถ้าคุณมีปลั๊กอินหลายตัว บางครั้งยากที่จะแยกแยะระหว่างโค้ดจริงและมัลแวร์ การลบโค้ดที่ดีจะทำให้เว็บไซต์เสียหาย
ดีแล้ว เราได้เตือนข้อควรระวังแล้ว มาดูวิธีกำจัดมัลแวร์ด้วยตนเองจากเว็บไซต์ของคุณ
1. สำรองข้อมูลเว็บไซต์ (Backup)
ก่อนทำอะไรอื่น ให้สำรองข้อมูลเว็บไซต์ WordPress แม้จะมีเชื้ออยู่ก็ตาม มันยังเป็นเว็บไซต์ที่ทำงานอยู่ หากคุณทำผิดและทำให้โค้ดใช้ไม่ได้ คุณยังสามารถคืนสู่สถานะที่ทำงานได้
การสำรองข้อมูลจะช่วย เพราะเว็บไซต์ที่ถูกแฮ็กสามารถแก้ไขได้โดยผู้เชี่ยวชาญ แต่เว็บไซต์ที่ขาดไฟล์สำคัญจะยากมากที่จะฟื้นฟู และจะใช้ค่าใช้จ่ายมากกว่ามาก
2. ตรวจสอบเว็บไซต์หาไฟล์ที่ผิดปกติ
ล็อกอินเข้า FTP Client และดูรายการไฟล์และโฟลเดอร์อย่างละเอียด มีไฟล์ไหน (มักเป็นไฟล์ PHP) ที่ไม่ควรอยู่ไหม? อาจดูปกติ แต่เปิดดูอาจพบ सुराग (Clue)
การแฮ็กมักเขียนในโค้ดที่อ่านไม่ออกหรือเป็นบ้วนบ้วน นี่คือ Obfuscated Code ซึ่งเจตนาทำให้เข้าใจยาก เนื่องจากคุณมี Backup คุณจึงลบฟังก์ชันบ้วนบ้วนเหล่านี้เพื่อกำจัดมัลแวร์ได้
นอกจากนี้ ให้ตรวจสอบโพสต์และหน้าในโฟลเดอร์ wp-content โค้ดลิงก์สแปมมักซ่อนอยู่ในส่วน Header ของหน้าเหล่านั้น และเขียนแบบที่มองไม่เห็นบนเว็บไซต์ เช่น:
<div style="position: absolute; top: -132px; overflow: auto; width:1259px;">หากเว็บไซต์ของคุณใหญ่ ขั้นตอนนี้อาจใช้เวลานาน แต่โปรดตรวจสอบอย่างละเอียด เพราะหากเหลืออะไรไว้ อาจนำไปสู่การติดเชื้อซ้ำ
3. ล้างแคช (Flush Cache)
หลังจากลบโค้ดอันตรายหมดแล้ว ให้ล้างแคช WordPress เพื่อให้ไฟล์ที่ทำความสะอาดแล้วโหลดได้ถูกต้อง
4. ติดตั้ง WordPress ใหม่ (Reinstall WordPress)
ดาวน์โหลด WordPress เวอร์ชันเดียวกับที่ติดตั้งอยู่จาก Repository อย่างเป็นทางการ คุณสามารถแทนที่ทุกอย่างบนเว็บไซต์ ยกเว้น ไฟล์ wp-config.php (ที่มีข้อมูลฐานข้อมูล) และโฟลเดอร์ wp-content (ที่มีข้อมูลปลั๊กอินและธีม)
การติดตั้ง WordPress ใหม่หมายถึง คุณกำจัดความเป็นไปได้ของมัลแวร์ในไฟล์หลัก (Core Files)
5. ติดตั้งธีมและปลั๊กอินใหม่
สมมติว่าคุณใช้ธีมและปลั๊กอินเวอร์ชันถูกต้อง และดาวน์โหลดจากแหล่งที่น่าเชื่อถือ ช่องโหว่ในหนึ่งในนั้นจะได้รับการแก้ไขด้วยการอัปเดต
ควรใช้เวลาสืบค้นข่าวสาร เพื่อดูว่าปลั๊กอินที่ติดตั้งมีช่องโหว่ที่ถูกเปิดเผย gầnนี้หรือไม่ ถ้าผู้พัฒนาที่น่าเชื่อถือจะเผยแพร่การแก้ไขความปลอดภัยผ่านการอัปเดต หากไม่ใช่ ให้เลือกทางเลือกอื่นที่ยังคงได้รับการดูแลรักษาอย่างต่อเนื่อง แทน นี่จะดีต่อระยะยาว
6. ทำความสะอาดฐานข้อมูล (Clean Database)
น่าเสียดาย ไฟล์ที่ติดเชื้อในฐานข้อมูลลบยากมาก เพราะต้องค้นหาฟังก์ชัน PHP และลิงก์สแปมภายในตารางและข้อมูล แม้ลิงก์สแปมจะง่ายที่จะเห็น แต่ฟังก์ชัน PHP อาจเป็นโค้ดที่จำเป็น
หากเลือกเส้นทางนี้ ให้ดาวน์โหลดฐานข้อมูลและค้นหาฟังก์ชัน เช่น eval, gzinflate, shell_exec, และ base64_decode
ทางเลือกอื่น หากคุณสำรองข้อมูลเป็นประจำ (ซึ่งควรทำ) คุณสามารถใช้ฐานข้อมูลจากเวอร์ชันก่อนหน้าที่คุณมั่นใจว่าไม่มีมัลแวร์ วิธีนี้ไม่ได้รับประกัน 100% และคุณอาจสูญเสียการเปลี่ยนแปลงและอัปเดตมากมาย และยังต้องเผชิญกับโค้ดอันตรายอยู่ดี
วิธีป้องกันการโจมตีฉีดลิงก์สแปมใน WordPress
เว็บไซต์ WordPress ของคุณถูกแฮ็กเพราะมีช่องโหว่ด้านความปลอดภัย หรือรหัสผ่านอย่างน้อยหนึ่งชุดถูกขโมย ตอนนี้คุณได้ทำความสะอาดการแฮ็กฉีดลิงก์สแปมแล้ว ไม่ว่าจะด้วยวิธีไหน คุณต้องดำเนินการเพื่อให้มันไม่เกิดขึ้นอีก:
- อัปเดตทุกอย่าง: รวมถึง WordPress Core, ธีม และปลั๊กอิน เราเน้นย้ำคำแนะนี้นี้เสมอ เพราะมันสำคัญมากต่อความปลอดภัย เวอร์ชันใหม่มีการแก้ไขช่องโหว่ในเวอร์ชันเก่า
- กำจัด ซอฟต์แวร์ Nulled (แวร์แครก): ซอฟต์แวร์ฟรีอาจมีค่าใช้จ่ายมหาศาลในระยะยาว ไม่คุ้มค่ากับประโยชน์เริ่มต้นของการไม่ต้องจ่ายเงิน ต่อมาเมื่อพบช่องโหว่ ค่าใช้จ่ายจากการโจมตีจะสูงกว่าจำนวนเงินที่คุณประหยัดจากการติดตั้งไว้
- ตรวจสอบ Backdoor: Backdoor อนุญาตให้แฮกเกอร์เข้าถึงเว็บไซต์ที่ทำความสะอาดแล้วได้อีก โดยเฉพาะหากคุณทำความสะอาดด้วยตนเอง ต้องมีความเชี่ยวชาญด้านความปลอดภัยเพื่อค้นหาและกำจัด Backdoor ให้ได้ผล เพราะมักซ่อนอยู่ดี แฮกเกอร์อาจสร้างบัญชีแอดมินด้วย ดังนั้นควรตรวจสอบบัญชีที่ได้รับอนุญาตว่าสังกัดผู้ใช้จริงหรือไม่
- เปลี่ยนรหัสผ่านทั้งหมด: ควรใช้รหัสผ่านต่างกันสำหรับเว็บไซต์ต่างๆ หลังทำความสะอาดเว็บไซต์ ให้เปลี่ยนรหัสผ่านเข้าถึงทั้งหมด รวมถึงรหัสผ่านฐานข้อมูล นี่เป็นกำแพงป้องกันเพิ่มเติมต่อการถูกแฮ็กซ้ำ นอกจากนี้ หากรหัสผ่านถูกขโมย การเปลี่ยนรหัสจะปิดช่องโหว่ที่ทำให้เกิดการแฮ็กครั้งแรก
เรายินดีฟังจากหลายคนว่าพวกเขาติดตั้งสแกนเนอร์และปลั๊กอินความปลอดภัย แต่ยังถูกแฮ็ก สำคัญที่ต้องจำว่า ปลั๊กอินความปลอดภัยไม่ได้ป้องกันการแฮ็กได้ 100% ซึ่งเป็นเหตุผลที่ปลั๊กอินส่วนใหญ่มีบริการทำความสะอาดด้วยตนเองด้วย
MalCare เช่นกัน มีบริการทำความสะอาดด้วยตนเองไม่จำกัดครั้งฟรีมาพร้อมกับการสมัครสมาชิกปลั๊กอิน สิ่งที่คุณไม่สามารถกำจัดได้ในคลิกเดียว ทีมผู้เชี่ยวชาญด้านความปลอดภัยจะกำจัดให้คุณอย่างรวดเร็วและมีประสิทธิภาพ
ข้อได้เปรียบของการมีปลั๊กอินความปลอดภัยคือ มันจะปกป้องเว็บไซต์ของคุณได้ค่อนข้างดี โดยการ خنثีการโจมตีส่วนใหญ่ สำหรับการโจมตีที่ผ่านมา สาเหตุมักเป็นปลั๊กอินที่มีช่องโหว่ และ/หรือรหัสผ่านที่ถูกขโมย
ผลกระทบของการโจมตีฉีดลิงก์สแปมคืออะไร?
เว็บไซต์ที่ถูกแฮ็กเป็นฝันร้ายสำหรับเจ้าของเว็บไซต์ ไม่ chỉเว็บไซต์ของคุณได้รับผลกระทบ แต่ผู้เยี่ยมชมก็เสี่ยงต่อการถูกขโมยข้อมูลและข้อมูลประจำตัว เว็บไซต์เสียคะแนน SEO และจึงสูญเสียทุนทางการเงิน โดยเฉพาะหากคุณมีร้านค้าออนไลน์ หรือทำรายได้จากเว็บไซต์
คุณใช้ทรัพยากรสร้างเว็บไซต์จนถึงจุดนี้ ทั้งหมดอาจหายไปอย่างรวดเร็วจากการแฮ็ก การดำเนินการอย่างรวดเร็วเมื่อเว็บไซต์ถูกแฮ็กเป็นสิ่งสำคัญ เพราะความเสียหายเพิ่มขึ้นแบบเอ็กซ์โพเนนเชียลตามเวลา
สรุป
หวังว่าบทความนี้จะช่วยให้คุณกำจัดการฉีดลิงก์สแปม WordPress จากเว็บไซต์ของคุณได้ การกำจัดการแฮ็กเป็นเพียงเสาหลักหนึ่งของความปลอดภัยเว็บไซต์ คุ้มค่าที่จะใช้เวลาจัดทำกลยุทธ์ป้องกันเว็บไซต์จากเหตุการณ์ในอนาคต
คำถามที่พบบ่อย (FAQs)
วิธีลบและป้องกันลิงก์สแปมในโพสต์ WordPress?
วิธีที่เร็วที่สุดและง่ายที่สุดในการลบลิงก์สแปมจากโพสต์ WordPress คือใช้มัลแวร์สแกนเนอร์และเครื่องมือทำความสะอาด สแกนเนอร์สามารถตรวจสอบไฟล์และโฟลเดอร์ WordPress รวมถึงฐานข้อมูลของเว็บไซต์ได้อย่างรวดเร็ว
ลิงก์สแปมเป็นอาการของการโจมตีมัลแวร์ที่เรียกว่าการฉีดลิงก์สแปม แฮกเกอร์ฝังลิงก์ไปยังเว็บไซต์สแปมของพวกเขาสำหรับผลิตภัณฑ์และบริการที่คลุมเครือไว้ในเว็บไซต์ของคุณ เพื่อเพิ่มความน่าเชื่อถือด้าน SEO ของพวกเขา ลิงก์เหล่านี้มักมองไม่เห็นบนเว็บไซต์ และถูกซ่อนด้วยเทคนิค CSS ในโค้ดเว็บไซต์
แหล่งข้อมูลที่เกี่ยวข้อง: กำจัด SEO สแปมจาก WordPress
วิธีค้นหาหน้า WordPress ที่ได้รับผลกระทบจากการโจมตีฉีด URL?
ใช้มัลแวร์สแกนเนอร์และเครื่องมือทำความสะอาดเพื่อตรวจจับและกำจัดสแปมจากหน้าเว็บ WordPress
ลิงก์สแปมและโค้ดอันตรายสามารถถูกซ่อนอย่างชาญฉลาดโดยแฮกเกอร์ในไฟล์และโฟลเดอร์ของเว็บไซต์ และบางครั้งในฐานข้อมูลของเว็บไซต์ด้วย
หากเว็บไซต์ของคุณมีหน้าเว็บมากและอาจมีฐานข้อมูลเนื้อหาขนาดใหญ่ การตรวจสอบโค้ดของแต่ละหน้าด้วยตนเองจะเป็นภาระใหญ่และคุณอาจพลาดรายละเอียด ควรให้สแกนเนอร์ทำงานหนักแทน และกำจัดมัลแวร์อย่างแม่นยำให้คุณ
ผลกระทบของลิงก์สแปมต่อเว็บไซต์ WordPress ของฉันคืออะไร?
ลิงก์สแปมบนเว็บไซต์ถูก Google ตัดสินลงโทษอย่างหนัก ดังนั้นคุณไม่ได้เผชิญกับแค่เว็บไซต์ที่ถูกแฮ็ก แต่ยังมีปัญหาติดตามมาทั้งหมด ผู้เยี่ยมชมจะไม่ได้ประสบการณ์การเดินเว็บที่ปลอดภัย คุณจะสูญเสียอันดับ SEO และดังนั้นทริปฟิกจะลดลง หากเว็บไซต์เป็นแหล่งรายได้ของคุณหรือธุรกิจ ทั้งหมดจะได้รับผลกระทบเชิงลบเช่นกัน
เช่นเดียวกับการแฮ็กทุกประเภท เวลาเป็นสิ่งสำคัญเมื่อพูดถึงการกำจัด ผลกระทบจะแย่ลงอย่างรวดเร็วหากปล่อยการแฮ็กไว้นาน
การฉีดลิงก์สแปมใน WordPress คืออะไร?
การฉีดลิงก์สแปมใน WordPress เป็นการโจมตีมัลแวร์ที่เว็บไซต์ที่ถูกต้องและมีคุณภาพดีของคุณถูกใช้เพื่อเพิ่มอันดับ SEO ของเว็บไซต์ที่ขายผลิตภัณฑ์หรือบริการตลาดเทาหรือผิดกฎหมาย (อ่านว่า: Pharma Hack)
แฮกเกอร์ทำการโจมตีนี้โดยการ exploit ช่องโหว่บนเว็บไซต์ของคุณ และฝังลิงก์สแปมลงในหน้าของคุณ ลิงก์สแปมเหล่านี้มักมองไม่เห็นโดยคุณ เนื่องจากใช้เทคนิค CSS เพื่อไม่ให้แสดงบนเว็บไซต์โดยตรง อย่างไรก็ตาม เมื่อบอทของ Google รวบรวมข้อมูลเว็บไซต์ของคุณ พวกมันจะพบลิงก์เหล่านี้
บ่อยครั้ง ผลการค้นหาสำหรับเว็บไซต์ของคุณจะแสดง URL ที่คุณไม่ได้สร้าง เมื่อคลิก คุณจะถูกเปลี่ยนเส้นทางไปยังเว็บไซต์สแปม
เช่นเดียวกับการแฮ็กทุกประเภท นี่ควรได้รับการแก้ไขโดยเร็วที่สุด เนื่องจากลักษณะของมัน ลิงก์สแปมยากที่จะค้นหาบนหน้าเว็บ และดีกว่าที่จะใช้สแกนเนอร์และเครื่องมือทำความสะอาดอัตโนมัติเพื่อกำจัดการแฮ็ก
