

2017 เป็นปีของแฮกเกอร์ จาก content management systems, e-commerce portals, data breaches ไปจนถึงเว็บไซต์ของสถาบันการเงินที่ถูกแฮก อาชญากรรมไซเบอร์เพิ่มขึ้นทุกปี 2017 สाक्षी massive cyber attacks อย่าง Equifax Data Breach การขโมยข้อมูลการเงินขนาดใหญ่, WannaCry Cyber Attack ซึ่งเป็น ransomware attack ร้ายที่สุดในปี 2017, การโจมตี Petya Ransomware และ notorious yahoo data breach เพื่อนำเพียงบางอย่าง
เว็บไซต์ถูกแฮกโดยทั่วไปอย่างไร?
Google บันทึกไว้ล่าสุดว่ามีการเพิ่มขึ้น 32% ของจำนวนเว็บไซต์ที่ถูกแฮก วิธีที่พบบ่อยที่สุดที่เว็บไซต์ถูกแฮกคือ:
- Missed Security Updates (พลาดอัปเดตความปลอดภัย): การพลาด security patches และ updates ทำให้ซอฟต์แวร์เปราะบางต่อโจมตี จำเป็นต้องแน่ใจว่า web server software, CMS, plugins และ essential software อื่นๆ ตั้งค่า auto-update ไว้ทั้งหมด
- Weak Passwords (รหัสผ่านอ่อนแอ): Compromised account credentials เป็นหนึ่งในสาเหตุหลักของเว็บไซต์ถูกแฮก ผู้ใช้มักไม่ปฏิบัติตามกฎรหัสผ่านแข็งแกร่ง หรือใช้รหัสผ่านเดียวกันหลายบัญชี ทำให้บัญชีถูกควบคุม แฮกเกอร์สามารถเดารหัสผ่านได้ผ่าน random guesses หรือลอง variations ต่างๆ
- Data leaks (การรั่วไหลของข้อมูล): เมื่อถูกจัดการผิดหรืออัปโหลดผิด ข้อมูลอาจกลายเป็นส่วนหนึ่งของ leak วิธีที่เรียกว่า "Dorking" สามารถใช้ search engines ทั่วไปหาข้อมูลที่ถูกควบคุมได้
- Insecure themes and plugins (ธีมและปลั๊กอินไม่ปลอดภัย): โจมตีมักเพิ่ม malicious code เข้า free versions ของ paid plugins หรือ themes ดังนั้น การใช้ patched plugins และ themes จึงสำคัญ และจำเป็นต้องลบ themes หรือ plugins ที่ developer ไม่ maintain อีกต่อไป อีกทั้งระวังการใช้ free plugins หรือจากเว็บไซต์ไม่คุ้นเคย
แฮกเกอร์ทำอะไรได้กับเว็บไซต์ที่ถูกแฮก
แต่เมื่อข้อมูลถูกควบคุมแล้ว แฮกเกอร์ทำอะไรกับข้อมูลนี้ได้บ้าง? แม้จะมีการคาดเดาเยอะ แต่การเข้าใจในมุมมองของโจมตีเพื่อเข้าใจ post-hack actions จะช่วยลดความเสียหายจาก cyber attacks ในอนาคต
Post-breach checklist ของแฮกเกอร์น่าจะมี actions ต่อไปนี้:
-
สร้าง Stolen Data Inventory (สต็อกข้อมูลที่ขโมยมา)
หลังโจมตี แฮกเกอร์สร้าง inventory ของ financial information เช่น credit card details, authentication credentials, personal information เช่น ชื่อ ที่อยู่ และเบอร์โทรศัพท์
-
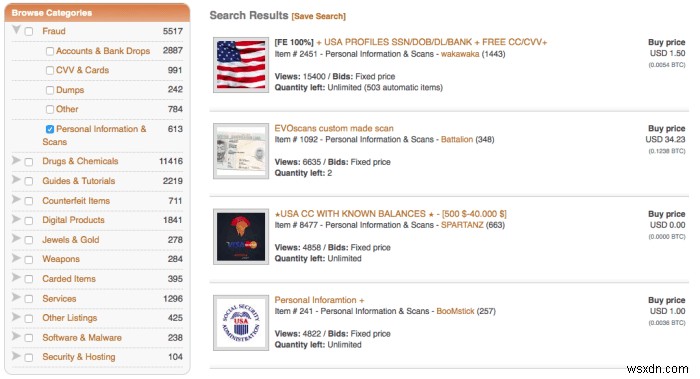
ขายข้อมูล
Personal information เช่น ชื่อ, credentials, ที่อยู่, เบอร์โทรศัพท์ ถูกขายโดยแฮกเกอร์เป็น bulk Quartz ประมาณว่า full set ข้อมูลส่วนตัวของใครบางคน รวมถึง identification number, ที่อยู่, วันเกิด และอาจมี credit card info ราคา ระหว่าง $1 ถึง $450 ใน black market
Filter out the good stuff (กรองสิ่งที่มีค่า)
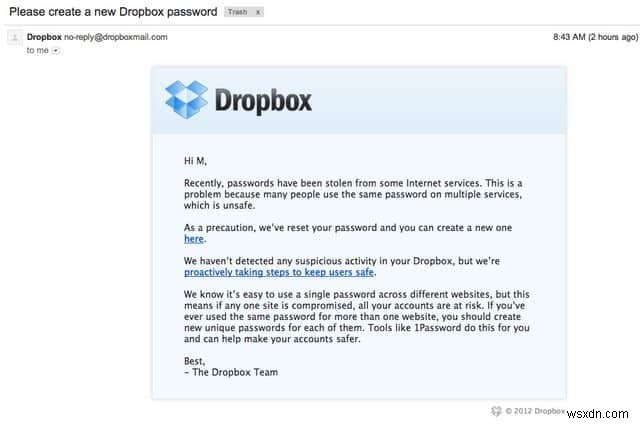
หลังสร้าง inventory ของ breached authentication accounts ทั้งหมด แฮกเกอร์จะหาสิ่งที่มีค่าที่สุด ซึ่งขายได้ราคาสูงกว่าสิ่งอื่นๆ ข้อมูลอย่าง government และ military addresses มีค่ามาก ที่อยู่อีเมลและรหัสผ่านของบริษัทใหญ่ก็มีค่า แฮกเกอร์ขาย credentials เหล่านี้บน dark web ในราคาสูงกว่ามาก นอกจากนี้ การแฮกจากเว็บไซต์หนึ่งอาจนำไปสู่ data breach บนอีกเว็บไซต์หนึ่ง ตัวอย่างเมื่อ Dropbox ถูกแฮก 2012 ทำได้ด้วย credentials ที่ขโมยมาจาก LinkedIn data breach ในปีเดียวกัน ผู้ใช้มัก reuse รหัสผ่านเดียวกันหลายบัญชี และนี่คือสิ่งที่แฮกเกอร์ exploit
ขายบัตร (Sell the cards)
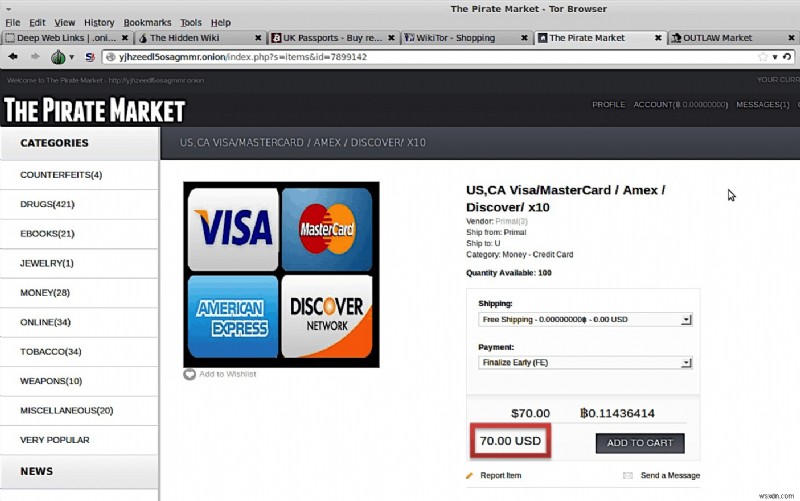
แฮกเกอร์มักขาย financial information เช่น credit card numbers เป็น bundles ให้บุคคลที่มีความรู้เหมาะสม ในกลุ่มสิบหรือร้อย ข้อมูลนี้มักขายให้ "broker" ซึ่งขายต่อให้ "carder" โดยไม่ถูกตรวจพบ "carders" นี้ใช้ข้อมูลบัตรเครดิตที่ขโมยมาซื้อ gift cards ที่ร้านหรือ Amazon.com แล้วใช้ซื้อของจริง
Gift card ใช้ซื้อสินค้าคุณค่าสูงอย่าง electronics ทำให้บริษัทติดตามยาก จนกว่าบริษัทจะรู้ fraud และบล็อกบัตร โจรจะครอบครองของที่ซื้อแล้ว พัคเกจเหล่านี้มักส่งผ่าน re-shipping scam ใช้ช่องทาง legitimate อย่าง Craigslist job listings จ้างบุคคลที่ไม่รู้ตัวเป็น Mules (re-shippers) สินค้าจะส่งต่างประเทศ หรือส่งตรงไปยังผู้ซื้อจาก auction site ที่โจรโพสต์
Bulk Sale (ขายแบบจำนวนมาก)
แฮกเกอร์จะรวบรวม authentication credentials และขายเป็น bulk ในราคาลดราคา หลังโจมตี บริษัทที่ถูกแฮกจะแก้ไขความเสียหายและเปลี่ยน credentials ทำให้ credentials ส่วนใหญ่ไร้ค่า ดังนั้น แฮกเกอร์ได้ประโยชน์จาก bulk sale ที่ลดราคา
ดูวิดีโอของเราเกี่ยวกับ Simple WordPress Security Tips to Follow in 2018
ดาวน์โหลด Secure Coding Practices Checklist for Developers เพื่อลดโอกาสถูกแฮก
กังวลเรื่องความปลอดภัยเว็บไซต์จาก online vulnerabilities ที่ลุกลาม? ติดต่อ Astra's Web Security Suite เพื่อรู้เพิ่มเติมเพื่อการป้องกันเพิ่มเติม
