

เว็บไซต์ WordPress เป็นเป้าหมายของ internet fraudsters ทั้งหลายเนื่องจาก user base ใหญ่และ functionalities หลากหลาย การใช้ vulnerable plugins, ไม่อัปเดตเป็นเวอร์ชันล่าสุดทันเวลา, ไม่ apply patches เป็นประจำ และความไม่ระมัดระวังในมาตรการความปลอดภัย เป็นสาเหตุหลักของการโจมตีจำนวนมากบน WordPress Sites
WordPress installations ที่ไม่เสร็จสมบูรณ์ ทำให้ CMS ยอดนิยมโลก WordPress เปราะบางต่อ PHP Code Injection attack มากกว่า 7.2 ล้านครั้งในมิถุนายน 2017 WordPress code injection campaign มีความเข้มข้นโดยเฉพาะในเดือนพฤษภาคมและมิถุนายน เมื่อโจมตี target WordPress installations ที่เพิ่งติดตั้งแต่ยังไม่ configure การโจมตี PHP code execution นี้ให้ attacker admin access ทำให้ได้ full control ของเว็บไซต์ในเวลาอันสั้น
ทำไมต้อง WordPress?
WordPress โฮสต์เว็บไซต์ดังทั่วโลกอย่าง BBC America, TechCrunch, Sony Music ฯลฯ ผลคือความนิยมเชิญชวนทั้งดีและไม่ดี เหมือน Windows OS เป็นเป้าหมายหลักของ malware และ Android OS สำหรับ mobile malware WordPress (WP) CMS เป็นหนึ่งใน platforms ที่ถูกมองหามากที่สุด ครอบครอง market share ประมาณ 59 เปอร์เซ็นต์ จำนวนเว็บไซต์ WordPress ที่มากมายทำให้เป็นเป้าหมายธรรมชาติสำหรับ spammers และ cybercriminals ที่ compromise WordPress sites ที่ดู legitimate เพื่อโฮสต์ malware ของพวกเขาฟรี
Code Injection: เว็บไซต์ WordPress ถูกโจมตีอย่างไร?
WordPress users ส่วนใหญ่ติดตั้ง platform โดย unzip archive เข้า directory บน hosting account หรือใช้ one-click installer จาก hosting provider แต่สิ่งนี้ทิ้ง process ไว้ incomplete จนกว่าผู้ใช้จะสร้าง configuration file นี่เป็นสาเหตุหลักที่ WordPress site owners ที่ไม่ complete installation กลายเป็นเปราะบางต่อการโจมตี
เพื่อเริ่มโจมตี โจมตีจะ scan หา setup URL และระบุ WordPress instances ที่ configuration part ของ installation ถูกทิ้งไว้ incomplete นี่ทิ้งไซต์เปิดให้ outside handling เข้าถึงและ complete installation แทน user ได้
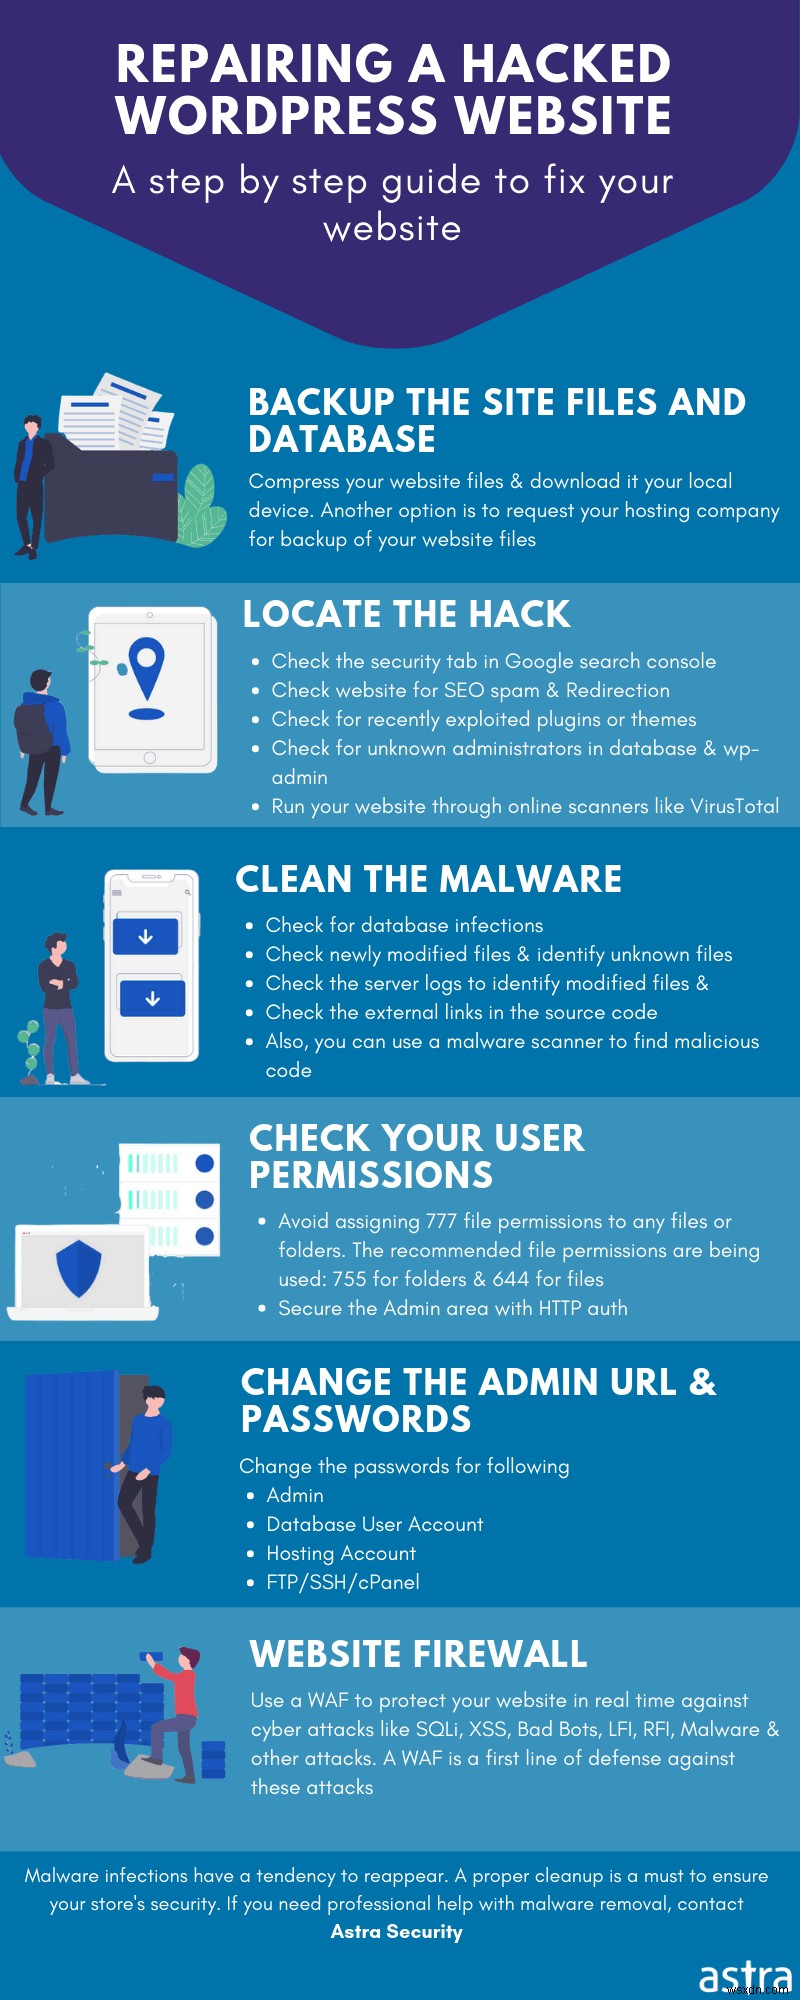
เพื่อครอบครอง WordPress site ของคุณ โจมตีจะรับเว็บไซต์ที่ไม่ได้ configure จากที่คุณทิ้งไว้ launch theme และ insert PHP code, หรือ create และ upload custom plug-in หากโจมตีได้ admin access พวกเขาสามารถ implement PHP Code execution และ launch ชุดกิจกรรมอันตรายได้ง่าย โดยเป็น admin โจมตีสามารถเข้าถึงไฟล์ทั้งหมด เว็บไซต์ และแม้แต่ databases บน hosting server
ตรวจสอบบล็อกของเราเกี่ยวกับ best security practices เพื่อรักษาความปลอดภัย WordPress ของคุณ
วิธีชัดเจนในการ mitigate ช่องโหว่นี้คือ ให้แน่ใจว่า WordPress configuration ระหว่าง installation เสร็จสมบูรณ์ นอกจากนี้ ตอนนี้มากกว่าคราวก่อน จำเป็นอย่างยิ่งสำหรับ website admins ที่จะ scan sites ของพวกเขาสำหรับ unfinished installations การตรวจสอบและ audit เป็นประจำยังสามารถปกป้องไซต์ของคุณจากโจมตีแบบนี้ในอนาคต
