

เว็บไซต์ WordPress ของคุณสร้างผลลัพธ์สแปมบน Google ไหม? ใช่ไหม? แล้วคุณอาจเป็นเหยื่อของมัลแวร์ SEO Spam! มัลแวร์ WordPress SEO Spam นี้สร้างหน้าจunque (Junk pages) บนเว็บไซต์ของคุณ ที่ถูก Redirect ไปยังหน้าเว็บอันตรายอื่นๆ ซึ่งมักไม่ถูกสังเกตโดยเจ้าของเว็บไซต์ รูปแบบการโจมตีที่พบบ่อยที่สุดคือ Korean SEO Spam & Spam link injection อ่านต่อเพื่อรู้วิธีค้นหาและแก้ไข
ในปี 2021 WordPress ขับเคลื่อน 41.7% ของไซต์บนอินเทอร์เน็ต และการนำ CMS WordPress ไปใช้ไม่ได้หยุดลงในธุรกิจขนาดเล็กและกลาง อย่างไรก็ตาม แนวโน้มเพิ่มขึ้นนี้ยังเชิญชวนฮักเกอร์ให้แฮกเข้าไซต์และส่งเสริมจุดประสงค์ของพวกเขา WordPress SEO Spam ก็เป็นหนึ่งในการแฮกเหล่านี้ โดยฮักเกอร์มักมุ่งเป้าเว็บไซต์ WordPress ที่สร้างชื่อเสียงแล้ว มีトラฟฟิกสูง และอันดับเครื่องมือค้นหาดี และใช้เว็บไซต์ที่ถูกบุกครอบครองเหล่านี้ เพื่อจัดอันดับผลิตภัณฑ์และบริการผิดกฎหมายของพวกเขาบนเครื่องมือค้นหา
การแฮกมัลแวร์อย่าง WordPress SEO Spam คล้ายกับ WordPress Pharma Hack การแฮกประเภทนี้ใช้ไซต์ที่น่าเชื่อถือของคุณ และ Redirect ผู้เยี่ยมชมไปยังโดเมนที่ฮักเกอร์ควบคุม ในขณะที่การกำจัด Blackhat SEO Spam แพร่หลาย มันสามารถทำได้ยากมาก!

ในคู่มือนี้ เราจะอภิปรายวิธีป้องกัน ค้นหา และแก้ไขการแฮก WordPress SEO Spam มาเริ่มกันเลย!
วิธีค้นหา WordPress SEO Spam Hack
เพื่อหาว่าเว็บไซต์ของคุณได้รับผลกระทบจาก WordPress SEO Spam หรือไม่ คุณต้องตรวจสอบอาการต่อไปนี้:
1. การค้นหา site:[your site root URL] แสดงผลลัพธ์สแปม
วิธีที่ง่ายที่สุดในการค้นหาว่าไซต์ WordPress ของคุณได้รับผลกระทบจากมัลแวร์ SEO Spam หรือไม่ คือ การค้นหา Google แบบง่าย คุณต้องพิมพ์ site: ตามด้วยชื่อโดเมนของคุณ ในการนำทางผ่านผลลัพธ์การค้นหา คุณอาจสังเกตเห็นการต่อคำที่ไร้ความหมาย ที่ต่อท้ายชื่อโดเมนของคุณ มัลแวร์ถูกออกแบบมาเพื่อเบี่ยงเบนการค้นหา Google ให้ห่างจากไซต์ของคุณ ไปยังไซต์อันตราย
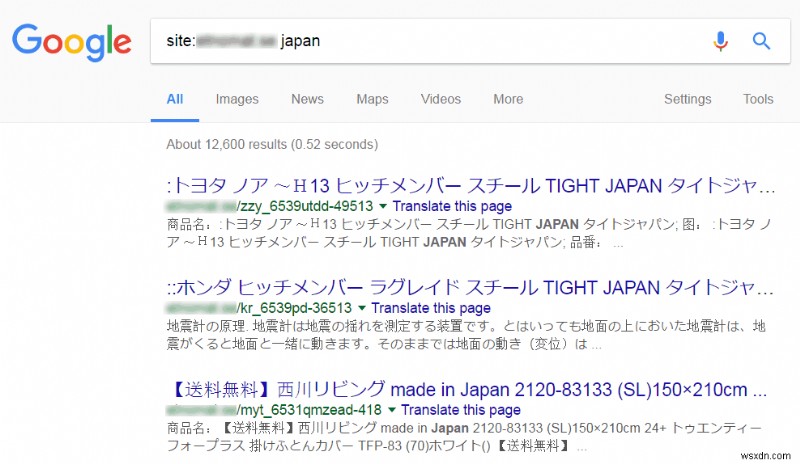
ตัวอย่างเช่น หากคุณสังเกตเห็นกรณีข้างต้น เว็บไซต์ของคุณน่าจะติดเชื้อ รูปภาพข้างต้นคือไซต์ที่ติดเชื้อ Japanese SEO Spam ที่ร้ายแรง
หากคุณสังเกตเห็นอาการใดต่อไปนี้บนเว็บไซต์ WordPress ของคุณ คุณน่าจะติดเชื้อ WordPress SEO Spam hack
2. คุณสังเกตเห็นไฟล์ใหม่ ปรากฏรอบๆ ไซต์ของคุณ
เว็บไซต์ทั้งหมดที่ได้รับผลกระทบจากมัลแวร์ WordPress SEO Spam นี้ มีสิ่งร่วมกันหนึ่งอย่าง: ไฟล์ใหม่ที่น่าสงสัย โจมตีมักมีแนวโน้มสร้างไดเรกทอรี่ใน wp-content/plugins/api-key พร้อมไฟล์:
- apikey.php
- header.php
- login.php
- newsleter.php
- wp-layouts.php
- wp-nav-menus.php
ส่วนใหญ่ ไฟล์เหล่านี้มีโค้ดมัลแวร์สำคัญ
ไฟล์อื่นๆ ที่มักถูกสร้างในไดเรกทอรี่ราก WordPress พร้อมโค้ดอันตราย ได้แก่:
- wp-domain.php
- wp-main.php
- wp-uti.php
- wp.php
ตัวอย่างอีกอย่างของอาการนี้คือ ไฟล์ชื่อ ms-menu.php ซึ่งมักถูกสร้างใน /wp-admin directory
3. คุณทำการระบุมัลแวเบื้องต้น (Primitive Malware Identification)
WordPress SEO Spam malware ขึ้นอยู่กับเว็บไซต์โฮสต์เกือบสมบูรณ์เพื่อทำงานอย่างถูกต้อง มันรันทุกครั้งที่หน้าถูก Refresh หรือ Load มันมั่นใจว่าฟังก์ชัน WordPress ทำงานอยู่เสมอ ในกรณีที่เว็บไซต์ WordPress พัง/ล้ม โค้ดอันตรายจะไม่ถูกรัน มันยังรองรับปัจจัยต่างๆ ที่โจมตีสามารถอัปเดตและแก้ไขเว็บไซต์จากระยะไกลได้หากจำเป็น WordPress Spam cryptoware ยังสร้างไฟล์สำรองในกรณีอัปเดตล้มเหลว
หนึ่งในคุณสมบัติอื่นของ WordPress SEO Spam malware คือ ความสามารถในการระบุและลบมัลแวร์พื้นฐาน (Primitive malware) ที่อยู่บนเว็บไซต์โฮสต์ WordPress เพื่อหลีกเลี่ยงความสงสัยจากแอดมินเว็บไซต์ โค้ดสนิปเพทตัวอย่างของ WordPress Spam Malware กำจัดคู่แข่ง:
if (is_file("$level" . "index.php")) { $ind = file_get_contents("$level" . "index.php"); if (filesoze("$level" . "$index.pho"). 'hacked') OR stripos(file_get_contents("$level" . "index.php"). 'hacked') OR stripos($ind, 'WARNING: This file is protected by copyright law. To reverse engineer or decode this file is strictly prohibited') OR stripos($ind, 'form action="" method="post"></form') OR stripos($ind, 'eval(gzuncompress(') OR stripos($ind, 'WARN1NG_RC')) { chmod("$level" . "index.php", 0777); unlink("$level" . "index.php"); } } 4. คุณสังเกตว่า Google AdWords ของคุณถูกปิดใช้งาน
เนื่องจากการใช้โฆษณาบนอินเทอร์เน็ตแพร่หลายในปัจจุบัน พวกมันกลายเป็นวิธีง่ายสำหรับฮักเกอร์ในการนำผู้ใช้ไปยังเว็บไซต์ที่ถูกบุกครอบครอง/อันตราย สิ่งนี้บังคับให้เครือข่ายโฆษณาอย่าง Google AdWords มีการอัปเกรดนโยบายที่เข้มงวด เพื่อป้องกันการแพร่กระจายมัลแวร์ผ่านเว็บไซต์ที่ถูกแฮก Google AdWords สแกนเว็บไซต์เป็นประจำเพื่อหาเนื้อหาที่ถูกแฮก & ระงับโฆษณาที่รันสำหรับเว็บไซต์ที่ถูกแฮก
อาการที่สังเกตง่ายบ้าง คือ คำเตือนที่ Google แสดงบน AdWords ของคุณที่ถูกระงับ หากคุณพบอาการเหล่านี้ คุณอาจได้รับผลกระทบ:
- Malicious or unwanted software (ซอฟต์แวร์อันตรายหรือไม่พึงประสงค์) ดูสิ่งที่ Google เองพูด (ที่นี่)!
- ระบบของเราสแกนเว็บไซต์แบบสุ่มและเป็นระยะ และตรวจสอบว่าเว็บไซต์ปฏิบัติตามนโยบาย Google หรือไม่ ดังนั้น เว็บไซต์ของคุณถูกสแกนล่าสุด และการสแกนระบบล่าสุดตรวจพบว่า Landing page หลักที่โฆษณากำหนด ได้รับผลกระทบจากโดเมนที่ไม่ปลอดภัย [domain .com]
เพื่อความเข้าใจที่ชัดเจนและวิธีแก้ไข Google AdWords ที่ถูกปฏิเสธ อ่านบล็อกโพสต์โดยละเอียดของเรา
เพื่อรักษาเว็บไซต์ของคุณจากลิงก์สแปม คุณต้องทำการวิเคราะห์ไฟล์และฐานข้อมูลอย่างละเอียด นี่คือวิธีที่คุณสามารถทำได้:
5. สแกนไฟล์หาลิงก์สแปม (Scan files for spam links)
ค้นหาลิงก์สแปมในไฟล์เหล่านี้: ธีมเฮดเดอร์ ฟุตเตอร์ หรือภายในฟังก์ชันธีม ปกติลิงก์เหล่านี้มองเห็นง่ายเป็นไฮเปอร์ลิงก์ แต่ในบางกรณีหายาก อาจถูก Obfuscated (ทำให้ยากต่อการอ่าน) หาลิงก์ที่ไม่รู้จัก อันตราย
ตัวอย่าง ลิงก์อันตรายหน้าตายังไง:
<?phpNorebroLayout::get_footer_buffer_content( true );echo "<a href=\"https://www.authenticjetshockeyshop.com/mark-scheifele-jersey_c-422.html\"> </a> "; wp_footer();?>
บางครั้ง ยากที่จะบอกว่าลิงก์สแปมถูกแทรกหรือไม่ ในกรณีเช่นนี้ ขอแนะนำให้คุณสแกนไซต์ด้วย SEO Spam Scanner
6. สแกนฐานข้อมูล (Scan the database)
เป้าหมายอีกแห่งสำหรับการแทรกลิงก์สแปม คือ ฐานข้อมูล ดังนั้น คุณต้องสแกนฐานข้อมูลเช่นกันหาลิงก์สแปม บ่อยครั้ง ลิงก์สแปมถูกแทรกในหน้าเว็บ & โพสต์ของคุณ ตอนนี้ การตรวจสอบทุกหน้าด้วยมืออาจเป็นงานที่น่าเบื่อเกินไป นี่คือวิธีที่คุณสามารถทำได้:
- เข้าถึงฐานข้อมูลด้วย PHPMyAdmin PHPMyAdmin อนุญาตให้คุณตรวจสอบหลายหน้าพร้อมกัน
- ตรวจสอบหน้าและโพสต์
- หากคุณพบลิงก์อันตราย ดาวน์โหลดหน้า/โพสต์ในเครื่องและทำความสะอาด
- ต่อไป อัปโหลดกลับด้วยความช่วยเหลือของ SQL management tool ขั้นตอนนี้อาจต้องการความเชี่ยวชาญ SQL บ้าง
แก้ไข WordPress SEO Spam Hack
โดยการปฏิบัติตามขั้นตอนด้านล่าง มัลแวร์ WordPress SEO Spam สามารถลบออกจากเว็บไซต์โฮสต์ได้:
- ลบไฟล์ใหม่ที่เป็นอันตรายที่มัลแวร์สร้างขึ้น ตามที่กล่าวไว้ในส่วนข้างต้น
- ตรวจสอบบัญชี Google Webmasters ของคุณสำหรับความแตกต่าง ปฏิบัติตามคู่มือโดยละเอียดของเราในการแก้ไข
- สแกนเว็บไซต์ของคุณเพื่อหามัลแวร์และการติดเชื้ออื่นๆ
- ตรวจสอบว่าเว็บไซต์ไหนมี Outbound links ไปยังไซต์ของคุณ จากแผง Google Webmasters
WordPress SEO Spam ส่งผลต่อトラฟฟิกและ SEO ของเว็บไซต์อย่างไร?
เรารู้ว่าการแฮกทิ้งเว็บไซต์ของคุณไว้ในความวุ่นวาย แม้หลังจากทำการกำจัดการแฮกอย่างถูกต้อง ผลกระทบที่จับต้องไม่ได้ มักคงอยู่นานกว่า การกู้คืนเว็บไซต์จากผลกระทบหลังเหล่านี้ ใช้ความพยายามมาก ผลกระทบที่จับต้องไม่ได้ รวมถึง ลดลงของトラฟฟิกเว็บไซต์, ตกของอันดับ Google, โดนหน้าที่ชื่อเสียงแบรนด์, ลดการไหลเข้าของลูกค้า ฯลฯ
เพื่อวัดว่าการแฮกแบบนี้ส่งผลต่อเว็บไซต์แย่แค่ไหน เราทำการศึกษา เราติดตามเว็บไซต์ที่ติดเชื้อเป็นวันหลังการทำความสะอาด เพื่อดูว่ามันทำงานอย่างไร
นี่คือสิ่งที่เราพบ:
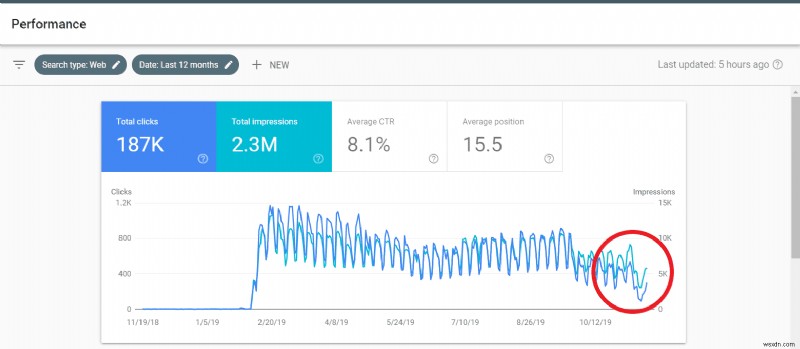
Analytics ต่อไปนี้แสดงトラฟฟิกเว็บไซต์เป็นเวลาหนึ่งปี สังเกตการลดลงของトラฟฟิกในเดือนหลังๆ
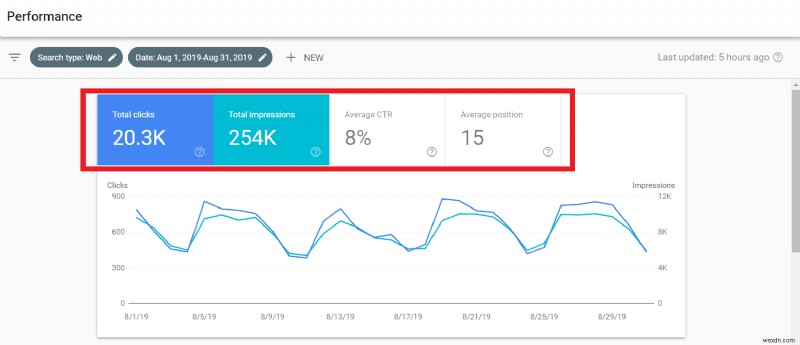
นี่คือข้อมูลของเว็บไซต์ในเดือนสิงหาคมปีนี้ เมื่อยังไม่ถูกแฮก Total clicks 20.3k, Impressions 254k, Average CTR 8%, Average position 15
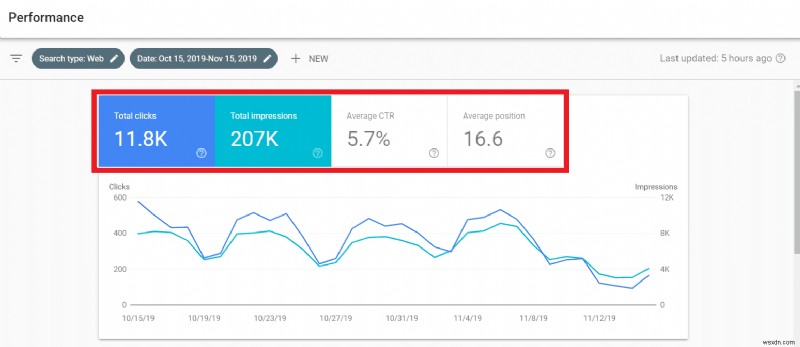
เราเปรียบเทียบกับข้อมูลของเดือนที่ถูกแฮก ดูการลดลงในรูปต่อไปนี้ Total clicks ลดเหลือ 11.8k, Impressions ลดเหลือ 207k, Average CTR คือ 5.7% และ Position ถูกดันลงเป็น 16.6
เมื่อเราจำกัดลงถึงวันที่เว็บไซต์ถูกแฮก นี่คือสิ่งที่เราพบ หลังจากไม่กี่วัน Average CTR ลดเหลือ 4.4% จากเดิม 8% ด้านอื่นๆ ของเว็บไซต์ก็รู้สึกว่าตกต่ำลง
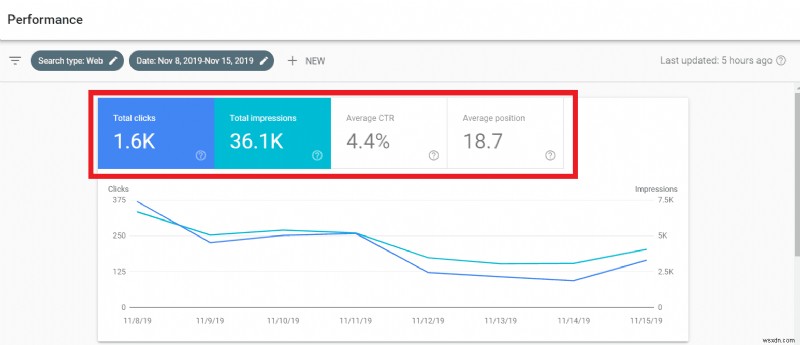
ชัดเจนว่าผลกระทบของ SEO Spam ใหญ่มาก มากขึ้นบนトラฟฟิกและ SEO ของเว็บไซต์ การดึงเว็บไซต์กลับมาจากอาการหลังการแฮก ใช้ความพยายามต่อเนื่องเป็นระยะเวลานาน
ชัดเจนว่าคุณไม่ต้องการเข้าสู่สถานการณ์แบบนี้ ใช่ไหม คุณสามารถหลีกเลี่ยงผลลัพธ์น่ากลัวเหล่านี้ได้ทั้งหมด โดยการระมัดระวังเล็กน้อยต่อการโจมตีเหล่านี้ ส่วนต่อไปจะบอกวิธี
วิธีป้องกัน WordPress SEO Spam Hack
การทำความสะอาดไซต์ที่ติดเชื้อ SEO Spam hack แล้ว ไม่รับประกันว่าการติดเชื้อจะไม่กลับมา ดังนั้น การใช้มาตรการป้องกัน จึงเป็นความคิดที่ดีเสมอ
นี่คือขั้นตอนป้องกันบางอย่างที่คุณสามารถบังคับใช้สำหรับ การป้องกันไซต์ของคุณจาก WordPress SEO Spam:
1. ติดตั้ง Firewall:
ตัวเลือกที่สะดวกที่สุดในการป้องกันการติดเชื้อมัลแวร์ WordPress SEO Spam คือ ใช้ Website Firewall เช่น Astra Website Firewall ช่วยให้คุณตรวจสอบトラฟฟิกเข้า และบล็อกภัยคุกคามและเอนทิตี้อันตรายอื่นๆ อัตโนมัติ
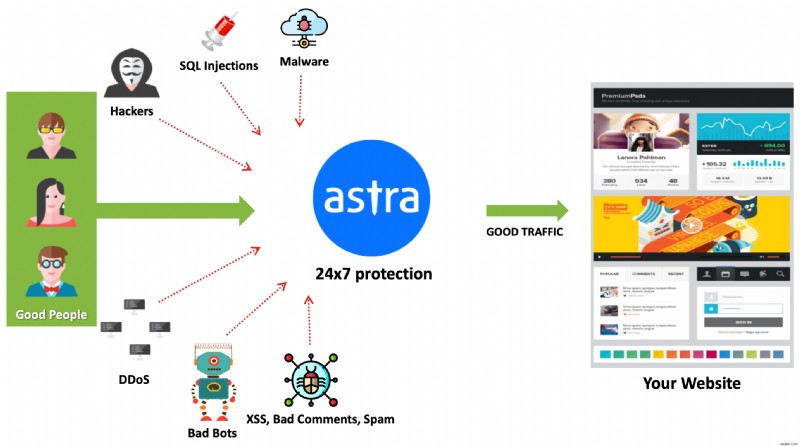
Astra Web Protection ช่วยรักษาความปลอดภัยไซต์ของคุณอัตโนมัติ และ Virtual patch ซอฟต์แวร์ โดยการป้องกันคำขออันตรายไม่ให้ไปถึงเว็บไซต์ของคุณเลย
2. ทำให้หน้าเข้าสู่ระบบ WordPress ปลอดภัยมากขึ้น (Harden Login Page Security)
มาตรการความปลอดภัยอีกอย่างที่คุณสามารถทำได้ เพื่อป้องกันไซต์จาก WordPress SEO Spam คือ รักษาความปลอดภัยหน้าล็อกอินของไซต์ WordPress ของคุณ มันยังช่วยป้องกันการแฮก WordPress Admin dashboard ได้อีกด้วย
นี่คือวิธีทำ:
- ติดตั้งปลั๊กอินความปลอดภัยหน้าล็อกอิน WordPress อย่าง WP-Hardening
- เปลี่ยน URL เริ่มต้นของหน้า WordPress Admin
- ใช้ Username และ Password ที่ไม่ซ้ำกันและแข็งแกร่ง
- จำกัดจำนวนครั้งที่พยายามล็อกอินติดต่อกัน
- ตรวจสอบกิจกรรมล็อกอินบนไซต์ WordPress ของคุณ
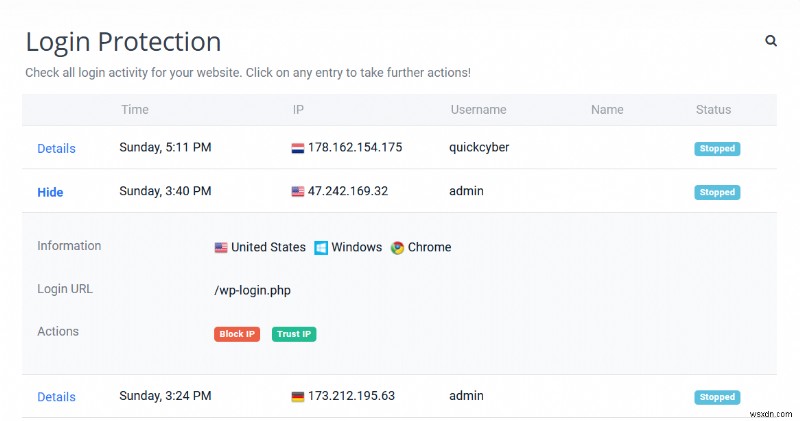
ด้วย Astra Firewall คุณสามารถบังคับใช้ Login Protection สำหรับ WordPress และดูรายละเอียดของคน/บอท ที่พยายามล็อกอินเข้ามาที่ไซต์ของคุณ พร้อม Timestamp และข้อมูลอื่นๆ
3. ตั้งค่าสิทธิ์ไฟล์และโฟลเดอร์ให้ถูกต้อง
การตั้งค่าสิทธิ์การเข้าถึงที่ถูกต้องให้ไฟล์และโฟลเดอร์ ไม่เพียงช่วยป้องกัน Execution errors สำหรับไซต์ WordPress ของคุณ แต่ยังช่วยลดความเสี่ยงด้านความปลอดภัย เช่น การติดเชื้อมัลแวร์ WordPress SEO Spam
คุณสามารถใช้สิทธิ์ต่อไปนี้สำหรับ WP Files และ Folders:
- สำหรับ wp-config.php = 400/440
- สำหรับไฟล์ .php ทั้งหมด = 644
- สำหรับ index.php = 644/444
- สำหรับโฟลเดอร์ wp-content = 755
- สำหรับโฟลเดอร์ wp-includes = 755
- สำหรับโฟลเดอร์ wp-content/uploads = 755
- สำหรับไฟล์ทั่วไปทั้งหมด = 644
- สำหรับโฟลเดอร์ทั่วไปทั้งหมด = 755
สำหรับข้อมูลเพิ่มเติม ดูบล็อกของเรา: How to Fix WordPress File or Folder Permissions – Step by Step Procedure
