

Index.php เป็นหน้าแรก (landing page) ของร้าน PrestaShop ของคุณ ดังนั้น ไม่ต้องสงสัย หน้านี้เป็นหนึ่งในหน้าที่ถูกเข้าชมมากที่สุดของเว็บไซต์ของคุณ อย่างไรก็ตาม นี่ก็หมายความว่า index.php ถูกมุ่งเป้าอย่างต่อเนื่องโดยผู้โจมตี หากผู้โจมตีสำเร็จในการแฮก PrestaShop index.php ของเว็บไซต์คุณ ผลลัพธ์อาจเป็น災難 โจมตีสามารถใช้มันเพื่อเสิร์ฟมัลแวร์ ทำลายหน้าเว็บ (deface) หรือขโมยข้อมูลบัตรเครดิตของลูกค้าร้าน PrestaShop ของคุณ ตามรายงานที่เผยแพร่โดย riskiq.com, Pro Tip: ไฟล์ Index.php ของ PrestaShop ยังสามารถใช้เพื่อรักษาความปลอดภัยไฟล์โมดูลจากการเข้าถึงโดยไม่ได้รับอนุญาตได้อีกด้วย? คลิกที่นี่เพื่อดูเพิ่มเติม!
อาการ: PrestaShop index.php Hack
Index.php สามารถฉีดโค้ดอันตรายโดยแฮกเกอร์เพื่อทำภารกิจอันตรายหลายอย่าง การตรวจจับการแฮก index.php ใน PrestaShop ไม่ง่าย อย่างไรก็ตาม มีอาการบางอย่างที่ควรคุ้มตาม:
- ผู้ใช้ที่เยี่ยมชมร้าน PrestaShop ของคุณถูกนำทางไปยังไซต์อันตราย
- การทำลายหน้า index.php (Defacement)
- ป๊อปอัปหรือโฆษณาอันตรายหลายอย่างปรากฏบนหน้า index.php
- หน้า index.php ขอให้ผู้ใช้ติดตั้งมัลแวร์
- เนื้อหาที่ไม่ได้ความหมายปรากฏบนหน้า index.php หรือมีบางอย่างที่ดูเสียหาย
- หน้า index.php กลายเป็นหนักและโหลดช้า

สาเหตุ: PrestaShop index.php Hack
โมดูลอัปโหลดที่มีช่องโหว่ (Vulnerable Upload Module)
โมดูลอัปโหลดอนุญาตให้ผู้ใช้อัปโหลดไฟล์บางอย่างไปยังร้าน PrestaShop ของคุณ เช่น .txt หรือ .pdf ใบแจ้งหนี้ โปรดระวัง นี่อาจเป็นความเสี่ยงด้านความปลอดภัย เพื่อป้องกันการรันโค้ด ส่วนใหญ่ของโมดูลอนุญาตเฉพาะไฟล์ประเภทบางอย่าง เช่น .png, .txt ฯลฯ ที่จะอัปโหลด อย่างไรก็ตาม โมดูลอัปโหลดที่เขียนโค้ดแย่ อาจอนุญาตให้อัปโหลดไฟล์ .php ไปยังเซิร์ฟเวอร์นำไปสู่การรันโค้ด ตัวอย่างหนึ่งแสดงในภาพด้านล่าง
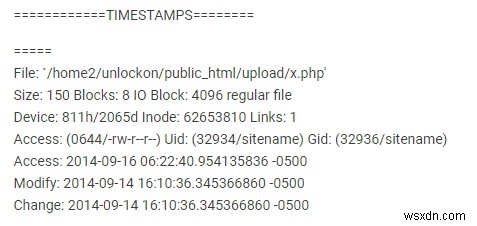
นี่คือบันทึกของไซต์ที่ถูกแฮกจริง บันทึกชัดเจนแสดงว่าโมดูลที่มีช่องโหว่อนุญาตให้โจมตีอัปโหลดไฟล์ x.php อันตราย จากนั้น ตั้งค่าสิทธิ์เป็น (0644/-rw-r–r–) เพื่ออนุญาตการรันโค้ด นำไปสู่การแฮก index.php
ช่องโหว่ทั่วไป (Common Vulnerabilities)
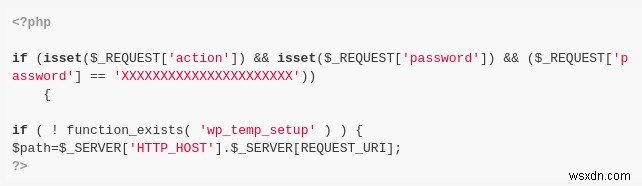
โมดูลและไฟล์ที่เขียนโค้ดแย่มักมีช่องโหว่ต่อการโจมตีอย่าง XSS, SQLi ฯลฯ ไฟล์ index.php ที่เขียนโค้ดแย่อาจถูกฉีดโค้ด JavaScript อันตราย โค้ดอันตรายนี้สามารถทำภารกิจหลากหลาย ตั้งแต่ทำลายหน้าเว็บไปจนถึงขโมยข้อมูลบัตรเครดิตของผู้ใช้ PrestaShop ตัวอย่างหนึ่งคือมัลแวร์ pub2srv ซึ่งมุ่งเป้า index.php โดยเฉพาะ มัลแวร์นี้ใช้ SQLi เพื่อฉีดโค้ด JavaScript อันตรายลงในไฟล์ index.php ของ CMS ต่างๆ เช่น PrestaShop โค้ดสนิปเพ็ตของโค้ดอันตรายที่ฉีดโดยมัลแวร์ pub2srv ในไฟล์ index.php กำหนดไว้ด้านล่าง
รหัสผ่านอ่อนแอ (Weak Passwords)
รหัสผ่านอ่อนแอหรือค่าเริ่มต้นสำหรับบริการอย่าง FTP สามารถเปิดประตูเว็บไซต์ของคุณให้แฮกเกอร์ แฮกเกอร์สามารถใช้ข้อมูลประจำตัวเหล่านี้ล็อกอินเข้าสู่ไซต์ของคุณและแก้ไขเนื้อหาของ index.php อาจมีบริการบางอย่างที่ทำงานบนพอร์ตต่างๆ ของเซิร์ฟเวอร์ซึ่งมีข้อมูลประจำตัวที่ฮาร์ดโค้ด คุณอาจไม่รู้จักบริการเหล่านี้ แต่แฮกเกอร์ใช้สแกนเนอร์พิเศษเพื่อตรวจจับพวกเขาและฉีดโค้ดอันตรายลงใน index.php
ต้องการความช่วยเหลือจากผู้เชี่ยวชาญในการทำความสะอาด index.php ที่ถูกแฮกของร้าน PrestaShop? ส่งข้อความมาที่วิชเจ็ตแชท เราจะยินดีช่วยคุณ ทำความสะอาดร้าน PrestaShop ของฉันทันที
สิทธิ์ไฟล์ที่อ่อนแอ (Weak File Permissions)
PrestaShop อนุญาตให้แก้ไขไฟล์ที่ละเอียดอ่อนอย่าง index.php ได้เฉพาะผู้ใช้ที่ระบุ อย่างไรก็ตาม หากสิทธิ์ไฟล์เหล่านี้ไม่ได้ตั้งค่าอย่างถูกต้อง ใครก็ได้สามารถแก้ไขไฟล์ index.php ของคุณได้ เพิ่มเติม หากการแสดงรายการไดเรกทอรีราก (root directory listing) เปิดใช้งาน โจมตีสามารถอ่านไฟล์ละเอียดอ่อนของร้าน PrestaShop ของคุณได้ พวกเขาจึงสามารถใช้ข้อมูลที่ได้จากไฟล์เหล่านั้นเพื่อฉีดโค้ดอันตรายลงใน index.php
โมดูลและไฟล์ที่ล้าสมัย (Outdated Modules and Files)
PrestaShop เปิดตัวอัปเดตบ่อยครั้งเพื่อแก้ไขบั๊กต่างๆ ส่วนใหญ่บั๊กเหล่านี้เกี่ยวข้องกับความปลอดภัย ซึ่งสามารถตรวจสอบจาก changelog ได้ อย่างไรก็ตาม หากคุณไม่ได้อัปเดตไฟล์หลักและโมดูลของคุณ นี่คือการเชิญชวนโจมตีอย่างเปิดเผย บางครั้งขณะอัปเดต ไฟล์ index.php อาจถูกเปลี่ยนชื่อเป็น index.php.old และทิ้งไว้บนเซิร์ฟเวอร์ โจมตีสามารถตรวจจับไฟล์เหล่านี้และใช้มันเพื่อฉีดมัลแวร์ลงใน index.php
วิธีแก้ไข: PrestaShop index.php Hack
- ขั้นแรก นำไซต์ PrestaShop ของคุณเข้าสู่โหมดบำรุงรักษาก่อนซ่อมแซม index.php
- เปลี่ยนรหัสผ่านทั้งหมดเป็นรหัสสุ่มและปลอดภัย
- ค้นหาโค้ดอันตรายภายในไฟล์ index.php หากคุณไม่สามารถเข้าใจได้ว่าโค้ดทำอะไร ให้คอมเมนต์ออกหรือติดต่อผู้เชี่ยวชาญ
- ค้นหาโค้ดที่เข้ารหัส base64 ภายในไฟล์ index.php และถอดรหัสด้วยเครื่องมือออนไลน์
- ลบโค้ดอันตรายในไฟล์ index.php และไฟล์อื่นๆ
- ตั้งค่าสิทธิ์ใน PrestaShop เป็น 755 สำหรับโฟลเดอร์ และ 644 สำหรับไฟล์ 664
- ลบโมดูล PrestaShop ที่น่าสงสัยหรือไม่มีชื่อเสียง มีทางเลือกอื่นมากมาย
- ตรวจสอบให้แน่ใจว่าอัปเดตเป็นรุ่นล่าสุดของ PrestaShop
- สุดท้าย นำร้าน PrestaShop ของคุณออกจากโหมดบำรุงรักษา
