ผลการค้นหาของเว็บไซต์คุณแสดงข้อความภาษาญี่ปุ่นไหม? ถ้าใช่ คุณอาจเป็นเป้าหมายของ Japanese SEO Spam หรือ Japanese Keyword Hack เจ้าของเว็บไซต์หลายคนติดต่อเรากังวลเกี่ยวกับการโจมตีประเภทนี้ เพื่อทราบว่ามันคืออะไรและแก้ไขอย่างไร อ่านต่อเลย!
Japanese Keyword Hack หรือ Japanese SEO Spam คืออะไร?
ใน Japanese Keyword Hack ข้อความภาษาญี่ปุ่นที่สร้างอัตโนมัติเริ่มปรากฏบนเว็บไซต์ของคุณ เทคนิค Black Hat SEO นี้ดักจับ Google Search Results โดยแสดง คำภาษาญี่ปุ่นใน Title และ Description ของหน้าที่ติดเชื้อ เกิดขึ้นเมื่อหน้าเว็บต่างกันถูกแสดงให้ Search Engines และ Normal Visitors การโจมตีนี้รู้จักกันอีกชื่อว่า "Japanese Keyword Hack", "Japanese SEO Spam", "Known Spam Detected: spam-seo?japanese.0" หรือ "Japanese Symbol Spam"
เมื่อใช้ CMS เช่น OpenCart, Magento, Drupal หรือ WordPress คุณจะพบหน้า Japanese SEO Spam ที่สร้างอัตโนมัติ หน้าเหล่านี้มี Affiliate Links ไปร้านขายของปลอมแบรนด์ สินค้าญี่ปุ่นเหล่านี้ถูก "Spamvertised" เพื่อเพิ่มรายได้และได้ประโยชน์จาก Outbound Links จากเว็บของคุณ
สาเหตุของ Japanese Keyword Hack
อาจมีหลายเหตุผลของ Japanese Hack บนเว็บไซต์ สาเหตุทั่วไปที่สุด:
CMS Version ล้าสมัย
ถ้าคุณดูสถิติที่น่าประหลาดใจนี้ คุณจะรู้ว่า CMS ล้าสมัยเป็นเหตุผลหมายเลข 1 ที่เว็บไซต์อาจถูกแฮ็ก แฮกเกอร์มัก Target Vulnerabilities หรือ Loopholes ในซอฟต์แวร์ แม้ CMS Developers จะปล่อย Security Patches เป็นประจำ เจ้าของเว็บมักเพิกเฉยและเลื่อน Updates ช่องโหว่ที่ไม่ได้ Patch กลายเป็นสาเหตุ Japanese Keyword Hack ภายหลัง

Third-party Plugins
ไม่ใช่ทุกปลั๊กอินปลอดภัย และแน่นอนไม่ใช่ทุกตัว Maintained และ Updated เป็นประจำ คุณควรตรวจสอบปลั๊กอินก่อนติดตั้ง จำกัดการใช้ Third-party Plugins หากบังคับต้องใช้ ตรวจสอบ Latest Update, Reviews, Support ปลั๊กอินที่มี Bug เป็นเป้าหมาย Japanese Keyword Hack อีกตัว
Directory Browsing เปิดอยู่
Enabled Directory Browsing อนุญาตให้แฮกเกอร์ดึงรายละเอียด Directory ของคุณด้วย Online Search ง่ายๆ ผลลัพธ์อาจอันตราย พวกเขาสามารถใช้ Data นี้รัน Japanese Keyword Hack ปิด Directory Browsing เสมอ
File Permissions ผิดพลาด
File Permissions สำคัญมาก เพราะระบุว่าใคร Read, Write, Execute ได้ File Permissions ผิดเป็น Security Hole อีกอย่าง ปกติ 644 สำหรับไฟล์ และ 755 สำหรับ Directories ถือว่า Best Practice – ตาม WordPress Codex Permission แนะนำสำหรับไฟล์ละเอียดอ่อนเช่น config.php และ Contents Folder คือ 400/440
Japanese Keyword Hack – การหา SEO Spam Results
1. Japanese SEO Spam: ระบุหน้าติดเชื้อด้วย Google Search
คุณสามารถค้นพบหน้าเหล่านี้ด้วยการค้นหา site:[your site root URL] japan ใน Google Search
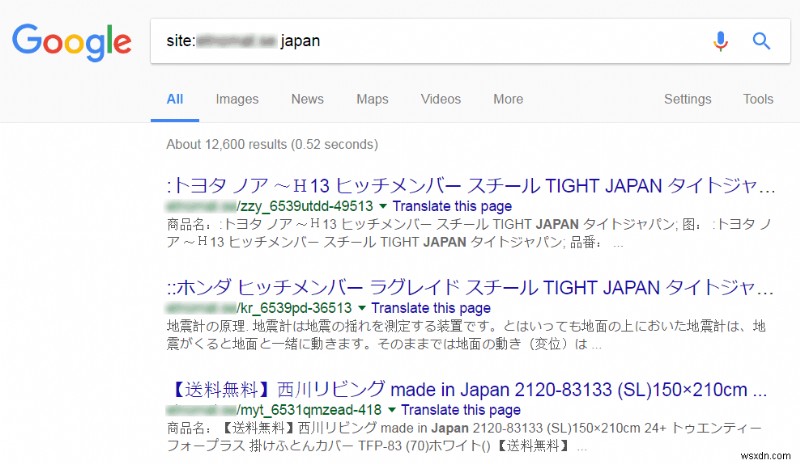
จากนั้นตรวจสอบผลลัพธ์บางส่วนดูว่าพบ URL น่าสงสัยไหม นี่คือหน้าที่ Google Index มีคำว่า 'Japan' หากเห็นหน้าที่มีตัวอักษรญี่ปุ่นใน Title หรือ Description เว็บไซต์ของคุณน่าจะติดเชื้อ
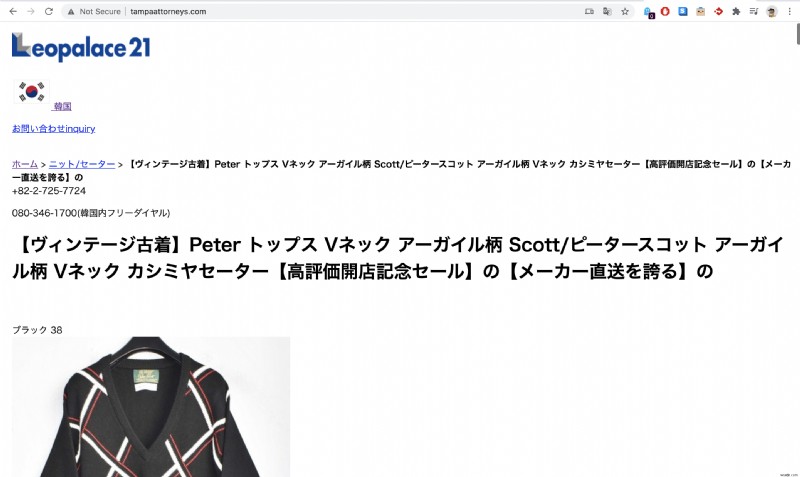
ล่าสุด วิศวกรของเราพบเว็บไซต์ที่ Front Page ทั้งหมดโหลดเป็นภาษาญี่ปุ่น! นี่คือสัญญาณชัดเจนว่าคุณเป็นเป้าหมาย – ขอความช่วยเหลือมืออาชีพถ้าคุณเจอปัญหานี้:
2. Verify ใน Google Search Console
ใน Google Search Console (ก่อนหน้านี้ Google Webmaster Tools) ไปที่ Security Issues Tool ใน Left Sidebar
3. Japanese SEO Spam: Fetch as Google ตรวจสอบ 'Cloaking'
เมื่อเข้าชมหน้าแฮ็กเหล่านี้ คุณอาจเห็น '404 page not found' บ่งชี้หน้าไม่มีอยู่ จงระวัง แฮกเกอร์อาจใช้ Cloaking ตรวจสอบ Cloaking ด้วย Tool "Fetch as Google" ใน Google Search Console
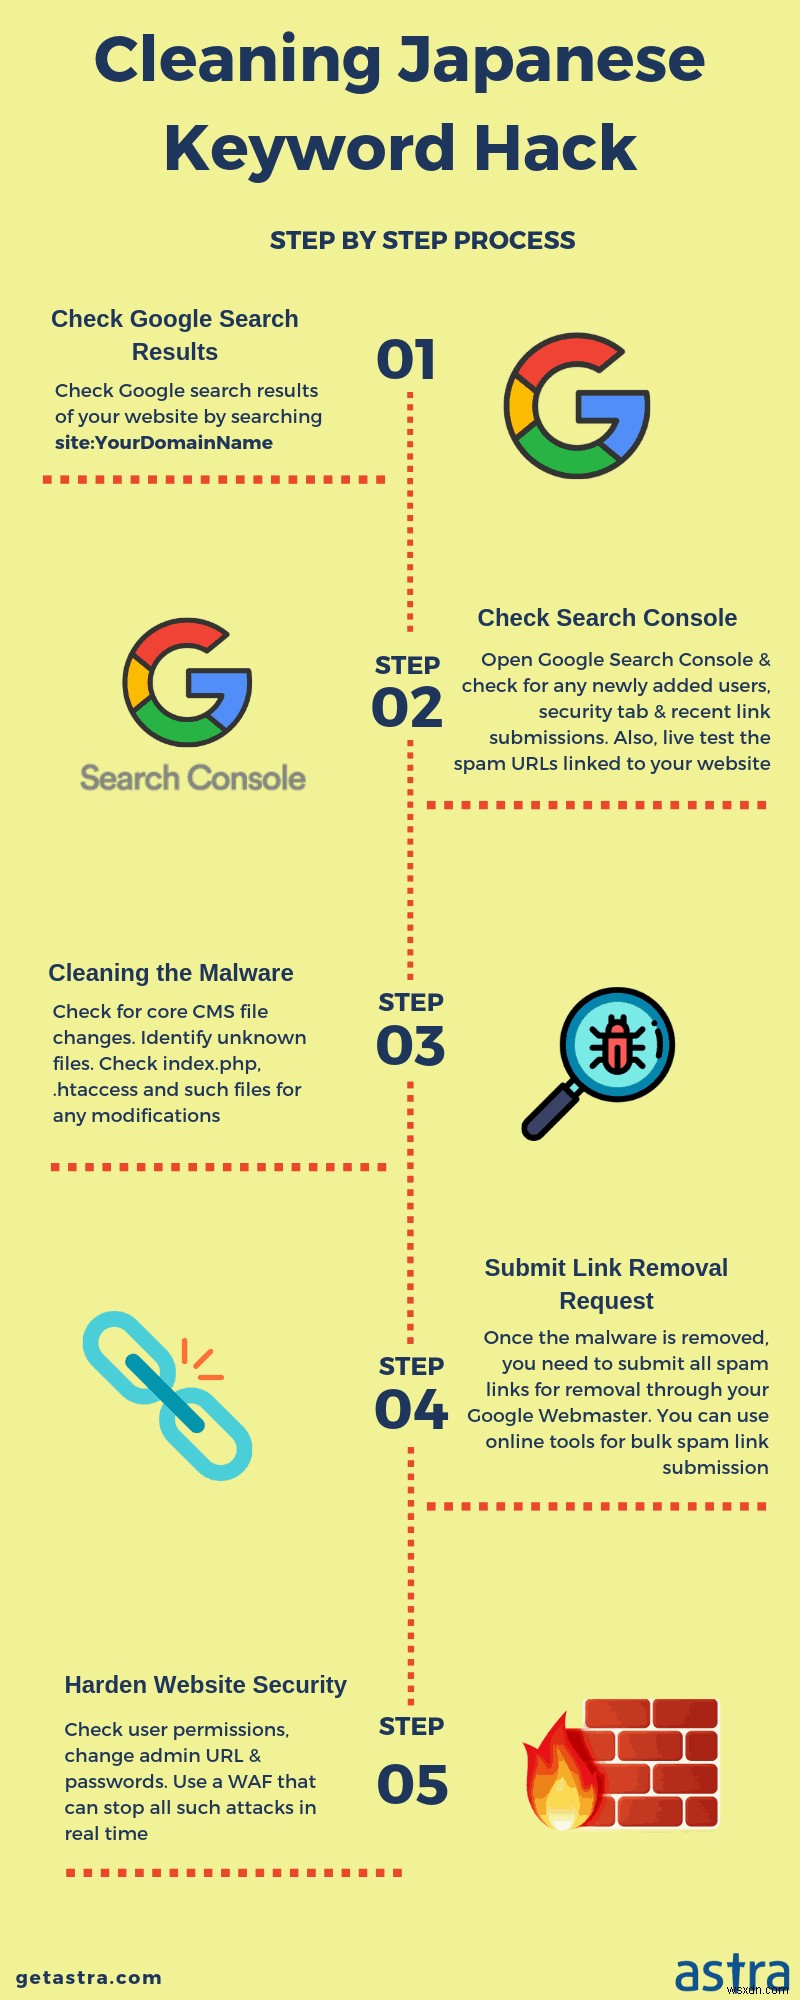
วิธีแก้ Japanese Keyword Hack
1. Backup เว็บไซต์ก่อนทำความสะอาด
ก่อนเริ่ม WordPress Malware Cleanup Process แนวทางที่ดีคือ Backup Current Site หากมีอะไรผิดพลาด กู้คืนเวอร์ชันนี้ได้ เก็บ Backup File ในรูปแบบ Compressed เช่น .zip
2. ลบบัญชี User ใหม่ที่สร้างใน Search Console
ตรวจสอบแท็บ "Users and Property Owners" – นี่คือที่รู้ว่าแฮกเกอร์มี Admin Access หรือไม่ หากไม่รู้จัก User ไหน หรือเห็น Suspicious Activity Revoke Access ทันที แฮกเกอร์เพิ่ม Gmail Spam Accounts เป็น Admin เพื่อเปลี่ยน Settings เช่น Sitemaps และ Geo-targeting
3. รัน Malware Scan
สแกน Web Server หา Malware และ Malicious Files ใช้ Tool 'Virus Scanner' ใน cPanel จาก Web Host หรือรับ Expert Malware Cleanup กับ Astra Pro Plan
4. ตรวจสอบไฟล์ .htaccess
แฮกเกอร์มักใช้ .htaccess Redirect Users & Search Engines ไป Malicious Pages ตรวจสอบ .htaccess จาก Last Known Clean Backup หาพบ Suspicious Code Comment Out ด้วย '#' นำหน้ากฎ
5. Copy WordPress Config Database Connection Strings
wp-config คือ Config File ของเว็บไซต์ และเป็นที่ต้องการมากที่สุดของแฮกเกอร์ หากโดนแฮ็ก โจมตีอาจแทรก Malicious Content ในไฟล์นี้ ตรวจสอบไฟล์นี้อย่างละเอียดและลบ Unfamiliar Contents เพื่อลบ Japanese SEO Spam
อย่างไรก็ตาม การแก้ไข wp-config อาจทำลายเว็บหากลบสิ่งสำคัญโดยไม่รู้ ดังนั้น แทนที่จะแก้ไข ให้ Copy Database Connection Strings ของ WordPress สร้างไฟล์ใหม่ทั้งไฟล์ แล้วลบ wp-config เก่าที่ติดเชื้อ คำเตือน – การแก้ไข wp-config ผิดอาจทำให้เว็บไซต์หายไป จงระวังมาก!
6. ตรวจสอบไฟล์ที่แก้ไขล่าสุด
หาไฟล์ที่แก้ไขล่าสุดได้โดย:
– SSH เข้าสู่ Web Server
– รันคำสั่งหาไฟล์ที่แก้ไขมากที่สุดfind /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -r
หากเป็นลูกค้า Astra จะได้อีเมลแจ้ง Malicious File Changes
7. แทนที่ Core Files, Plugin Files & Theme Files
แทนที่ Infected Core Files ด้วย Original Versions เดียวกันจาก WordPress.org หลังดาวน์โหลด Fresh/Updated Versions ลบไฟล์เก่า
8. ตรวจสอบ Uploads Directory
ตรวจสอบ wp-content/uploads หาไฟล์ Extensions ที่ Blacklist เช่น .php, .js, .ico หาพบ ตรวจสอบเนื้อหาหาตัวอักษร base64_decode, rot13, eval, strrev, gzinflate ฯลฯ ลบไฟล์ทั้งหมด เพราะอาจเป็น Malicious
9. ตรวจสอบ Sitemap
แฮกเกอร์อาจแก้ไขหรือเพิ่ม Sitemap ใหม่เพื่อ Index Japanese SEO Spam Pages เร็ว หากพบ Suspicious Links ใน Sitemap อัปเดต CMS Core Files จาก Last Known Clean Backup ทันที
10. ป้องกันการโจมตีอนาคตด้วย Website Firewall
เหมือน Japanese Keyword Hack อีก SEO Spam ใน WordPress คือ Pharma Attack แสดงยาสแปมอย่าง Viagra, Cialis บน SEO Titles/URLs ตัวเลือกดีคือใช้ Website Firewall Security Suite ของเราช่วย Secure เว็บไซต์อัตโนมัติและ Virtually Patch Software โดยบล็อก Malicious Requests ไม่ให้ถึงเว็บไซต์
ผลกระทบของ Japanese Keyword Hack ต่อ SEO และ Traffic?
Cyber Attacks น่ากลัว – แต่ After-effects น่ากลัวกว่า เราทำศึกษาเล็กๆ บนเว็บไซต์ลูกค้าหนึ่งดูผล Japanese Keyword Hack
เรา Monitor เว็บไซต์หลายวันหลัง Hack นี่คือสิ่งที่พบ:
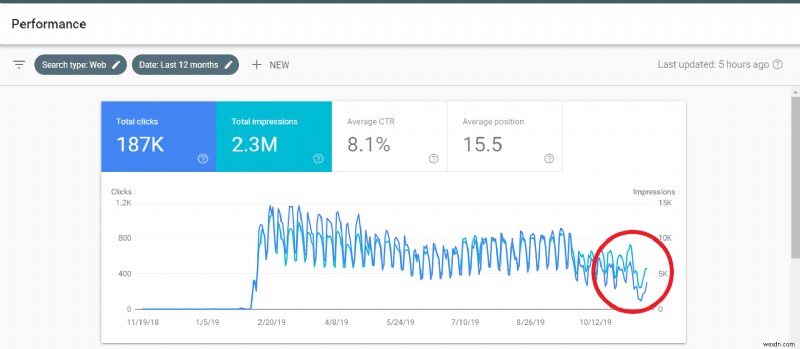
Website Traffic ตกชันท้ายที่สุดเมื่อโดนแฮ็กพฤศจิกายนล่าสุด ข้อมูลภาพข้างบนครอบคลุม 1 ปี Traffic ไม่เคยตกอย่างนั้นในพฤศจิกายน
คู่มือเกี่ยวข้อง – WordPress Hack Removal
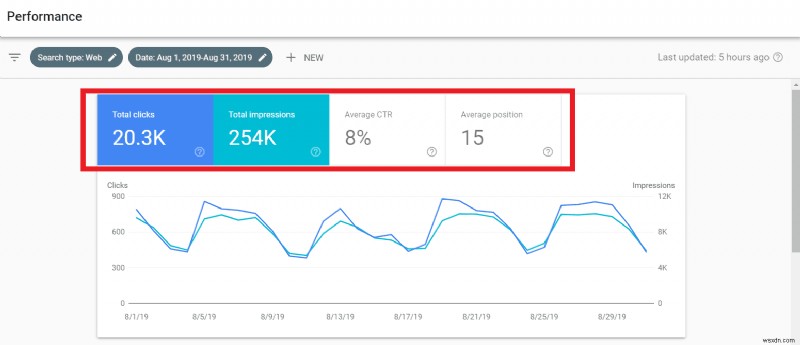
จากนั้น เราจำกัดการค้นหาในข้อมูลเดือนที่โดนแฮ็ก เปรียบเทียบกับ สิงหาคม – เลือกสิงหาคมเพราะไม่มี Major Google Update เดือนนั้น
ภาพถัดไปแสดงข้อมูลเว็บไซต์ Aug 1, 2019 - Aug 31, 2019 Total Clicks = 20.3k, Impressions = 254k, Average CTR = 8% Average Position = 15 ในสิงหาคม สังเกตกราฟ Crests และ Troughs แสดงพฤติกรรมคล้ายกันตลอดเดือน
หลังเว็บไซต์โดนแฮ็กในพฤศจิกายน ข้อมูลกลายเป็น:
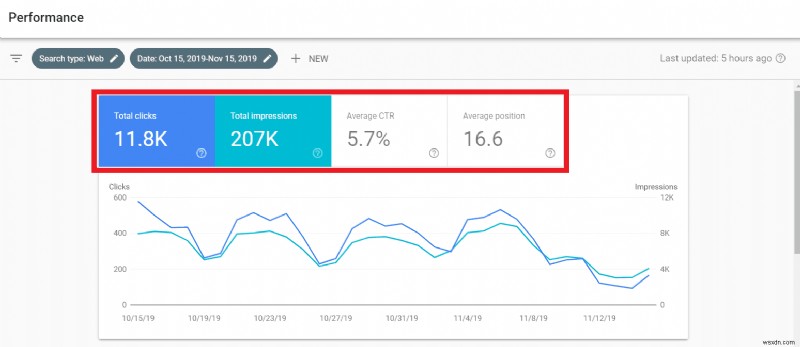
ชัดเจน ทุกอย่างตก Total Clicks 11.8k, Impressions 207k, Average CTR 5.7% Average Position 16.6
เมื่อเราจำกัดการวิจัยเพื่อติดตามเฉพาะวันที่โดนแฮ็ก ได้ผลดังนี้:
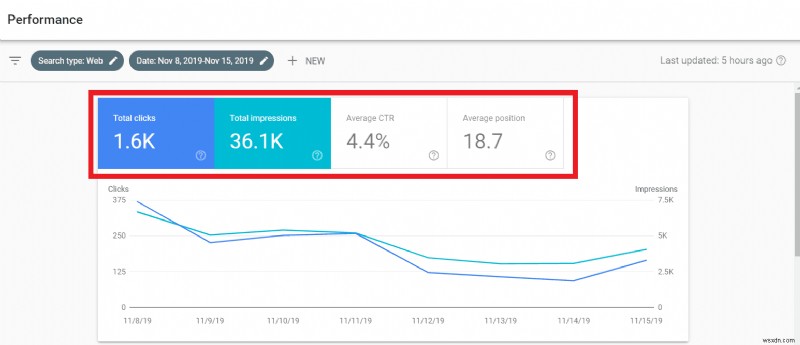
CTR ตกเกือบ 50% ในขณะที่ Average Position ตก 2 อันดับ
Japanese Keyword Hack มีผลกระทบยาวนานต่อเว็บไซต์ แม้คุณรักษาเว็บไซต์จาก Hack ทันที SEO ของมันก็ได้รับผลกระทบ 身为网站所有者 我不需要告诉你 重建网站的 SEO 和声誉的努力是巨大的
หากไม่อยากเผชิญชะตากรรมนี้ อย่าพึ่งโชค! ลงทุนและทำให้มันง่ายขึ้น
ลงทุนใน Proactive Website Protection ขณะทุกอย่างดูดีและน่าเบื่อ ลงมือใน Standard Security Routine สำหรับเว็บไซต์ Firewalls และ Security Plugins เป็น Tested Solutions ที่ช่วยปกป้องเว็บไซต์ได้ดี
เนื่องจาก Japanese SEO Spam (Japanese Keyword Hack) ระบาดมาก เราทำ Short Video เกี่ยวกับมันที่คุณอาจหาประโยชน์ได้:
เกี่ยวกับ Astra Security Suite
Astra คือ Essential Web Security Suite ที่ต่อสู้กับ Hackers, Internet Threats & Bots ให้คุณ เราให้ Proactive Security สำหรับเว็บไซต์ที่รัน CMS ยอดนิยมอย่าง WordPress, OpenCart, Magento ฯลฯ