

WPForms Plugin เวอร์ชัน 1.5.8.2 และต่ำกว่า พบว่ามีช่องโหว่ Authenticated Stored XSS ขณะที่ฉัน Audit ปลั๊กอิน WPForms เวอร์ชัน 1.5.9 พร้อม Data Sanitization ที่ดีขึ้น เปิดตัวเมื่อวันที่ 5 มีนาคม 2020
CVE ID: CVE-2020-10385
สรุป
WPForms เป็นปลั๊กอินฟอร์ม WordPress ยอดนิยม ติดตั้งใช้งาน 3 ล้าน+ ไซต์ พบว่ามีช่องโหว่ Authenticated Cross-Site Scripting (XSS) XSS เป็นช่องโหว่ที่โจมตีสามารถนצלทำการกระทำอันตรายหลายอย่าง เช่น ขโมย Session Cookies หรือ Login Credentials ของเหยื่อ ทำ Arbitrary Actions แทนเหยื่อ บันทึก Keystrokes และอื่นๆ
ช่องโหว่
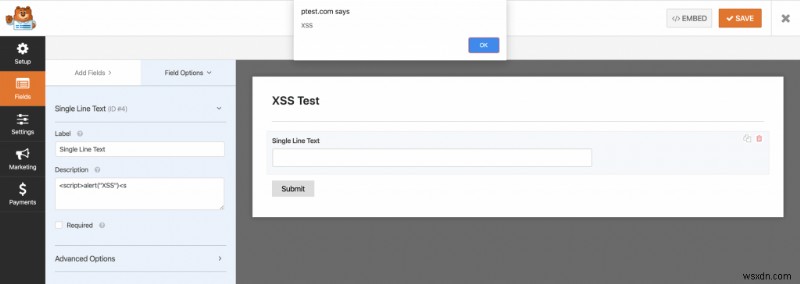
ฟิลด์ Form Description และ Field Description ในโมดูล Form Builder ของปลั๊กอิน WPForms พบว่ามีช่องโหว่ Stored XSS เนื่องจากไม่ Sanitize User Input อย่างเหมาะสม
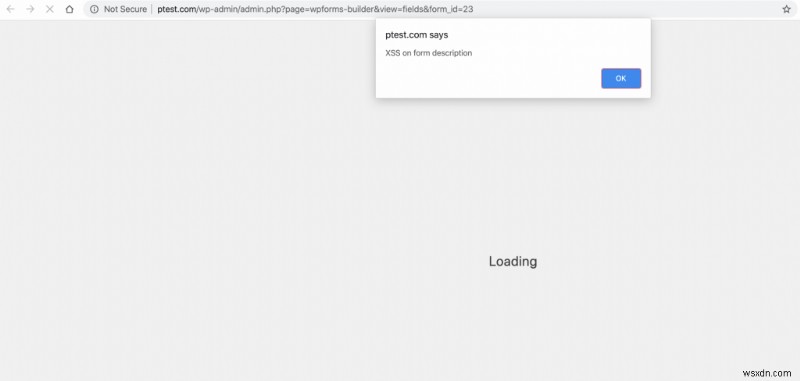
แม้จะไม่เป็นภัยคุกคามสูงมากเพราะเป็น Authenticated XSS เรายืนยันได้ว่าอาจถูกนצלโดยโจมตีเพื่อทำการกระทำอันตรายบน WordPress Multisite Installation ให้ Super Admin Cookies ส่งไปหาโจมตี หรือ Redirect Super Admin ไปโดเมนอื่น เช่น Phishing Page ที่แสดงว่าพวกเขาถูก Log Out และต้อง Login ใหม่ ทำให้ Credentials ถูกเจาะ
เรายังพบว่า Function "Preview" ของ Form Builder ก็มีช่องโหว่ Reflected XSS ด้วย
Timeline
รายงานช่องโหว่ให้ทีม WPForms วันที่ 18 กุมภาพันธ์ 2020
WPForms เวอร์ชัน 1.5.9 ที่มี Fix เปิดตัววันที่ 5 มีนาคม 2020
คำแนะนำ
แนะนำอย่างยิ่งให้อัปเดตปลั๊กอินเป็นเวอร์ชันล่าสุด สำหรับ Best Security Practices สามารถทำตามคู่มือด้านล่าง:
- WordPress Security Guide
- WordPress Hack and Malware Removal
อ้างอิง
- https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-10385
- https://wpvulndb.com/vulnerabilities/10114
- WPForms Changelog
