

อาชญากรรมไซเบอร์เพิ่มขึ้นอย่างต่อเนื่องตลอดหลายปี แต่ใน 5 ปีที่ผ่านมา มีการเพิ่มขึ้นอย่างกะทันหัน สาเหตุหนึ่งคือการแพร่กระจายของอินเทอร์เน็ตในตลาดขนาดใหญ่อย่างอินเดีย บราซิล ฯลฯ ตามสถิติบางประการ 86% ของเว็บไซต์มีช่องโหว่ร้ายแรงอย่างน้อย 1 ช่องโหว่ ที่นำไปสู่การถูกแฮก
สถิติอีกประการที่น่ากลัวคือ บริษัทใช้เวลาเกิน 6 เดือนในการตรวจพบการถูกแฮก! ผลกระทบของเว็บไซต์ที่ถูกแฮกอาจเริ่มจากการทำลายหน้าเว็บ (Defacement) จนถึงการขอค่าไถ่ชีวิต (Ransom) ตามหนังสือ "Web Security, Privacy, and Commerce"
บทความนี้อธิบายขั้นตอนพื้นฐานที่ควรทำทันทีเมื่อเว็บไซต์ถูกแฮก และวิธีเตรียมพร้อมสำหรับการโจมตีแบบนี้ในอนาคต
1. การกู้คืนอย่างรวดเร็ว (Quick Recovery)
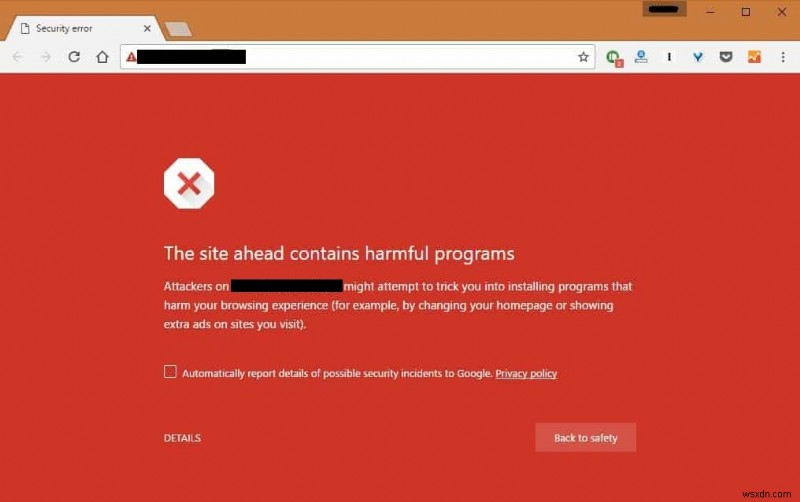
เมื่อสัญญาณแรกของเว็บไซต์ที่ถูกแฮกเริ่มปรากฏ ให้เดาสเบื่องต้นก่อนว่าสาเหตุอาจมาจากอะไร มันมาจากลิงก์ที่คุณคลิกเมื่อวานไหม? หรือปลั๊กอินที่เพิ่งติดตั้ง? แม้จะใช้เวลาในการทราบสาเหตุจริง แต่การมีความคิดเบื้องต้นจะช่วยให้คุณทำขั้นตอนสำคัญบางอย่างที่ช่วยในระยะสั้นได้ ความคิดนี้ยังได้มาจากข้อความเตือนที่ Google หรือผู้ให้บริการโฮสติ้งแสดงบนเว็บไซต์ที่ถูกแฮกของคุณ
ดังนั้น เพื่อป้องกันความเสียหาย ให้ล็อกอินเข้าสู่แดชบอร์ดผู้ดูแลระบบของเว็บไซต์ก่อน หากคุณไม่สามารถทำได้ แสดงว่าผู้โจมตีได้รีเซ็ตรหัสผ่านล็อกอินของคุณแล้ว ในสถานการณ์นี้ มีหลายวิธีในการกู้คืนรหัสผ่าน หากคุณใช้ CMS สำหรับเว็บไซต์ ฟีเจอร์รีเซ็ตรหัสผ่านอาจช่วยได้ มิฉะนั้น คุณยังสามารถรับรหัสผ่านเว็บไซต์ที่ถูกแฮกผ่าน FTP หรือโดยการรันคำสั่ง SQL บางอย่าง หากคุณใช้ผู้ให้บริการโฮสติ้ง ติดต่อฝ่ายบริการลูกค้าเพื่อกู้คืนการควบคุมเว็บไซต์ที่ถูกแฮก
ตอนนี้คุณได้รหัสผ่านแดชบอร์ดผู้ดูแลระบบแล้ว ให้ล็อกอินและ เปลี่ยนรหัสผ่านทั้งหมด (แดชบอร์ด, ฐานข้อมูล, FTP, ฯลฯ) สำหรับทุกผู้ใช้ ครั้งนี้ให้แน่ใจว่ารหัสผ่านทุกตัวมีความยาวเกิน 12 ตัวอักษร พร้อมการผสมผสานที่ดีระหว่างตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก ตัวเลข และสัญลักษณ์ ($, -, # ฯลฯ)
2. การควบคุมความเสียหาย (Damage Control)
ตอนนี้ให้ดำเนินการตามการเดาสเบื่องต้น และในขณะนี้ ให้ปิดใช้งานปลั๊กอิน ลบไฟล์ที่น่าสงสัย หรือรายชื่อผู้ใช้น่าสงสัย ฯลฯ สุดท้าย ให้ตั้งเว็บไซต์ที่ถูกแฮกให้อยู่ในโหมดบำรุงรักษา (Maintenance Mode) สำหรับผู้ใช้ หากคุณสงสัยว่ามีมัลแวร์หรือหน้าฟิชชิงถูกฝังในเว็บไซต์ (มองเห็นได้ในข้อความเตือนของ Google) ให้ทำให้เว็บไซต์ออฟไลน์ (Offline) เลยเพื่อปกป้องลูกค้าของคุณ
นอกจากนี้ ให้สื่อสารปัญหาไปยังลูกค้าผ่านแพลตฟอร์มโซเชียลมีเดีย เพราะการปิดบังเว็บไซต์ที่ถูกแฮกอาจทำให้สถานการณ์แย่ลง ภายหลังระหว่างการตรวจสอบเพิ่มเติม หากพบว่ามีการรั่วไหลข้อมูลลูกค้า ให้แจ้งเตือนลูกค้าให้รีเซ็ตรหัสผ่าน นอกจากนี้ ให้สร้างช่องทางแยกต่างหากเพื่อแก้ไขปัญหาของลูกค้า
3. ค้นหาการแฮก (Find the Hack)
ตอนนี้เราได้รักษาความปลอดภัยเว็บไซต์สำหรับระยะสั้นแล้ว ถึงเวลาสืบสวนสาเหตุของการถูกแฮก บางความเป็นไปได้ที่ต้องสืบสวนคือ:
- การถูกแฮกเกิดจากการโจมตีวิศวกรรมสังคม (Social Engineering) เช่น ฟิชชิง ฯลฯ ในกรณีนี้ ให้ถามว่าผู้ดูแลเว็บได้รับอีเมลที่ไม่ได้ขอมาหรือไม่
- มีข้อผิดพลาดในการกำหนดค่า (Configuration Error) จากผู้ดูแลเว็บ เช่น ทิ้งไฟล์รหัสผ่านแบบข้อความธรรมดา (Plaintext) บนเซิร์ฟเวอร์, สิทธิ์ไฟล์ไม่ถูกต้อง, รหัสผ่านอ่อนแอ ฯลฯ
- ตรวจสอบว่ามัลแวร์ซ่อนอยู่ในไฟล์ของคุณหรือไม่ หรือมีไฟล์น่าสงสัยใหม่ปรากฏบนเว็บไซต์เมื่อเร็วๆ นี้ อย่างไรก็ตาม ให้ระมัดระวังก่อนลบ เพราะบางไฟล์อาจถูกสร้างโดยระบบ
- ตรวจสอบการแก้ไขไฟล์ล่าสุด
- ช่องโหว่อาจอยู่ใน CMS ที่คุณใช้ โอกาสในการหาบั๊กในส่วนหลัก (Core) น้อยมาก ดังนั้น น่าจะเป็นธีมหรือปลั๊กอินใหม่ที่คุณใช้ ลองค้นหาช่องโหว่ที่รู้จักในเว็บ หรือใช้เครื่องมืออัตโนมัติหาบั๊กที่รู้จักในธีมและปลั๊กอิน WordPress ที่คุณใช้ หากคุณใช้ธีม Nulled เพื่อประหยัดค่าใช้จ่าย น่าจะเป็นสาเหตุหลักที่ทำให้เว็บไซต์ถูกแฮก
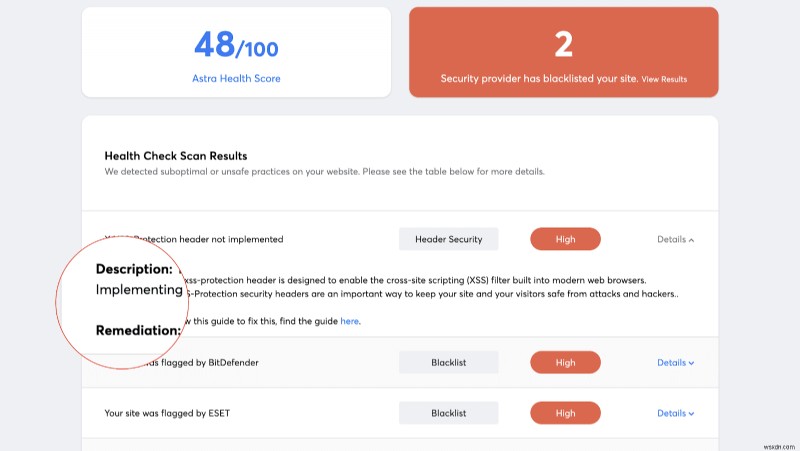
ความเป็นไปได้ยังมีอีกมากมาย ในการแคบขอบเขตสาเหตุจริง คุณยังสามารถใช้ Google Search Console หรือสแกนเนอร์อัตโนมัติฟรีบางตัว เช่น ของ Astra ได้
4. แก้ไขเว็บไซต์ที่ถูกแฮก (Fix the Website Hacked)
ก่อนทำความสะอาด ให้แน่ใจว่าคุณสำรองข้อมูลเว็บไซต์ที่ถูกแฮกไว้ก่อน ตอนนี้สำหรับการทำความสะอาดเว็บไซต์:
- แทนที่ไฟล์ที่ติดเชื้อกับไฟล์ต้นฉบับจากเว็บไซต์ทางการของ CMS ของคุณ ให้แน่ใจว่าเว็บไซต์ไม่พังระหว่างดำเนินการ
- ลบธีมและปลั๊กอิน Nulled ที่คุณใช้
- ทำความสะอาดฐานข้อมูลโดยค้นหาคำสแปมในตารางต่างๆ โดยใช้เครื่องมืออย่าง PHPMyAdmin
- ลบผู้ใช้น่าสงสัยที่คุณไม่ได้สร้าง
- ลบโค้ดอันตรายในไฟล์โดยเปิดด้วย Text Editor หากคุณไม่แน่ใจว่ามันทำอะไร ให้คอมเมนต์มันออก และขอความช่วยเหลือจากผู้เชี่ยวชาญด้านความปลอดภัย!
แม้จะพยายามทำความสะอาดแล้ว มัลแวร์บางครั้งอาจยังคงซ่อนอยู่และติดเชื้อซ้ำ มัลแวร์มักใช้ฟังก์ชันอย่าง base64(), str_rot13() ฯลฯ ดังนั้นการปิดใช้งานฟังก์ชันเหล่านี้อาจช่วยได้ แต่บางปลั๊กอินก็ใช้ฟังก์ชันเดียวกัน ดังนั้นให้แน่ใจว่าเว็บไซต์ทำงานได้หลังปิดใช้งานฟังก์ชันเหล่านี้ การกำจัดมัลแวร์ไม่ใช่งานของผู้ใช้ทั่วไป ดังนั้น หากติดเชื้อซ้ำ ให้ติดต่อผู้เชี่ยวชาญเพื่อกำจัดมัลแวร์
5. เตรียมพร้อมสำหรับอนาคต (Be Prepared for Future)
สุดท้าย หลังจากทำความสะอาดเสร็จ ให้แน่ใจว่าคุณลบเว็บไซต์ออกจากรายการดำของเครื่องมือค้นหาต่างๆ นอกจากนี้ การทำตามขั้นตอนบางอย่างเพื่อเพิ่มความปลอดภัย (Harden) ของเว็บไซต์อาจป้องกันการโจมตีในอนาคตได้:
- อัปเดตเว็บไซต์, เซิร์ฟเวอร์, ปลั๊กอิน ฯลฯ ให้เป็นปัจจุบันเสมอ
- ให้แน่ใจว่าตั้งค่าสิทธิ์ที่เหมาะสมสำหรับไฟล์และโฟลเดอร์ทั้งหมด
- สำรองข้อมูลเว็บไซต์ไว้ในสถานที่อื่นนอกเหนือจากเซิร์ฟเวอร์เสมอ
- ลดจำนวนบัญชีผู้ดูแลระบบให้น้อยที่สุด และให้แน่ใจว่าทุกบัญชีใช้รหัสผ่านสุ่มที่ปลอดภัย
- ทำการตรวจสอบความปลอดภัยเว็บไซต์แบบเต็มรูปแบบ (Full Security Audit) และแก้ไขช่องโหว่ เช่น พอร์ตเปิด, การกำหนดค่าเซิร์ฟเวอร์ผิดพลาด ฯลฯ ที่พบ
- ใช้ไฟร์วอลล์หรือโซลูชันความปลอดภัยประเภทใดประเภทหนึ่ง เพื่อป้องกันการถูกแฮกในอนาคต
สรุป
การทำความสะอาดเว็บไซต์ที่ถูกแฮกเป็นกระบวนการที่ซับซ้อนและใช้เวลานาน ดังนั้น จำเป็นต้องมีการผสมผสานที่เหมาะสมระหว่างอัตโนมัติและความเชี่ยวชาญด้วยมือ บทความนี้ครอบคลุมเฉพาะเทคนิคการทำความสะอาดพื้นฐานเท่านั้น ยังมีอะไรมากกว่านี้อีกมาก อีกทั้ง หากคุณเป็นมือใหม่ ไม่แนะนำให้คุณทำกระบวนการกำจัดมัลแวร์ด้วยตัวเองทั้งหมด การเปลี่ยนแปลงเล็กน้อยที่ผิดพลาด เช่น ช่องว่าง (Space) ก็อาจทำให้เว็บไซต์พังทั้งหมดได้ ดังนั้น จ้างบริษัทความปลอดภัยทำงานแทน ขณะที่คุณดื่มกาแฟและผ่อนคลาย ผู้เชี่ยวชาญของ Astra แก้ไขเว็บไซต์ที่ถูกแฮกในเวลาที่สั้นที่สุด น้อยกว่า 4 ชั่วโมง ด้วยแผนที่ราคาถึงมือแม้สำหรับเว็บไซต์ขนาดเล็ก และภาระผูกพัน 1 ปีในการดูแลความปลอดภัยเว็บไซต์ของคุณ ปัญหาด้านความปลอดภัยจะกลายเป็นเรื่องของอดีตเร็วๆ นี้
