

หากคีย์เวิร์ดญี่ปุ่นปรากฏในผลการค้นหาของเว็บไซต์คุณโดยไม่คาดคิด อาจทำให้สับสนได้ แต่สาเหตุมักมาจากมัลแวร์ที่ติดตั้งอยู่ในเว็บไซต์
แฮกคีย์เวิร์ดญี่ปุ่น (Japanese Keyword Hack) เป็นปัญหาที่ซับซ้อนหลายด้าน เจ้าของเว็บไซต์มักเผชิญอาการต่างๆ ในตอนแรก เช่น เข้าสู่ระบบไม่ได้ ถูกเปลี่ยนเส้นทาง (redirect) เมื่อเข้าถึงเว็บไซต์เอง มีผู้ใช้ไม่รู้จักถูกเพิ่มใน Google Search Console หรือรายได้จากโฆษณาลดลง อาการที่ชัดเจนที่สุดคือ ข้อความญี่ปุ่นปรากฏในผลการค้นหา
ขั้นตอนแรกที่ต้องทำคือ สแกนเว็บไซต์ WordPress จากนั้นจึงดำเนินการกำจัดมัลแวร์ การแก้ไขแฮก SEO ภาษาญี่ปุ่นเป็นเรื่องยาก และผู้ใช้หลายคนพบว่าปัญหานี้มักเกิดซ้ำ
ในบทความนี้ เราจะแนะนำวิธีกำจัดแฮกคีย์เวิร์ดญี่ปุ่นออกจากเว็บไซต์ WordPress อย่างถาวร พร้อมกันกับการป้องกันไม่ให้เกิดขึ้นอีก
สรุปสั้น: กำจัดสแปมคีย์เวิร์ดญี่ปุ่นจาก WordPress ภายใน 5 นาที ติดตั้ง MalCare ซิงค์เว็บไซต์ และเสร็จสิ้น MalCare ทำความสะอาดเว็บไซต์และป้องกันการถูกแฮกซ้ำ เป็นโซลูชันความปลอดภัย WordPress อールอินวันสำหรับความรู้สึกสบายใจอย่างยั่งยืน
แฮกคีย์เวิร์ดญี่ปุ่นคืออะไร
แฮกคีย์เวิร์ดญี่ปุ่นเป็นการติดเชื้อมัลแวร์ที่駭客 (แฮกเกอร์) ฉีดข้อความสแปมญี่ปุ่นเข้าไปในหน้าเว็บ เมื่อหน้าเว็บถูก Google จัดทำดัชนี ลักษณะการปรากฏในผลการค้นหาจะถูกจัดการ ทำให้เว็บไซต์เริ่มจัดอันดับสำหรับคีย์เวิร์ดญี่ปุ่น

การโจมตี SEO ภาษาญี่ปุ่นคล้ายกับแฮกยา (Pharma Hack) และแฮกสแปม SEO เพราะฉีดคีย์เวิร์ดสแปมและหน้าสแปมเข้าไปในเว็บไซต์เพื่อเพิ่มอันดับของเว็บไซต์อื่น นี่คือกลยุทธ์ทั่วไปของแฮกเกอร์ เพราะต้องการโปรโมทเว็บไซต์และผลิตภัณฑ์ที่ไม่ได้รับอนุญาตภายใต้นโยบาย Google Ads หรือการค้นหา เช่น ผลิตภัณฑ์หรือบริการตลาดเทา/ผิดกฎหมาย มัลแวร์ยังสามารถเปลี่ยนเส้นทางผู้ใช้ไปยังเว็บไซต์สแปมได้อีกด้วย
ปัญหาคือ ผู้เยี่ยมชมทั่วไปไม่รู้ว่าคุณเป็นเหยื่อมัลแวร์ จึงอาจเชื่อมโยงแบรนด์กับประสบการณ์ที่แย่ แม้ผู้เยี่ยมชมรู้ว่าเป็นมัลแวร์ ก็มักกลัวจะติดมัลแวร์บนอุปกรณ์ของตนและออกจากเว็บไซต์ทันที ทั้งสองกรณี เว็บไซต์และแบรนด์ของคุณเสียเปรียบ
อาการของแฮก SEO ภาษาญี่ปุ่นบนเว็บไซต์ WordPress
อาการบ่งชี้ชัดเจนของแฮกคีย์เวิร์ดญี่ปุ่นคือ ตัวอักษรญี่ปุ่นในผลการค้นหาของเว็บไซต์ แต่หากคุณไม่ค่อยตรวจสอบผลการค้นหาบ่อย ยังมีอาการอื่นที่สังเกตได้
- ตัวอักษรญี่ปุ่นในผลการค้นหาของเว็บไซต์ อาการที่ชัดเจนที่สุด และน่าประหลาดใจ หากคลิกเข้าไปจากผลค้นหา อาจเห็นเว็บไซต์ปกติ หรือหน้า 404 error เราจะอธิบายสาเหตุในภายหลัง
- หน้าสแปมจำนวนมากถูกเพิ่ม เข้าเว็บไซต์ บางครั้งถึงหลายแสนหน้า สังเกตได้จากผลการค้นหาหรือตาราง wp_posts ในฐานข้อมูล
- แฮกเกอร์มักเพิ่มตัวเองใน Google Search Console เพื่อควบคุมการกำหนดเป้าหมายทางภูมิศาสตร์และผลลัพธ์แผนผังเว็บไซต์ จะได้รับอีเมลแจ้งเตือนว่ามีผู้ยืนยันตัวตนเป็นเจ้าของเว็บไซต์ หากเป็นพฤติกรรมที่ไม่คาดคิด แสดงว่ามีมัลแวร์
- Google Search Console จะแจ้งเตือน ปัญหาด้านความปลอดภัย บนเว็บไซต์
- การเปลี่ยนเส้นทาง (Redirects) ไปยังเว็บไซต์อื่นจากหน้าสแปม
- การร้องเรียนจากผู้เยี่ยมชม ที่พบเนื้อหาสแปมหรือไม่พึงประสงค์
- เว็บโฮสต์อาจระงับเว็บไซต์ หากตรวจพบมัลแวร์ ทำให้การจัดการแฮกคีย์เวิร์ดญี่ปุ่นยากขึ้น
มัลแวร์ถูกออกแบบมาให้ไม่สม่ำเสมอ จึงอาจเห็นเพียงบางอาการ ไม่ใช่ทั้งหมด แม้ข้อผิดพลาดในการเขียนโค้ดอาจก่อให้เกิดอาการเหล่านี้ แต่เป็นไปได้น้อย ควรตรวจสอบให้แน่ใจว่าเว็บไซต์ติดเชื้อหรือไม่
การวินิจฉัยสแปมคีย์เวิร์ดญี่ปุ่นบนเว็บไซต์
มัลแวร์ไม่ได้มีสัญญาณเตือนตลอดเวลา ผู้คนมักรู้ว่าถูกแฮกหลังจากผ่านไปพักหนึ่ง ปัญหาคือ ยิ่งมัลแวร์อยู่ยาวนาน ยิ่งก่อให้เกิดความเสียหายรุนแรง
เราเคยเห็น Google ยกเลิกการจัดทำดัชนีเว็บไซต์ และเว็บโฮสต์ระงับเว็บไซต์ที่มีมัลแวร์ — นั่นเพียงปลายหิมาลัย คุณอาจสูญเสียเว็บไซต์ทั้งหมดจากมัลแวร์ที่พลาด ตรวจพบมัลแวร์เร็วที่สุดจึงสำคัญมาก มีหลายวิธีทำได้
สแกนเว็บไซต์หามัลแวร์
วิธีเดียวที่แน่ชัดที่จะรู้ว่าเว็บไซต์ถูกแฮกคือการสแกน สแกนเนอร์จะตรวจสอบไฟล์และฐานข้อมูลหามัลแวร์ แต่สแกนเนอร์ไม่ได้ทำงานเหมือนกันทุกตัว ผลลัพธ์อาจแตกต่างกัน ขึ้นอยู่กับวิธีการทำงานและสิ่งที่สแกน
สแกนลึก (Deep Scan) เว็บไซต์ด้วย MalCare
ค้นพบทุกกรณีของแฮกคีย์เวิร์ดญี่ปุ่นบนเว็บไซต์ภายในนาทีด้วย MalCare สแกนเนอร์ตรวจสอบทุกไฟล์และทุกตารางฐานข้อมูลหาโค้ดมัลแวร์และประตูหลัง (backdoors) หากมีมัลแวร์บนเว็บไซต์ ไม่ว่าจะซ่อนแค่ไหน MalCare จะหาเจอ
เราแนะนำ MalCare เพราะ:
- สแกนฐานข้อมูลและไฟล์ของเว็บไซต์
- ค้นพบมัลแวร์และประตูหลัง
- การสแกนไม่ส่งผลต่อประสิทธิภาพเว็บไซต์
- ใช้อัลกอริทึมขั้นสูงในการสแกน
- ใช้งานฟรีโดยสมบูรณ์
สแกนเนอร์ของ MalCare ใช้อัลกอริทึมที่แข็งแกร่งในการตรวจจับมัลแวร์ ซึ่งเกินกว่าการจับคู่ไฟล์ (file matching) ที่สแกนเนอร์มัลแวร์อื่นทำ ดังนั้น จึงตรวจจับมัลแวร์ได้ทั้งหมด — สำคัญมากในกรณีแฮกคีย์เวิร์ดญี่ปุ่น — และมีโอกาสเกิด false positives (บлагบจบ) น้อยกว่า
การใช้สแกนเนอร์ออนไลน์
เป็นเครื่องมือวินิจฉัยระดับแรก สามารถใช้สแกนเนอร์ออนไลน์ตรวจสอบมัลแวร์ได้ ในกรณีแฮกคีย์เวิร์ดญี่ปุ่น สแกนเนอร์ออนไลน์จะตรวจพบมัลแวร์แน่นอน เพราะโค้ดสแปมอยู่ในส่วนที่มองเห็นได้ของเว็บไซต์ Sucuri SiteCheck จะแสดงโค้ดต่อไปนี้ หากตรวจพบสแปมคีย์เวิร์ดญี่ปุ่น:
spam-seo?japanese.0ข้อจำกัดของสแกนเนอร์ออนไลน์คือ ความสามารถจำกัด สามารถเข้าถึงเฉพาะ frontend ของเว็บไซต์ เช่น โพสต์ หน้า คอมเมนต์จากฐานข้อมูล และโฟลเดอร์อัปโหลดจากไฟล์ ไฟล์หลักของ WordPress และส่วนสำคัญอื่นๆ ไม่สามารถเข้าถึงได้จากภายนอกเพื่อเหตุผลด้านความปลอดภัย ดังนั้น สแกนเนอร์ออนไลน์จึงไม่สามารถสแกนส่วนนั้นหามัลแวร์ได้
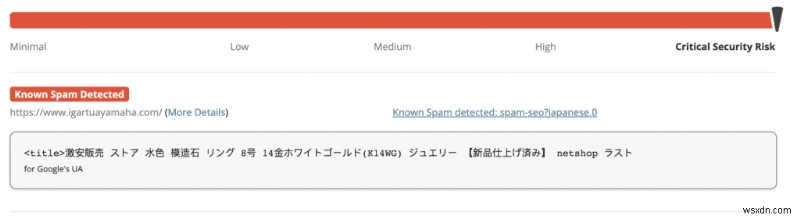
อย่างไรก็ตาม มัลแวร์สามารถและมักจะอยู่ในโฟลเดอร์หลักของ WordPress ดังนั้น สแกนเนอร์ออนไลน์จึงไม่คาดหวังให้ได้ภาพครบถ้วน
การสแกนด้วยตนเอง
วิธีที่ไม่มีประสิทธิภาพที่สุดคือ สแกนด้วยตนใจโดยตรวจสอบไฟล์ โฟลเดอร์ และฐานข้อมูลหามัลแวร์ ตามที่กล่าวไว้ มัลแวร์อาจอยู่ที่ไหนก็ได้ แฮกเกอร์ต้องการซ่อนมัลแวร์ให้นานที่สุด และจะหาวิธีหลบเลี่ยงการตรวจจับ
ในกรณีแฮกคีย์เวิร์ดญี่ปุ่น สามารถเห็นแนวโน้มนี้จากผลการค้นหา Google ลองคลิกลิงก์ที่มีตัวอักษรญี่ปุ่น จะเห็นเว็บไซต์ปกติ หรือหน้า 404 แฮกเกอร์ใช้เทคนิค Cloaking เพื่อสร้างความขัดแย้งทางการรับรู้ ทำให้คุณหลุดหลุด
ดูตัวอย่างต่อไปนี้:
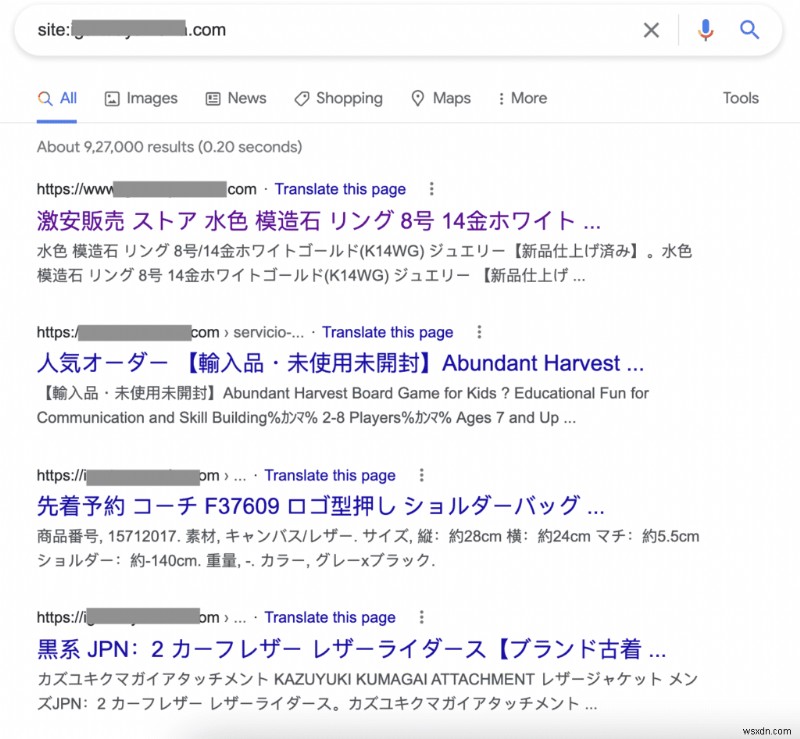
ภาพด้านบนแสดงผลการค้นหาเต็มไปด้วยตัวอักษรญี่ปุ่น ภาพด้านล่างคือสิ่งที่ผู้ใช้ รวมถึงแอดมินเว็บไซต์ เห็นเมื่อคลิกเข้าไปที่ผลลัพธ์แรก
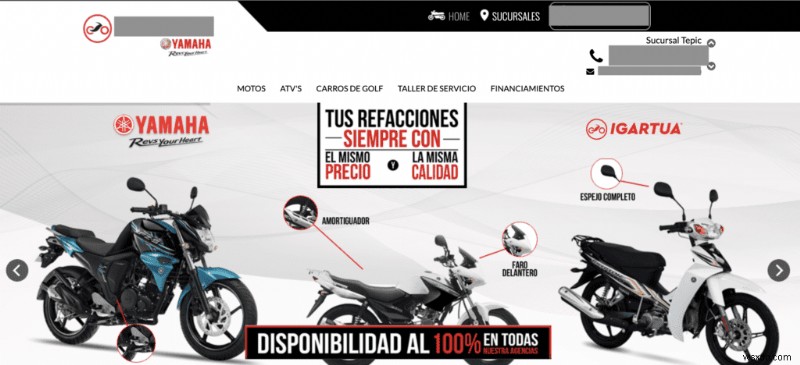
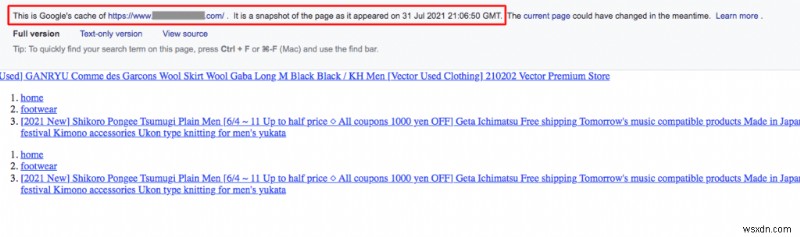
ดูเหมือนปกติโดยสิ้นเชิง ไม่มีตัวอักษรญี่ปุ่นเลย แต่หากใช้โค้ดเล็กน้อยหลอกเว็บไซต์ให้คิดว่าคุณคือ Googlebot ไม่ใช่มนุษย์ จะเห็นหน้านี้แทน:
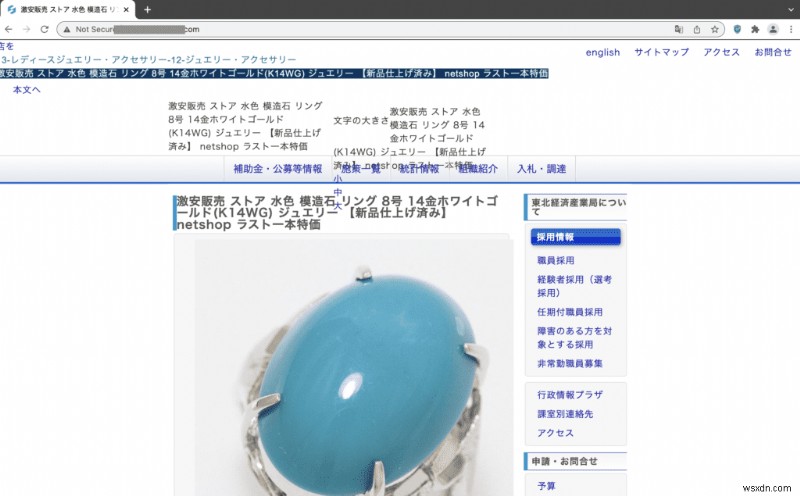
แตกต่างมากใช่ไหม? นี่คือตัวอย่างของ Cloaking ที่ซ่อนสแปม SEO ญี่ปุ่นได้อย่างมีประสิทธิภาพจากแอดมินเว็บไซต์นานหลายเดือน
แฮกเกอร์ใช้วิธีหลายอย่างในการแปลงรูปมัลแวร์บนเว็บไซต์ ดังนั้น วิธีที่ดีที่สุดในการตรวจจับการแฮกคือ สแกนด้วย MalCare
การวินิจฉัยอื่นๆ
การสแกนลึกด้วย MalCare เป็นวิธีตรวจจับที่ทำงานได้ด้วยตัวมันเอง หากไม่ต้องการสแกนลึก การวินิจฉัยอื่นๆ นี้ช่วยตัดสินใจได้ว่าเว็บไซต์มีแฮกคีย์เวิร์ดญี่ปุ่นหรือไม่
- ตรวจสอบ ผลการค้นหาของเว็บไซต์ โดยใช้ site:mysiteurl.com เพื่อดูผลลัพธ์ที่เกี่ยวข้องกับโดเมน หากเห็นหน้าที่คุณไม่ได้สร้าง แสดงว่าโดนติดสแปม SEO สำหรับมัลแวร์คีย์เวิร์ดญี่ปุ่นเฉพาะ ใช้ site:mysiteurl.com japan เพื่อค้นหาหลักฐาน

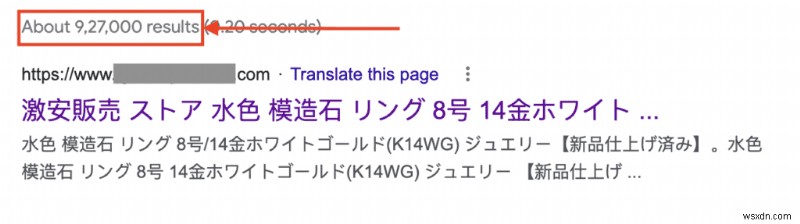
- ตรวจสอบ จำนวนผลการค้นหา ว่าตรงกับจำนวนหน้าจริงของเว็บไซต์หรือไม่ การโจมตีคีย์เวิร์ดญี่ปุ่นเพิ่มหน้าเว็บไซต์มากถึงหลายแสนหน้า หากเว็บไซต์ปกติมี 40 ผลลัพธ์ แต่กลายเป็น 800,000 ผลลัพธ์ แสดงว่าโดนแฮก
- ตรวจสอบ ผู้ใช้ใน Google Search Console ของเว็บไซต์ หากพบผู้ใช้แปลกที่ไม่รู้จัก ตรวจสอบแผนผังเว็บไซต์ (sitemap) อาจมีอีกตัวที่ต่างจากที่คุณเพิ่ม ไฟล์ sitemap ใหม่ที่เพิ่มโดยผู้ใช้ไม่ได้รับอนุญาต จะมีหน้าสแปมแน่นอน
- ตรวจสอบแท็บ Security Issues ใน Search Console ว่า Google ตรวจพบเนื้อหา đángสงสัยหรือหลอกลวงขณะรวบรวมข้อมูลเว็บไซต์หรือไม่

- อาจมี ไฟล์ .htaccess มากกว่าหนึ่งไฟล์ ซึ่งเป็นสาเหตุของการ redirect หากผู้เยี่ยมชมประสบปัญหา เว็บไซต์ควรมีไฟล์ .htaccess เพียงไฟล์เดียว
- ใช้ URL Inspection Tool ตรวจสอบเนื้อหาที่ถูก Cloaking หากหน้าสแปมแสดง error 404 ด้วยเครื่องมือนี้ คุณจะเห็นว่าหน้าเว็บไซต์ไม่พร้อมใช้งานจริงๆ หรือใช้ Cloaking แสดงเวอร์ชันต่างกันให้ Googlebot Cloaking ถือเป็นการปฏิบัติหลอกลวงโดย Google จะทำให้สูญเสียอันดับ SEO และトラフィック (traffic) อินทรีย์
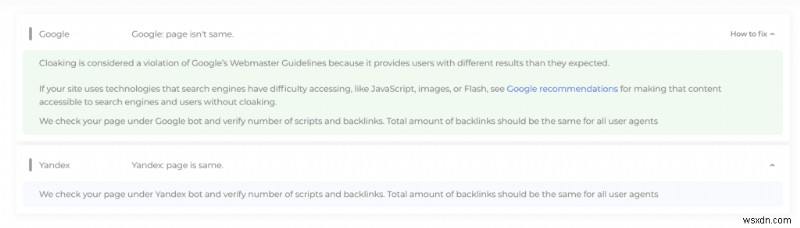
ตามที่กล่าวไว้ แฮกเกอร์ทำทุกอย่างเพื่อให้แอดมินเว็บไซต์ไม่พบมัลแวร์นานที่สุด แฮกคีย์เวิร์ดญี่ปุ่นไม่ใช่ข้อยกเว้น แม้จะมีอาการชัดเจน มัลแวร์แพร่กระจายไปเกือบทุกส่วนของเว็บไซต์ และเป็นเชื้อโรคที่กำจัดยาก ทำให้แอดมินที่ไม่มีประสบการณ์ติดอยู่กับมัลแวร์นาน
วิธีแก้ไขแฮกคีย์เวิร์ดญี่ปุ่น
เมื่อยืนยันแล้วว่าเว็บไซต์ถูกแฮก ขั้นตอนสำคัญต่อไปคือ กำจัดให้เร็วที่สุด มัลแวร์ก่อให้เกิดความเสียหายที่รุนแรงขึ้นแบบเอ็กซ์โพเนนเชียล ยิ่งเวลาที่อยู่บนเว็บไซต์ยาว
มี 3 วิธีในการกำจัดแฮกคีย์เวิร์ดญี่ปุ่นบนเว็บไซต์ WordPress:
- ใช้ปลั๊กอินความปลอดภัยทำความสะอาด
- จ้างผู้เชี่ยวชาญความปลอดภัย WordPress
- กำจัดด้วยตนเอง
1. [แนะนำ] ใช้ MalCare กำจัดแฮกคีย์เวิร์ดญี่ปุ่น
วิธีที่เร็วที่สุดและมีประสิทธิภาพที่สุดในการกำจัดมัลแวร์คือใช้ MalCare เป็นปลั๊กอินความปลอดภัยชั้นนำสำหรับ WordPress จะจัดการโค้ดอันตรายได้อย่างรวดเร็ว

MalCare ใช้ระบบอัจฉริยะตรวจจับและกำจัดมัลแวร์ พร้อมรักษาเว็บไซต์ให้สมบูรณ์ ปลั๊กอินทำงานเร็วผ่านไฟล์หลัก ไฟล์ปลั๊กอินและธีม และฐานข้อมูล สำคัญคือ ไม่ต้องรอเกิน 5 นาทีเว็บไซต์ก็จะปราศจากมัลแวร์
เพียงแค่:
- ติดตั้ง MalCare บนเว็บไซต์ WordPress และเปิดใช้งานปลั๊กอิน
- รอให้เว็บไซต์ซิงค์กับเซิร์ฟเวอร์ของเรา รวมถึงการสแกนครั้งแรก
- เมื่อแสดงผลการสแกนแล้ว คลิก Auto-clean เพื่อกำจัดมัลแวร์อย่างสมบูรณ์
เพียงเท่านี้ ในไม่กี่นาที เว็บไซต์ WordPress ของคุณจะสะอาดสมบูรณ์ และคุณสามารถดำเนินการแก้ไขความเสียหายจากการแฮกได้ หากใช้ MalCare สแกนแล้ว ต้องแค่อัปเกรดเพื่อทำความสะอาด เว็บไซต์จะได้รับการป้องกัน 1 ปี และเข้าถึงผู้เชี่ยวชาญความปลอดภัย WordPress ระดับนำได้
ทำไมต้องเลือก MalCare?
- กำจัดเฉพาะมัลแวร์ ข้อมูลและโค้ดที่ดีจะไม่ถูกสัมผัส
- กำจัดประตูหลัง (backdoors) ป้องกันการโดนแฮกซ้ำ ประตูหลังช่วยให้แฮกเกอร์ติดเชื้อมัลแวร์ซ้ำได้ทันทีหลังทำความสะอาด บริการทำความสะอาดหลายแห่งล้มเหลวในจุดนี้ ทำให้ค่าใช้จ่ายเพิ่มขึ้นจากการติดเชื้อซ้ำ
- ตรวจจับช่องโหว่ในปลั๊กอินและธีมที่แฮกเกอร์อาจโจมตี
- มีไฟร์วอลล์รวม (integrated firewall) ป้องกันช่องโหว่ WordPress ทั่วไป เช่น SQL Injection, XSS, Remote Code Injection และบล็อกบอทไม่ดีจากประเทศหรืออุปกรณ์ต่างๆ
MalCare ป้องกันเว็บไซต์กว่า 100,000 ไซต์ด้วยไฟร์วอลล์ และเรียนรู้จากการโจมตีที่เกิดขึ้นบนทุกไซต์ ดังนั้น เว็บไซต์ของคุณจึงได้รับการป้องกันไม่เพียงจากการโจมตีโดยตรง แต่ยังรวมถึงการโจมตีที่อาจเกิดขึ้นในอนาคต
2. ใช้บริการกำจัดมัลแวร์ทำความสะอาดเว็บไซต์
ทางเลือกที่ดีเป็นอันดับสองคือ ใช้บริการกำจัดมัลแวร์โดยผู้เชี่ยวชาญ
บางครั้งไม่สามารถติดตั้งปลั๊กอินได้ เว็บโฮสต์อาจระงับเว็บไซต์ หรือเว็บไซต์ redirect ทำให้เข้าถึง wp-admin ไม่ได้ ในกรณีเหล่านี้ ช่วยเหลือจากผู้เชี่ยวชาญเป็นทางออกที่ดี
ที่ MalCare เรามีบริการกำจัดมัลแวร์ฉุกเฉินสำหรับสถานการณ์เหล่านี้ ผู้เชี่ยวชาญจะแนะนำขั้นตอนการควบคุมเข้าถึงเว็บไซต์กลับมาจากเว็บโฮสต์ และกำจัดมัลแวร์
คุณยังสามารถติดต่อผู้เชี่ยวชาญความปลอดภัยภายนอกได้ แต่โปรดทราบว่าพวกเขาจะจัดตารางตามว่าง อาจต้องรอหลายวันก่อนจะได้การแก้ไข นอกจากนี้ บริการกำจัดมัลแวร์มีค่าใช้จ่ายสูง เพราะคิดค่าบริการต่อครั้ง และไม่รับประกันกันการติดเชื้อซ้ำ ค่าใช้จ่ายจึงอาจสูงขึ้นเรื่อยๆ
3. วิธีกำจัดแฮกคีย์เวิร์ดญี่ปุ่นด้วยตนเอง
เป็นไปได้ทางทฤษฎีที่จะกำจัดมัลแวร์ด้วยตนเองจาก WordPress แต่ไม่ได้หมายความว่าควรทำ ผู้ดูแลที่ลองทำความสะอาดด้วยตนเอง มักพบว่าแฮกเกิดซ้ำทันที เพราะมัลแวร์ไม่ถูกกำจัดหมด หรือเว็บไซต์เสียหายเพราะลบโค้ดที่ดีโดยไม่ได้ตั้งใจ ทุกกรณีทำให้หงุดหงิดและโอกาสสำเร็จน้อย
จากการเห็นเว็บไซต์หลายร้อยไซต์ในสภาพแย่ เราไม่แนะนำการกำจัดมัลแวร์ด้วยตนเอง
ขั้นตอนการกำจัดแฮกคีย์เวิร์ดญี่ปุ่นจากเว็บไซต์
1. ควบคุมเข้าถึงเว็บไซต์กลับมา
หากเว็บโฮสต์ระงับบัญชี นี่คือสิ่งแรกที่ต้องทำ มิฉะนั้น ข้ามไปขั้นตอนถัดไป ขอให้เว็บโฮสต์ Whitelist IP ของคุณ เพื่อเข้าถึงเว็บไซต์ทำความสะอาดได้
นอกจากนี้ เว็บโฮสต์ระงับบัญชีจากข้อมูลสแกนเนอร์มัลแวร์ของพวกเขา ขอข้อมูลนั้นมา เนื่องจากอาจเป็นจุดเริ่มต้นในการทำความสะอาด
2. สำรองข้อมูลเว็บไซต์ (Backup)
สำรองข้อมูลเว็บไซต์แบบเต็มรูปแบบก่อนทำการเปลี่ยนแปลงใดๆ การสำรองเต็มรูปแบบรวมถึง ไฟล์และโฟลเดอร์หลักของ WordPress ไฟล์และโฟลเดอร์ปลั๊กอินและธีม และฐานข้อมูล สามารถใช้ cPanel File Manager และ phpMyAdmin ดาวน์โหลดสำรองข้อมูล แต่เราแนะนำปลั๊กอินสำรองข้อมูลเฉพาะเจาะจง หากเว็บไซต์ใหญ่มาก จะมีปัญหาในการกู้คืนฐานข้อมูลผ่าน cPanel ปลั๊กอินสำรองข้อมูลจึงเป็นตัวเลือกที่ดีที่สุด
3. ดาวน์โหลด WordPress, ปลั๊กอิน และธีมจากที่เก็บอย่างเป็นทางการ (Repository)
ทำรายการปลั๊กอินและธีมที่ติดตั้งอยู่ พร้อมเวอร์ชัน สำคัญเพราะจะใช้โค้ดเหล่านี้เปรียบเทียบหามัลแวร์ในโค้ดของเว็บไซต์ WordPress ก็เช่นกัน ควรใช้เวอร์ชันล่าสุดของทุกอย่าง แต่ไม่ใช่ทุกกรณี
หมายเหตุ: หากมีซอฟต์แวร์ Nulled (แฮกลิขสิทธิ์) บนเว็บไซต์ นี่คือเวลาทิ้งมันทิ้ง ซอฟต์แวร์ Nulled เป็นการเชิญชวนมัลแวร์ แฮกเกอร์แฮกลิขสิทธิ์ปลั๊กอินและธีมพรีเมียม แจกฟรีเพื่อแฝงมัลแวร์ จำไว้ ไม่มีอาหารกลางวันฟรีในโลกนี้
4. ติดตั้ง WordPress ใหม่ (Reinstall)
ไฟล์และโฟลเดอร์หลักของ WordPress บางส่วนไม่ค่อยเปลี่ยนแปลง จึงสามารถแทนที่ได้ทันที: /wp-admin และ /wp-includes
ต่อไป ตรวจสอบไฟล์ต่อไปนี้หาโค้ดที่ดูแปลก ไม่มีในการติดตั้งสะอาดที่ดาวน์โหลดมา: index.php, wp-config.php, wp-settings.php, wp-load.php, และ .htaccess
โค้ดที่ดูแปลกอาจเป็นสคริปต์ PHP ที่ไม่อยู่ในที่เหมาะสม หรือมีเนื้อหาแปลก ไม่มีชุดตัวอักษรเฉพาะเจาะจงระบุมัลแวร์ด้วยตาเปล่า หากเว็บโฮสต์ให้รายการไฟล์ที่ถูกแฮกมา จากขั้นตอนแรก 可用那些信息来判断 哪些代码是恶意的
โฟลเดอร์ /wp-uploads ไม่ควรมีไฟล์ PHP เลย ดังนั้น ไฟล์ PHP ที่พบที่นั่นสามารถลบได้ทันทีโดยไม่ต้องคิด
ขณะทำความสะอาดโค้ด หากไม่แน่ใจ 100% ว่าเป็นโค้ดดีหรือแย่ ให้คอมเมนต์โค้ดออก (ถ้าอยู่ในไฟล์) หรือเปลี่ยนนามสกุลไฟล์เป็นอะไรที่ไม่สามารถรันได้ (non-executable) วิธีนี้ทำให้มัลแวร์ที่เป็นไปได้ใช้งานไม่ได้ แต่ไม่ได้ลบมัน ถ้ากลับพบว่าเป็นโค้ดดี สามารถย้อนกลับการเปลี่ยนแปลงได้เร็ว
5. ทำความสะอาดปลั๊กอินและธีม
โฟลเดอร์ /wp-content จะมีไฟล์และโฟลเดอร์ปลั๊กอินและธีม คล้ายกับที่ทำกับการติดตั้ง WordPress ให้ตรวจสอบทุกอย่างอย่างละเอียดหาโค้ดและไฟล์ที่น่าสงสัย
ต้องระวังตรงนี้ เพราะไม่ใช่ความแตกต่างทั้งหมดเป็นสิ่งร้าย การปรับแต่ง (customizations) ที่คุณทำกับปลั๊กอินและธีมจะแสดงเป็นความแตกต่างเช่นกัน และเป็นส่วนของเว็บไซต์ที่คุณต้องการเก็บไว้ หากการปรับแต่งไม่ใช่ปัญหา และข้อมูลของส่วนขยายไม่สำคัญ ตัวเลือกที่ง่ายกว่าคือ แทนที่ปลั๊กอินหรือธีมทั้งตัว
6. กำจัดมัลแวร์จากฐานข้อมูล
เมื่อไฟล์สะอาดแล้ว ต้องกำจัดมัลแวร์จากฐานข้อมูล ในกรณีแฮกคีย์เวิร์ดญี่ปุ่น งานนี้ไม่ใช่ง่าย ตัวทำหน้าที่หลักของมัลแวร์นี้คือเติมหน้าสแปมเข้าเว็บไซต์ ตรวจสอบตาราง wp_posts หาหน้าเหล่านี้ หากติดเชื้อ อาจเห็นหน้าสแปมหลายแสนหน้า เพิ่มจากที่มีอยู่เดิม
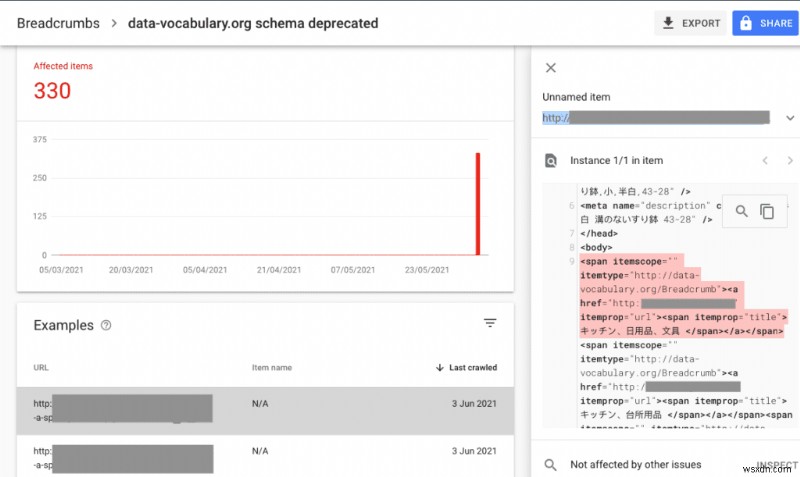
มัลแวร์นี้ยังแสดงอาการแฮก Redirect บ้าง ซึ่งเป็นอีกเรื่องหนึ่ง ดูวิธีกำจัดมัลแวร์ Redirect ในคู่มือเฉพาะของเรา
7. ตรวจสอบ Root หาไฟล์น่าสงสัย
ทั้งหมดข้างต้น — WordPress หลัก, ปลั๊กอิน, ธีม — มักอยู่ในโฟลเดอร์ public_html นี่คือโฟลเดอร์ราก (root folder) ของเว็บไซต์ และอาจมีไฟล์มัลแวร์ที่ทำงานด้วยตัวมันเอง ไฟล์ที่ไม่รู้จักไม่ได้หมายความว่าทั้งหมดเป็นมัลแวร์ แต่ควรตรวจสอบเผื่อไว้
8. กำจัดประตูหลัง (Backdoors) ทั้งหมด
ประตูหลังเป็นสับประเภทของมัลแวร์ ที่อนุญาตให้แฮกเกอร์เข้าถึงเว็บไซต์ได้อีกครั้ง แม้มัลแวร์จะถูกกำจัดแล้ว ทำงานโดยการหลีกเลี่ยงหน้าล็อกอิน
ประตูหลังอาจอยู่ที่ไหนก็ได้ เหมือนมัลแวร์ ฟังก์ชันที่ต้องระวังในโค้ด ได้แก่: eval, base64_decode, gzinflate, preg_replace, และ str_rot13
ฟังก์ชันเหล่านี้เปิดโอกาสให้เข้าถึงเว็บไซต์จากภายนอก แต่ไม่ได้หมายความว่าทั้งหมดเป็นสิ่งร้าย อาจเป็นส่วนหนึ่งของโค้ดปลั๊กอิน แต่ใช้ในทางที่ถูกต้องนานา
9. อัปโหลดไฟล์และฐานข้อมูลที่ทำความสะอาดแล้ว
เมื่อทำความสะอาดมัลแวร์จากไฟล์และฐานข้อมูลเสร็จ ต้องแทนที่โค้ดที่ติดเชื้อบนเว็บไซต์ด้วยเวอร์ชันสะอาดที่เตรียมไว้
ใช้ cPanel ได้ ใช้ File Manager ลบไฟล์เดิมและอัปโหลดไฟล์สะอาด ใช้ phpMyAdmin ทำอย่างเดียวกับฐานข้อมูล แต่ก่อนขั้นตอนนี้ ต้องแน่ใจว่ามีการสำรองข้อมูลเว็บไซต์แบบเต็มรูปแบบ หากการทำความสะอาดมีปัญหา การสำรองข้อมูลคือสิ่งเดียวที่ช่วยเว็บไซต์ได้
ฐานข้อมูลขนาดใหญ่ยากที่จะกู้คืนผ่าน cPanel เราแนะนำใช้ SFTP กระบวนการช้า แต่โอนสำเร็จในที่สุด
10. ตรวจสอบปลั๊กอินและธีม
อัปโหลดไฟล์และฐานข้อมูลสะอาดแล้ว เว็บไซต์โหลดได้ นี่เป็นสัญญาณดี ตอนนี้ต้องตรวจสอบทุกหน้าว่าทำงานปกติหรือไม่ สามารถปิดปลั๊กอินทั้งโฟลเดอร์ แล้วเปิดทีละตัวเพื่อยืนยันว่าทุกอย่างทำงานราบรื่น ทำเช่นเดียวกับธีม
11. ทำซ้ำกระบวนการกำจัดมัลแวร์กับ Subdomains และเว็บไซต์ WordPress แบบ Nested
เว็บไซต์หลายแห่งอาจมีเว็บไซต์ WordPress เก่าอยู่บนเซิร์ฟเวอร์เดียวกัน กรณีที่พบบ่อยคือ การรีดีไซน์เว็บไซต์, Subdomain, หรือแม้แต่ Staging site เก่า
มัลแวร์สามารถแพร่ระหว่างไซต์ที่โฮสต์บน cPanel เดียวกัน รวมถึงเว็บไซต์ WordPress แบบ Nested หากคุณมีไซต์ Nested หนึ่งขึ้นไป ต้องทำซ้ำขั้นตอน 1 ถึง 10 กับแต่ละไซต์ มิฉะนั้น มัลแวร์จะติดเชื้อเว็บไซต์ของคุณซ้ำในไม่ช้า
12. สแกนเว็บไซต์อีกครั้งเพื่อยืนยัน
ขั้นตอนนี้คือหลักฐาน สแกนเว็บไซต์ด้วย MalCare อีกครั้ง ตรวจสอบว่าเว็บไซต์สะอาดจากมัลแวร์หรือไม่ หากสแกนเนอร์ MalCare ให้ผลว่าสะอาด ยินดีด้วย! เว็บไซต์ของคุณปราศจากแฮกคีย์เวิร์ดญี่ปุ่นแล้ว
เมื่อกำจัดมัลแวร์เสร็จ คุณทำสำเร็จแล้ว ตอนนี้ต้องคิดถึงการควบคุมความเสียหาย (Damage Control)
เช็คลิสต์หลังโดนแฮก (Post-Hack Checklist)
สแปม SEO ญี่ปุ่นถูกกำจัดออกจากเว็บไซต์แล้ว เนื่องจาก MalCare Auto-clean กำจัดทั้งมัลแวร์และประตูหลัง คุณจึงมีเวลาลบเศษซากสุดท้ายของการแฮก และแก้ไขความเสียหาย
มีหลายอย่างที่ต้องทำ รายการด้านล่างเรียงตามลำดับความสำคัญ:
- ลบผู้ใช้ไม่ได้รับอนุญาตออกจาก Google Search Console เข้า Search Console ลบได้ง่าย หากมี Owner ไม่ได้รับอนุญาต กระบวนการลบจะซับซ้อนกว่า นอกจากลบจาก Search Console แล้ว ต้องลบ Token การยืนยันที่เกี่ยวข้องจากไฟล์ .htaccess ของเว็บไซต์ด้วย ปฏิบัติตามคู่มือของ Google ในการลบ Owner ที่ไม่ต้องการอย่างระมัดระวัง ไฟล์ .htaccess เป็นไฟล์สำคัญ ควรสำรองข้อมูลเว็บไซต์ก่อนเปลี่ยนแปลง
- ลบ แคช WordPress เพื่อกำจัดสำเนาแคชที่อาจยังมีมัลแวร์อยู่
- ขอให้ Google จัดทำดัชนีเว็บไซต์ใหม่ และส่ง Sitemap ที่สะอาดแล้ว หากผลการค้นหายังแสดงตัวอักษรญี่ปุ่นหลังกำจัดมัลแวร์ เพราะ Google ยังไม่ได้รวบรวมข้อมูลเว็บไซต์ใหม่ การขอ Reindexing จะแก้ปัญหานี้ และการส่ง Sitemap สะอาดจะเร่งกระบวนการ
- ลบเว็บไซต์ออกจาก Blacklist ของ Google หากเว็บไซต์ถูกติดป้ายว่าเป็นเว็บหลอกลวงจากแฮกคีย์เวิร์ดญี่ปุ่น ต้องดำเนินการขจัดกระบวนการคล้ายกับการขอ Reindex แต่สามารถอ่านคู่มือเฉพาะของเราเกี่ยวกับการขจัด Blacklist ได้
- หากเคยมี ปลั๊กอินหรือธีม Nulled ให้กำจัดทิ้งโดยสิ้นเชิง
- อัปเดตทุกอย่าง: WordPress, ปลั๊กอิน และธีม การอัปเดตแก้ไขช่องโหว่ ซึ่งเป็นสาเหตุหลักที่เว็บไซต์โดนแฮก
- ติดต่อผู้เยี่ยมชมเว็บไซต์ เพื่อปลอบโยนและซ่อมแซมความเสียหายที่มัลแวร์ก่อให้เกิดต่อแบรนด์ การสื่อสารที่ชัดเจนและโปร่งใสเป็นวิธีที่ดี และจะช่วยฟื้นฟูความไว้วางใจ
การตรวจจับและกำจัดเป็นสองเสาหลักของความปลอดภัย WordPress เสาที่สามคือการป้องกัน การป้องกันเป็นสิ่งสำคัญที่สุดในระยะยาว เพราะไม่โดนแฮกเลย ดีกว่าต้องจัดการกับการแฮก ในส่วนต่อไป เราจะดูวิธีป้องกันแฮกคีย์เวิร์ดญี่ปุ่น — หรือมัลแวร์ชนิดอื่น — ไม่ให้ติดเชื้อเว็บไซต์อีก
วิธีป้องกันการโจมตี SEO ภาษาญี่ปุ่น
ตอนนี้คุณกำจัดแฮกคีย์เวิร์ดญี่ปุ่นออกจากเว็บไซต์แล้ว การต่อสู้ครั้งใหญ่จบสิ้นแล้ว Auto-clean ของ MalCare กำจัดมัลแวร์และประตูหลัง จึงไม่ต้องกังวลว่ามัลแวร์จะกลับมาทันที สิ่งสำคัญตอนนี้คือ ปิดช่องโหว่ด้านความปลอดภัยของเว็บไซต์ และแก้ไขความเสียหายจากมัลแวร์
นี่คือสิ่งที่คุณสามารถทำได้เพื่อป้องกันเว็บไซต์จากแฮกเกอร์:
- ติดตั้งปลั๊กอินความปลอดภัย ที่มีการสแกนรายวัน ทำความสะอาดมัลแวร์อัตโนมัติ และมีไฟร์วอลล์ป้องกันช่องโหว่ WordPress
- เปลี่ยนรหัสผ่านทั้งหมด รวมถึงรหัสผ่านผู้ใช้, ฐานข้อมูล และ SFTP
- บังคับรีเซ็ตบัญชีผู้ใช้ทั้งหมด
- ตรวจสอบปลั๊กอินและธีม ลบตัวที่ไม่ได้ใช้งานอยู่
- ติดตั้ง SSL
- ลงทุนในการสำรองข้อมูลเป็นประจำ เพราะเป็นชีวิตยืนเมื่อสิ่งต่างๆ ผิดปกติ
ความปลอดภัย WordPress เป็นกระบวนการที่ต่อเนื่อง ไม่ใช่กิจกรรมครั้งเดียว กลยุทธ์ที่ดีคือมีแผนตรวจสอบสิ่งต่างๆ เช่น ผู้ใช้, บันทึกกิจกรรม (activity logs), รหัสผ่าน เป็นประจำ
เว็บไซต์ของคุณโดนแยกอย่างไร
มี 3 สาเหตุหลักที่ทำให้เว็บไซต์เปราะบางต่อแฮกเกอร์และมัลแวร์ แอดมินมักสงสัยว่าเป็น WordPress เองที่เปราะบาง หรือการเลือกเว็บโฮสต์ผิด แต่ส่วนใหญ่ ช่องโหว่ด้านความปลอดภัยอยู่ที่เว็บไซต์เอง
- ช่องโหว่ในปลั๊กอินและธีมที่ล้าสมัย: เมื่อพบช่องโหว่ นักพัฒนาจะปล่อยแพทช์ความปลอดภัยเป็นการอัปเดต การอัปเดตปลั๊กอินและธีมมักลำบาก ทำให้หลายคนหลีกเลี่ยงนานที่สุด แต่ก็ทำให้ความปลอดภัยของเว็บไซต์มีช่องว่าง
- ซอฟต์แวร์ Nulled ห้ามใช้เด็ดขาด: เราไม่สามารถเน้นย้ำได้พอ: ปลั๊กอินและธีม Nulled เต็มไปด้วยมัลแวร์ นั่นคือเหตุผลที่ได้ซอฟต์แวร์พรีเมียมฟรี นอกจากนี้ Nulled ไม่ได้รับอัปเดต และไม่ได้รับการสนับสนุนจากนักพัฒนา หากต้องการข้อเสนอดี ให้หา Lifetime License แทน
- รหัสผ่านอ่อนแอ: หากไม่มีรหัสผ่านแข็งแกร่ง ไม่ว่าจะมีความปลอดภัยเท่าไร แฮกเกอร์ก็เข้าได้ อย่าใช้รหัสผ่านซ้ำบัญชีต่างๆ บังคับนโยบายรหัสผ่านแข็งแกร่ง และอัปเดตเป็นประจำ ใช้ Password Manager เพื่อแก้ปัญหาการจำรหัสผ่านที่ซับซ้อน
- การโจมตี Brute Force: วิธีทั่วไปที่สุดที่แฮกเกอร์เข้าเว็บไซต์คือ Brute Force หน้าล็อกอิน หากมีรหัสผ่านแข็ง โอกาสสำเร็จน้อย แต่ยังสามารถทำเพิ่มได้ เช่น ติดตั้ง Two-Factor Authentication (2FA), จำกัดจำนวนครั้งล็อกอินผิด, และใช้ reCAPTCHA
WordPress นادرที่จะเป็นตัวผิดในความปลอดภัยของเว็บไซต์ แม้จะถูกวิพากษ์มาก ด้วยความนิยมมหาศาล WordPress กลายเป็นเป้าหมายของแฮกเกอร์ นี่เป็นสิ่งแย่ แต่กลับกัน เนื่องจากเหตุผลนี้ WordPress จึงแก้ไขปัญหาความปลอดภัยจำนวนมากที่ยังคงปวดหัว CMS อื่นๆ
เช่นเดียวกัน เว็บโฮสต์อาจเป็นสาเหตุมัลแวร์เข้าเว็บไซต์ แต่ไม่น่าจะเป็น เพราะเว็บโฮสต์มีไฟร์วอลล์ระดับเครือข่ายและเซิร์ฟเวอร์ มัลแวร์บนเว็บไซต์ของลูกค้าเสียหายต่อพวกเขามาก จึงมีมาตรการป้องกันอย่างเข้มงวด
ทำไมเว็บไซต์ของคุณถึงโดนแฮก
คุณอาจสงสัยว่าทำไมเว็บไซต์ของคุณถึงเป็นเป้าหมายของแฮกเกอร์ อาจเป็นเว็บไซต์งานอดิเรกหรือบล็อก ที่ไม่เก็บข้อมูลผู้ใช้ แต่ไม่ได้หมายความว่าเว็บไซต์ไม่มีค่า มีหลายเหตุผลที่แฮกเกอร์โจมตีด้วยแฮกคีย์เวิร์ดญี่ปุ่น:
- ต้องการปรับปรุง SEO ของเว็บไซต์ตัวเอง โดยเติม Backlink ไปที่เว็บไซต์ของคุณ
- แฮกเกอร์สามารถวางโฆษณาและ Redirect บนเว็บไซต์ของคุณ เพื่อโปรโมทเว็บไซต์ที่ไม่อยากให้รู้จัก
- สามารถใช้เว็บไซต์ของคุณเป็นพื้นฐานโจมตีเว็บไซต์อื่น
ยังมีเหตุผลอื่นอีกมากมาย แต่เหล่านี้เป็นกรณีทั่วไปที่เราเห็นเฉพาะกับมัลแวร์คีย์เวิร์ดญี่ปุ่น
ผลกระทบของแฮกคีย์เวิร์ดญี่ปุ่นคืออะไร
เมื่อโดนแฮก คุณจะสังเกตเห็นหลายอย่างผิดปกติพร้อมกัน:
- ผู้เยี่ยมชมสูญเสียความไว้วางใจ
- SEO และトラフィック (traffic) อินทรีย์ถูกทำลาย
- Google อาจ Blacklist เว็บไซต์ของคุณ
- เว็บโฮสต์อาจระงับเว็บไซต์ของคุณ
- Google Ads อาจระงับบัญชีของคุณ
และปัญหาอื่นๆ อีกมาก มัลแวร์ไม่ควรถูกมองข้าม
สรุป
หวังว่าคู่มือกำจัดแฮกคีย์เวิร์ดญี่ปุ่นนี้จะมีประโยชน์และปฏิบัติได้ง่าย หากมีคำถาม ติดต่อเราได้เลย เรายินดีช่วยเหลือ!
คำถามที่พบบ่อย (FAQ)
วิธีแก้ไขแฮกคีย์เวิร์ดญี่ปุ่น?
เพื่อแก้ไขการโจมตีคีย์เวิร์ดญี่ปุ่น ต้องกำจัดมัลแวร์จากเว็บไซต์ก่อน แล้วจึงขอให้ Google จัดทำดัชนีเว็บไซต์ใหม่ เรามีคู่มือแก้ไขแฮกคีย์เวิร์ดญี่ปุ่นที่ช่วยคุณได้
แฮก SEO ญี่ปุ่นเกิดขึ้นบนเว็บไซต์ของฉันอย่างไร?
การโจมตี SEO ญี่ปุ่นเกิดจากช่องโหว่บนเว็บไซต์ของคุณ ช่องโหว่ทั่วไปคือ ปลั๊กอินและธีมล้าสมัย และชื่อผู้ใช้/รหัสผ่านอ่อนแอ เรามีคู่มือเกี่ยวกับการทำให้ WordPress ปลอดภัย
ทำไมปลั๊กอินความปลอดภัย WordPress บอกว่าไม่มีสแปมคีย์เวิร์ดญี่ปุ่น?
ปลั๊กอินบอกว่าไม่มีสแปมคีย์เวิร์ดญี่ปุ่น เพราะการแฮกประเภทนี้ยากที่จะหา แฮกเกอร์เก่งพวกเขารู้ว่าปลั๊กอินความปลอดภัยใช้กลยุทธ์อะไร (เช่น Signature Matching) ในการตรวจจับมัลแวร์ พวกเขาพัฒนาวิธีซ่อนมัลแวร์ในที่มองเห็นได้ ทำให้ปลั๊กอินที่ใช้เทคนิคเก่าไม่ตรวจจับการโจมตียากอย่างแฮกคีย์เวิร์ดญี่ปุ่นได้
แฮกคีย์เวิร์ดญี่ปุ่นคืออะไร ส่งผลต่อ Backlink ของเว็บไซต์ไหม?
แฮกคีย์เวิร์ดญี่ปุ่นเป็นการติดเชื้อมัลแวร์ที่แฮกเกอร์ฉีดคำสแปมญี่ปุ่นเข้าไปในหน้าเว็บ เมื่อหน้าเว็บถูก Google จัดทำดัชนี ลักษณะการปรากฏในผลการค้นหาถูกจัดการ ทำให้เว็บไซต์จัดอันดับสำหรับคีย์เวิร์ดญี่ปุ่น
แฮก WordPress ญี่ปุ่นทำอะไร?
ในแฮก WordPress ญี่ปุ่น หน้าบนเว็บไซต์ถูกฉีดคำสแปมญี่ปุ่น เมื่อเว็บไซต์ปรากฏบน Google ผู้ใช้เห็นคีย์เวิร์ดสแปมและไม่น่าจะเข้าชมเว็บไซต์ เรียนรู้เพิ่มเติมเกี่ยวกับวิธีการทำงานของแฮกนี้
