

แฮกเกอร์ใช้เทคนิคอัจฉริยะในการแฮกข้อมูลบัตรเครดิตใน Magento 1.9 – รวมถึงการแก้ไขไฟล์หลัก (core files) เพื่อเพิ่มมัลแวร์ที่เรียกว่า Visbot malware อ่านต่อเพื่อรู้วิธีค้นหาและแก้ไข
วิธีการทำงานของมัลแวร์ Visbot
มัลแวร์ Visbot ที่พบบนเว็บไซต์ Magento ที่ถูกแฮก จะทำงานทุกครั้งที่โหลดไซต์ มันสกัดคำขอ POST ที่ส่งไปยังเซิร์ฟเวอร์ รวบรวมข้อมูลที่ผู้เยี่ยมชมส่งเข้ามา และเข้ารหัสเก็บไว้ในไฟล์รูปภาพ
รูปภาพนี้อาจมีข้อมูลอย่างรหัสผ่าน ที่อยู่ และแม้แต่ข้อมูลบัตรเครดิตและการชำระเงิน แฮกเกอร์จะดึงไฟล์รูปภาพนี้ไปขายบนตลาดดำ บางครั้ง ไฟล์นี้อาจมีขนาดใหญ่ถึง 850 MB!
มัลแวร์มักพบในไฟล์หลักของ Magento เช่น ไฟล์ที่เส้นทาง /var/www/html/includes/config.php:
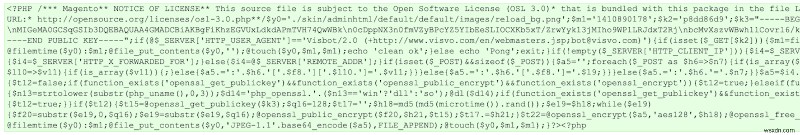
วิธีค้นหามัลแวร์ Visbot
วิธีที่ง่ายที่สุดในการค้นหามัลแวร์ Visbot คือการรันการสแกนต่อไปนี้:
grep -r Visbot --include='*.php' /my/document/root
มัลแวร์ Visbot มักซ่อนอยู่ในไฟล์หลักที่ทำงานในทุกครั้งที่โหลดหน้า เช่น app/Mage.php หรือ includes/config.php ตามตัวอย่างข้างต้น ข้อมูลที่รวบรวมได้สามารถจัดเก็บในหลายสถานที่ นี่คือสถานที่บางส่วนที่พบไฟล์:
- /media/mage.jpg
- /media/catalog/category/<ไฟล์ต่างๆ>
- /skin/adminhtml/default/default/images/accordion_open_bg.gif
- /skin/adminhtml/default/default/images/btn_gr_on_bg.gif
- /skin/adminhtml/default/default/images/notice-msg_bg.png
- /skin/adminhtml/default/default/images/sort-arrow-down_bg.png
- /skin/adminhtml/default/default/images/side_col_bg_bg.gif
- /skin/adminhtml/default/default/images/left_button_back.gif
มัลแวร์สแกนเนอร์เฉพาะทางที่สามารถค้นหาโค้ดและไฟล์อันตรายหลายประเภท ได้อย่าง Astra คือตัวเลือกที่ดีที่สุดในการค้นหามัลแวร์ Visbot โดยไม่ต้องใช้ความพยายามมากนัก
วิธีแก้ไขเว็บไซต์หลังโดนโจมตีมัลแวร์ Visbot
1. สำรองข้อมูลเว็บไซต์ก่อนทำความสะอาด
แนะนำให้ปิดเว็บไซต์ชั่วคราว เพื่อไม่ให้ผู้ใช้เข้าชมหน้าที่ติดเชื้อขณะที่คุณกำลังทำความสะอาด ต้องสำรองไฟล์หลักและฐานข้อมูลทั้งหมด แนะนำให้สำรองในรูปแบบไฟล์บีบอัด เช่น .zip
2. แทนที่ไฟล์หลัก ปลั๊กอิน และไฟล์ธีม
คุณสามารถแทนที่ไฟล์หลักที่ติดเชื้อกับเวอร์ชันต้นฉบับจากแหล่งที่เชื่อถือได้ หลังจากดาวน์โหลดเวอร์ชันใหม่และอัปเดตของไฟล์และไดเรกทอรีเหล่านี้ คุณสามารถลบเวอร์ชันเก่าได้ ขั้นตอนนี้สำคัญมากในการทำความสะอาดมัลแวร์ Visbot เนื่องจากพบโค้ดอันตรายภายในไฟล์หลัก
3. ทำความสะอาดไฟล์ที่น่าสงสัยและถูกแก้ไขล่าสุด
คุณอาจพบไฟล์ที่อาจติดเชื้อโดยการดูไฟล์ที่ถูกแก้ไขล่าสุด คุณสามารถกู้คืนไฟล์เหล่านี้จากสำรองข้อมูลที่สะอาดหรือจากแหล่งที่เชื่อถือได้
4. รันการสแกนมัลแวร์
รันการสแกนมัลแวร์บนเว็บเซิร์ฟเวอร์ของคุณเพื่อหามัลแวร์และไฟล์อันตราย คุณสามารถใช้เครื่องมือ 'Virus Scanner' ใน cPanel ที่ผู้ให้บริการโฮสต์ให้มา หรือรับบริการกำจัดมัลแวร์จากมืออาชีพกับแผน Astra Pro ซึ่งบล็อกการโจมตีและบอทที่พยายามดาวน์โหลดข้อมูลที่ถูกขโมย
นอกจากนี้ คุณอาจพบบทความเกี่ยวกับความปลอดภัย Magento นี้มีประโยชน์
มัลแวร์ Visbot: สรุป
มัลแวร์ Visbot อาจเป็นอันตรายมากเพราะมักพบในไฟล์หลักและขโมยข้อมูลละเอียดอ่อนอย่างข้อมูลบัตรเครดิต ดังนั้นจึงสำคัญมากที่คุณต้องรักษาเว็บไซต์ให้ปราศจากมัลแวร์ นอกจากการใช้เวอร์ชันซอฟต์แวร์ที่อัปเดตแล้ว การติดตั้ง Website Firewall อย่าง Astra สำหรับไซต์ของคุณเป็นแนวคิดที่ดีมาก Security Suite ของเราช่วยรักษาความปลอดภัยเว็บไซต์ของคุณโดยอัตโนมัติและป้องกันซอฟต์แวร์แบบเสมือน (virtually patch) โดยไม่ให้คำขออันตรายไปถึงเว็บไซต์ของคุณเลย ด้วยวิธีนี้ คุณจะไม่ต้องกังวลเกี่ยวกับการถูกแฮกอีกต่อไป!
เกี่ยวกับ Astra
Astra คือชุดความปลอดภัยเว็บที่จำเป็นซึ่งต่อสู้กับแฮกเกอร์ อุปสรรคอินเทอร์เน็ต และบอทให้คุณ เรามอบความปลอดภัยเชิงรุกสำหรับเว็บไซต์ที่รัน CMS ยอดนิยมอย่าง WordPress, OpenCart, Magento ฯลฯ ทีมความปลอดภัยของเราพร้อมให้บริการ 24×7 ตลอดปีเพื่อช่วยเหลือคำถามของคุณ
