

ในยุคดิจิทัลวันนี้ การเข้าใจรายละเอียดของภัยคุกคามออนไลน์เป็นสิ่งจำเป็นสำหรับการปกป้องชีวิตดิจิทัลของคุณ ระหว่างคำศัพท์ที่พบบ่อยที่สุดในไซเบอร์ความปลอดภัยคือ "มัลแวร์" และ "ไวรัส" แม้คำเหล่านี้มักถูกใช้สลับกัน แต่มีความแตกต่างที่สำคัญมาก ในบทความนี้ เราจะเจาะลึกความแตกต่างหลักระหว่างมัลแวร์และไวรัส เพื่อ武装คุณด้วยความรู้ที่จำเป็นในการปกป้องโลกดิจิทัลของคุณ รวมถึงแนะนำโซลูชันที่เชื่อถือได้ และอธิบายว่าทำไมมันควรเป็นตัวเลือกแรกของคุณสำหรับการป้องกันมัลแวร์และไวรัสแบบครอบคลุม
ความแตกต่างระหว่างมัลแวร์และไวรัส
มัลแวร์ (Malware) คืออะไร?
มัลแวร์ (Malware) ย่อมาจาก "Malicious Software" เป็นศัพท์รวมที่ครอบคลุมซอฟต์แวร์อันตรายหลากหลาย โปรแกรมน่ารังเกียจเหล่านี้ถูกออกแบบมาเพื่อวัตถุประสงค์เดียว คือทำลายคอมพิวเตอร์ของคุณ ขโมยข้อมูลของคุณ หรือรบกวนประสบการณ์ออนไลน์ของคุณ ด้านล่างคือประเภทมัลแวร์ทั่วไปบางประเภท:
1. ไวรัส (Viruses)
วิธีการทำงาน: ไวรัสเป็นมัลแวร์ประเภทที่รู้จักดีที่สุด พวกมันแนบตัวกับไฟล์หรือโปรแกรมที่ถูกต้อง และทำซ้ำตัวเองก็ต่อเมื่อไฟล์เหล่านั้นถูกรัน
วัตถุประสงค์: ไวรัสมุ่งเน้นการแพร่กระจายและติดเชื้อไฟล์และอุปกรณ์ให้มากที่สุด พวกมันมักทำลายหรือรบกวนการทำงานปกติของคอมพิวเตอร์หรือเครือข่าย
2. โทรจัน (Trojans / Trojan Horses)
วิธีการทำงาน: โทรจันปลอมตัวเป็นซอฟต์แวร์หรือไฟล์ที่ถูกต้อง เพื่อหลอกผู้ใช้ให้ดาวน์โหลดหรือรันมัน หลังจากติดตั้งแล้ว พวกมันสามารถดำเนินการอันตรายต่างๆ ได้ เช่น ให้การเข้าถึงระยะไกลแก่แฮกเกอร์
วัตถุประสงค์: โทรจันหลากหลาย และสามารถใช้สำหรับกิจกรรมอย่างการขโมยข้อมูล การควบคุมอุปกรณ์ที่ติดเชื้อจากระยะไกล หรือดาวน์โหลดมัลแวร์เพิ่มเติม
3. เวิร์ม (Worms)
วิธีการทำงาน: เวิร์มเป็นมัลแวร์ที่ทำซ้ำตัวเอง สามารถแพร่กระจายข้ามเครือข่ายและอุปกรณ์ได้โดยไม่ต้องมีการโต้ตอบจากผู้ใช้ พวกมันใช้ประโยชน์จากช่องโหว่ในซอฟต์แวร์เพื่อแพร่กระจาย
วัตถุประสงค์: เวิร์มมักถูกออกแบบมาเพื่อแพร่กระจายอย่างรวดเร็ว และสร้าง backdoor ในระบบเพื่อให้ไซเบอร์ครiminal ใช้ประโยชน์ต่อ
4. แรนซัมแวร์ (Ransomware)
วิธีการทำงาน: แรนซัมแวร์เข้ารหัสไฟล์ของเหยื่อ และขอค่าไถ่ ปกติเป็นสกุลเงินดิจิทัล แลกกับคีย์ถอดรหัส เหยื่อถูกทิ้งไว้กับไฟล์ที่ถูกล็อกจนกว่าจะจ่ายค่าไถ่
วัตถุประสงค์: แรนซัมแวร์เน้นกำไรหลัก และลักลอบแอบอ้ามบุคคลและองค์กรโดยการเข้ารหัสข้อมูลที่มีค่าและขอเงินเพื่อปลดล็อก
5. สปายแวร์ (Spyware)
วิธีการทำงาน: สปายแวร์ติดตามและบันทึกกิจกรรมของผู้ใช้ในความลับ รวมถึงการกดแป้นพิมพ์ การเล่นเว็บ และข้อมูลส่วนตัว มันทำงานในความลับเบื้องหลัง
วัตถุประสงค์: สปายแวร์ใช้สำหรับการสอดแนม การขโมยข้อมูล และมักใช้ขโมยข้อมูลละเอียดอ่อน เช่น ข้อมูลเข้าสู่ระบบ ข้อมูลการเงิน หรือรายละเอียดส่วนตัว
6. แอดแวร์ (Adware)
วิธีการทำงาน: แอดแวร์แสดงโฆษณาที่ไม่พึงประสงค์ โดยทั่วไปเป็นรูปแบบโป๊ปอัพหรือแบนเนอร์ บนอุปกรณ์ของผู้ใช้ มันอาจทำให้ระบบช้าและรบกวนประสบการณ์ผู้ใช้
วัตถุประสงค์: แอดแวร์สร้างรายได้ให้ผู้สร้างผ่านการคลิกและอิมเพรสชั่นของโฆษณา แม้จะไม่ใช่มัลแวร์แบบอันตรายเท่ากับประเภทอื่น แต่ก็อาจรบกวนและเจาะลึกได้
7. บอทเน็ต (Botnets)
วิธีการทำงาน: บอทเน็ตเป็นเครือข่ายของคอมพิวเตอร์ที่ถูกเจาะ (bots) ซึ่งถูกควบคุมจากระยะไกลโดยเซิร์ฟเวอร์กลาง พวกมันสามารถใช้ดำเนินการโจมตีแบบประสานงาน เช่น การโจมตี DDoS
วัตถุประสงค์: บอทเน็ตมักใช้สำหรับการโจมตีไซเบอร์ขนาดใหญ่ รวมถึงการกระจายอีเมลสแปม การโจมตี Credential Stuffing และอื่นๆ
8. รูทคิต (Rootkits)
วิธีการทำงาน: รูทคิตเป็นประเภทของมัลแวร์ที่สามารถซ่อนตัวลึกภายในระบบปฏิบัติการ ทำให้ยากที่จะตรวจจับและลบ พวกมันมักให้การเข้าถึงและควบคุมระบบโดยไม่ได้รับอนุญาต
วัตถุประสงค์: รูทคิตใช้เพื่อรักษาการเข้าถึงระบบที่ติดเชื้อในระยะยาว ทำให้ผู้โจมตีสามารถดำเนินการอันตรายต่างๆ ได้โดยไม่ถูกตรวจจับ
9. คียล็อกเกอร์ (Keyloggers)
วิธีการทำงาน: คียล็อกเกอร์บันทึกการกดแป้นพิมพ์ทุกครั้งของผู้ใช้ รวมถึงชื่อผู้ใช้ รหัสผ่าน และข้อมูลละเอียดอ่อนอื่นๆ พวกมันอาจเป็นแบบฮาร์ดแวร์หรือซอฟต์แวร์
วัตถุประสงค์: คียล็อกเกอร์ใช้ขโมยข้อมูลเข้าสู่ระบบ รายละเอียดบัตรเครดิต และข้อมูลลับอื่นๆ
อ่านเพิ่มเติม: แฮกเกอร์ซ่อนมัลแวร์ในข้อมูลเมตาของรูปภาพอย่างไร?
ไวรัส (Virus) คืออะไร?
ไวรัสเป็นประเภทเฉพาะของมัลแวร์ ที่แนบตัวกับไฟล์หรือโปรแกรมที่ถูกต้อง และใช้พวกมันเป็นตัวถ่ายทอดเพื่อแพร่กระจายและทำซ้ำตัวเอง ไม่เหมือนมัลแวร์ประเภทอื่น ไวรัสต้องการการโต้ตอบจากผู้ใช้เพื่อแพร่กระจาย นี่คือวิธีการทำงานของไวรัส:
- คุณดาวน์โหลดหรือรันไฟล์ที่ติดเชื้อ
- ไวรัสแนบตัวกับโปรแกรมหรือไฟล์ที่ถูกต้องบนคอมพิวเตอร์ของคุณ
- เมื่อคุณรันโปรแกรมหรือไฟล์ที่ติดเชื้อ ไวรัสจะทำงานและเริ่มทำซ้ำตัวเอง แพร่กระจายไปยังไฟล์และอุปกรณ์อื่นๆ
อ่านเพิ่มเติม: 7 แนวโน้มที่อาจเชิญชวนการโจมตีไซเบอร์เพิ่มขึ้น
นี่คือประเภททั่วไปของไวรัสคอมพิวเตอร์:
1. ไวรัสติดไฟล์ (File Infector Viruses)
วิธีการทำงาน: ไวรัสติดไฟล์แนบตัวกับไฟล์ executable เช่น .exe หรือ .com และทำงานเมื่อไฟล์ที่ติดเชื้อถูกรัน พวกมันจะทำซ้ำและแพร่กระจายไปยังไฟล์ executable อื่นๆ บนคอมพิวเตอร์เดียวกันหรืออุปกรณ์อื่นๆ
วัตถุประสงค์: วัตถุประสงค์หลักของไวรัสติดไฟล์คือการแพร่กระจายและติดเชื้อไฟล์และอุปกรณ์ให้มากที่สุด มักทำลายไฟล์และระบบ
2. ไวรัสแมโคร (Macro Viruses)
วิธีการทำงาน: ไวรัสแมโครฝังอยู่ในเอกสารหรือไฟล์ที่รองรับแมโคร เช่น เอกสาร Word หรือสเปรดชีต Excel เมื่อผู้ใช้เปิดเอกสารที่ติดเชื้อและเปิดใช้งานแมโคร ไวรัสสามารถรันและแพร่กระจายได้
วัตถุประสงค์: ไวรัสแมโครมุ่งเน้นการแพร่กระจายผ่านเอกสารที่ติดเชื้อ และอาจทำลายหรือทำลายเนื้อหาของไฟล์เหล่านั้นได้
3. ไวรัสบูทเซกเตอร์ (Boot Sector Viruses)
วิธีการทำงาน: ไวรัสบูทเซกเตอร์มุ่งเป้าที่ Master Boot Record (MBR) ของฮาร์ดดิสก์คอมพิวเตอร์ หรืออุปกรณ์จัดเก็บข้อมูลแบบขยายได้ เช่น USB ไดรฟ์ เมื่ออุปกรณ์ที่ติดเชื้อบูท ไวรัสจะโหลดเข้าหน่วยความจำ ทำให้มันติดเชื้อระบบ
วัตถุประสงค์: ไวรัสบูทเซกเตอร์สามารถทำลายความสามารถของคอมพิวเตอร์ในการเริ่มต้น ทำให้เป็นรูปแบบมัลแวร์ที่รบกวนโดยเฉพาะ
4. ไวรัสมัลติพาร์ไทต์ (Multipartite Viruses)
วิธีการทำงาน: ไวรัสมัลติพาร์ไทต์รวมลักษณะเฉพาะของไวรัสประเภทต่างๆ พวกมันสามารถติดเชื้อทั้งไฟล์และบูทเซกเตอร์ของคอมพิวเตอร์ ทำให้หลากหลายและยากที่จะลบ
วัตถุประสงค์: ไวรัสเหล่านี้มุ่งเน้นการแพร่กระจายผ่านหลายช่องทาง และอาจทำให้เกิดความเสียหายหลายรูปแบบต่อระบบ
5. ไวรัสโพลีมอร์ฟิก (Polymorphic Viruses)
วิธีการทำงาน: ไวรัสโพลีมอร์ฟิกสามารถเปลี่ยนโค้ดหรือลักษณะทุกครั้งที่ติดเชื้อไฟล์หรือระบบใหม่ สิ่งนี้ทำให้ยากสำหรับโปรแกรมแอนตี้ไวรัสในการตรวจจับ
วัตถุประสงค์: ไวรัสโพลีมอร์ฟิกมุ่งหลีกเลี่ยงการตรวจจับโดยการเปลี่ยนโค้ดอย่างต่อเนื่อง ทำให้ซอฟต์แวร์ความปลอดภัยยากที่จะระบุและลบพวกมัน
6. ไวรัสเมตามอร์ฟิก (Metamorphic Viruses)
วิธีการทำงาน: ไวรัสเมตามอร์ฟิกไปไกลกว่าไวรัสโพลีมอร์ฟิก โดยเขียนโค้ดใหม่ทั้งหมดทุกครั้งที่ติดเชื้อโฮสต์ใหม่ การเปลี่ยนแปลงโค้ดสุดขีดนี้ทำให้มันต้านทานการตรวจจับได้สูงมาก
วัตถุประสงค์: คล้ายกับไวรัสโพลีมอร์ฟิก ไวรัสเมตามอร์ฟิกพยายามหลีกเลี่ยงการตรวจจับและคงอยู่บนระบบที่ติดเชื้อ
7. ไวรัสรึสิดัน (Resident Viruses)
วิธีการทำงาน: ไวรัสรึสิดันฝังตัวลงในหน่วยความจำ (RAM) ของคอมพิวเตอร์ ทำให้มันทำงานได้แม้ไม่มีไฟล์ติดเชื้อที่กำลังรัน มันสามารถติดเชื้อไฟล์ได้เมื่อไฟล์ถูกเข้าถึงหรือสร้างขึ้น
วัตถุประสงค์: ไวรัสรึสิดันคงอยู่และสามารถติดเชื้อไฟล์และรบกวนการดำเนินงานของระบบต่อไป
8. ไวรัสนอน-รึสิดัน (Non-Resident Viruses)
วิธีการทำงาน: ไวรัสนอน-รึสิดันไม่ได้ฝังตัวในหน่วยความจำของคอมพิวเตอร์ พวกมันพึ่งพาการติดเชื้อไฟล์เมื่อถูกรัน และไม่คงทำงานในเบื้องหลัง
วัตถุประสงค์: ไวรัสนอน-รึสิดันคงอยู่น้อยกว่าไวรัสรึสิดัน แต่ยังสามารถทำลายได้เมื่อไฟล์ติดเชื้อถูกรัน
อ่านเพิ่มเติม: Business Antivirus v/s Consumer Antivirus: อันไหนดีกว่าและทำไม? (คู่มือผู้เชี่ยวชาญ)
ความแตกต่างหลักระหว่างมัลแวร์และไวรัส
การแพร่กระจาย (Propagation): มัลแวร์รวมสเปกตรัมภัยคุกคามกว้างกว่า รวมถึงไวรัส ในขณะที่มัลแวร์สามารถแพร่กระจายผ่านหลายวิธี (ดาวน์โหลด, อีเมล, ฯลฯ) ไวรัสโดยเฉพาะพึ่งพาการกระทำของผู้ใช้ในการแพร่กระจาย
การทำซ้ำ (Replication): ไวรัสทำซ้ำโดยการแนบตัวกับไฟล์ที่ถูกต้อง ในขณะที่มัลแวร์ประเภทอื่นอาจไม่จำเป็นต้องใช้วิธีการแพร่กระจายแบบนี้
ความเป็นอิสระ (Independence): มัลแวร์หลายประเภท เช่น เวิร์ม สามารถแพร่กระจายด้วยตัวเองได้ ในขณะที่ไวรัสต้องการความช่วยเหลือ (การโต้ตอบจากผู้ใช้) เพื่อแพร่กระจาย
วัตถุประสงค์ (Purpose): มัลแวร์ทำหน้าที่หลายอย่าง ตั้งแต่ขโมยข้อมูลจนถึงการรบกวนระบบ ในขณะที่ไวรัสเน้นหลักการทำซ้ำและแพร่กระจาย
ดูตารางด้านล่างเพื่อเข้าใจความแตกต่างระหว่างมัลแวร์และไวรัสให้ดีขึ้น -
| Characteristics | Malware | Virus |
|---|---|---|
| Definition | ซอฟต์แวร์อันตรายใดๆ ที่ออกแบบมาเพื่อทำลายระบบคอมพิวเตอร์หรือเครือข่าย | ประเภทเฉพาะของมัลแวร์ที่สามารถทำซ้ำตัวเองและแพร่กระจายไปยังคอมพิวเตอร์อื่นๆ |
| Examples | ไวรัส, เวิร์ม, โทรจัน, แรนซัมแวร์, สปายแวร์, แอดแวร์ | ไวรัสคอมพิวเตอร์ เช่น ไวรัส ILOVEYOU และไวรัส Melissa |
| How it spreads | สามารถแพร่กระจายได้หลายทาง เช่น ไฟล์แนบอีเมล เว็บไซต์ติดเชื้อ และ USB ไดรฟ์ | โดยทั่วไปแพร่กระจายโดยการแนบตัวกับโปรแกรมหรือไฟล์อื่นๆ |
| How it harms your computers | สามารถทำลายหรือลบไฟล์ ขโมยข้อมูลส่วนตัว หรือควบคุมระบบคอมพิวเตอร์ | สามารถทำลายหรือลบไฟล์ ทำให้คอมพิวเตอร์ช้า หรือแพร่กระจายไปคอมพิวเตอร์อื่นๆ |
อ่านเพิ่มเติม: วิธีใช้ซอฟต์แวร์แอนตี้ไวรัสต่อสู้กับมัลแวร์ในผลลัพธ์การค้นหา
ผลกระทบของมัลแวร์และไวรัสต่อบุคคลและธุรกิจ
ผลกระทบของมัลแวร์และไวรัสต่อทั้งบุคคลและธุรกิจอาจรุนแรง ทำให้เกิดความเสียหายทางการเงิน ความเสียหายต่อชื่อเสียง การรั่วไหลข้อมูล และการรบกวนการดำเนินงาน นี่คือภาพรวมของวิธีที่มัลแวร์และไวรัสสามารถส่งผลกระทบต่อบุคคลและธุรกิจ:
ผลกระทบต่อบุคคล -
- การสูญเสียข้อมูลส่วนตัว: มัลแวร์และไวรัสสามารถขโมยข้อมูลส่วนตัวที่ละเอียดอ่อน เช่น หมายเลขประกันสังคม รายละเอียดบัตรเครดิต และข้อมูลเข้าสู่ระบบ สิ่งนี้อาจนำไปสู่การขโมยข้อมูลส่วนตัว ความเสียหายทางการเงิน และความเสียหายต่อชื่อเสียงส่วนตัว
- ความเสียหายทางการเงิน: การโจมตีแรนซัมแวร์อาจทำให้บุคคลต้องจ่ายเงินจำนวนมากให้ไซเบอร์ครiminal เพื่อเข้าถึงข้อมูลที่เข้ารหัสกลับ นอกจากนี้ การทำธุรกรรมปลอมอาจเกิดขึ้นเมื่อข้อมูลการเงินถูกขโมย
- การบุกรุกความเป็นส่วนตัว: มัลแวร์บางประเภท เช่น สปายแวร์และคียล็อกเกอร์ บุกรุกความเป็นส่วนตัวของบุคคลโดยการติดตามกิจกรรมออนไลน์ จับได้การสนทนาส่วนตัว และรวบรวมข้อมูลละเอียดอ่อน
- การสูญเสียอุปกรณ์และข้อมูล: มัลแวร์สามารถทำลายหรือทำให้อุปกรณ์ของผู้ใช้ทำงานไม่ได้ นำไปสู่การสูญเสียข้อมูลส่วนตัวที่มีค่า รวมถึงรูปภาพ เอกสาร และไฟล์แต่ละไฟล์
- ความเครียดทางอารมณ์: การเป็นเหยื่อของมัลแวร์หรือไวรัสอาจทำให้เกิดความเครียดและความวิตกกังวลอย่างมาก โดยเฉพาะเมื่อข้อมูลส่วนตัวถูกทำลายหรือสูญหาย
ผลกระทบต่อธุรกิจ -
- ความเสียหายทางการเงิน: ธุรกิจอาจประสบความเสียหายทางการเงินที่มากใหญ่จากมัลแวร์และไวรัส การโจมตีแรนซัมแวร์โดยเฉพาะ อาจขอค่าไถ่จำนวนมากเพื่อปลดล็อกข้อมูลหรือระบบที่สำคัญ
- การรั่วไหลข้อมูล (Data Breaches): มัลแวร์สามารถนำไปสู่การรั่วไหลข้อมูล เปิดเผยข้อมูลลูกค้าที่ละเอียดอ่อน ทรัพย์สินทางปัญญา และความลับทางธุรกิจ สิ่งนี้อาจนำไปสู่ความรับผิดชอบทางกฎหมาย ค่าปรับจากหน่วยงานกำกับดูแล และความเสียหายต่อชื่อเสียง
- การรบกวนการดำเนินงาน (Operational Disruption): มัลแวร์สามารถรบกวนการดำเนินงานธุรกิจโดยการติดเชื้อระบบที่สำคัญ นำไปสู่ Downtime และการสูญเสียประสิทธิภาพ Downtime อาจมีค่าใช้จ่ายสูงมากสำหรับแพลตฟอร์มอีคอมเมิร์ซและธุรกิจที่มีการดำเนินงานที่ขึ้นกับเวลา
- ความเสียหายต่อชื่อเสียง (Reputation Damage): ข่าวการรั่วไหลข้อมูลหรือการโจมตีไซเบอร์สามารถทำลายชื่อเสียงของธุรกิจ ทำให้ไถ่ถอนความไว้วางใจกับลูกค้า พันธมิตร และนักลงทุน การกู้คืนจากชื่อเสียงที่เสียหายอาจเป็นเรื่องท้าทายและมีค่าใช้จ่ายสูง
- ผลทางกฎหมาย (Legal Consequences): ธุรกิจอาจเผชิญกับผลทางกฎหมาย หากล้มเหลวในการปกป้องข้อมูลลูกค้าให้เพียงพอ หน่วยงานกำกับดูแลในอุตสาหกรรมหลายแห่งกำหนดค่าปรับและโทษสำหรับการรั่วไหลข้อมูล
- ข้อได้เปรียบทางการแข่งขัน (Competitive Disadvantage): มัลแวร์สามารถให้คู่แข่งเข้าถึงข้อมูลธุรกิจที่ละเอียดอ่อน ทำให้พวกเขามีข้อได้เปรียบทางการแข่งขัน ทรัพย์สินทางปัญญาหรือความลับทางธุรกิจที่ถูกขโมย สามารถใช้ต่อต้านธุรกิจในตลาดได้
- การสูญเสียความไว้วางใจจากลูกค้า (Loss of Customer Trust): เมื่อข้อมูลส่วนตัวของลูกค้าถูกทำลาย พวกเขาอาจสูญเสียความไว้วางใจในธุรกิจ การสร้างความเชื่อมั่นของลูกค้ากลับอาจเป็นกระบวนการยาวนานและท้าทาย
อ่านเพิ่มเติม: อันดับ Data Breaches และ Cyber Attacks ที่ใหญ่ที่สุด จนถึงปัจจุบัน - 2023
วิธีปกป้องตัวเองและอุปกรณ์ของคุณจากมัลแวร์และไวรัส
วิธีเดียวในการต่อสู้กับทั้งไวรัสและมัลแวร์ - Systweak Antivirus อย่ากังวลเกี่ยวกับประเภทเฉพาะของไวรัสและมัลแวร์ที่คุกคามระบบของคุณ - เป้าหมายสูงสุดคือการป้องกันทั้งหมด! วิธีที่มีประสิทธิภาพที่สุดสำหรับการป้องกันการติดเชื้อมัลแวร์และการกู้คืนระบบในกรณีที่มีปัญหา คือการพึ่งพาโซลูชันแอนตี้ไวรัสที่แข็งแกร่ง
Systweak Antivirus ให้ความสามารถในการตรวจจับและป้องกันอย่างละเอียด ป้องกันมัลแวร์ ไวรัส การโจมตีฟิชชิง และสเปกตรัมของภัยคุกคามอื่นๆ มอบความปลอดภัยออนไลน์ของคุณให้กับผู้ให้บริการแอนตี้ไวรัสระดับนำในอุตสาหกรรม
ทำไม Systweak Antivirus จึงเป็นตัวเลือกแรกของคุณ?
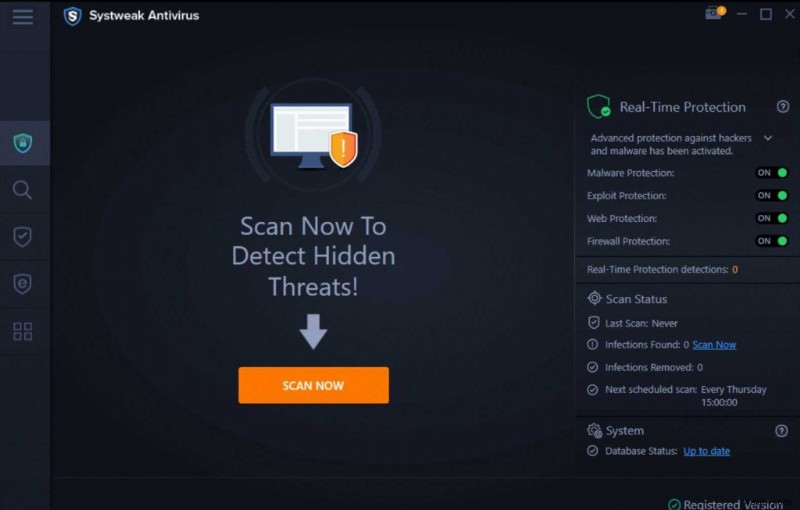
ตอนนี้ที่คุณเข้าใจความแตกต่างสำคัญระหว่างมัลแวร์และไวรัสแล้ว การเลือกซอฟต์แวร์แอนตี้ไวรัสที่เหมาะสมเพื่อปกป้องตัวเองเป็นสิ่งสำคัญ Systweak Antivirus โดดเด่นเป็นโซลูชันที่เชื่อถือได้และครอบคลุมสำหรับการป้องกันทั้งมัลแวร์และไวรัส นี่คือเหตุผล:
1. การตรวจจับภัยคุกคามขั้นสูง (Advanced Threat Detection): SAV ใช้เทคโนโลยีระดับนำโลกในการตรวจจับและกำจัดมัลแวร์ รวมถึงไวรัส ก่อนที่พวกมันจะทำลายระบบหรือทำลายข้อมูลของคุณ
2. การป้องกันแบบเรียลไทม์ (Real-Time Protection): ด้วย Systweak Antivirus อุปกรณ์ของคุณถูกตรวจสอบอย่างต่อเนื่องสำหรับภัยคุกคามที่อาจเกิดขึ้น ทำให้คุณได้รับการปกป้องตลอดเวลา แม้ต่อภัยคุกคามล่าสุดและซับซ้อนที่สุด
3. การป้องกันการโจมตีช่องโหว่ (Exploit Protection): รับรองการป้องกันจากการโจมตี Zero-day ที่มุ่งใช้ประโยชน์จากช่องโหว่ด้านความปลอดภัยที่ยังไม่ได้รับการแก้ไขภายใน Windows OS และแอปพลิเคชันของมัน
4. การป้องกันเว็บ (Web Protection): ฟีเจอร์ Web Protection ของมันเว็บไซต์ฟิชชิงที่อาจเป็นอันตราย แจ้งเตือนคุณทันเวลา เพื่อป้องกันไม่ให้คุณเข้าถึงปลายทางออนไลน์ที่เป็นอันตราย
5. ไฟร์วอลล์ที่แข็งแกร่ง (Robust Firewall): นี่รวมถึงไฟร์วอลล์ที่ทรงพลังซึ่งปกป้องอุปกรณ์ของคุณจากการเข้าถึงโดยไม่ได้รับอนุญาตและภัยคุกคามเครือข่าย
6. ตัวบล็อกโฆษณา (Ad Blocker): เหนื่อยกับโฆษณาที่รบกวนและเจาะลึก? ปรับปรุงประสบการณ์เล่นเว็บด้วยส่วนขยาย 'Stop All Ads' ที่ออกแบบมาเพื่อบล็อกโฆษณาที่รบกวน
7. การป้องกันไฟร์วอลล์ (Firewall Protection): ฟังก์ชันนี้สังเกตการณ์กิจกรรมออนไลน์ที่เริ่มต้นโดยแอปพลิเคชันของคุณ คุณสามารถอนุญาตหรือจำกัดการเข้าถึงอินเทอร์เน็ตสำหรับเว็บเบราว์เซอร์และแอปที่ติดตั้งอื่นๆ ตามต้องการ
8. การอัปเดตเป็นประจำ (Regular Updates): ฐานข้อมูลแอนตี้ไวรัสของมันได้รับการอัปเดตเป็นประจำเพื่อให้คุณปลอดภัยจากภัยคุกคามใหม่ๆ
อ่านเพิ่มเติม: แอนตี้ไวรัสช่วยปกป้องคอมพิวเตอร์ของคุณอย่างไร
ปกป้องตัวเองจากไวรัสและมัลแวร์
ในโลกของไซเบอร์ความปลอดภัย การรู้ความแตกต่างระหว่างมัลแวร์และไวรัสเป็นสิ่งสำคัญสำหรับการอยู่รอดออนไลน์ แม้มัลแวร์จะเป็นหมวดหมู่กว้างที่รวมภัยคุกคามต่างๆ แต่ไวรัสเป็นส่วนย่อยเฉพาะที่พึ่งพาการโต้ตอบจากผู้ใช้ในการแพร่กระจาย เพื่อป้องกันทั้งมัลแวร์และไวรัส Systweak Antivirus เป็นตัวเลือกอันดับหนึ่งของคุณ เสนอการตรวจจับภัยคุกคามขั้นสูง การป้องกันแบบเรียลไทม์ การป้องกันเว็บ และการอัปเดตเป็นประจำ อย่ารอจนกว่าคุณจะเป็นเหยื่อของการโจมตีไซเบอร์ ปกป้องโลกดิจิทัลของคุณด้วย Systweak Antivirus วันนี้ ความปลอดภัยออนไลน์ของคุณคุ้มค่า
สำหรับบทความน่าสนใจอื่นๆ คู่มือการแก้ไขปัญหา รายการ และเคล็ดลับ & เทคนิคที่เกี่ยวข้องกับ Windows, Android, iOS, และ macOS ติดตามเราที่ Facebook, Instagram, Twitter, YouTube, และ Pinterest.
