

มีหลายเหตุผลที่ต้องติดตามกิจกรรมผู้ใช้ Windows: ตรวจสอบกิจกรรมออนไลน์ของลูก ป้องกันการเข้าถึงไม่ได้รับอนุญาต ปรับปรุงความปลอดภัย และลดภัยคุกคามจากภายใน (Insider Threats)
จะพูดถึงตัวเลือกติดตามสำหรับสภาพแวดล้อม Windows หลากหลาย: Home PC, Server Network User Tracking, และ Workgroups
ตรวจสอบประวัติเว็บ (Web History)
อยากรู้ว่าคนบนคอมพิวเตอร์ (เช่นลูก) เข้าเว็บไหน สามารถดูจาก Browser History แม้ผู้ใช้เก่งเทคนิคอาจรู้วิธีซ่อนประวัติ แต่ตรวจสอบก็ไม่เสียหาย
- Google Chrome: คลิก 3 จุดมุมขวาบน > History
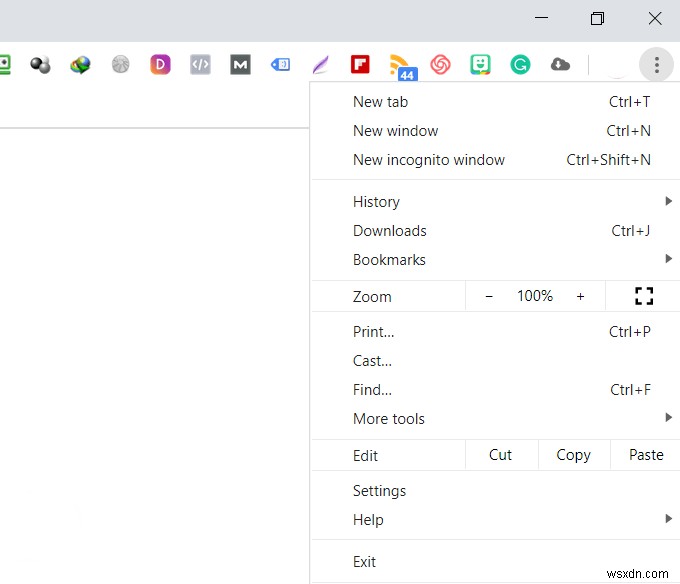
- ทางลัด: Ctrl + H ใน Chrome
- Firefox: คลิกไอคอนแถบบน (รูปไลบรารี) > History
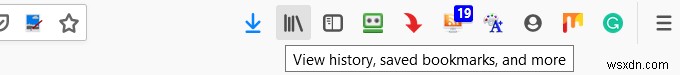
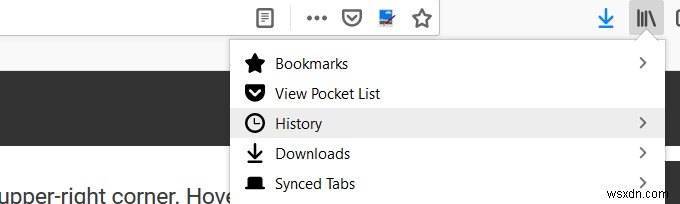
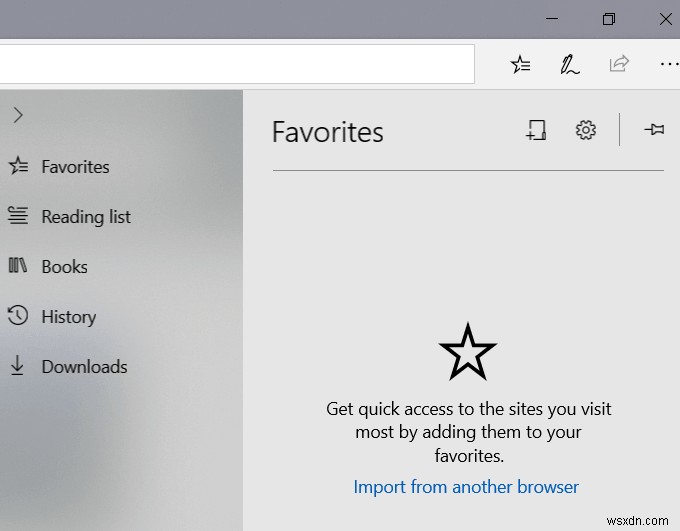
- Microsoft Edge: มุมขวาบน คลิกไอคอนดาวดำ (Shooting star) > History
Windows Events (เหตุการณ์ Windows)
Windows บันทึกกิจกรรมผู้ใช้ทั้งหมด ขั้นแรกหาเวลาที่คอมพิวเตอร์ถูกใช้งาน
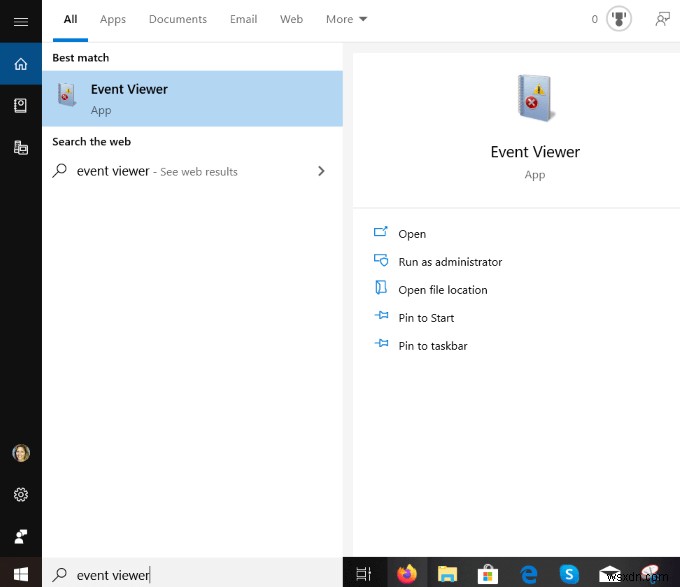
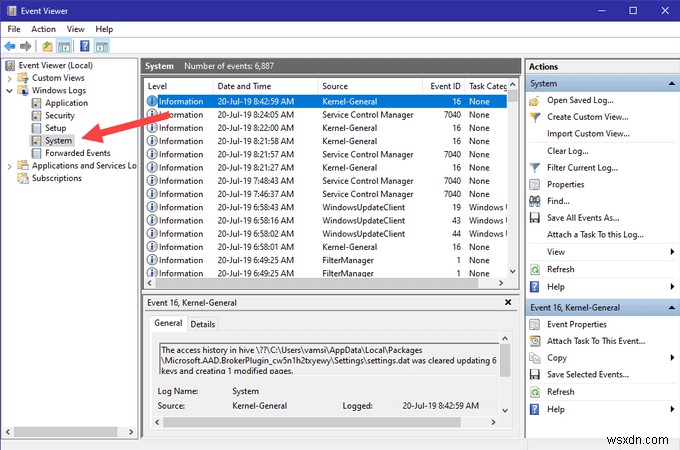
- เมนู Start พิมพ์ event viewer เปิด
- ขยายโฟลเดอร์ Windows Logs คลิก Event Viewer (Local)
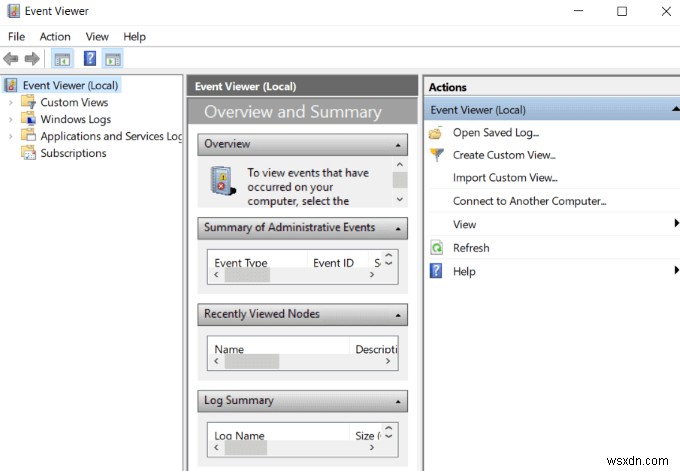
- ขยาย Windows Logs คลิกขวา System
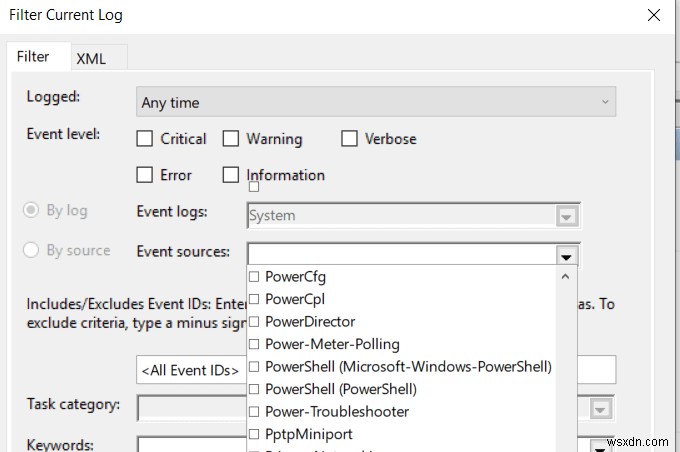
- ดับเบิลคลิก Filter Current Log เปิดดรอปดาวน์ Event Sources
- เลื่อนหา Power-Troubleshooter ติ๊กถูก คลิก OK
- Event Viewer จะแสดงเวลาที่คอมพิวเตอร์ออกจาก Sleep Mode หรือเปิดเครื่อง หากคุณไม่ได้ใช้ในช่วงนั้น = คนอื่นใช้
ระบุกิจกรรมน่าสงสัยบน Windows Server
หากรัน Windows Servers หลายเครื่อง ความปลอดภัยสำคัญ Auditing และติดตามกิจกรรม Windows เพื่อระบุกิจกรรมน่าสงสัย สำคัญมากเพราะ:
- Malware และ Virus ใน Windows OS เยอะ
- บางแอปต้องการปิด Antivirus/Firewall ท้องถิ่น
- ผู้ใช้มักไม่ Disconnect Remote Desktop Session ทำให้ระบบอ่อนไหวต่อการเข้าถึงไม่ได้รับอนุญาต
ดีกว่าการรอเหตุการณ์เกิด: ควรมีกระบวนการ Security Monitoring ที่แข็งแกร่ง ดูว่าใคร Login Server เมื่อไหร่ จะระบุเหตุการณ์น่าสงสัยในรายงาน Security ของ Windows Server
สิ่งที่ควรเฝ้าระวังในรายงาน Windows
ในฐานะ Server Admin มีเหตุการณ์หลายอย่างที่ต้องติดตามเพื่อปกป้องเครือข่ายจากกิจกรรม Windows ที่น่าสงสัย:
- พยายาม Remote Desktop Session (สำเร็จ/ล้มเหลว)
- พยายาม Login ซ้ำจน Lock Password
- การเปลี่ยนแปลง Group Policy หรือ Audit Policy ที่คุณไม่ได้ทำ
- Login สำเร็จ/ล้มเหลว เข้าสู่ Windows Network, Member Services, Domain Controller
- Services ที่หยุด/ลบ หรือ Services ใหม่เพิ่ม
- การเปลี่ยนแปลง Registry Settings
- Event Logs ถูกลบ
- Windows Firewall/ Rules ถูกปิด/เปลี่ยน
เหตุการณ์บันทึกใน Event Log ของ Windows 3 ประเภท Log หลัก:
- Security
- Application
- System
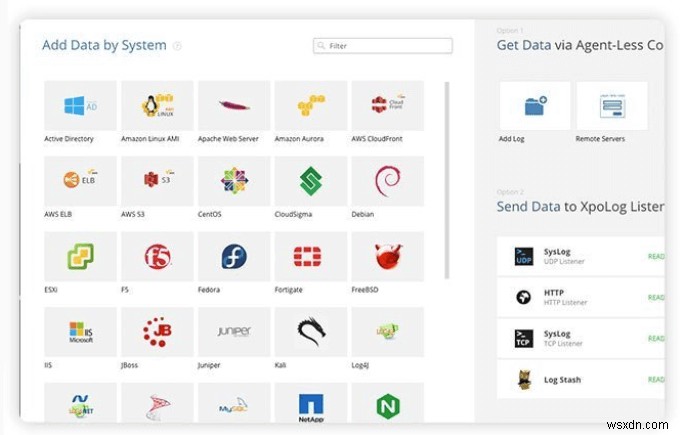
XpoLog7
XpoLog7 เป็น Automated Log Management Tool ให้:
- Log Data Analysis
- Automatic Problem Detection
- Proactive Monitoring Rules และ Events
แผนพื้นฐานฟรีตลอดกาล 0.5 GB/วัน ต้องการฟีเจอร์มากกว่า มี Tiered Pricing หลายระดับ
ติดตามกิจกรรมผู้ใช้ใน Workgroups
Workgroups = เครือข่ายคอมพิวเตอร์ที่จัดระเบียบ แชร์ Storage, Files, Printers
สะดวกทำงานร่วมกัน ง่ายใช้และดูแล แต่นิการจัดการที่เหมาะสม = เปิดโอกาสให้ Security Risks ส่งผลต่อทุกคนใน Workgroup
เคล็ดลับติดตามกิจกรรมผู้ใช้ เพิ่มความปลอดภัยเครือข่าย:
ใช้ Windows Audit Policy
ทำตามขั้นตอนเพื่อติดตามสิ่งที่ผู้เข้าร่วม Workgroup ทำบนเครือข่าย:
- เปิด Run: กด Windows Key + R
- พิมพ์ secpol.msc ในกล่อง Open: คลิก OK
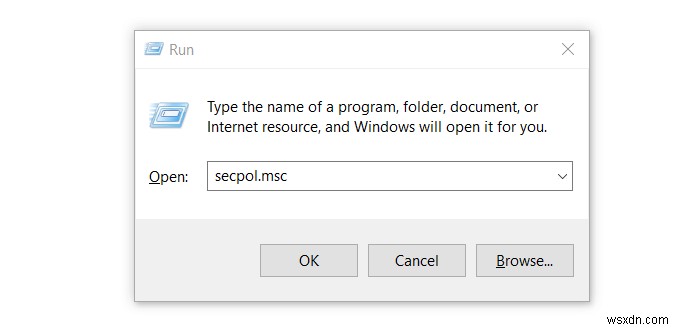
จะเปิดหน้าต่าง Local Security Policy
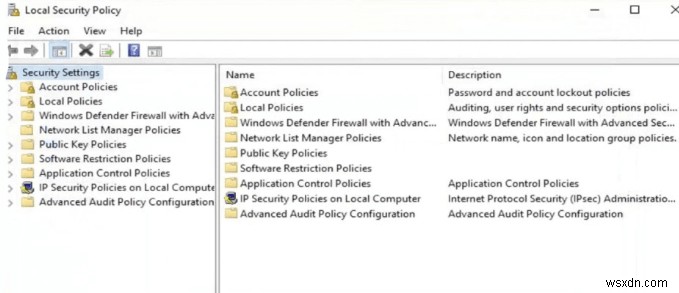
- คอลัมน์ซ้าย: ดับเบิลคลิก Security Settings ขยาย Local Policies
- เปิด Audit Policy ด้านขวาจะมี Audit Entries มาก ตั้งค่าเป็น Not Defined
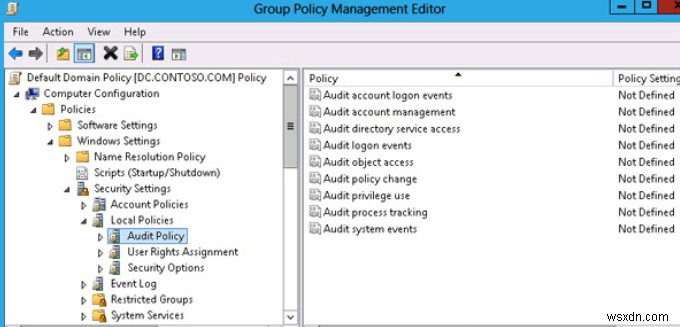
- เปิด Entry แรก: แท็บ Local Security Settings ติ๊ก Success และ Failure ใต้ Audit these attempts คลิก Apply OK
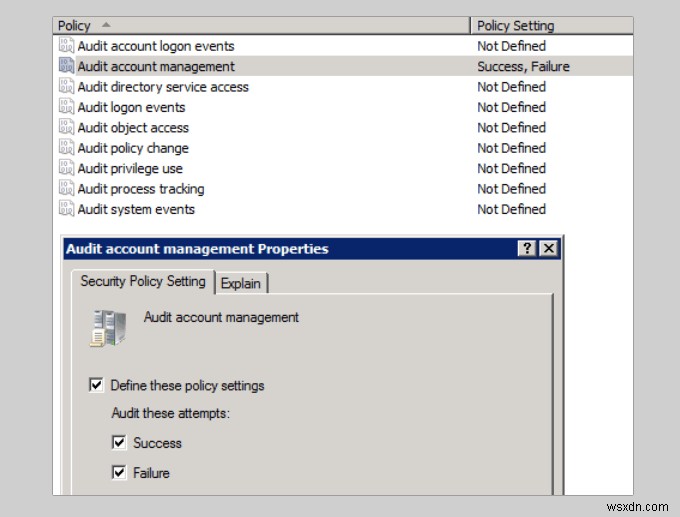
ทำซ้ำสำหรับทุก Entry เพื่อติดตามกิจกรรมใน Workgroups จำไว้: คอมพิวเตอร์ทุกเครื่องใน Workgroup ต้องมีการป้องกันที่เหมาะสม หากเครื่องใดติดไวรัส เครื่องอื่นในเครือข่ายเดียวกันก็เสี่ยง
Keyloggers (บันทึกแป้นพิมพ์)
Keylogger Programs ติดตามกิจกรรมคีย์บอร์ด บันทึกทุกอย่างที่พิมพ์ วิธีมีประสิทธิภาพติดตามกิจกรรม Windows User ดูว่าใครเคยเจาะเข้ามา
คนส่วนใหญ่ใช้ Keylogger เพื่อเหตุผลอันตราย Anti-malware จะ Quarantine มัน ต้องเอาออกจาก Quarantine ถ้าจะใช้
มี Keylogger Software ฟรีหลายตัวให้เลือก หากคุณต้องการ
