

คุณตื่นเต้นรอคอยการเดินทาง จองโรงแรมแล้ว ทุกอย่างดูปกติดี
แต่อยู่ดีๆ ข้อความหนึ่งเข้ามา ดูเหมือนข้อความติดตามปกติจากฝ่ายบริการลูกค้า อ้างอิงรายละเอียดการเดินทางของคุณ รวมถึงชื่อโรงแรม วันที่เดินทาง และรายละเอียดการชำระเงิน
ดูเหมือนจริง แต่จริงๆ แล้วไม่ใช่
นี่เป็นส่วนหนึ่งของแนวโน้มการหลอกลวงที่เพิ่มขึ้น ซึ่งนักวิจัยภัยคุกคามของ Gen (บริษัทเจ้าของ Norton) เรียกว่า "Reservation Hijack Scam" (การหลอกลวงขโมยการจอง) มันมีประสิทธิภาพมากเพราะใช้รายละเอียดความลับที่ควรมีเพียงคุณและโรงแรมที่จองเท่านั้นที่จะรู้
ในเดือนเมษายน 2026 Booking.com แพลตฟอร์มจองเดินทางออนไลน์ระดับโลก ได้เตือนว่า เจ้าของสิทธิ์ที่ไม่ได้รับอนุญาต ได้เข้าถึงข้อมูลการจองของลูกค้าบางส่วน รวมถึงชื่อ รายละเอียดติดต่อ และข้อมูลการจอง ตามรายงานของ The Guardian จำนวนลูกค้าที่ได้รับผลกระทบไม่ได้เปิดเผย เหตุการณ์แบบนี้อาจให้ข้อมูลบริบทที่โจมตีต้องการ เพื่อเปิดโจมตีการหลอกลวงแบบ Reservation Hijacking
การหลอกลวง Reservation Hijack คืออะไร?
การหลอกลวง Reservation Hijack เป็นประเภทหนึ่งของการหลอกลวงแบบฟิชชิง (Phishing) ที่มีเป้าหมายเฉพาะเจาะจง (Targeted) ใช้รายละเอียดการจองโรงแรมที่แท้จริง เพื่อทำให้ข้อความดูน่าเชื่อถือ หลอกให้นักท่องเที่ยวแชร์รายละเอียดการชำระเงินหรือข้อมูลส่วนตัว
ในกรณีที่ซับซ้อน โจมตีอาจเข้าถึงระบบของโรงแรมหรือแพลตฟอร์มจองอย่าง Booking.com ทำให้พวกเขาสามารถติดต่อแขกผ่านช่องทางที่ปกติถือว่น่าเชื่อถือและปลอดภัย นั่นหมายความว่าข้อความที่คุณได้รับ อาจไม่เพียงดูจริง แต่ยังมาจากแพลตฟอร์มที่คุณไว้วิ้วาส ทำให้การหลอกลวงนี้ยากกว่าที่จะตรวจจับมาก นั่นคือเหตุผลที่มันมีประสิทธิภาพมาก มันไม่ได้ขอให้คุณไว้วิ้วาสข้อความที่ดูแปลกใหม่ มันขอให้คุณไว้วิ้วาสข้อความที่ดูและรู้สึกคุ้นเคยมาก
สิ่งที่นักวิจัย Norton ค้นพบ
นักวิจัยของ Norton ได้สังเกตเห็นการเพิ่มขึ้นของการหลอกลวงที่ใช้ข้อมูลการจองที่แท้จริงและแพลตฟอร์มการเดินทางที่น่าเชื่อถือ
ข้อค้นพบสำคัญ ได้แก่:
- มิจฉาชีพกำลังมุ่งเป้าผู้เดินทางที่มีการจองอยู่จริง ไม่ใช่ผู้ใช้สุ่ม
- ข้อความถูกส่งผ่านช่องทางที่น่าเชื่อถือ รวมถึงแพลตฟอร์มจองและอีเมลที่ดูเป็นทางการ
- การโจมตีมักเกี่ยวข้องกับคำขอชำระเงินที่เร่งด่วน ผูกมัดกับการจองที่แท้จริง
- การใช้รายละเอียดการจองที่แท้จริง ทำให้การหลอกลวงเหล่านี้มีประสิทธิภาพมากกว่าฟิชชิงแบบดั้งเดิมอย่างมาก
การปรากฏของการหลอกลวง Reservation Hijack สะท้อนแนวโน้มกว้างกว่า: มิจฉาชีพกำลังห่างไกลจากข้อความทั่วไป ไปสู่การโจมตีที่เฉพาะเจาะจงและส่วนบุคคล (Personalized) มากขึ้น
มิจฉาชีพได้เข้าถึงรายละเอียดการจองของคุณอย่างไร?
หนึ่งในส่วนที่น่ากลัวที่สุดของการหลอกลวงนี้คือ โจมตีดูเหมือนจะรู้มากมาย ในบางกรณี มิจฉาชีพได้เข้าถึงรายละเอียดการจองของคุณโดย:
- โจมตีบัญชีของโรงแรมหรือพาร์ทเนอร์ โดยมุ่งเป้าพนักงานโรงแรมด้วยการหลอกลวงฟิชชิง หรือใช้รหัสผ่านที่อ่อนแอ
- ใช้ช่องโหว่ของผู้ให้บริการบุคคลที่สามที่เชื่อมต่อกับระบบจอง
- เข้าถึงเครื่องมือ المراسล่า (Messaging Tools) ของแพลตฟอร์ม เพื่อปลอมตัวเป็นโรงแรมที่แท้จริง
หากคุณเป็นเป้าหมายของการหลอกลวงเหล่านี้ ไม่ได้หมายความว่าบัญชีส่วนตัวของคุณถูกแฮก ในบางกรณี บริษัทที่เก็บข้อมูลของคุณอาจถูกรั่วไหล ทำให้ข้อมูลลูกค้าจริงถูกเปิดเผย ซึ่งโจมตีสามารถนำไปใช้เพื่อทำให้ข้อความของพวกเขาดูน่าเชื่อถือมากขึ้น
การหลอกลวงดำเนินไปอย่างไร
การหลอกลวง Reservation Hijack มักเริ่มจากข้อความที่เกี่ยวข้องกับการจองเดินทางที่คุณทำไปเมื่อเร็วๆ นี้ อาจมาผ่านอีเมล SMS WhatsApp หรือแม้แต่ระบบ المراسล่าของแพลตฟอร์มจอง ด้วยเพราะอ้างอิงรายละเอียดจริง จึงไม่ทำให้สงสัยทันที
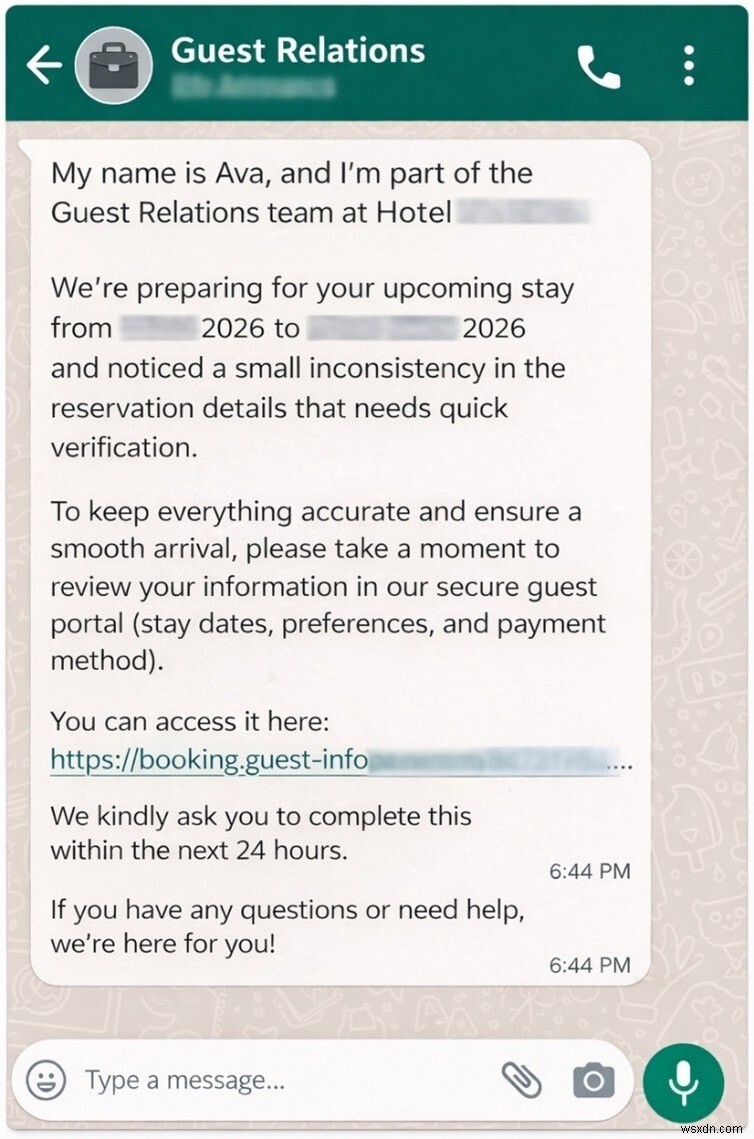
ข้อความมักแนะนำปัญหา เช่น ปัญหาเรื่องการชำระเงิน หรือความจำเป็นต้องยืนยันการจอง มักมีความรู้สึกเร่งด่วน บ่งชี้ว่าการจองอาจถูกยกเลิกหากคุณไม่กระทำทันที
จากนั้น คุณจะถูกนำไปสู่หน้าชำระเงินที่ดูเหมือนจริง แต่จริงๆ แล้วถูกออกแบบมาเพื่อขโมยข้อมูลการเงินหรือข้อมูลส่วนตัวของคุณ จนกระทั่งถึงขั้นตอนนี้ บริบทดูจริงจนหลายคนไม่คิดจะสอบถาม
ทำไมการหลอกลวงนี้จึงน่าเชื่อถือมาก
สิ่งที่แตกต่างของการหลอกลวงนี้คือ ความรู้สึกส่วนตัวมาก แทนที่จะเดา โจมตีอาจรู้อยู่แล้วว่าคุณเดินทางไปไหน จองโรงแรมไหน และพักกี่คืน
บริบทดังกล่าวสร้างความไว้วิ้วาสอันทรงพลัง ข้อความไม่ดูสุ่มหรือไม่อยู่ในบริบท มันดูเหมือนเป็นส่วนหนึ่งของประสบการณ์การเดินทางทั่วไปของคุณ
และนั่นคือจุดประสงค์ของพวกเขา
มิจฉาชีพไม่ได้พยายามหลอกคุณด้วยอีเมลที่เขียนแย่ๆ อีกต่อไป พวกเขาใช้ข้อมูลจริงและช่วงเวลาจริงในชีวิตคุณ เพื่อทำให้คำขอของพวกเขาดูเหมาะสมสมเหตุสมผลอย่างสมบูรณ์
มิจฉาชีพสามารถทำอะไรกับข้อมูลของคุณได้บ้าง
การตกเป็นเหยื่อการหลอกลวง Reservation Hijack อาจนำไปสู่อะไรมากกว่าค่าใช้จ่ายปลอมเพียงครั้งเดียว
ขึ้นอยู่กับข้อมูลที่ถูกแชร์ มิจฉาชีพอาจทำการซื้อที่ไม่ได้รับอนุญาตด้วยรายละเอียดการชำระเงินของคุณ ขโมยข้อมูลส่วนตัวเพื่อขโมยตัวตน พยายามการหลอกลวงเพิ่มเติมด้วยข้อมูลของคุณ หรือทำให้แผนการเดินทางล้มเหลวหากการจองได้รับผลกระทบ
ผลกระทบอาจขยายไปเกินการเดินทาง โดยเฉพาะหากข้อมูลละเอียดอ่อนถูกเปิดเผย
วิธีอยู่ปลอดภัยขณะจองโรงแรม
หลักการสำคัญที่สุดที่ต้องจดจำคือ: ไว้วิ้วาสการจองของคุณ ไม่ใช่ข้อความ
หากคุณถูกขอให้ดำเนินการเกี่ยวกับการจอง ให้ช้าลงและตรวจสอบข้อความอย่างอิสระ ขั้นตอนง่ายๆ ดังนี้ช่วยป้องกันคุณได้:
วิธีหลีกเลี่ยงการหลอกลวง Reservation Hijack
- อย่าคลิกลิงก์ชำระเงินในข้อความ: หยุดพักและตรวจสอบความถูกต้องของข้อความ แม้มันจะดูเหมือนมาจากโรงแรมหรือแพลตฟอร์มจองของคุณ
- ไปที่แหล่งที่มาตรงๆ: ล็อกอินเข้าสู่เว็บไซต์จองหรือติดต่อโรงแรมผ่านช่องทางทางการ หากข้อความน่าสงสัยมาจากภายในแพลตฟอร์ม ลองติดต่อโรงแรมหรือแพลตฟอร์มจองทางโทรศัพท์
- ระวังความเร่งด่วน: อย่ารู้สึกกดดunstenให้กระทำเร็ว ภาษาที่เร่งด่วนในข้อความมักเป็นสัญญาณเตือนว่าเป็นส่วนหนึ่งของการหลอกลวง
ขั้นตอนเล็กๆ นี้ช่วยให้คุณหลีกเลี่ยงไม่ให้การจองที่แท้จริงกลายเป็นความสูญเสียจริง
ทำไมถ้าคุณคิดว่าถูกมุ่งเป้า
หากคุณเชื่อว่าอาจโต้ตอบกับข้อความหลอกลวง ให้กระทำทันที:
- ติดต่อธนาคารหรือผู้ให้บริการบัตรเครดิตทันที
- ตรวจสอบบัญชีเพื่อหากิจกรรมที่ไม่ได้รับอนุญาต
- เปลี่ยนรหัสผ่านบัญชีการจองและอีเมล
- แจ้งเหตุการณ์ให้แพลตฟอร์มจองและหน่วยงานที่เกี่ยวข้อง
การกระทำเร็วช่วยจำกัดความเสียหายที่อาจเกิดขึ้นได้
ทำไมการหลอกลวงแบบนี้จึงเพิ่มขึ้น?
การหลอกลวงอย่าง Reservation Hijack กำลังพบบ่อยขึ้น เนื่องจากโจมตีนำกลยุทธ์ขั้นสูงและเฉพาะเจาะจงมากขึ้น มากกว่าการพึ่งพาการหลอกลวงฟิชชิงแบบทั่วไป พวกเขาใช้รายละเอียดส่วนตัว แพลตฟอร์มที่น่าเชื่อถือ และข้อความที่ปรับแต่งเฉพาะบุคคล เพื่อผสานการสื่อสารของพวกเขาเข้าไปในประสบการณ์ประจำวันอย่างราบรื่น
ในเวลาเดียวกัน การจองเดินทางเพิ่มขึ้นสูง สร้างโอกาสมากขึ้นให้มิจฉาชีพใช้ประโยชน์จากการจองที่ใช้งานอยู่ และเข้าถึงนักท่องเที่ยวในช่วงเวลาที่พวกเขาคาดหวังการสื่อสาร
ผลลัพธ์คือ การหลอกลวงชนิดใหม่ที่ไม่ดูน่าสงสัยเลย
วันนี้ การอยู่ปลอดภัยออนไลน์ไม่ได้แค่การจับธงแดงที่ใหญ่โชย: การหลอกลวงน่าเชื่อถือเกินกว่าจะพึ่งอารมณ์ฝังตัวเพียงอย่างเดียว แทนที่จะเป็นการแน่ใจว่าคุณมีการป้องกัน Cyber Safety ที่แข็งแกร่งอยู่ เพิ่มชั้นความปลอดภัยอีกชั้น แม้ในขณะที่คุณหลุดล็อก
ซอฟต์แวร์ขับเคลื่อนด้วย AI อย่าง Norton 360 Deluxe สามารถช่วยคุณอยู่หน้ามิจฉาชีพได้ ด้วยการบล็อกเว็บไซต์น่าสงสัย จับการโจมตีฟิชชิงที่เป็นไปได้ และล็อกข้อมูลส่วนตัวของคุณไว้ให้ปลอดภัย เพื่อให้คุณเดินทาง (และจอง) ด้วยความมั่นใจมากขึ้น
- Luis Corrons
- Security Evangelist
Luis Corrons เป็น Security Evangelist สำหรับ Gen (Avast, AVG, Avira, Norton) และนำคณะกรรมการที่ AMTSO และ MUTE เป็นผู้พูดที่โดดเด่นในกิจกรรมอุตสาหกรรม
หมายเหตุบรรณาธิการ: บทความของเราให้ข้อมูลเชิงการศึกษา และเขียนขึ้นเพื่อสร้างความตระหนักรู้เกี่ยวกับหัวข้อสำคัญใน Cyber Safety ผลิตภัณฑ์และบริการของ Norton อาจไม่ป้องกันทุกประเภทของภัยคุกคาม การฉ้อโกง หรืออาชญากรรมที่เราเขียนถึง สำหรับรายละเอียดเพิ่มเติมเกี่ยวกับวิธีที่เราวิจัย เขียน และตรวจสอบบทความ ดูได้ที่ Editorial Policy ของเรา
